
 #1
Framework completi per lo sviluppo, il test e l'esecuzione degli exploit.
Raccomandato da Kitploit
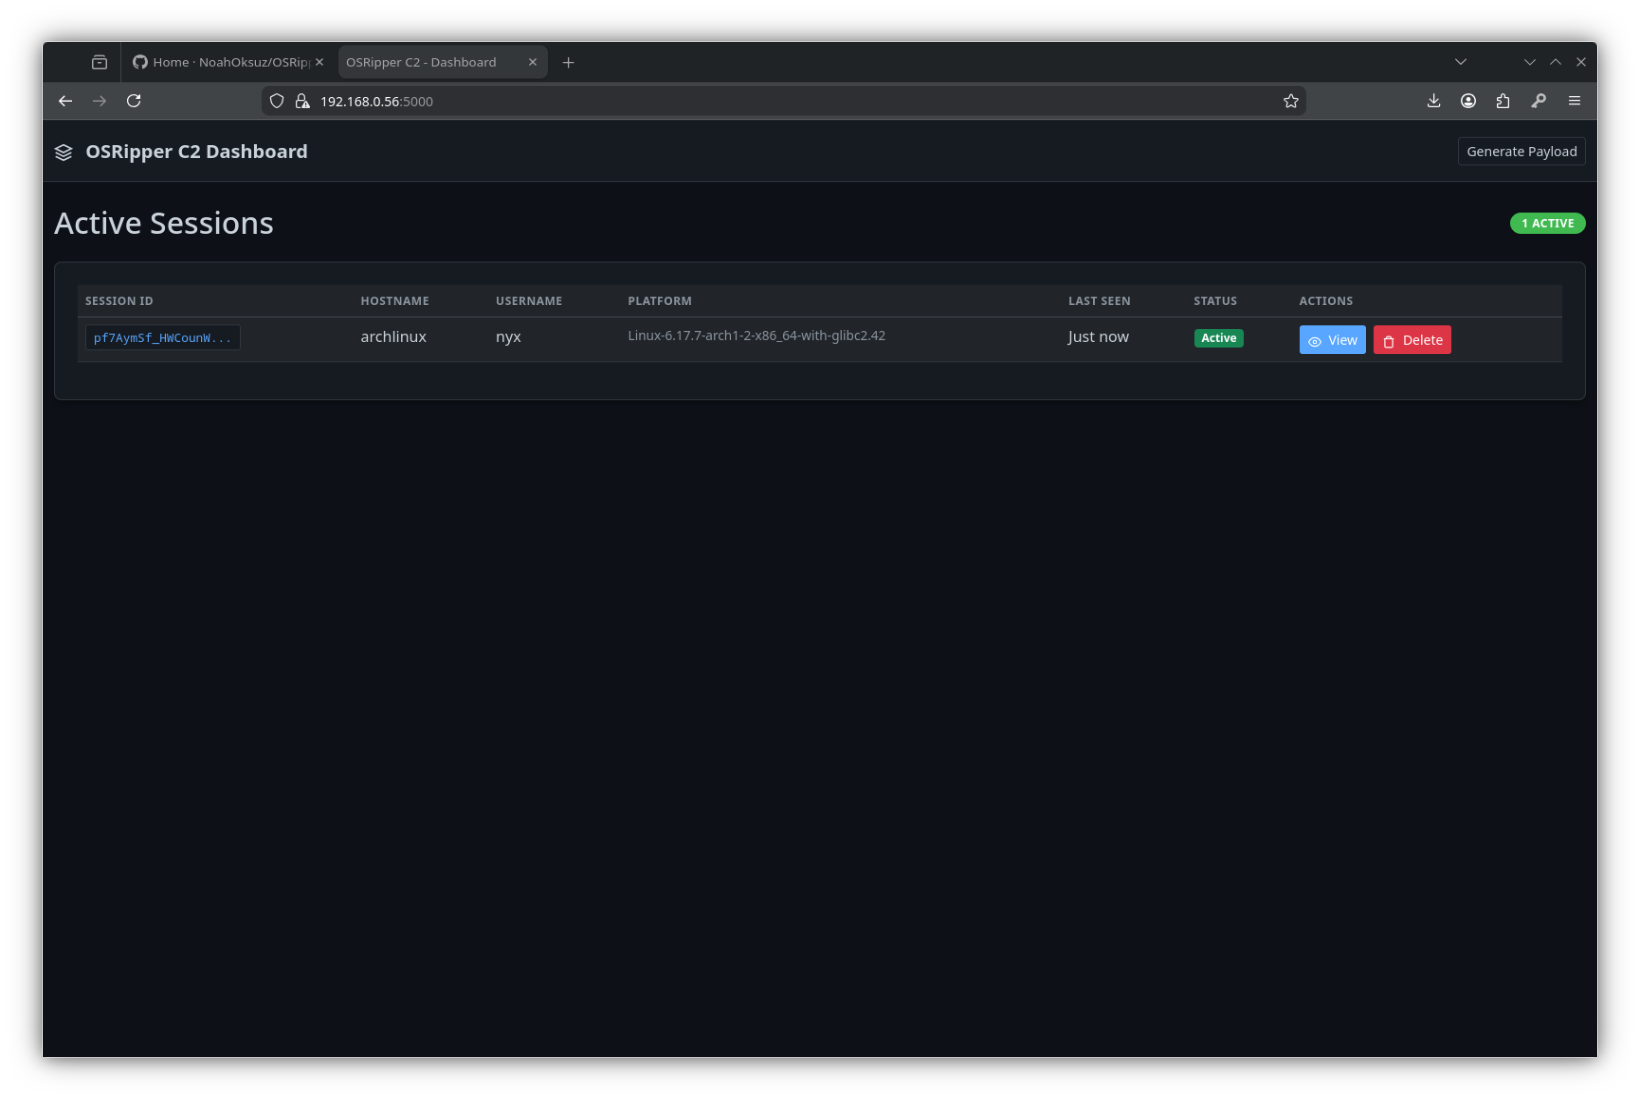
 noahoksuz/osripper
Framework di backdoor e crypter multipiattaforma che elude l'antivirus, con un webUI leggero integrato.
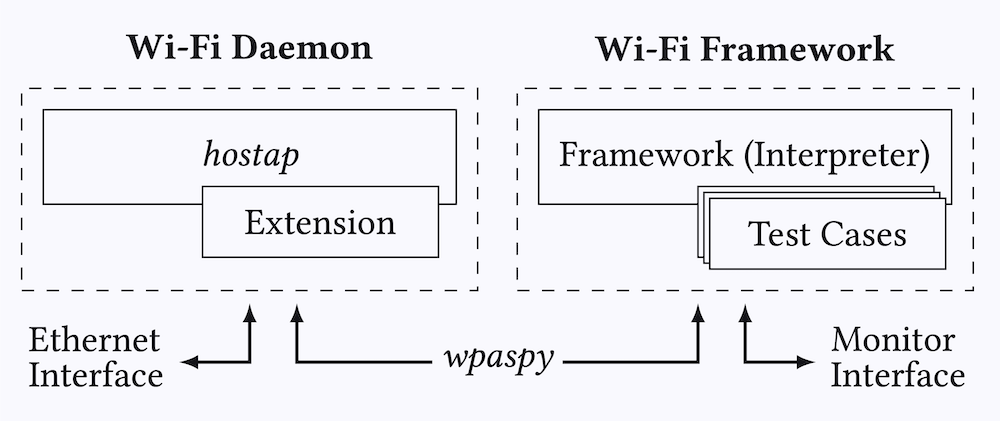 domienschepers/wifi-framework
Framework Wi-Fi per creare proof-of-concept, esperimenti automatizzati, suite di test, fuzzer e altro ancora.
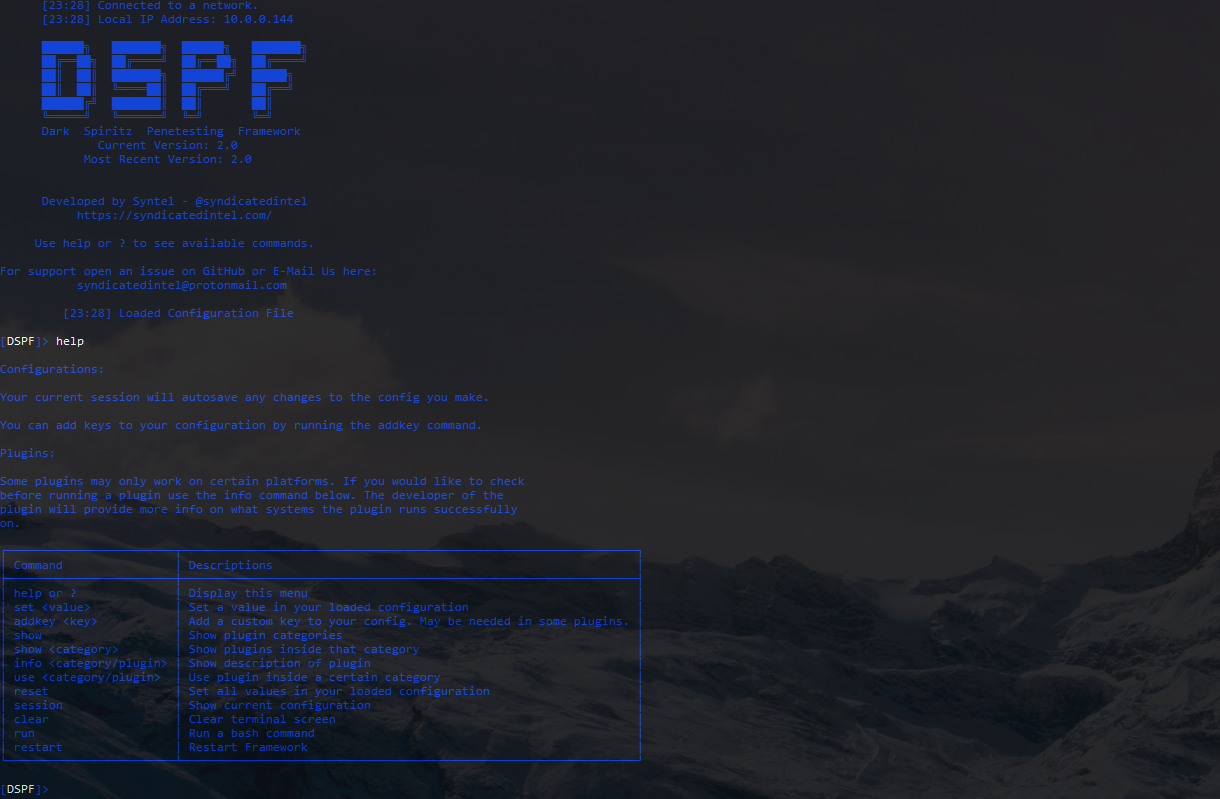 m4cs/darkspiritz
🌔 Repository ufficiale per DarkSpiritz Penetration Framework | Scritto in Python 🐍
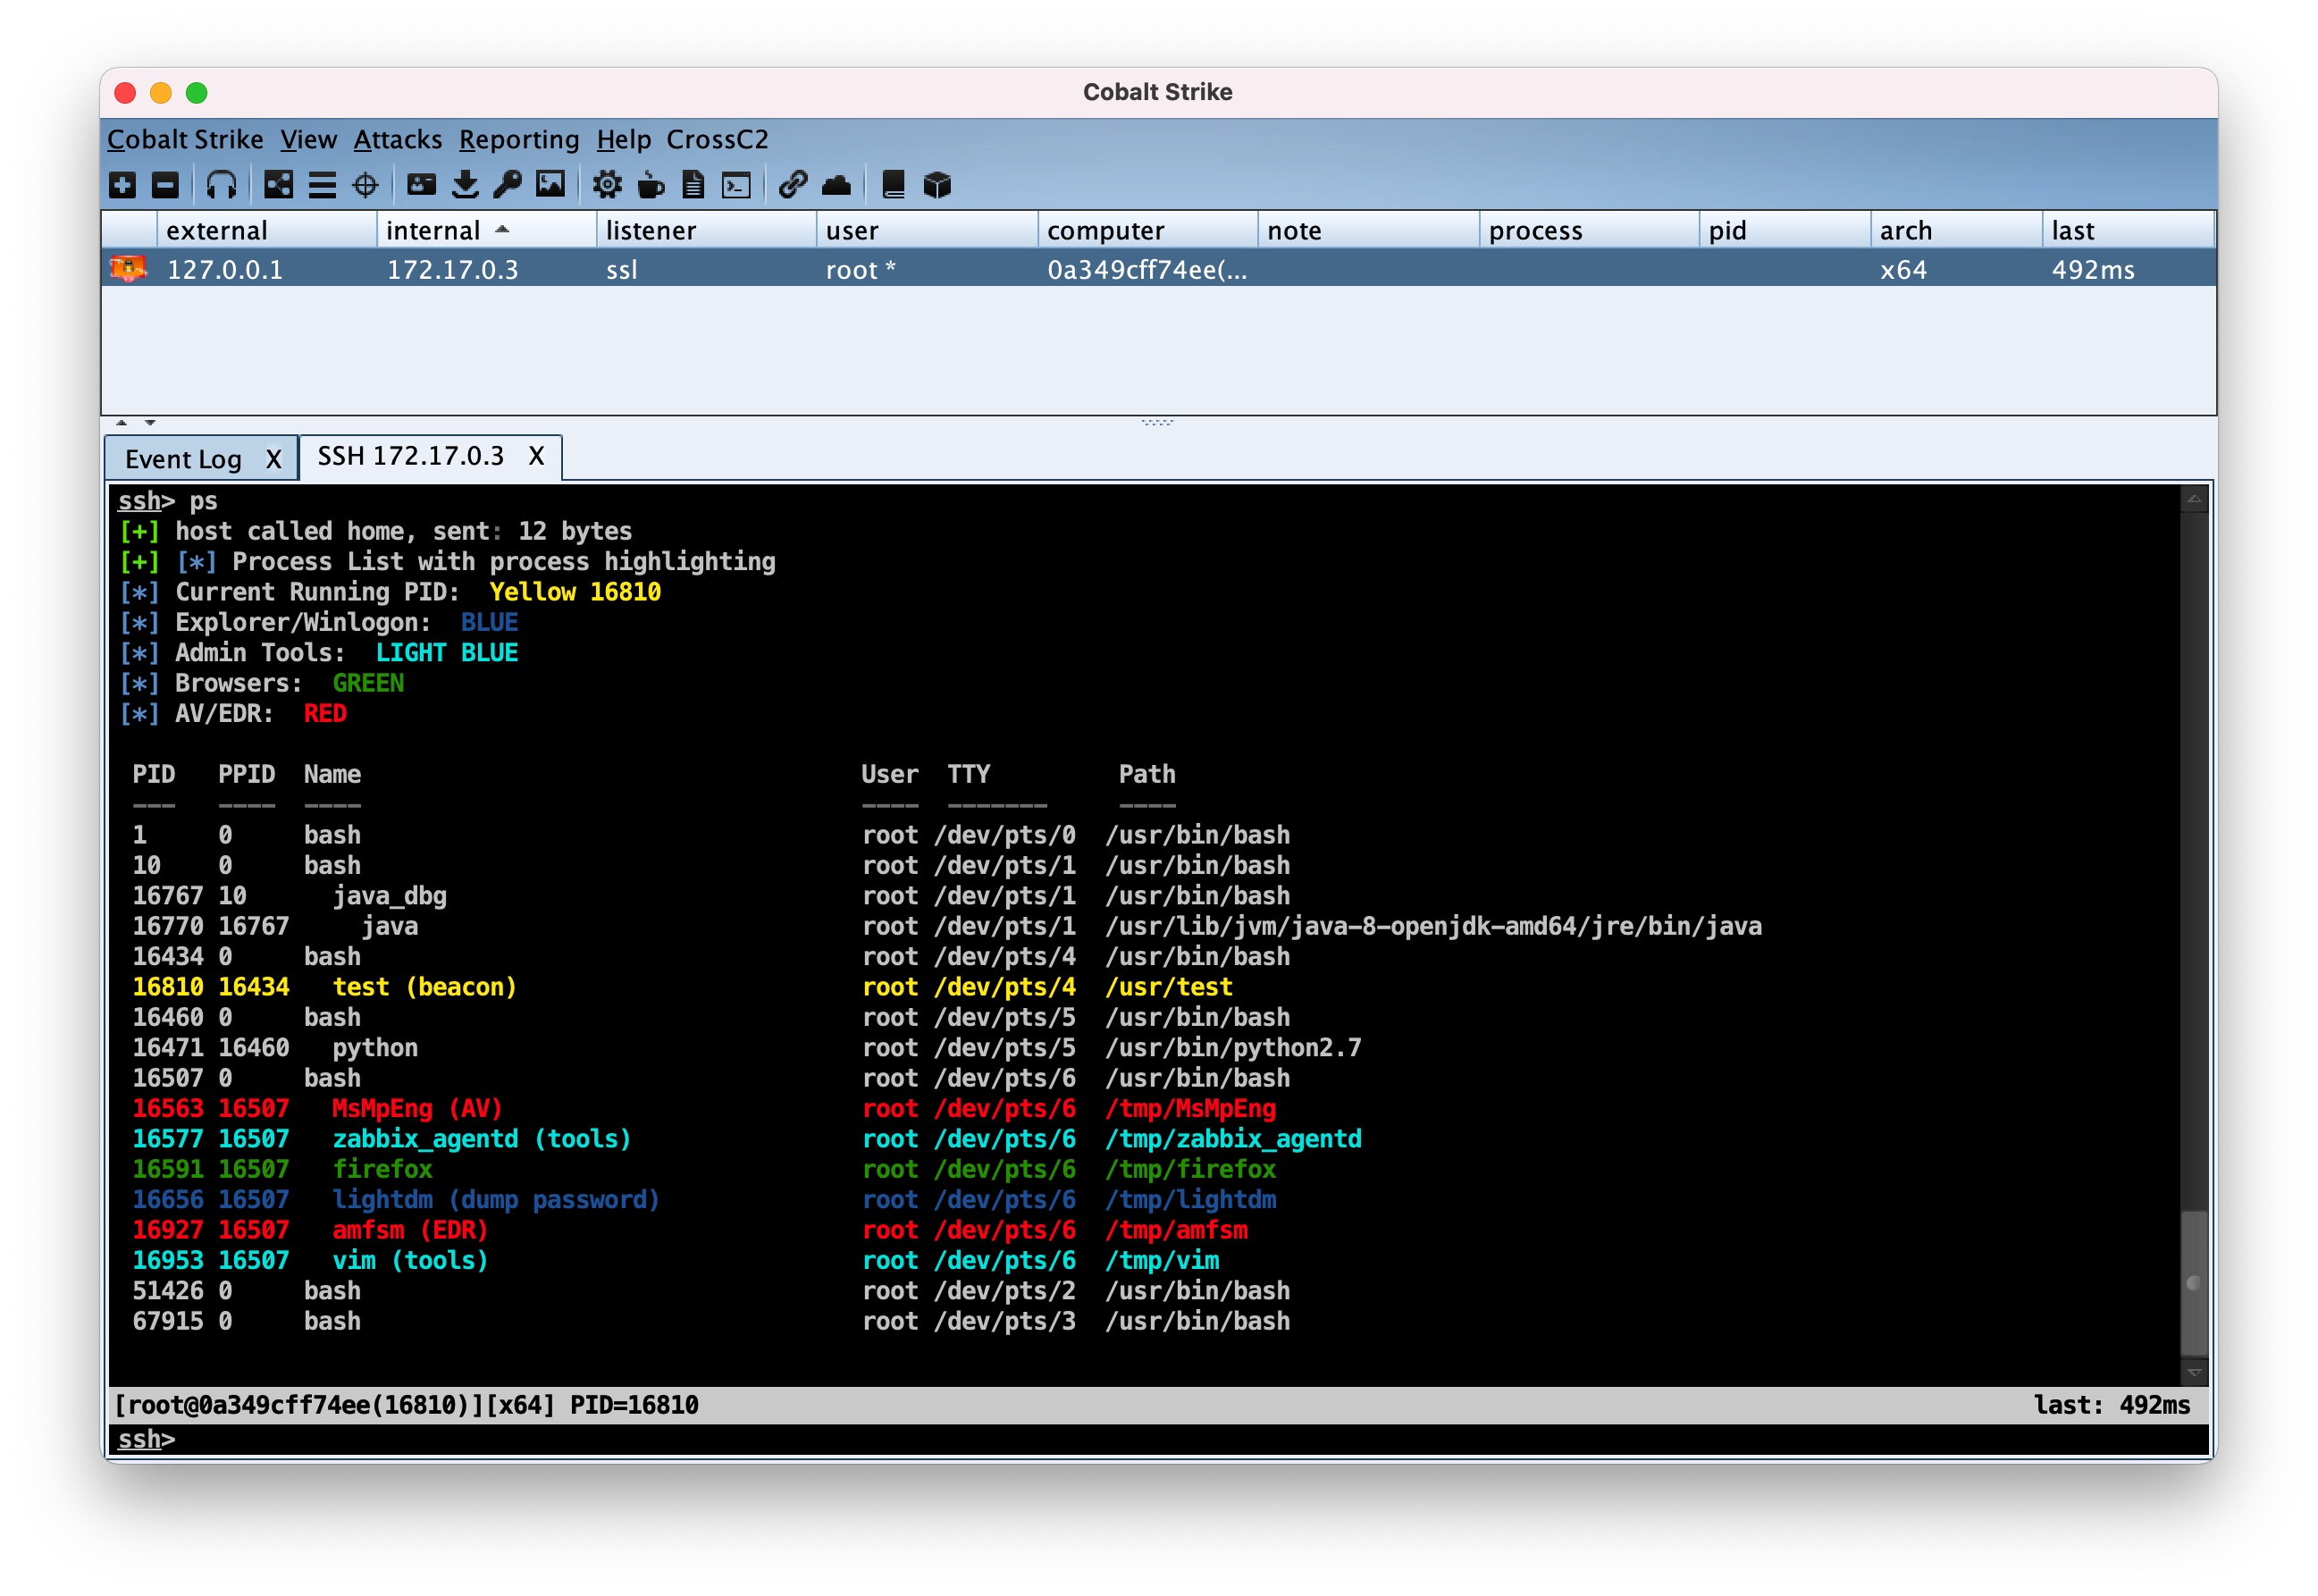 crossc2/crossc2kit
CrossC2, sviluppato basandosi sul framework Cobalt Strike, può essere utilizzato per il controllo di altri sistemi multipiattaforma. CrossC2Kit…
 flangvik/cobaltbus
Integrazione C2 esterna di Cobalt Strike con Azure Servicebus, traffico C2 tramite Azure Servicebus
 jgoyd/ios-attack-chain-cve-2025-31200-cve-2025-31201
CVE-2025-31200 è una RCE zero-day, zero-click in AudioConverterService di iOS CoreAudio, attivata da un file audio dannoso tramite iMessage/SMS. Lo…
 getrektboy724/betterxencrypt
Una versione migliore di Xencrypt. Xencrypt stesso è un runtime crypter di PowerShell progettato per eludere gli AV.
 petitoto/chromium-exploit-dev
Toolkit per armare le vulnerabilità di Chromium in exploit affidabili, multipiattaforma e a catena completa.
 risksense-ops/cve-2016-6366
Repository pubblico per miglioramenti all'exploit EXTRABACON
 enelg52/kittystager
KittyStager è un semplice C2 di stage 0. È composto da un server web per ospitare lo shellcode e un impianto, chiamato kitten. Lo scopo di questo…
 0x09al/cve-2018-8174-msf
CVE-2018-8174 - Exploit di corruzione della memoria VBScript.
 outflanknl/wdtoggle
Un file oggetto beacon (BOF) per Cobalt Strike che utilizza chiamate di sistema dirette per abilitare la cache delle credenziali WDigest.
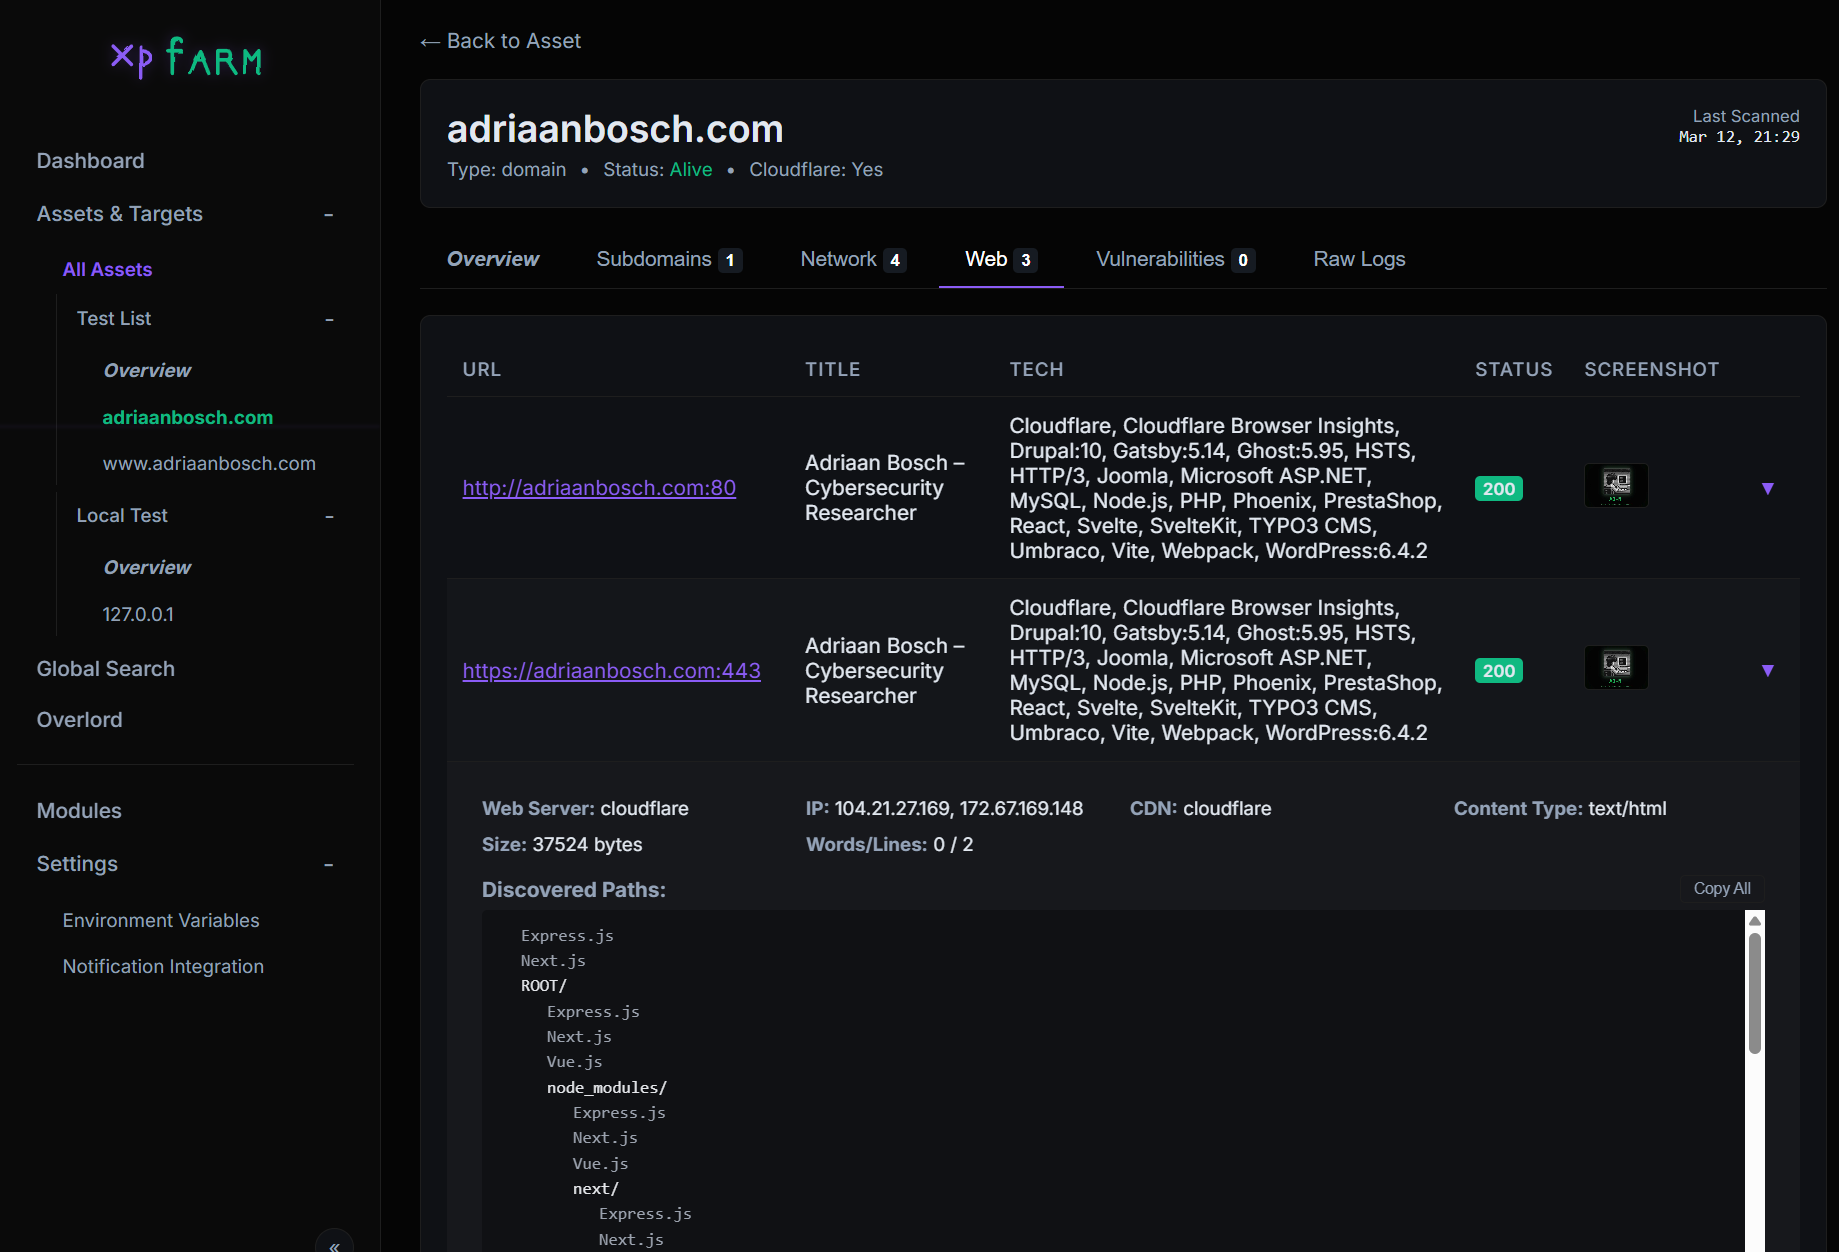 canuk40/xpfarm
Framework automatizzato per bug bounty e ricognizione — integra Subfinder, Naabu, Httpx, Nuclei, Nmap, CVEMap, Gowitness, Katana e altro dietro…
 allevon412/teamsimplant
Impianto furtivo di proxy DLL per Microsoft Teams che inietta shellcode crittografato AES tramite tecniche di unhooking, fornendo accesso backdoor…
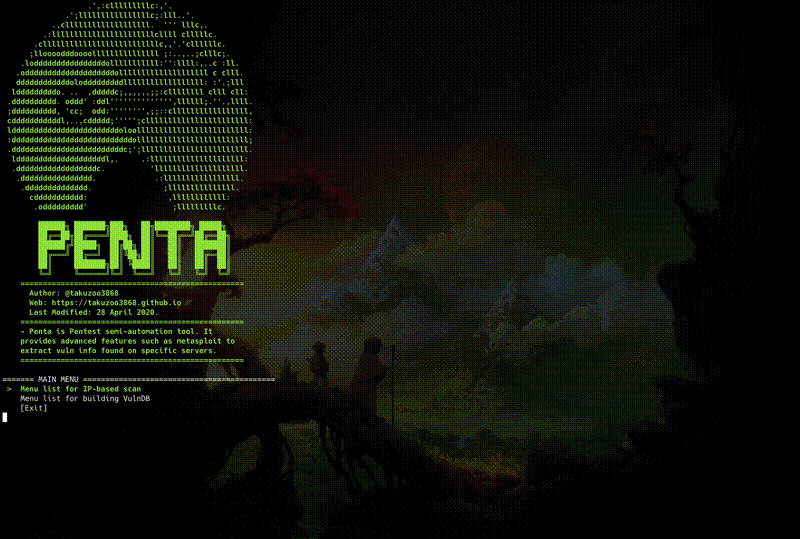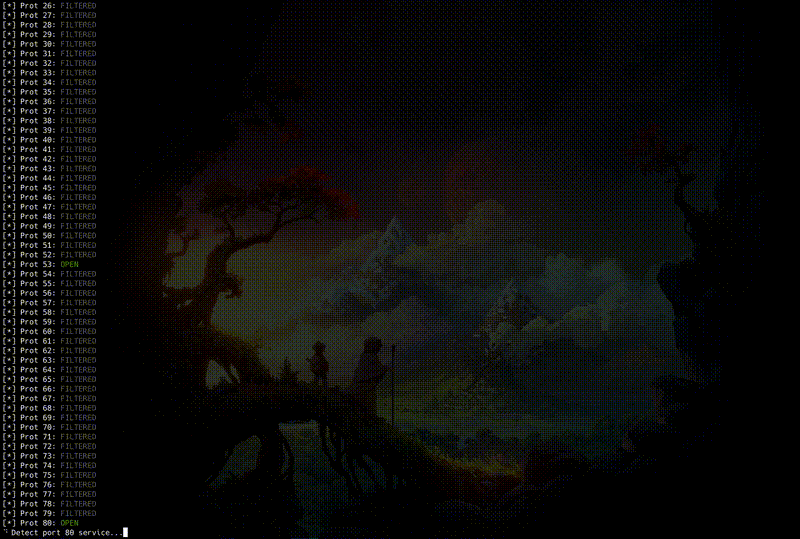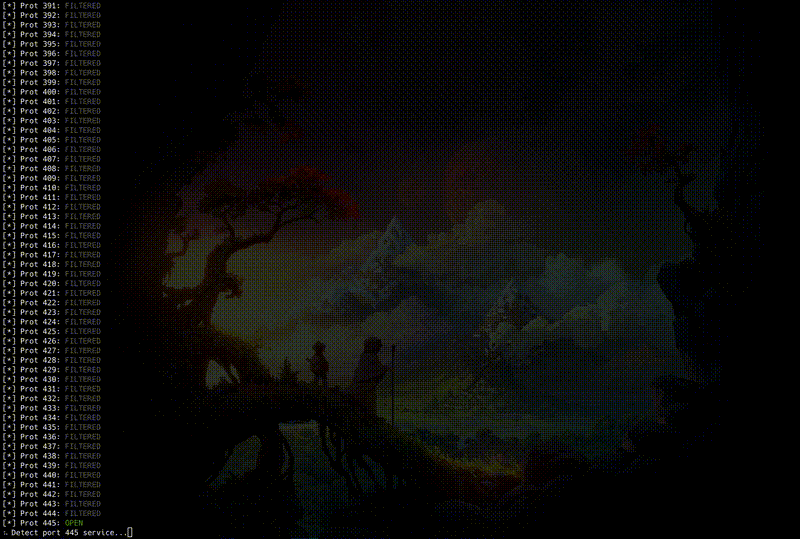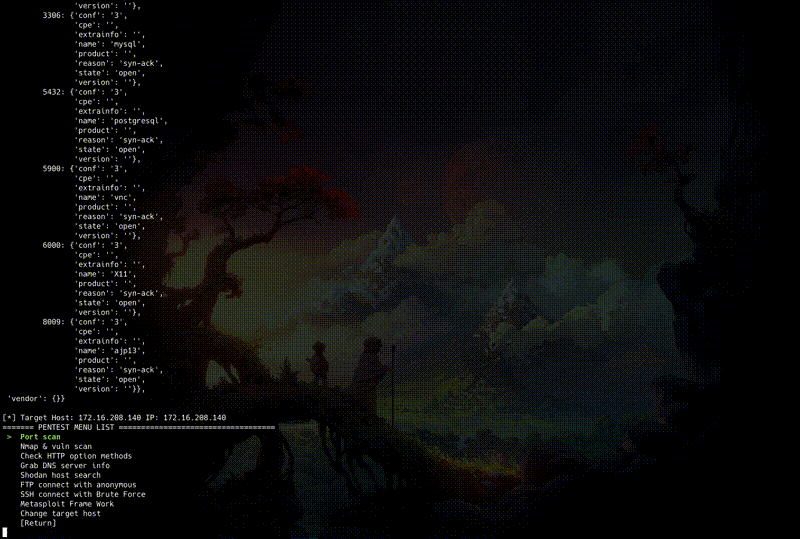 takuzoo3868/penta
Strumento CLI open source tutto-in-uno per semi-automatizzare il pentesting.
 gr1mmie/atlasc2
Framework C2 in C# incentrato sulle operazioni di Stage 1
 retme7/cve-2014-7911_poc
Exploit di root locale per Nexus5 Android 4.4.4(KTU84P)








