
 #1
Framework completi per lo sviluppo, il test e l'esecuzione degli exploit.
Raccomandato da Kitploit
 artkond/cisco-rce
CVE-2017-3881 Cisco Catalyst PoC di Esecuzione di Codice Remoto
 leochen-coremind/vmpacker
Sistema di protezione per macchine virtuali ARM64 ELF
 vp777/windows-kernel-exploitation
Tecniche e strumenti per lo sfruttamento del kernel Windows, che coprono lo sfruttamento degli overflow del pool, l'abuso dei metadati dell'heap dei…
 dosomder/iovyroot
Strumento root per CVE-2015-1805
 sslab-gatech/avpass
Strumento per il leaking e il bypass del sistema di rilevamento malware Android
 reverseclabs/wepwnise
WePWNise genera codice VBA indipendente dall'architettura da utilizzare in documenti o modelli di Office e automatizza il bypass dei controlli…
 gl4ssesbo1/nebula
Nebula è un framework C2 cloud che al momento offre ricognizione, enumerazione, sfruttamento e post-sfruttamento su AWS, ma sta ancora lavorando per…
 bin4ry/unipwn
Framework di exploit BLE per robot Unitree: l'iniezione di comandi tramite chiavi AES hardcoded consente l'acquisizione remota del controllo,…
 seanheelan/anamnesis-release
Framework di valutazione per lo studio di agenti LLM che generano automaticamente exploit funzionanti da report di vulnerabilità, bypassando…
 mazen160/shennina
Automazione dello sfruttamento degli host con l'IA
 shiva108/ai-llm-red-team-handbook
Manuale da campo Red Team AI / LLM & Manuale del consulente
 rand0m1ze/ezsploit
Automazione di script bash Linux per metasploit
 b4rtik/redpeanut
RedPeanut è un piccolo RAT sviluppato in .Net Core 2 e il suo agente in .Net 3.5 / 4.0.
 cckuailong/pocsploit
un framework di verifica POC open source leggero, flessibile e innovativo
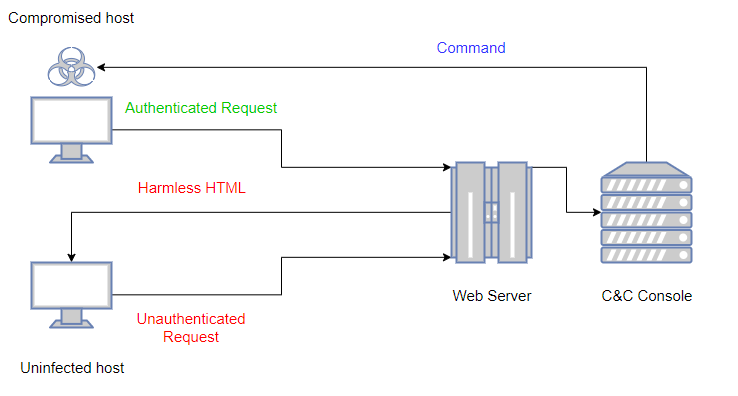 kudaes/lolbits
** SOSPESO ** Framework C2 che utilizza Background Intelligent Transfer Service (BITS) come protocollo di comunicazione e Direct Syscalls + Dinvoke…
 mohamednourtn/terminator
Terminator - generatore di payload per Metasploit
 boku7/injectamsibypass
Cobalt Strike BOF - Bypass AMSI in un processo remoto con iniezione di codice.
 entysec/hatsploit
Piattaforma modulare di penetration testing che ti consente di scrivere, testare ed eseguire codice exploit.








