
 #1
Ricerca, materiali, lab e percorsi di apprendimento sulla cybersicurezza, inclusi CTF e risorse educative curate.
Raccomandato da Kitploit
 owasp/owasp-mcp-governance-and-risk-project
Progetto focalizzato su governance e rischio nella sicurezza delle applicazioni, che fornisce risorse e framework per la maturità della sicurezza e…
 al1ex/awesome-pentest
Raccolta di strumenti per il penetration testing
 67-6f-64/antioreans-codedevirtualizer
Plugin per IDA 6.8 che devirtualizza la macchina virtuale FISH di Themida (2.2.5.0-2.2.7.0), ripristinando il codice nativo dai binari protetti per…
 cobalt-strike/eden
Un PoC UDRL per Cobalt Strike realizzato con Crystal Palace che combina la tecnica di streaming delle pagine di Raphael Mudge con un gate di chiamata…
 kingsabri/jwtear
Strumento modulare da riga di comando per analizzare, creare e manipolare token JWT per hacker
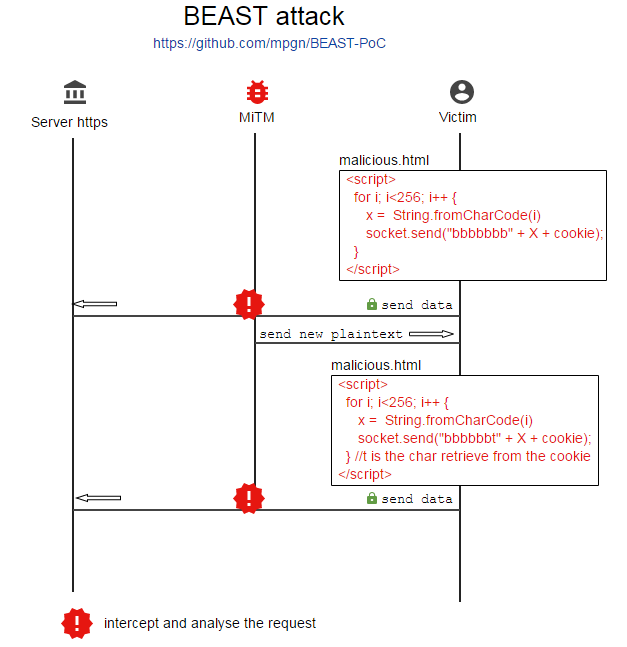 mpgn/beast-poc
:muscle: Prova di concetto dell'attacco BEAST contro SSL/TLS CVE-2011-3389 :muscle:
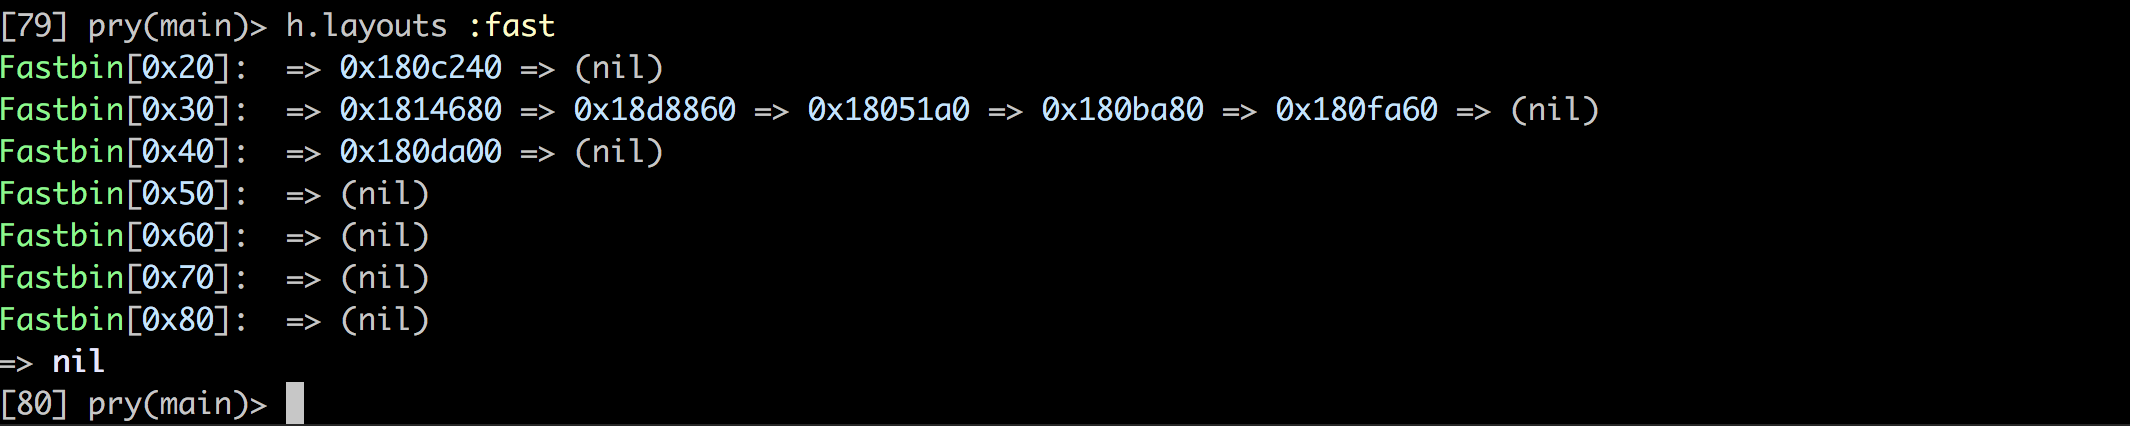 david942j/heapinfo
Un'informazione interattiva sulla memoria per pwning / exploiting
 0xkirisame/spica
Rilevatore di rootkit Linux basato su eBPF che utilizza analisi multi-canale a vista incrociata (sched_switch, NMI, /proc) per rilevare DKOM,…
 heptagrams/heptagram
Questo progetto viene utilizzato per raccogliere gli EXP/POC divulgati su Internet e fornire supporto progettuale al team di sicurezza Heptagram.
 ashemery/anti-forensics
Un repository per tracciare le tecniche anti-forensi.

 rawsec/rawsec-cybersecurity-list
Inventario curato di strumenti e risorse di cybersecurity che coprono penetration testing, forensics, OSINT, sicurezza web, analisi malware,…
 vladko312/research_successful_errors
Whitepaper che introduce le tecniche Blind basate su Error e Boolean Error per SSTI e Code Injection, con payload universali per sei linguaggi di…
 haplessidiot/ageverificationbypass
Servizio di bypass della verifica dell'età da redhat
 makuga01/cve-2024-48990-poc
PoC per CVE-2024-48990
 knowledge-wisdom-understanding/recon
Enumerare un target basato sui risultati di Nmap
 jonwiggins/xmloxide
Una reimplementazione in puro Rust di libxml2
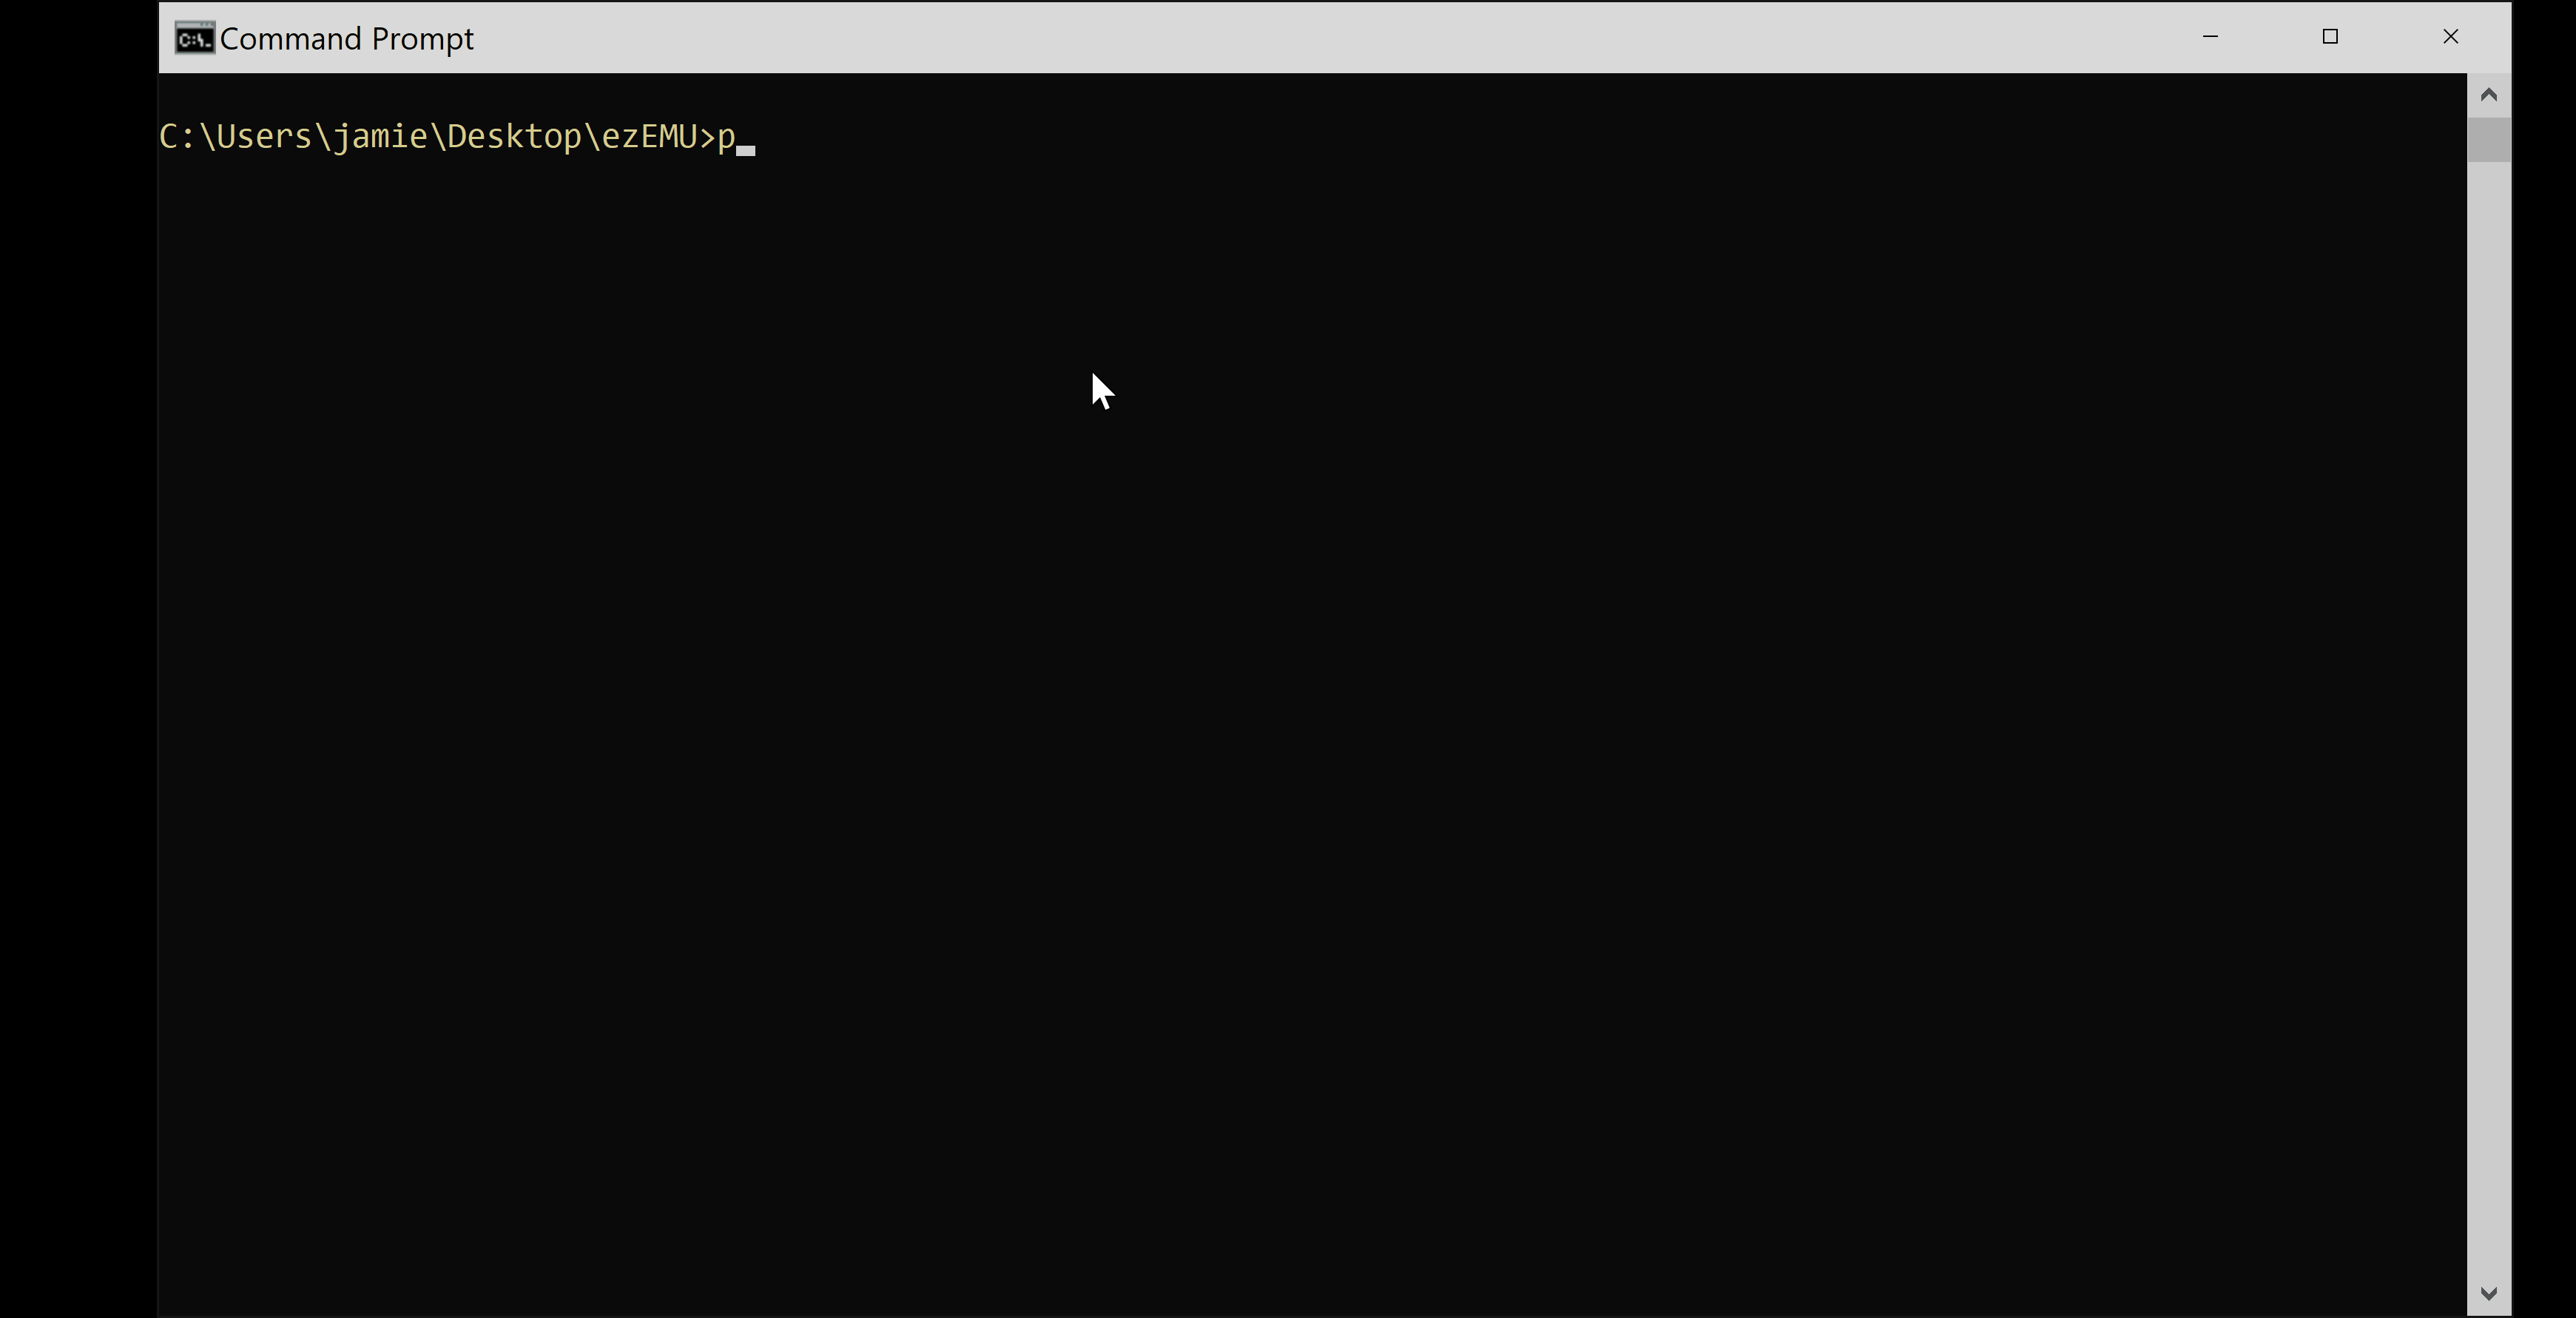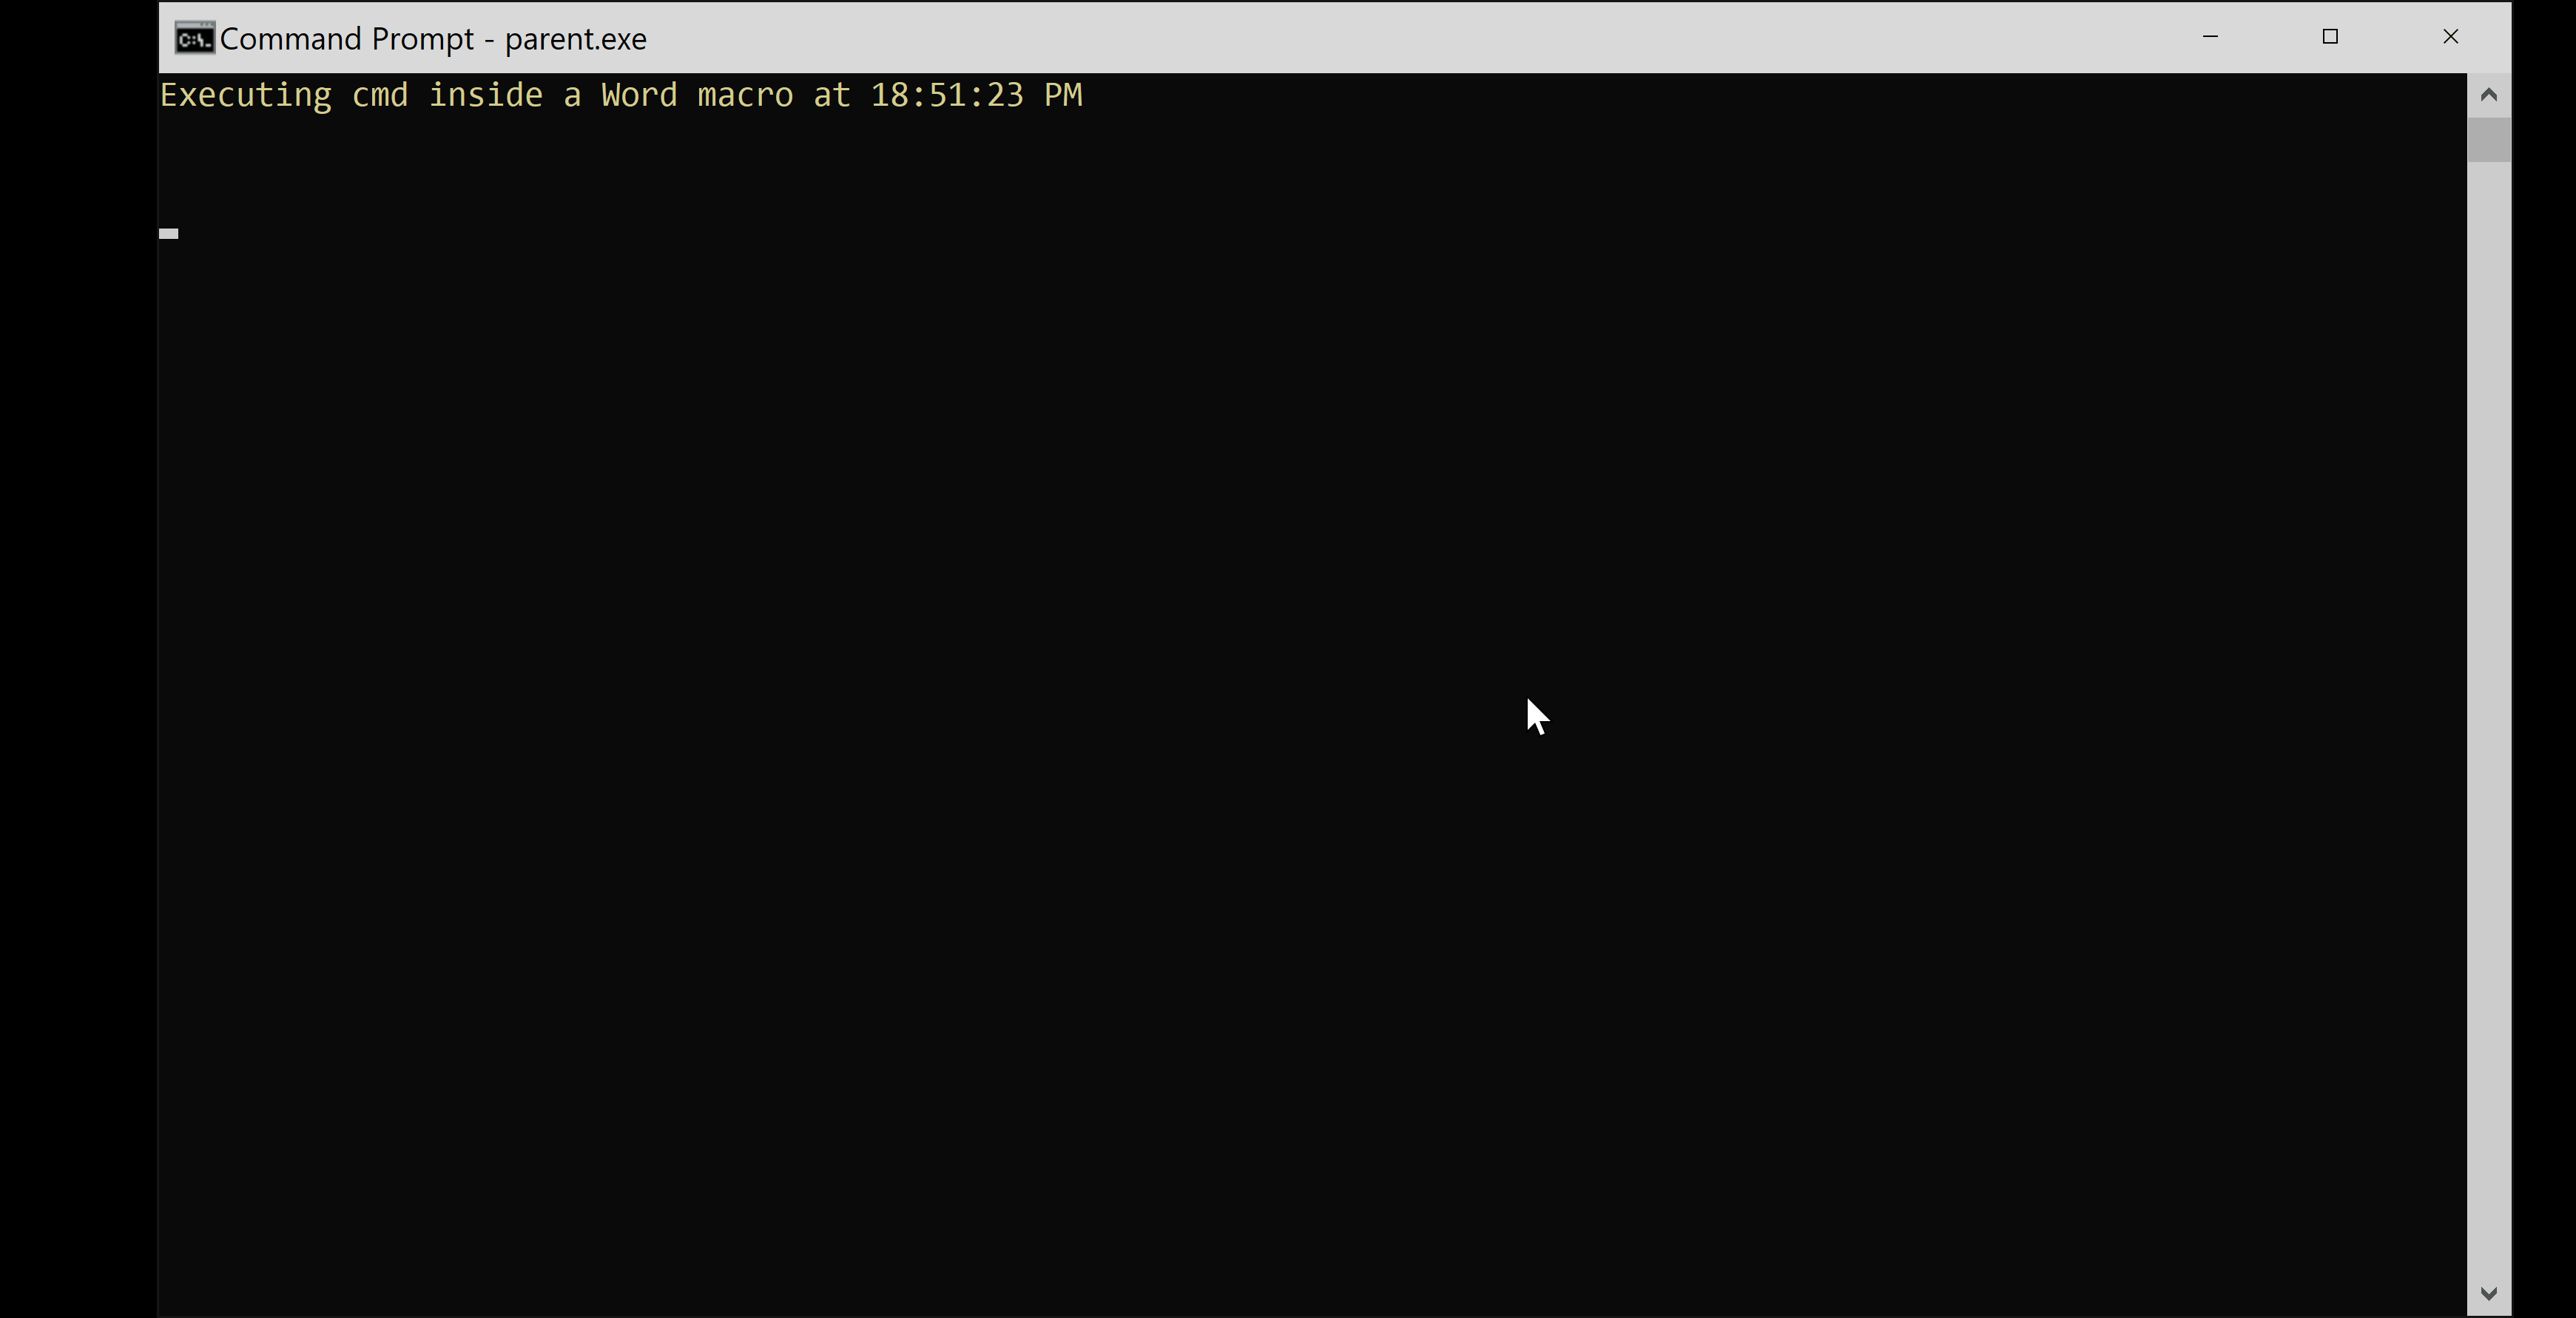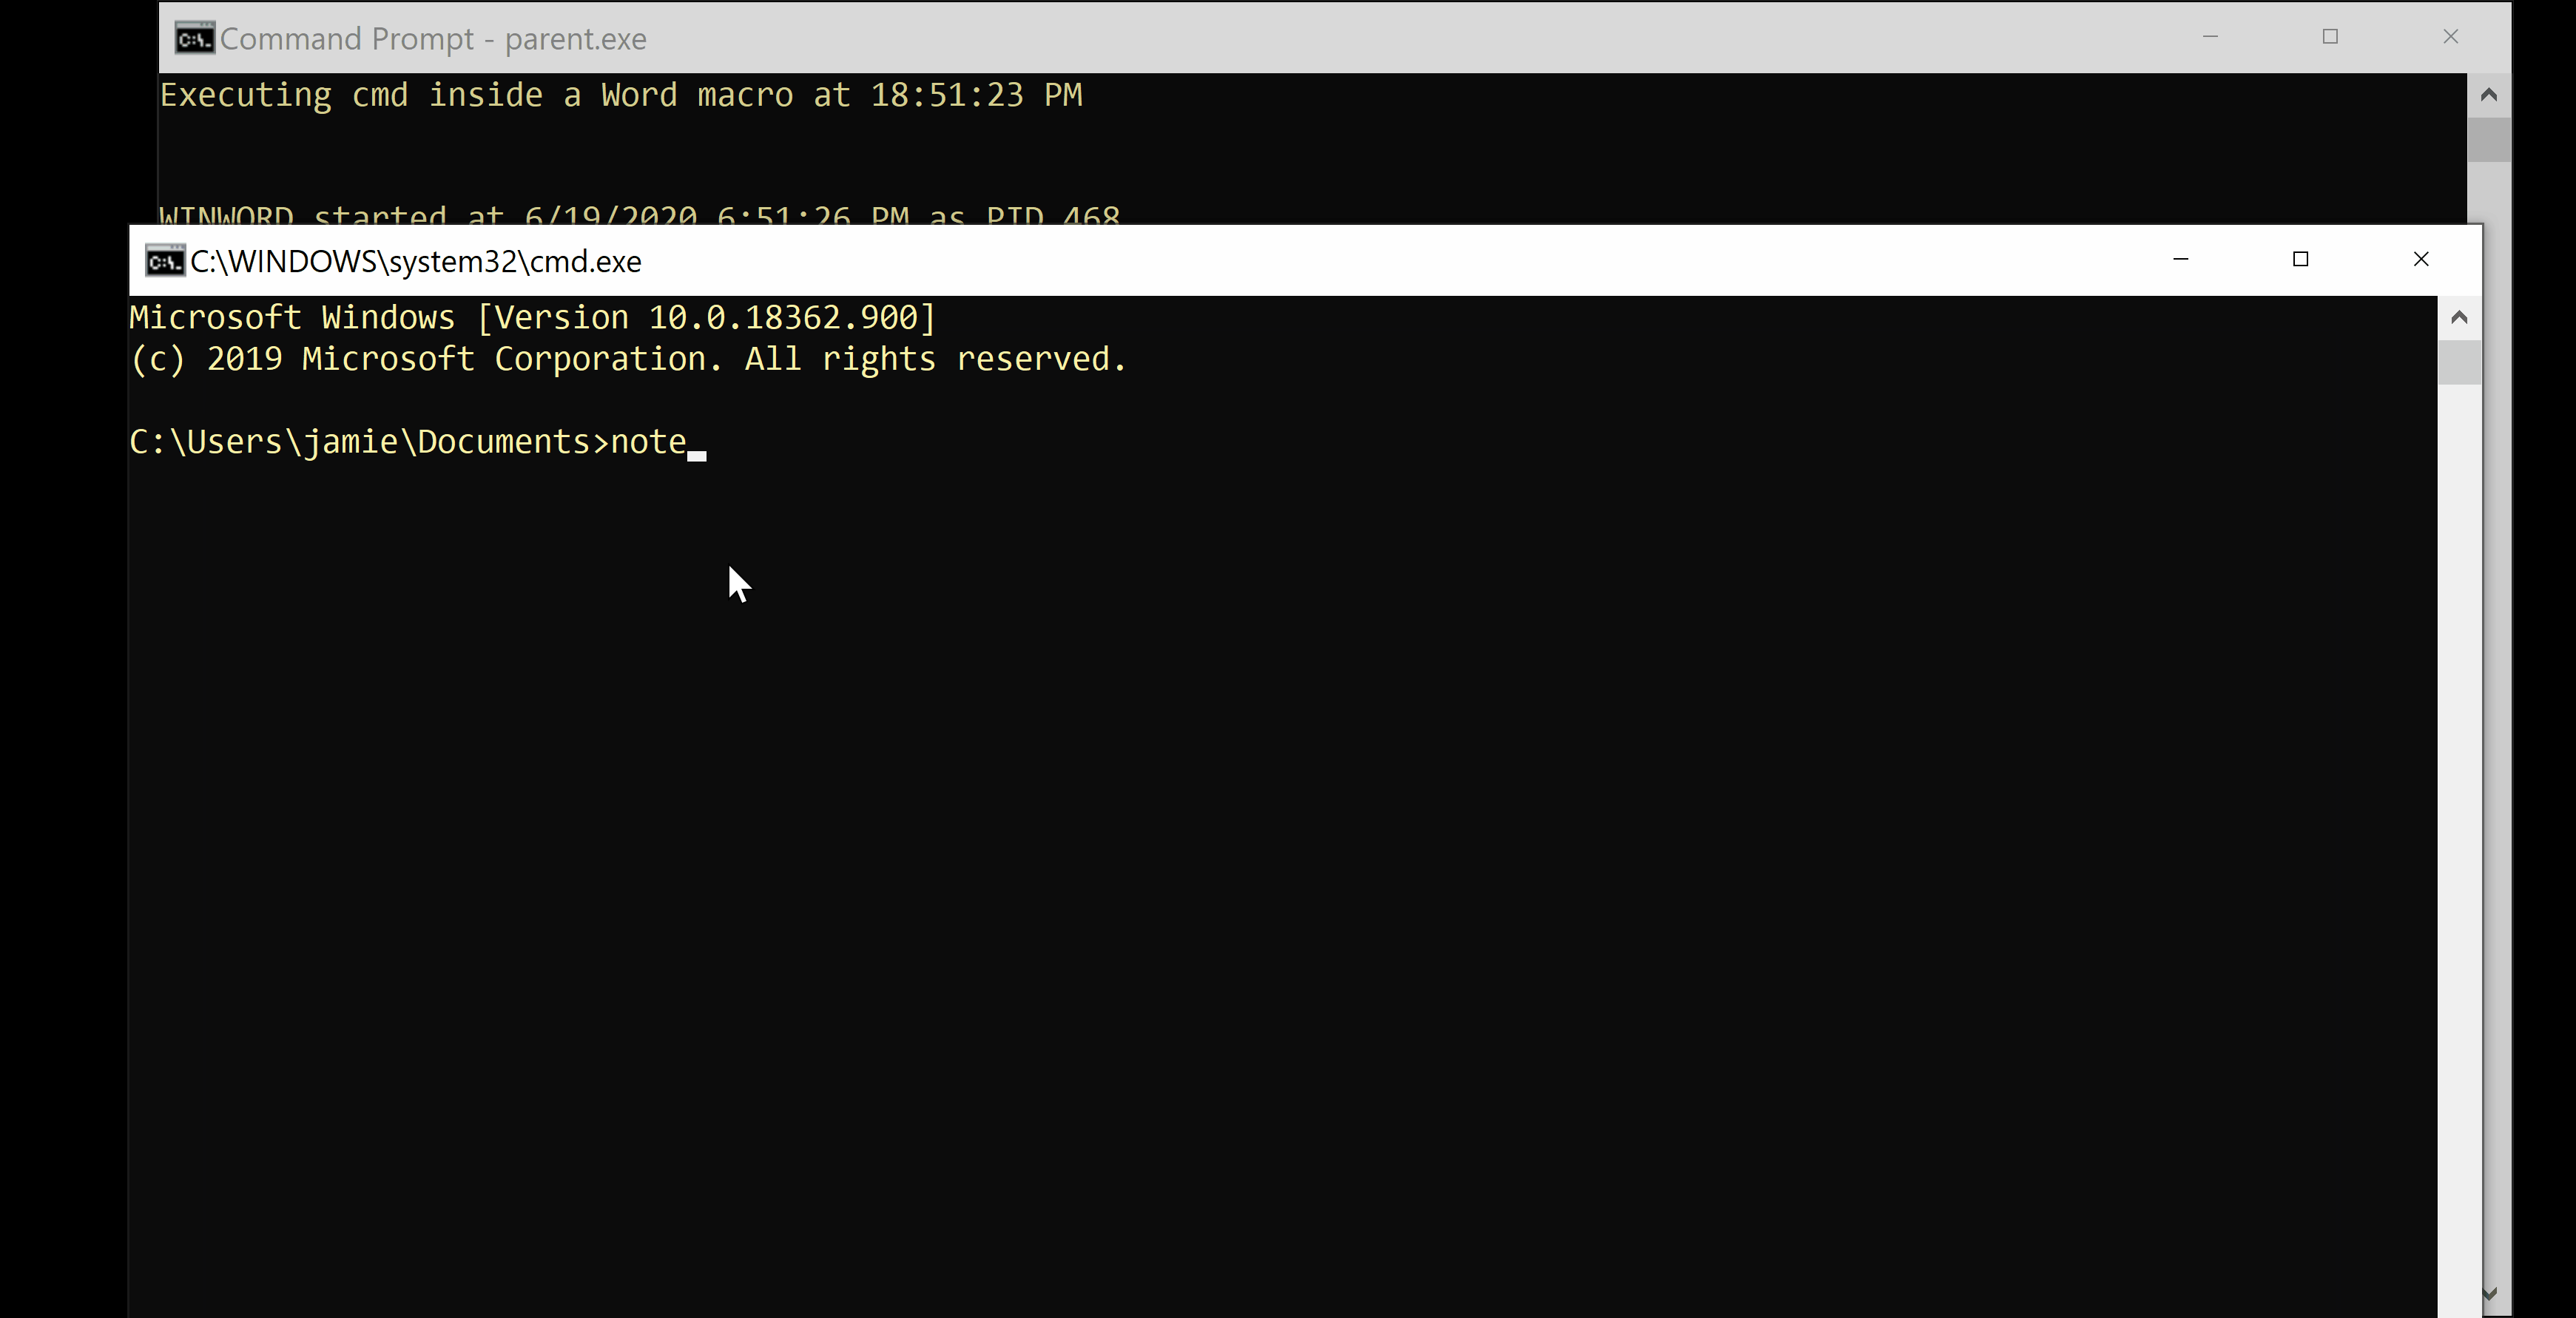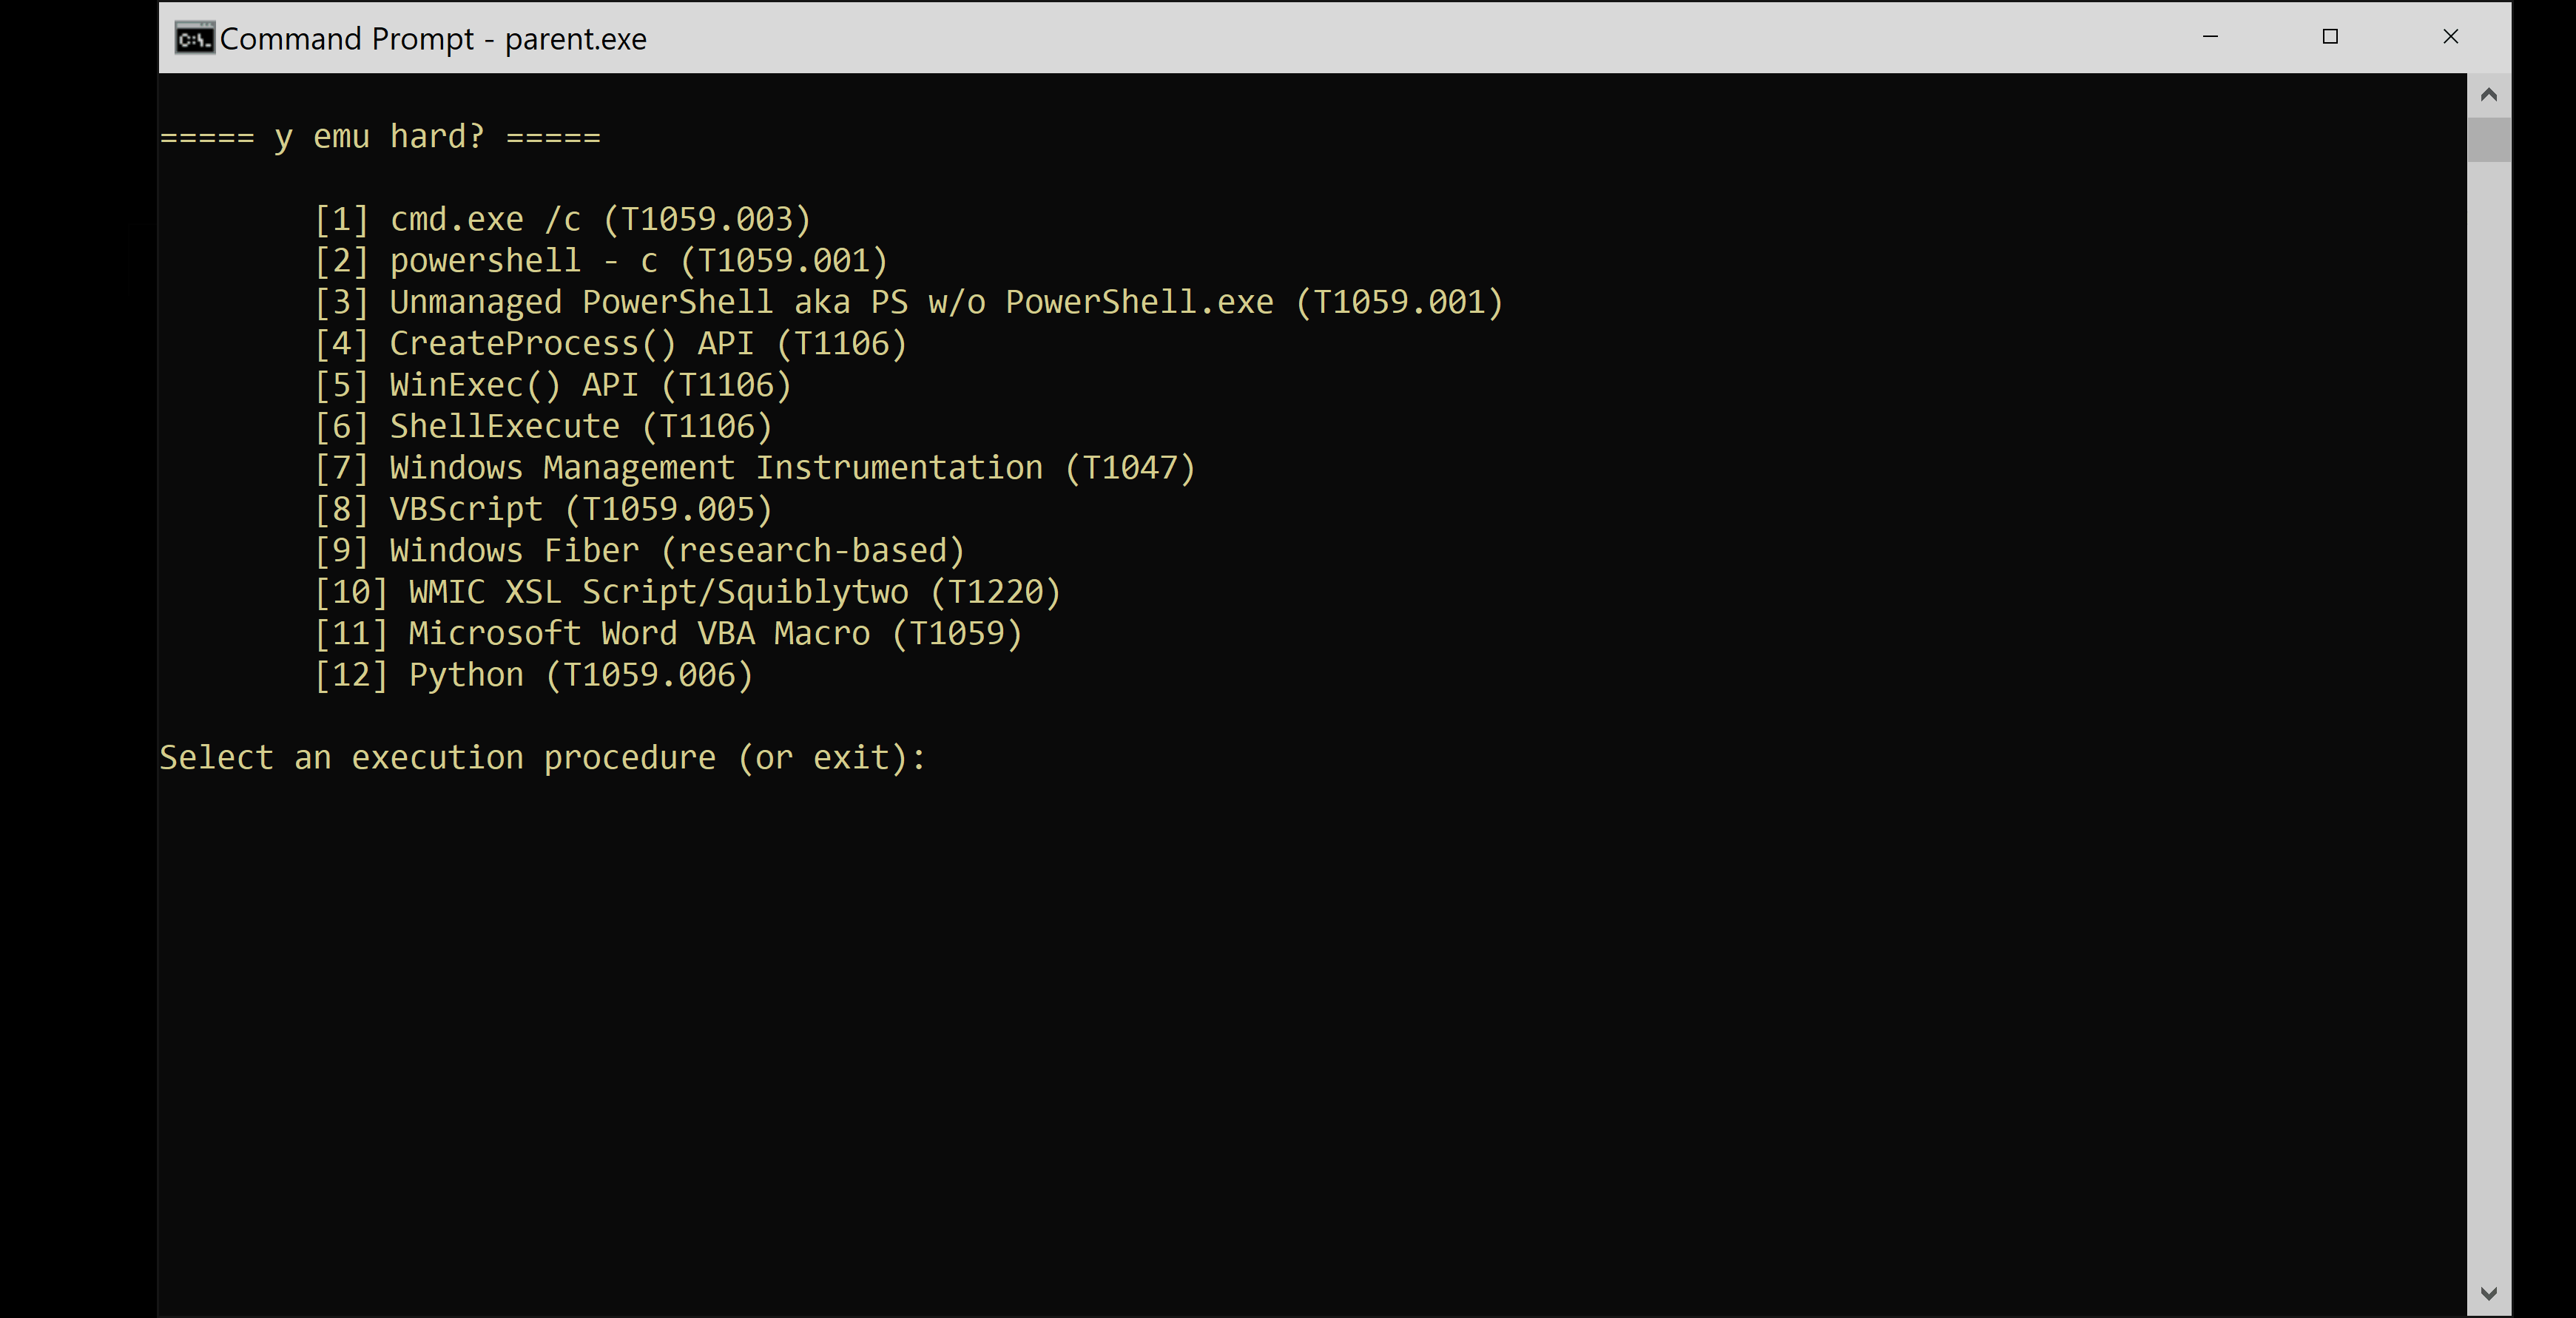 jwillyamz/ezemu
Vedi avversario, fai avversario: Semplice esecuzione di comandi per messa a punto/ricerca difensiva (ora con più ELF sullo scaffale)
 karollooool/cve-2026-50416-writeup-and-poc
CVE-2026-50416: Windows 11 KASLR bypass








