
 #1
Strumenti per l'analisi del comportamento delle applicazioni durante l'esecuzione per trovare vulnerabilità di sicurezza.
Raccomandato da Kitploit

 zer0condition/reversekit
# Kit di Reverse Engineering Dinamico x64
 mynameismeerkat/pyretic
pyREtic è un framework estensibile per il reverse engineering del bytecode di Python 2.x in memoria
 pietroborrello/customprocessingunit
Il primo framework di analisi per il microcodice della CPU
 gmh5225/frida-stalker-ntstrace
Tracer di chiamate di sistema basato su frida-stalker su Windows (x64).
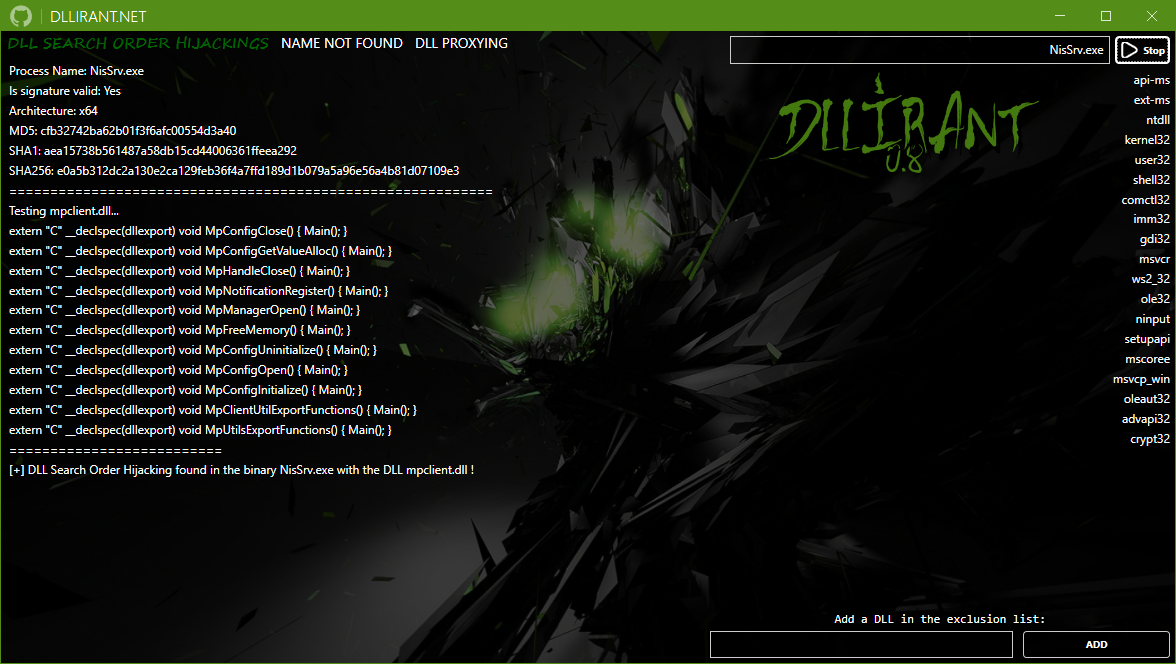 redteamsocietegenerale/dllirant
DLLirant è uno strumento per automatizzare le ricerche di DLL Hijacking su un binario specificato.
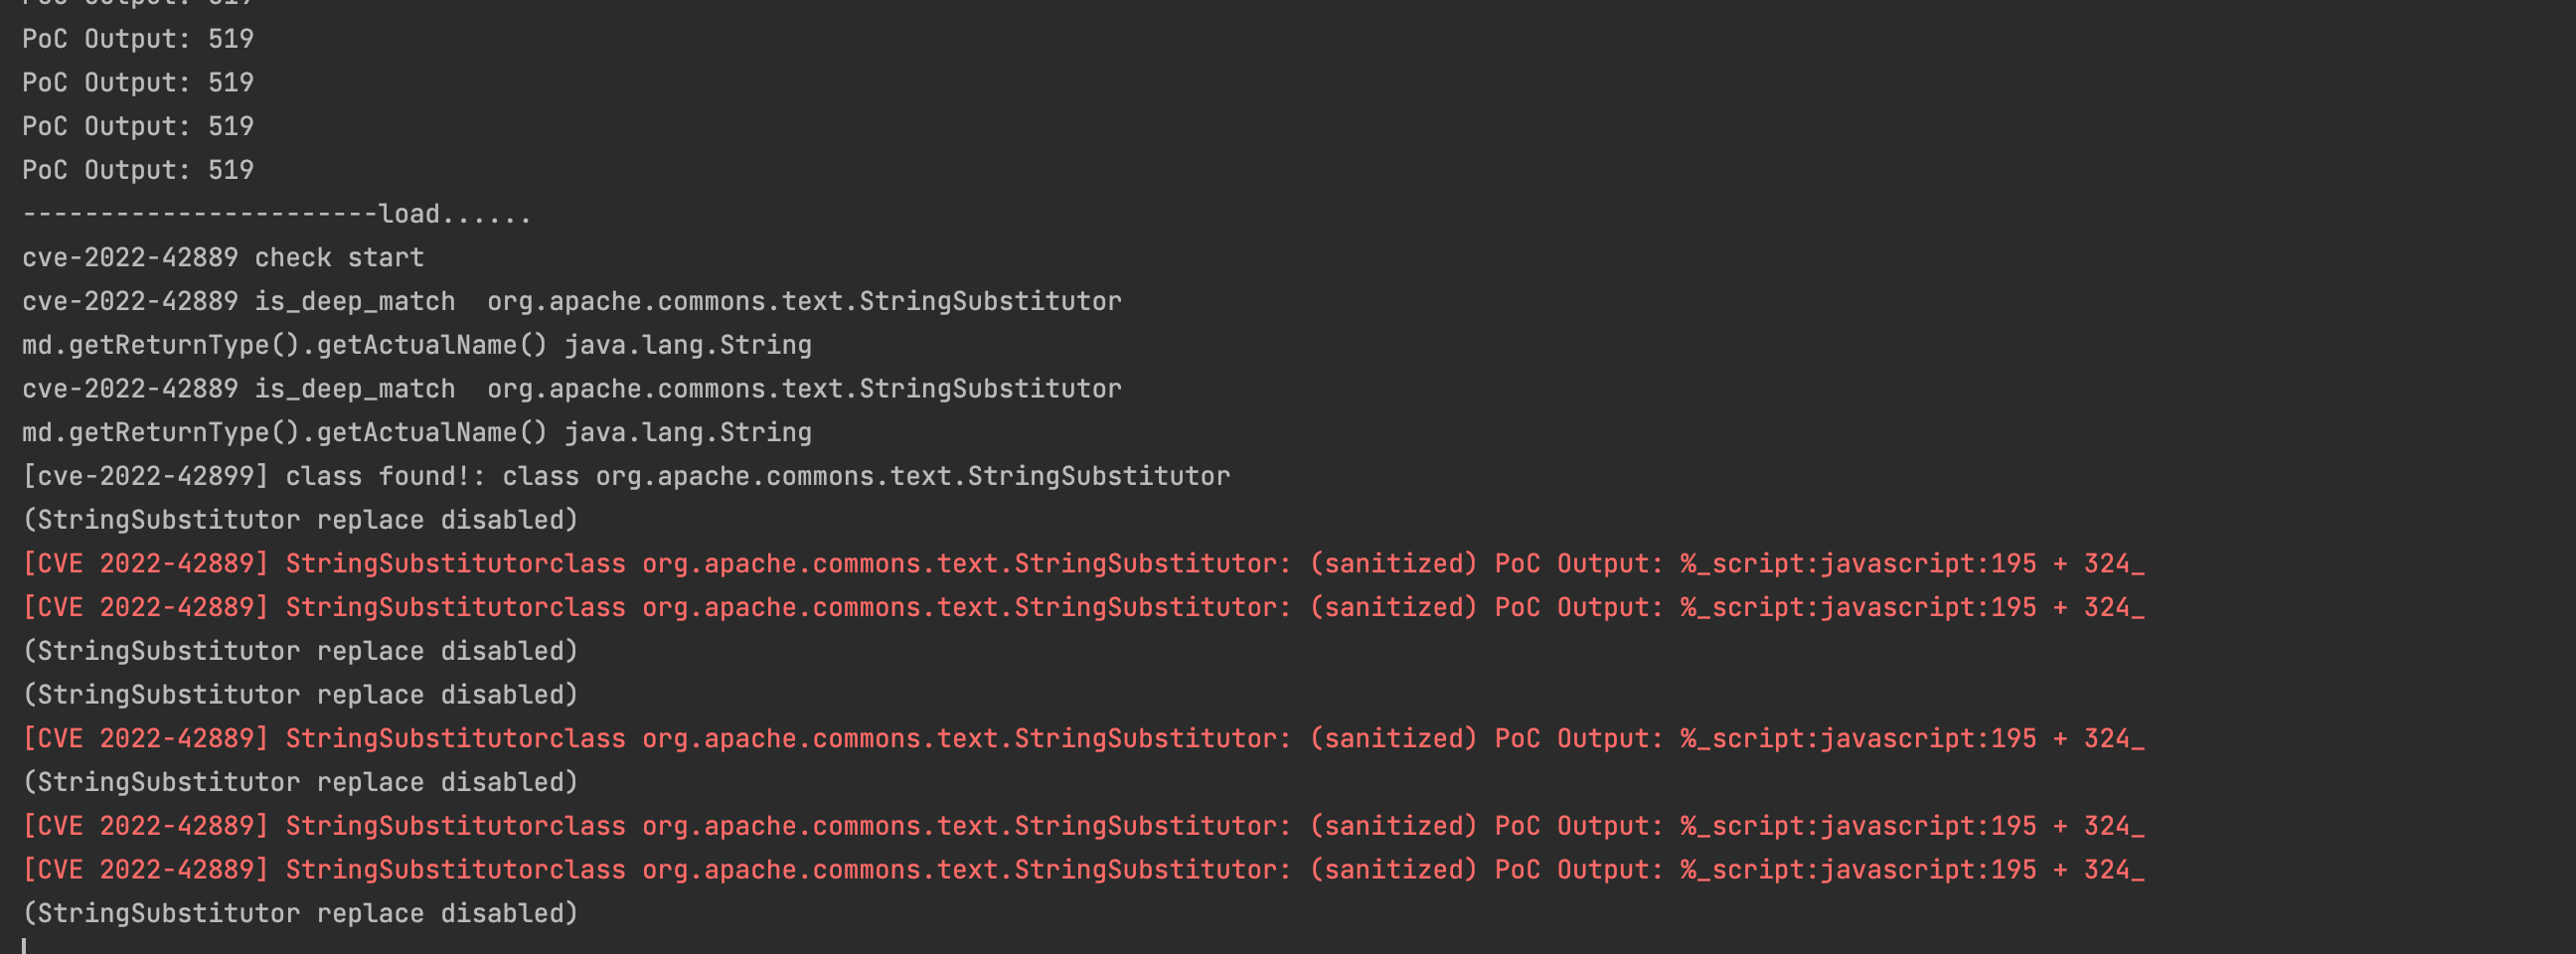 uk0/cve-2022-42889-intercept
Intercetta i parametri illegali tramite i parametri di avvio della JVM e il pid di jps.
 hupe1980/cve-2021-3129
Modalità debug di Laravel - Esecuzione di codice remoto (RCE)
 dwisiswant0/findom-xss
Un semplice e veloce scanner di vulnerabilità XSS basato su DOM.
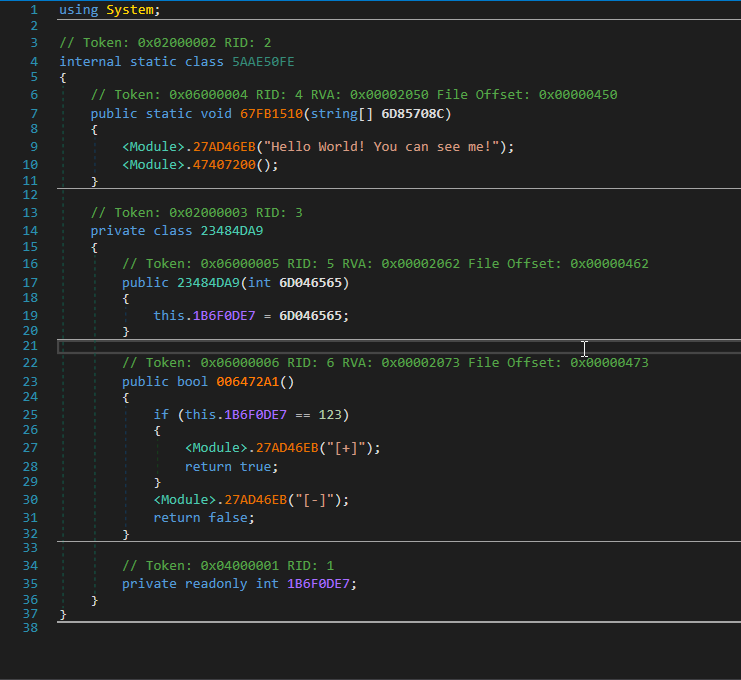 void-stack/vmunprotect.dumper
VMUnprotect.Dumper può rimuovere dinamicamente la protezione di un Assembly protetto da VMProtect.
 tca-iscas/cooper-ndss-2022
Uno strumento per testare efficacemente il livello di binding dei linguaggi di scripting
 angorafuzzer/angora
Fuzzer guidato dalla copertura che utilizza il tracciamento del taint e l'ottimizzazione scalare per risolvere i vincoli di percorso senza esecuzione…
 momalab/icsfuzz
Fuzzer strumentato per applicazioni di controllo ICS basate su PLC, rivolto al runtime Codesys sui controller Wago per scoprire corruzione della…
 assetnote/kiterunner
Strumento di scoperta di contenuti web e API ad alta velocità che esegue brute force sulle route utilizzando dataset Swagger compilati, supportando…
 byt3bl33d3r/offensivedlr
Toolbox contenente note di ricerca e codice PoC per armare il DLR di .NET
 google/path-auditor
Auditor runtime delle funzioni libc che rileva race condition nell'accesso ai file e vulnerabilità di symlink agganciando le syscall del filesystem…
 de4dot/de4dot
Deoffuscatore e unpacker .NET.
 nccgroup/winstrument
Winstrument è un framework di script modulari per assistere nella strumentazione di software Windows utilizzando Frida per il reverse engineering e…
 tomnomnom/gf
Un wrapper attorno a grep, per aiutarti a cercare cose.








