#1
Strumenti per la scoperta di sottodomini e record DNS associati ai domini target.
Raccomandato da Kitploit
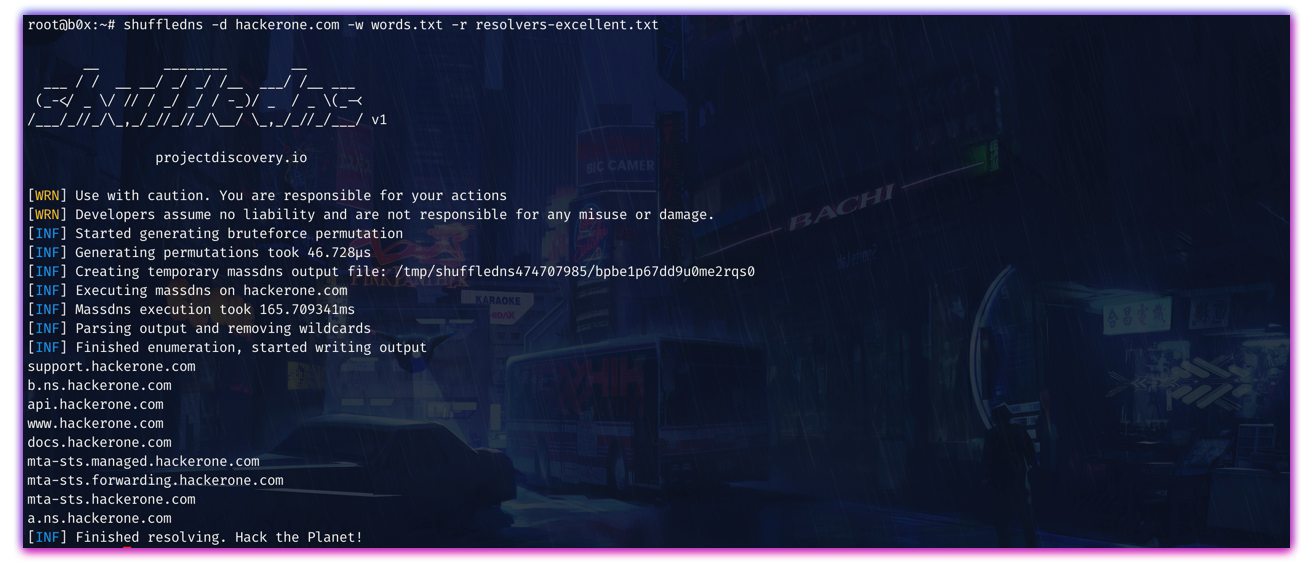
 projectdiscovery/shuffledns
Wrapper MassDNS scritto in Go per enumerare sottodomini validi usando brute force attivo, oltre a risolvere sottodomini con filtro wildcard e…
 expert21/hermes-osint
Hermes — un framework OSINT effimero, basato su Docker, per test, sperimentazione e automazione investigativa sicura.
 oj/gobuster
Directory/File, DNS e VHost busting tool scritto in Go
 sc4rfurry/chaoskobra
Un altro strumento di enumerazione dei sottodomini per normies scritto in Python...
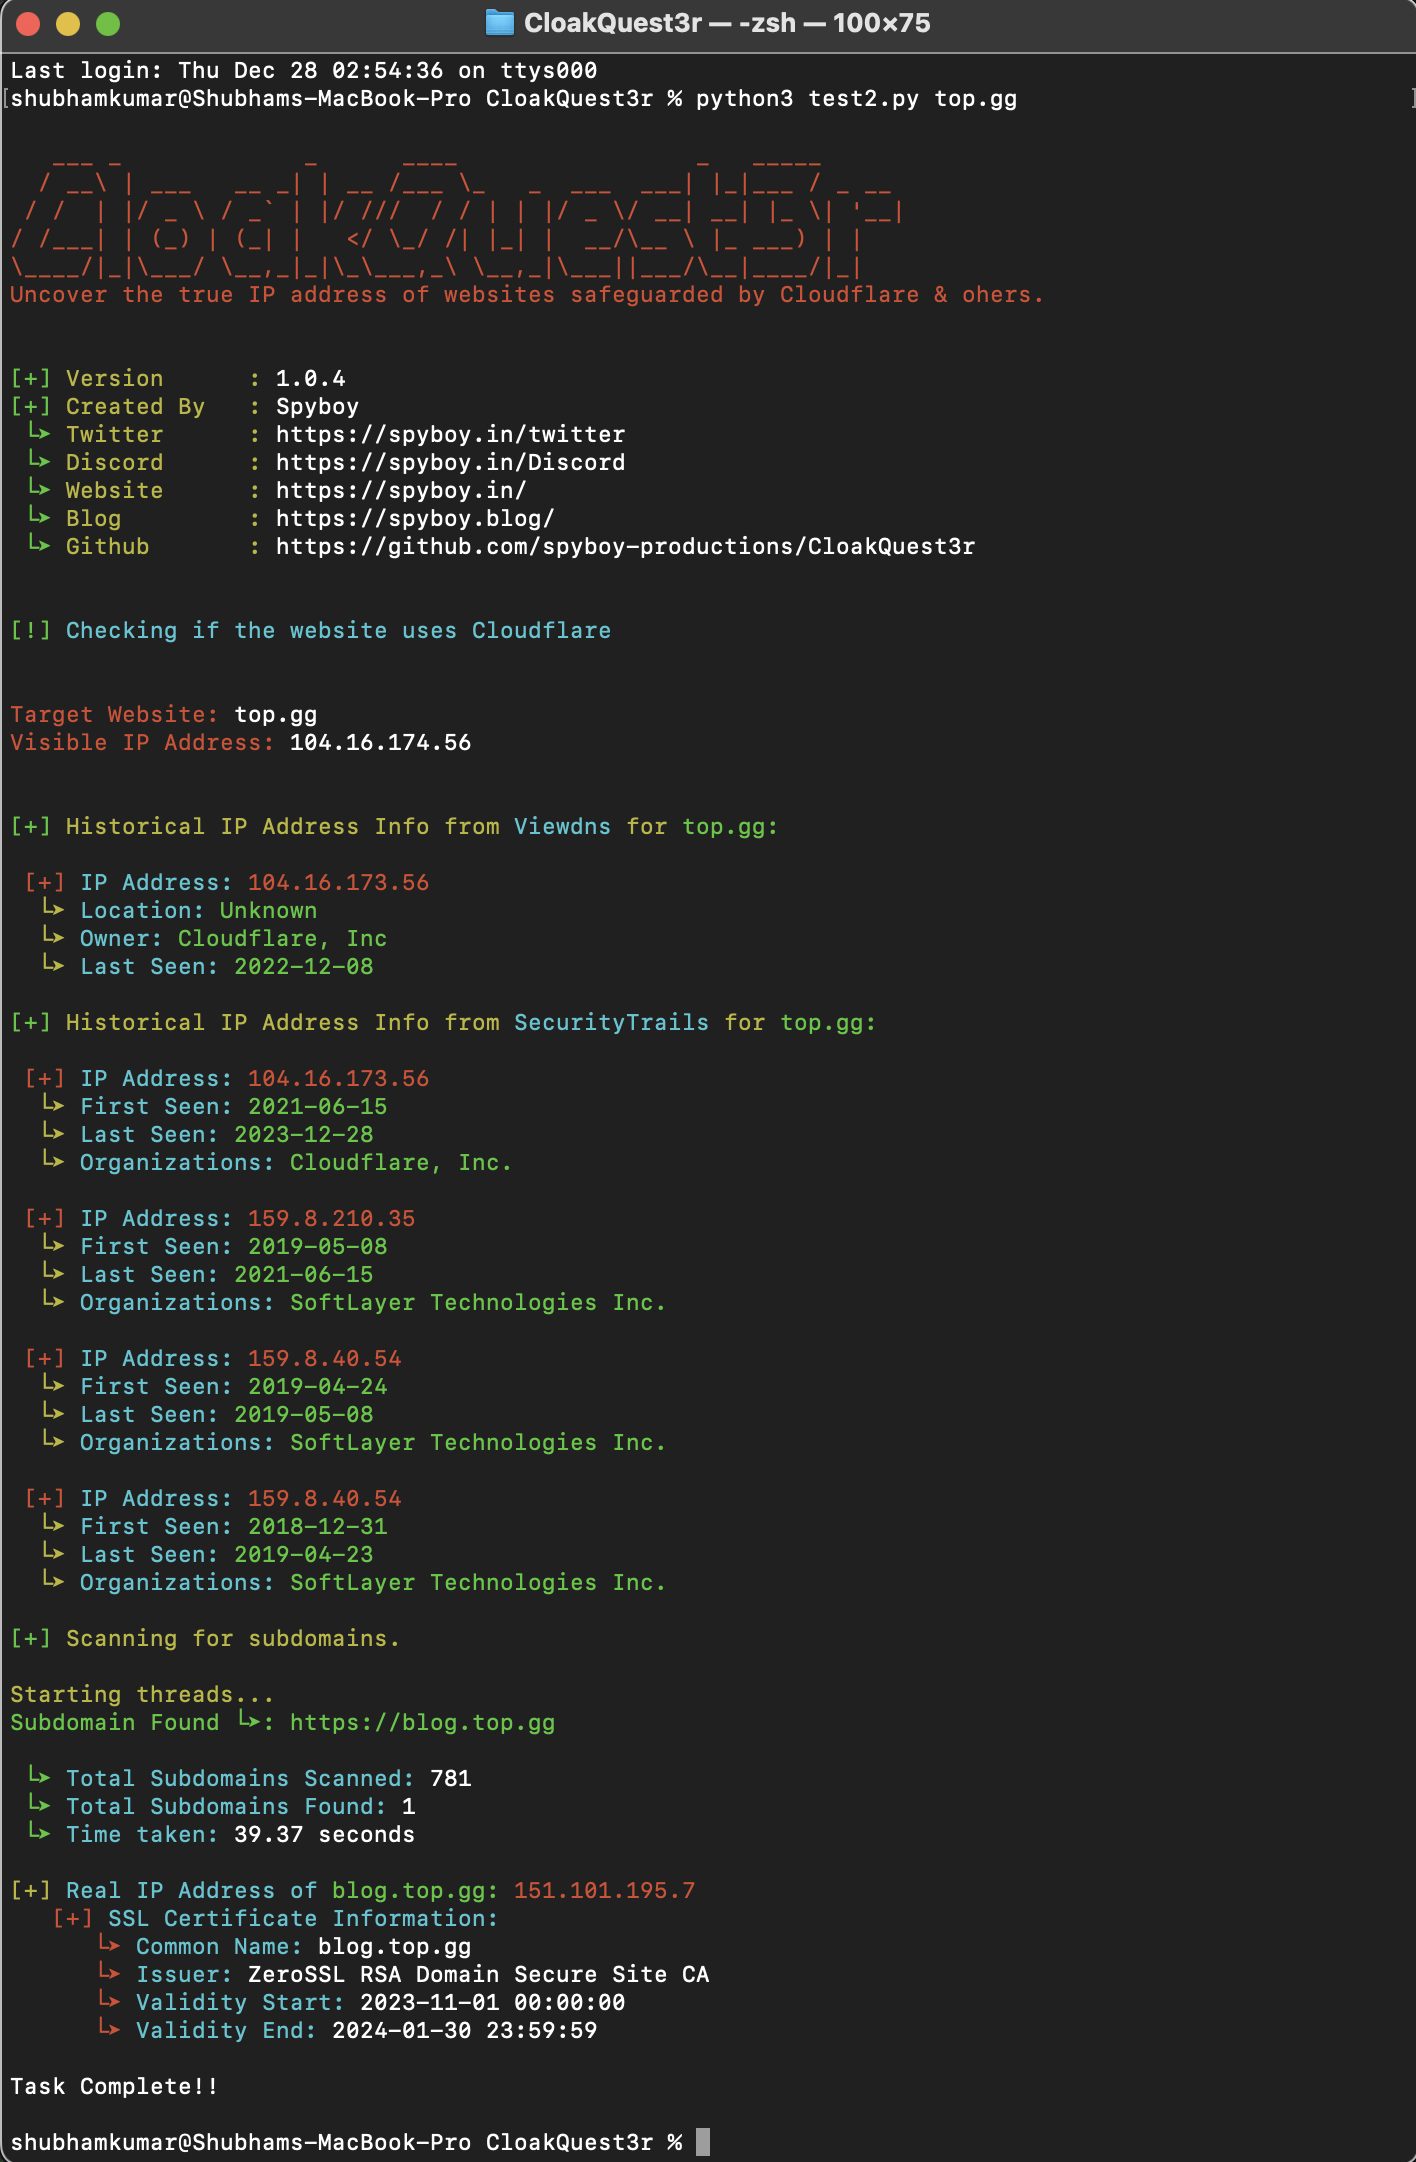 spyboy-productions/cloakquest3r
Strumento di ricerca sulla sicurezza open source per identificare l'esposizione dell'IP di origine di siti web protetti da Cloudflare e servizi proxy…
 rxerium/bug-bounty-tools
Uno script BASH per automatizzare l'installazione degli strumenti per bug bounty più popolari
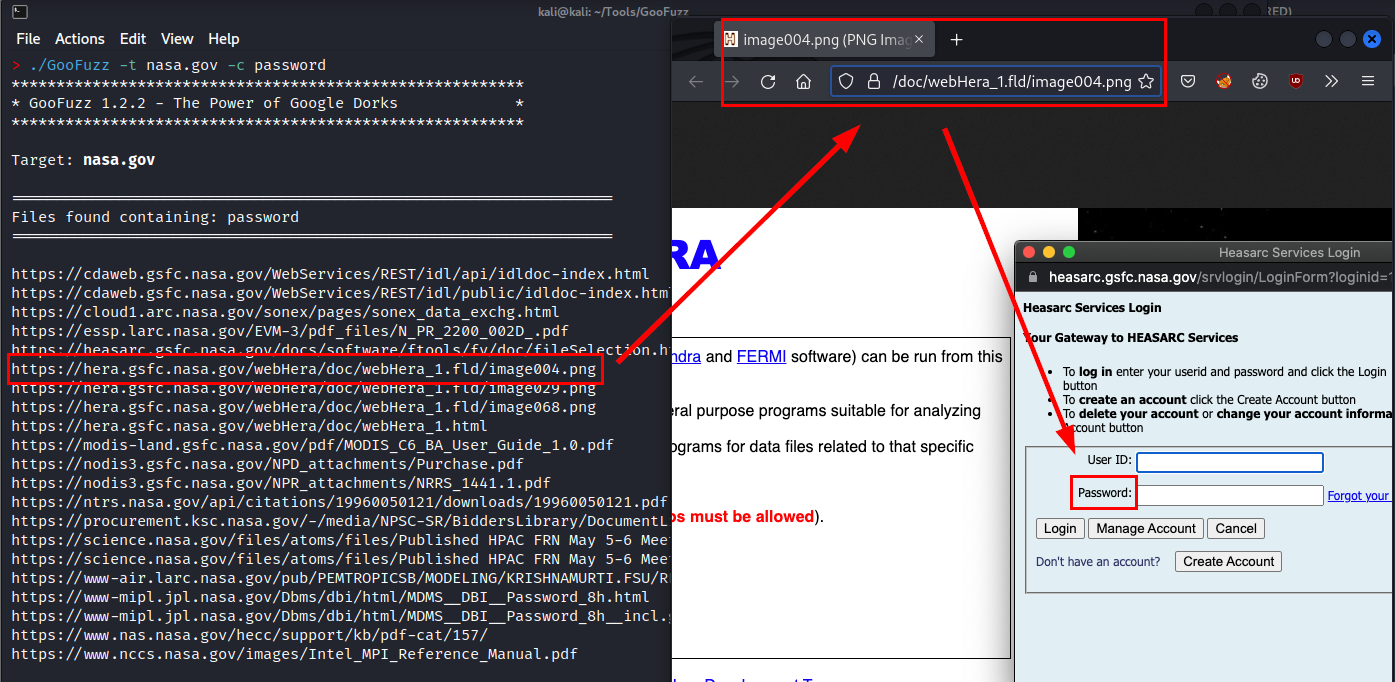 m3n0sd0n4ld/goofuzz
Strumento di fuzzing basato su Bash che sfrutta Google Dorking per l'enumerazione stealth di directory, file, sottodomini e parametri senza richieste…
 alientec1908/alientec-recon-tool
AlienTec-Recon-Tool
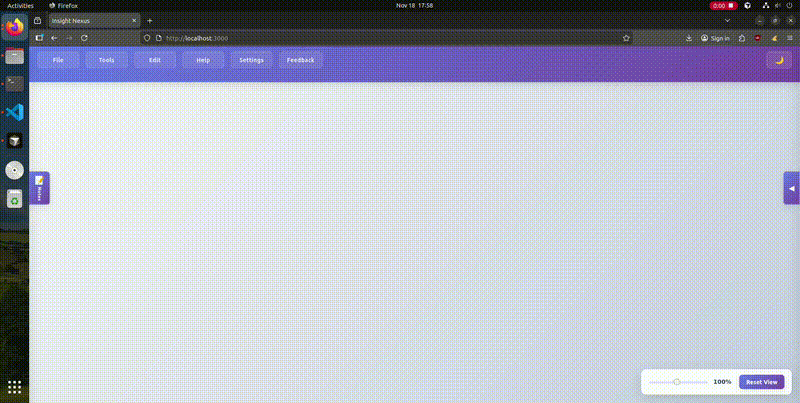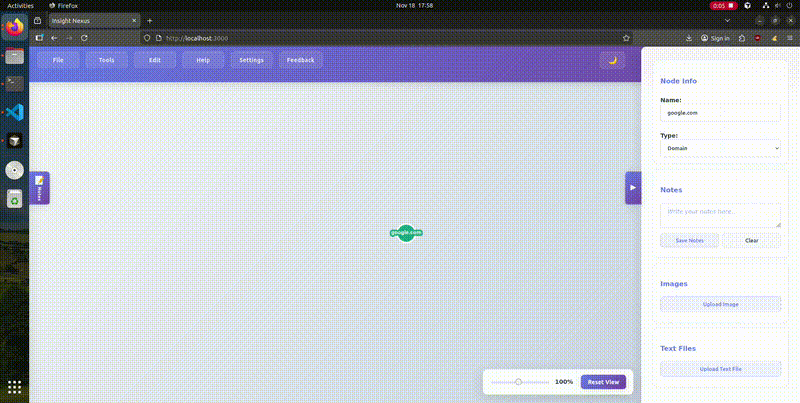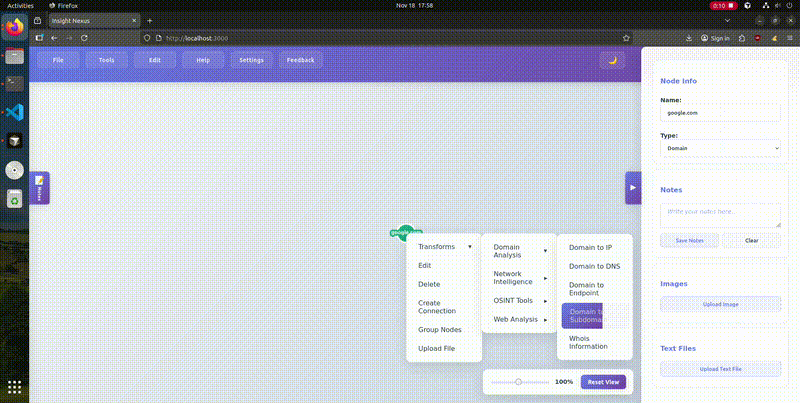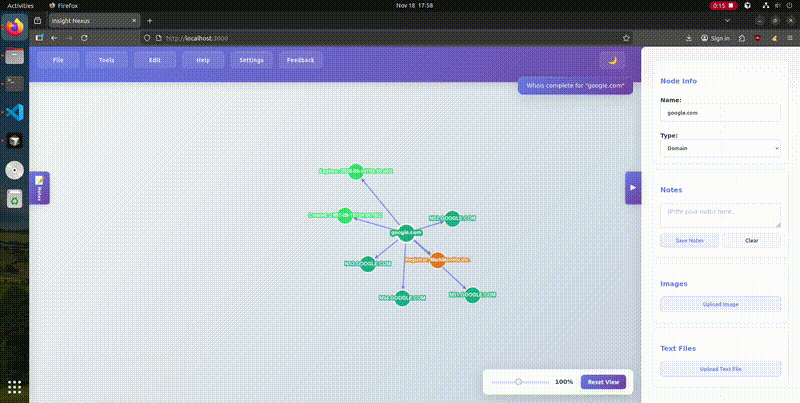 cyberintel-labs/insightsnexus
Applicazione di indagine su grafo OSINT
 divinelabio/argus
Il Toolkit Definitivo per la Raccolta di Informazioni
 datasploit/datasploit
Un #OSINT Framework per eseguire varie tecniche di ricognizione su Aziende, Persone, Numeri di Telefono, Indirizzi Bitcoin, ecc., aggregare tutti i…
 hueristiq/xsubfind3r
Strumento di scoperta passiva di sottodomini che aggrega risultati da più fonti online tramite CLI, supportando stdin/stdout, output JSONL e…
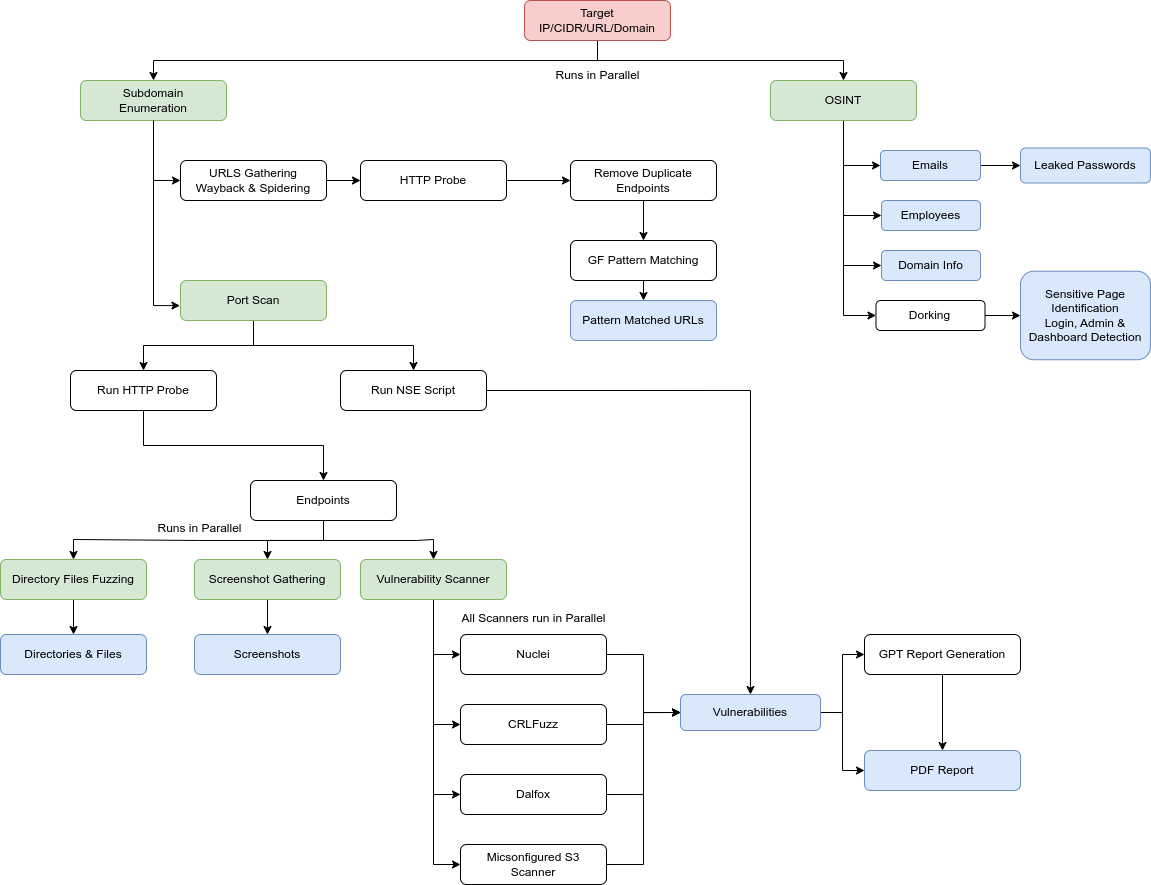 yogeshojha/rengine
reNgine è un framework di ricognizione automatizzato per applicazioni web, focalizzato su un processo di ricognizione altamente configurabile e…
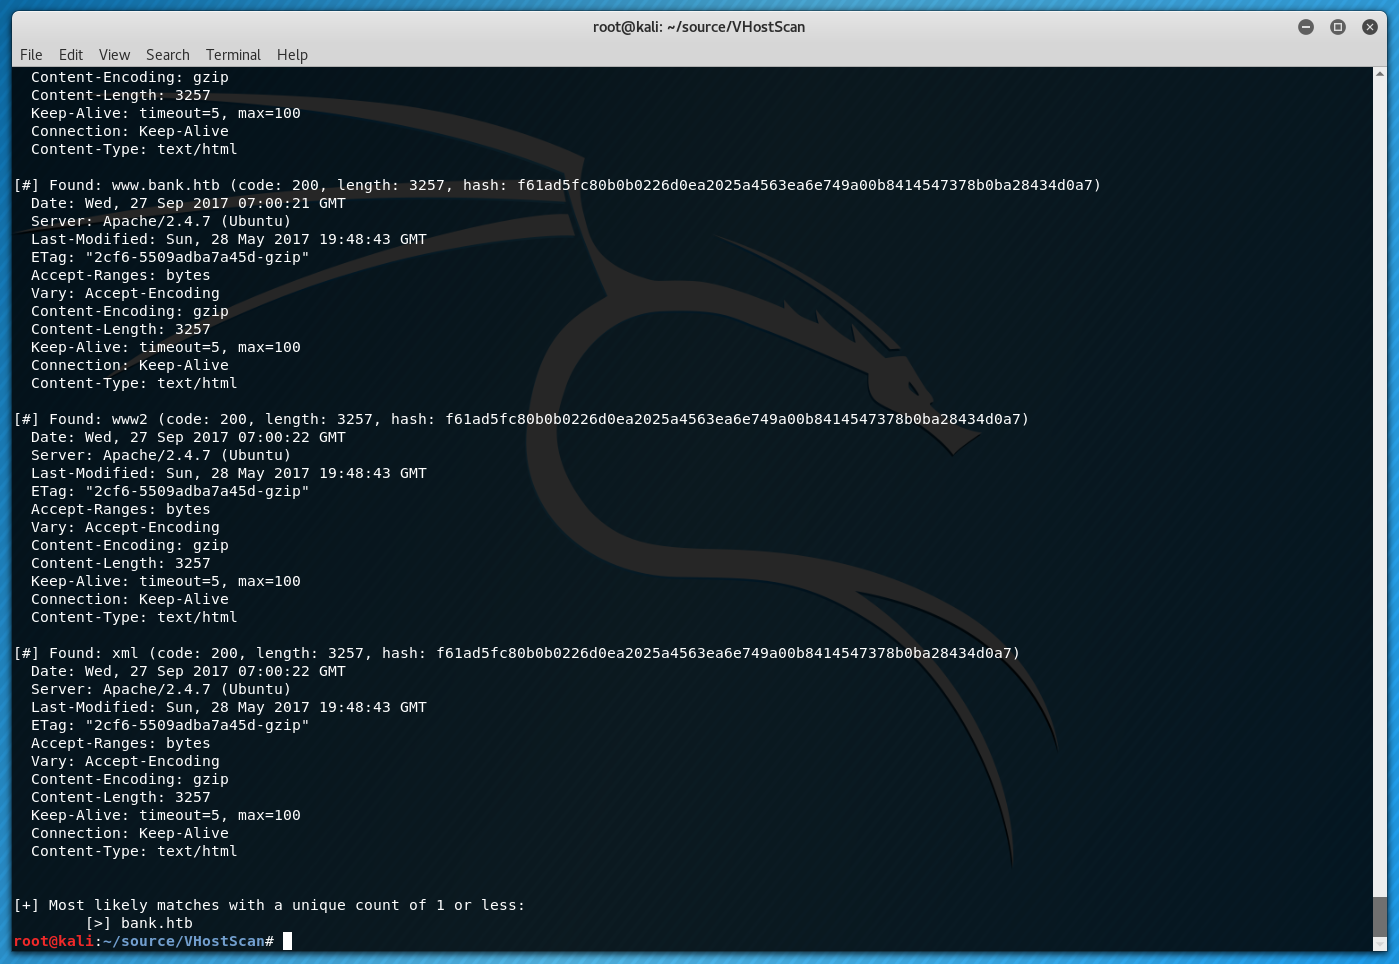 codingo/vhostscan
Uno scanner di host virtuali che esegue ricerche inverse, può essere usato con strumenti di pivot, rileva scenari catch-all, aggira wildcard, alias e…
 s0md3v/dump
Roba che non merita un repository proprio.
 frishtik/osint-tools-mcp-server
Server MCP che espone diversi strumenti OSINT per assistenti AI come Claude
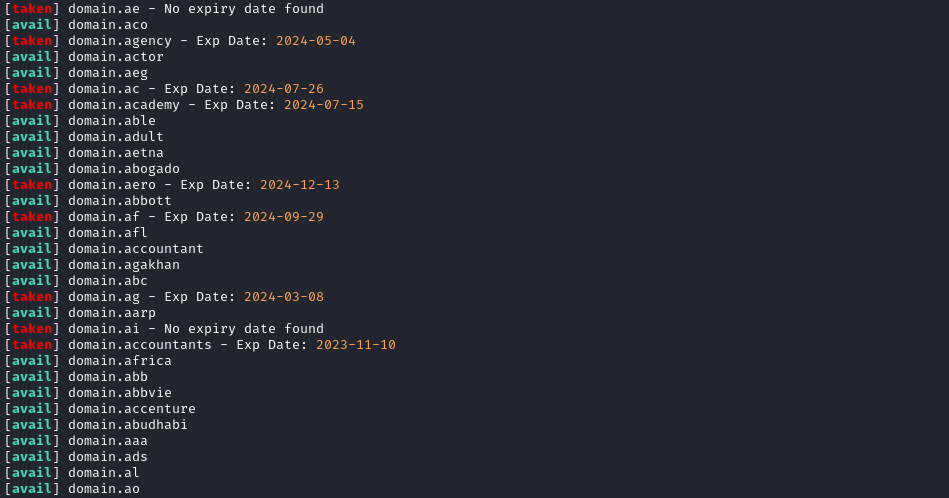 yuyudhn/tldhunt
Strumento di verifica della disponibilità di domini basato su Bash che esegue scansioni dei record WHOIS su più TLD per trovare domini non registrati…
 hackinglz/saas_enum
Strumento da riga di comando per scoprire le piattaforme SaaS utilizzate da un'azienda tramite enumerazione DNS.