#1
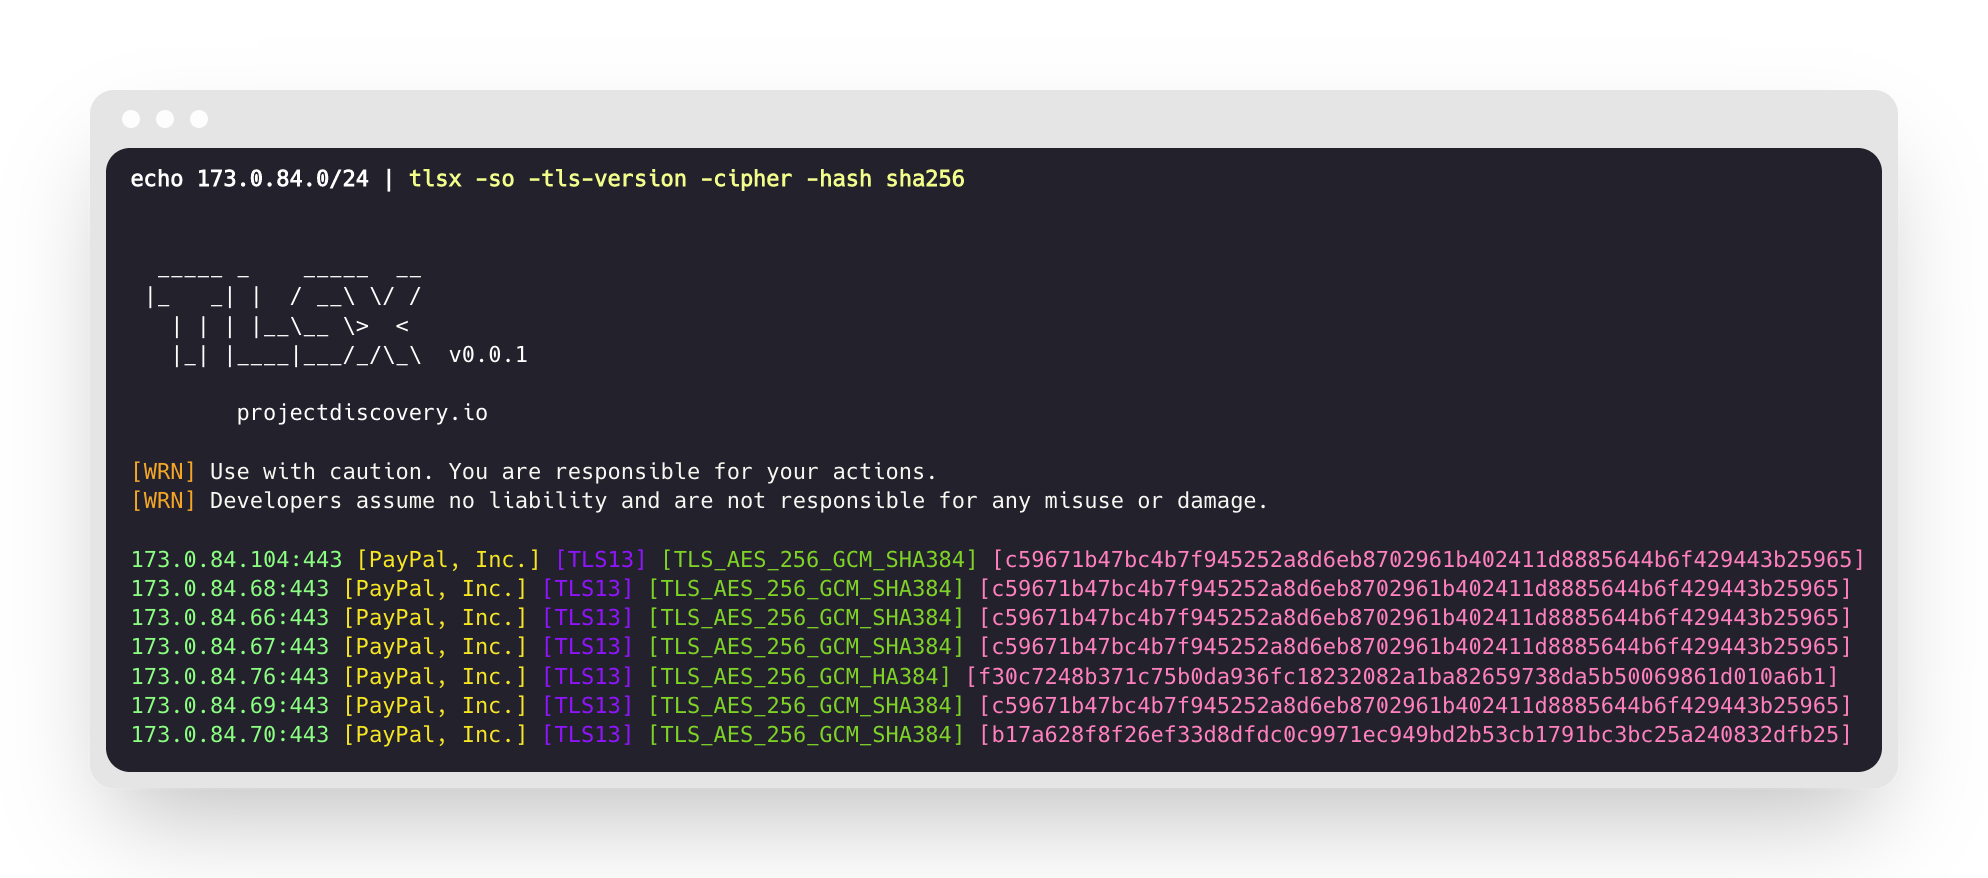
 projectdiscovery/tlsx
Veloce e configurabile grabber TLS focalizzato sulla raccolta di dati basati su TLS.
 lc/gau
Recupera URL noti da AlienVault's Open Threat Exchange, Wayback Machine e Common Crawl.

 vqkro/higernes
un toolkit OSINT passivo in python e c++ per username, email, domini, IP, telefoni, hash. nessuna chiave, nessun login.
 soxoj/maigret
🕵️♂️ Collect a dossier on a person by username from 6K websites
 darkoperator/dnsrecon
Script di enumerazione DNS
 zarcolio/sitedorks
Cerca su Google/Bing/Ecosia/DuckDuckGo/Yandex/Yahoo un termine di ricerca (dork) con un set predefinito di siti web, programmi bug bounty o raccolta…
 clickswave/limeyard
Laboratorio Docker deliberatamente vulnerabile con un'infrastruttura DNS instradabile e chiavi di risposta leggibili da macchina per ogni target,…
 ankhcorp/nuke.sh
Script di ricognizione passiva e mappatura della superficie di attacco basato su Bash, utilizzando solo API pubbliche e strumenti Linux standard…
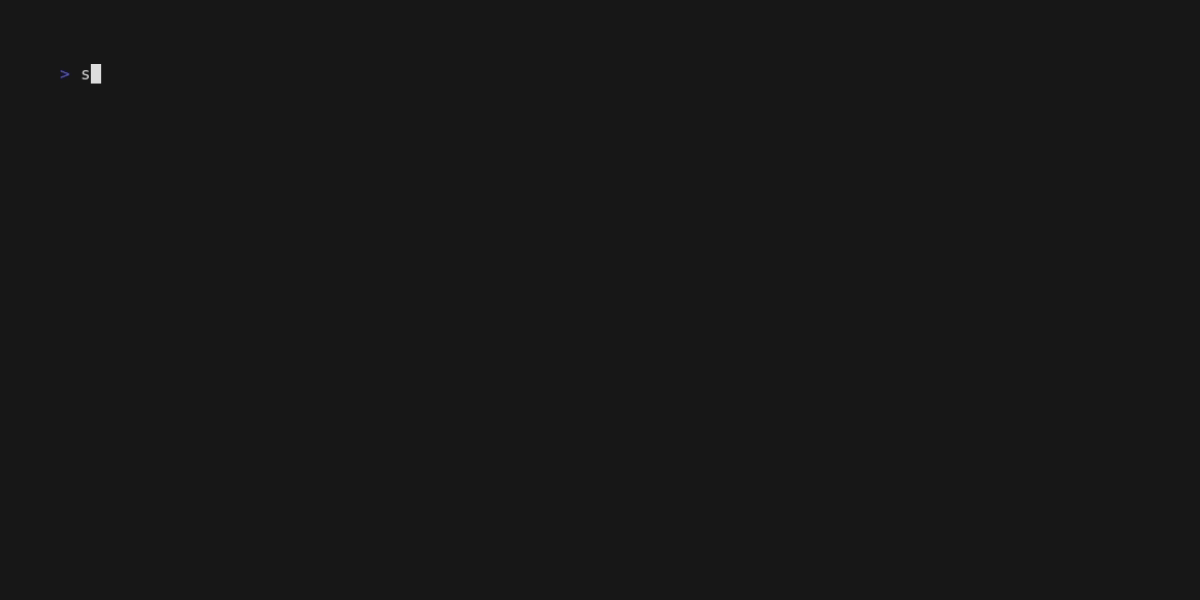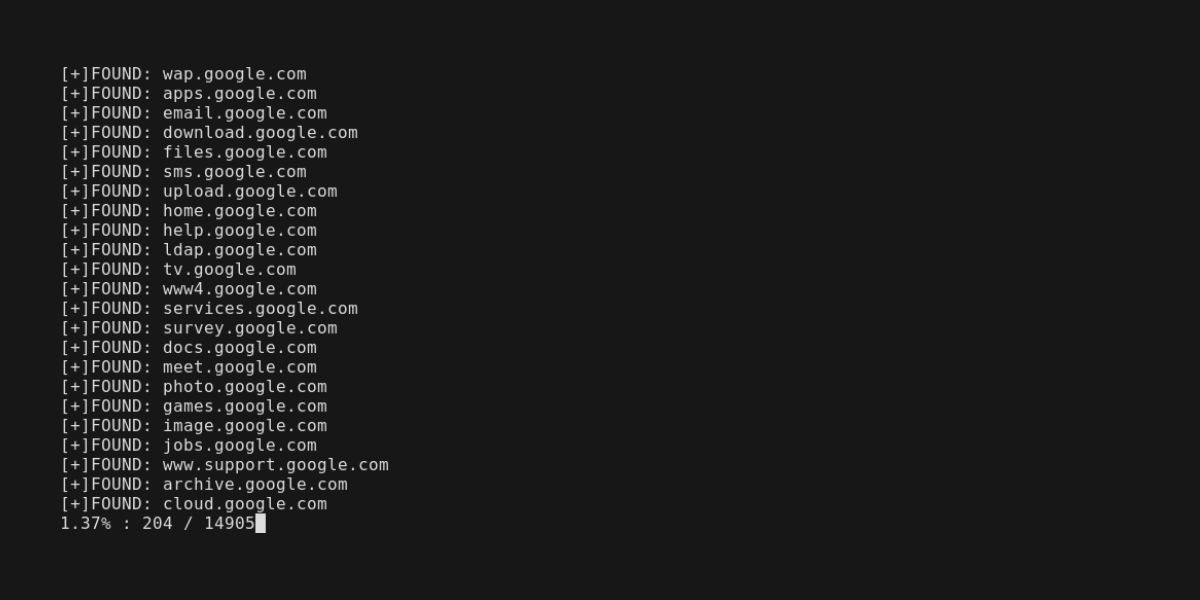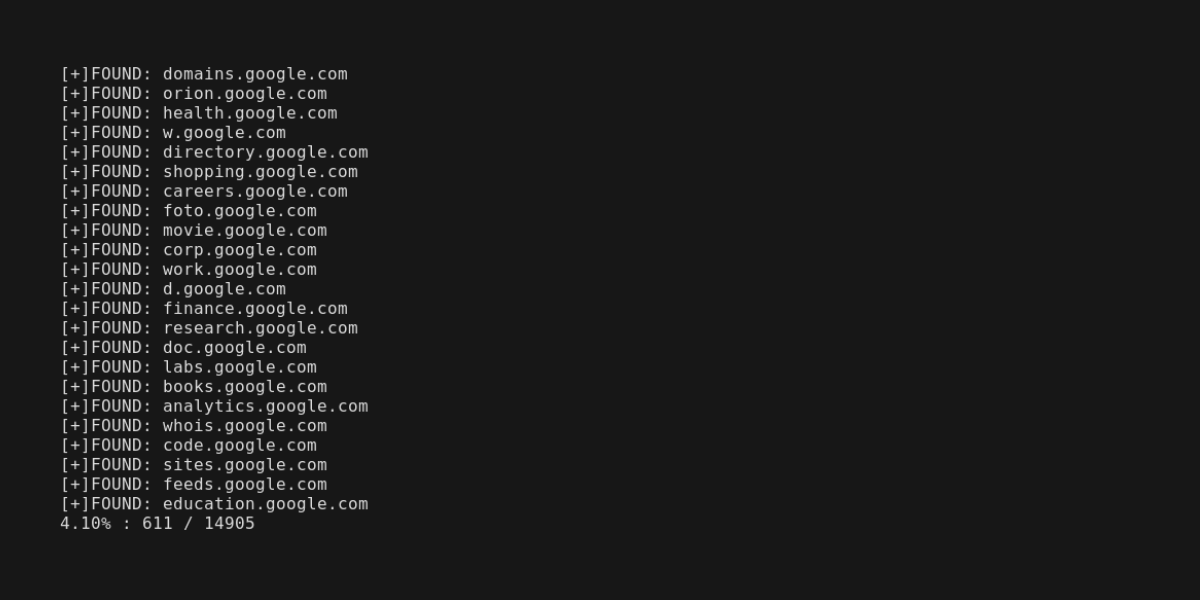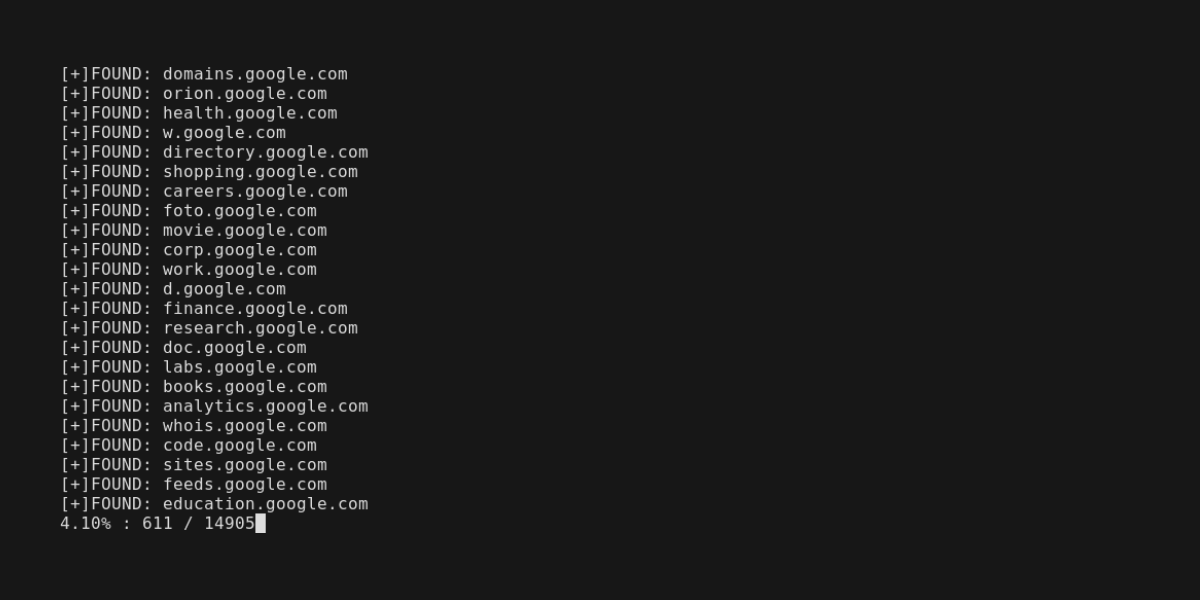 edoardottt/scilla
Strumento di raccolta informazioni - Enumerazione di DNS / Sottodomini / Porte / Directory
 hilmiazizi/oorecon
Terminal UI per la scoperta della superficie di attacco: DNS recon, enumerazione di sottodomini, port scanning, reverse IP, URL di login trapelati e…
 aarocy/recon-scan
Recon-Scan: ricognizione passiva open‑source con analisi di sicurezza basata su IA. Zero‑touch, incentrato sugli sviluppatori e focalizzato sulla…
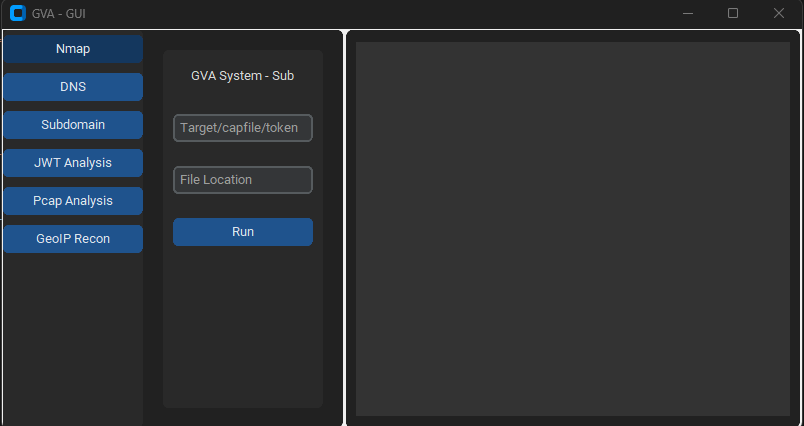 morpheuslord/gpt_vuln-analyzer
Utilizza ChatGPT API, Bard API e Llama2, Python-Nmap, DNS Recon, PCAP e moduli JWT recon e utilizza il modello GPT3 per creare report di…
 deadshot0x7/007-thebond
Questo script ti aiuterà a raccogliere informazioni sulla tua vittima o amico.
 six2dez/reconftw
reconFTW è uno strumento progettato per eseguire ricognizione automatizzata su un dominio target lanciando il miglior set di strumenti per effettuare…
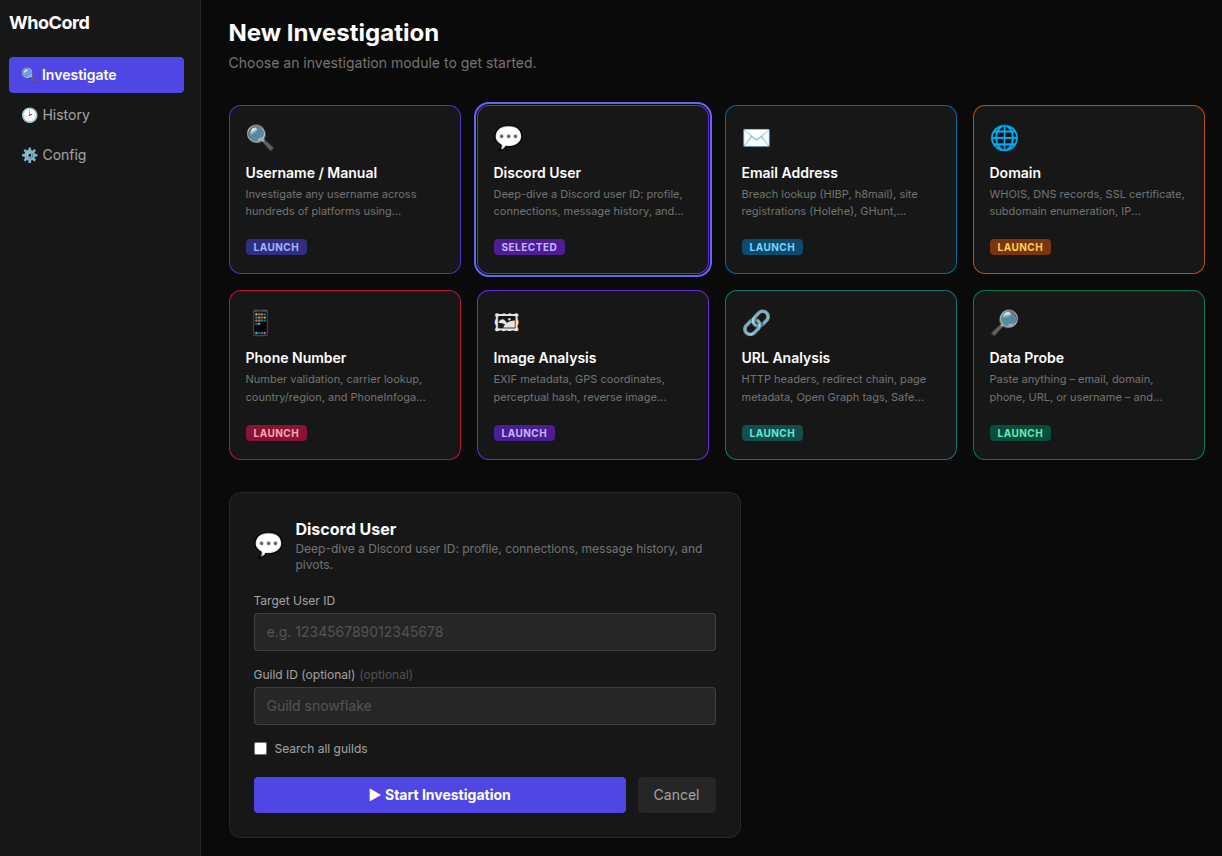 siv-nick/whocord
Scansiona i link di Discord attraverso i server condivisi per estrarre profili, incrocia i dati con oltre 700 siti, cerca nomi utente con oltre 30…
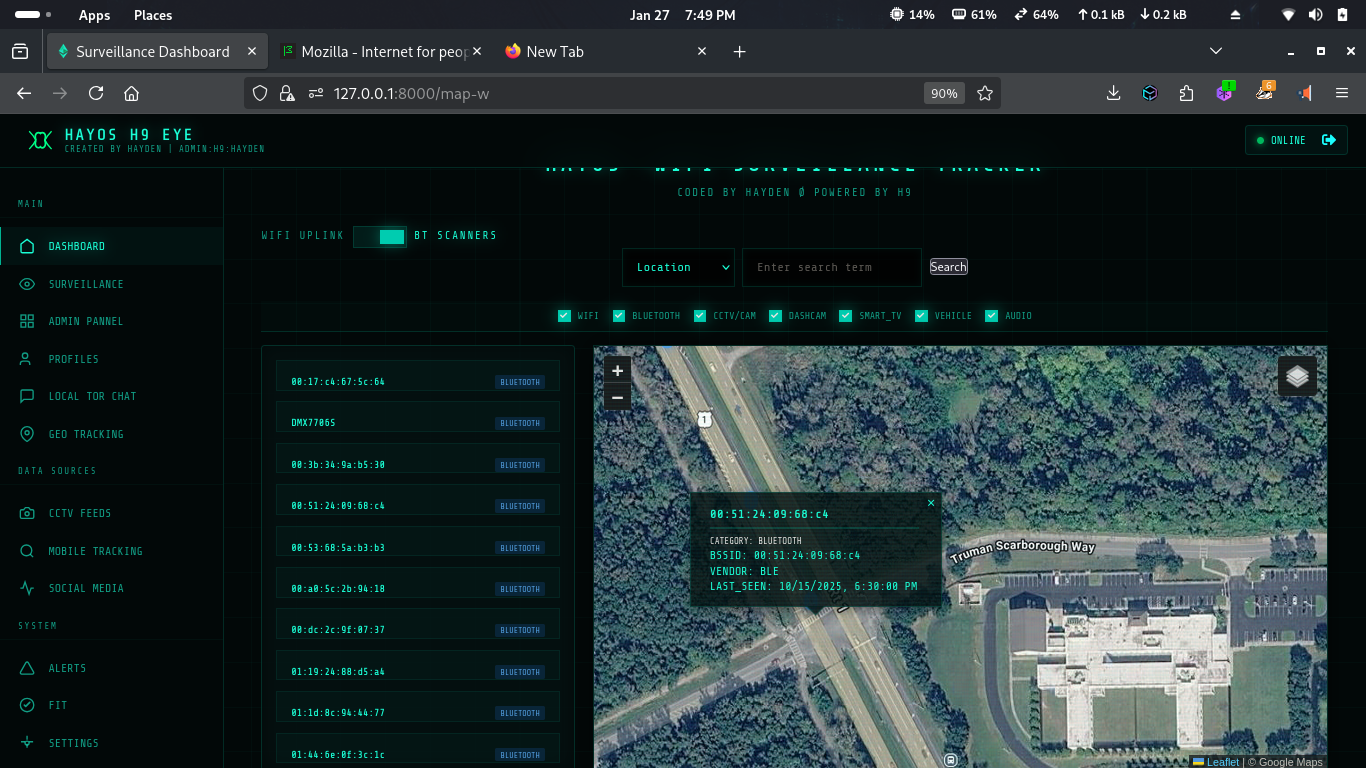 h9zdev/wiretapper
Piattaforma OSINT wireless passiva che rileva e mappa dispositivi Wi-Fi, Bluetooth, CCTV, IoT e torri cellulari utilizzando l'intelligenza dei…
 voidsecsoftwares/voidsec-proxy
Toolkit multi-modulo di sicurezza offensiva per il concatenamento di proxy SOCKS5, scansione delle porte, enumerazione DNS, cracking di hash,…