#1
 rodney-o-c-melby/dns-zone-transfer-test
Automatizza il test di trasferimento di zona del Domain Name System (DNS). Verifica la presenza della CVE-1999-0532 trovando automaticamente i…
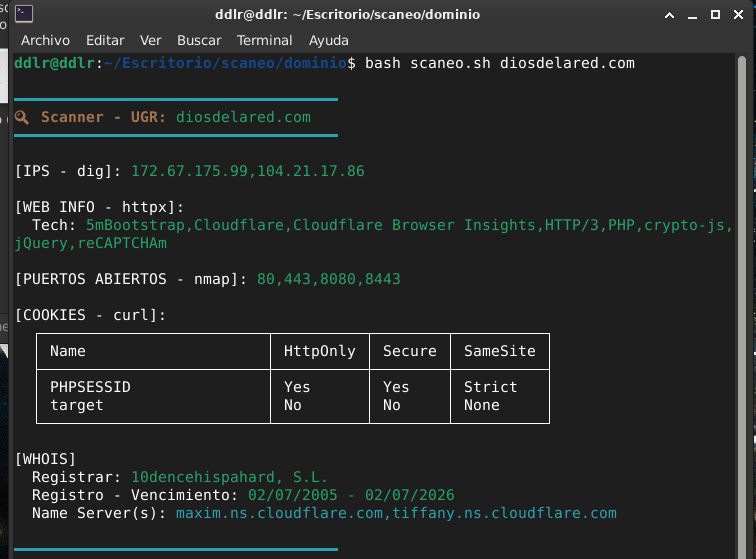 alan-baigorria/dscanner
DScanner è uno strumento in bash che automatizza la fase di ricognizione in audit di sicurezza web, integrando molteplici utilità (dig, nmap,…
 oscerd/cve-2026-48205
Reproducer per CVE-2026-48205: iniezione nell'header dns.* di Apache Camel camel-dns che reindirizza le query DNS verso un resolver controllato…
 ahrixia/cve-2023-43323
mooSocial v3.1.8 è vulnerabile all'interazione con servizi esterni nella funzione di post.
 micaelmaciel/cve-2024-55211
Vulnerabilità di autenticazione basata su cookie su Tk-Rt-Wr135G
 saaph/cve-2017-3143
Exploit per vulnerabilità di bypass TSIG in Bind (CVE-2017-3143) e Knot DNS (CVE-2017-11104)
 hmlio/vaas-cve-2015-5477
Vulnerabilità come servizio: mostra CVS-2015-5447, una condizione DDoS nel software bind9
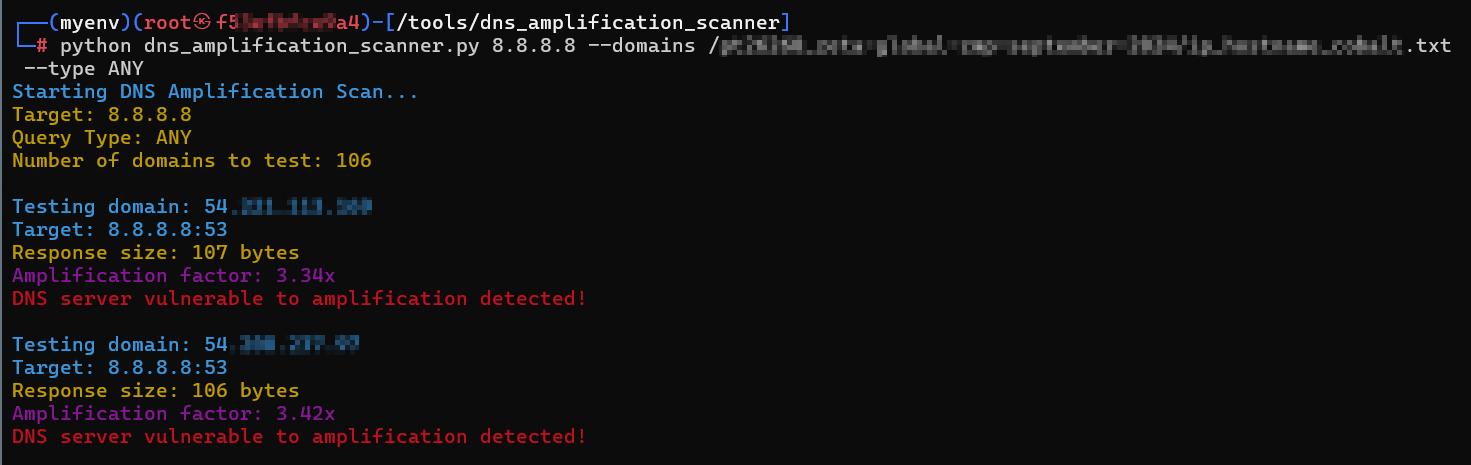 pcastagnaro/dns_amplification_scanner
Questo script verifica se ogni dominio da un elenco di domini fornito è vulnerabile a CVE-2006-0987.
 lottiedeyan/cve20264893poc
Genera il poc per CVE-2026-4893: validazione EDNS Client Subnet interrotta.
 oscerd/cve-2026-42527
Riproduttore per CVE-2026-42527 — Apache Camel ObjectInputFilter predefinito permissivo ammette java.net.URL, abilitando un canale laterale…
 artur-augustyniak/class_struggle
Rilevamento di anomalie basato su autoencoder per identificare domini di phishing utilizzando i dati della lista di avvisi di CERT Polska, con…
 bugresearch/cve-2026-50980
oPanel Cross-Site Scripting (XSS) basato su DNS e dirottamento di sessione
 lottiedeyan/cve20265172poc
CVE-2026-5172: buffer overflow in extract_addresses() su resource record appositamente predisposto (PoC)
 jianrongxiao-linksys/dnsmasq-cve-2026
Strumento automatizzato di verifica dei difetti per 6 CVE di dnsmasq (CVE-2026-2291, 4890, 4891, 4892, 4893, 5172)
 lakshit1212/cve-2021-23017-poc
Exploit proof-of-concept per CVE-2021-23017 che mira a un host remoto con un server DNS personalizzato. Progettato per test di sicurezza e verifica…
 arturo0x90/cve-2026-51385
Advisory per CVE-2026-51385. Necessario per pubblicarlo perché GRAPHIFY non ha riconosciuto l'advisory né l'ha pubblicata, e MITRE ha assegnato…
 personnumber3377/dns_client_fuzzing
Fuzzing della libreria client DNS di Microsoft Windows. Ispirato a CVE-2026-41096.