Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Categorie

Disk Forensics

Strumenti per l'analisi di hard disk, SSD e altri supporti di archiviazione per recuperare dati e artefatti.

Raccomandato da Kitploit

Migliori strumenti

10 selezionati
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3k4 mesi fa
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2k21h 17m fa
plaso preview#3

plaso

GitHublog2timeline/plaso
2.2k1 giorno fa
bulk_extractor preview#4

bulk_extractor

GitHubsimsong/bulk_extractor
1.4k28 giorni fa
testdisk preview#5

testdisk

GitHubcgsecurity/testdisk
2.6k1 mese fa
dissect preview#6

dissect

GitHubfox-it/dissect
1.1k7 mesi fa
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4k5 giorni fa
velociraptor preview#8

velociraptor

GitHubvelocidex/velociraptor
4.2k3h 25m fa
libewf preview#9

libewf

GitHublibyal/libewf
3174 giorni fa
libfsntfs preview#10

libfsntfs

GitHublibyal/libfsntfs
2385 giorni fa
Più recentiRilevanzaPiù popolariAggiornati di recente
73 risultati
wxHexEditor preview

wxHexEditor

GitHubeua/wxhexeditor

Repository GIT ufficiale di wxHexEditor
disk-forensicsreverse-engineeringforensics+2
6182 anni fa
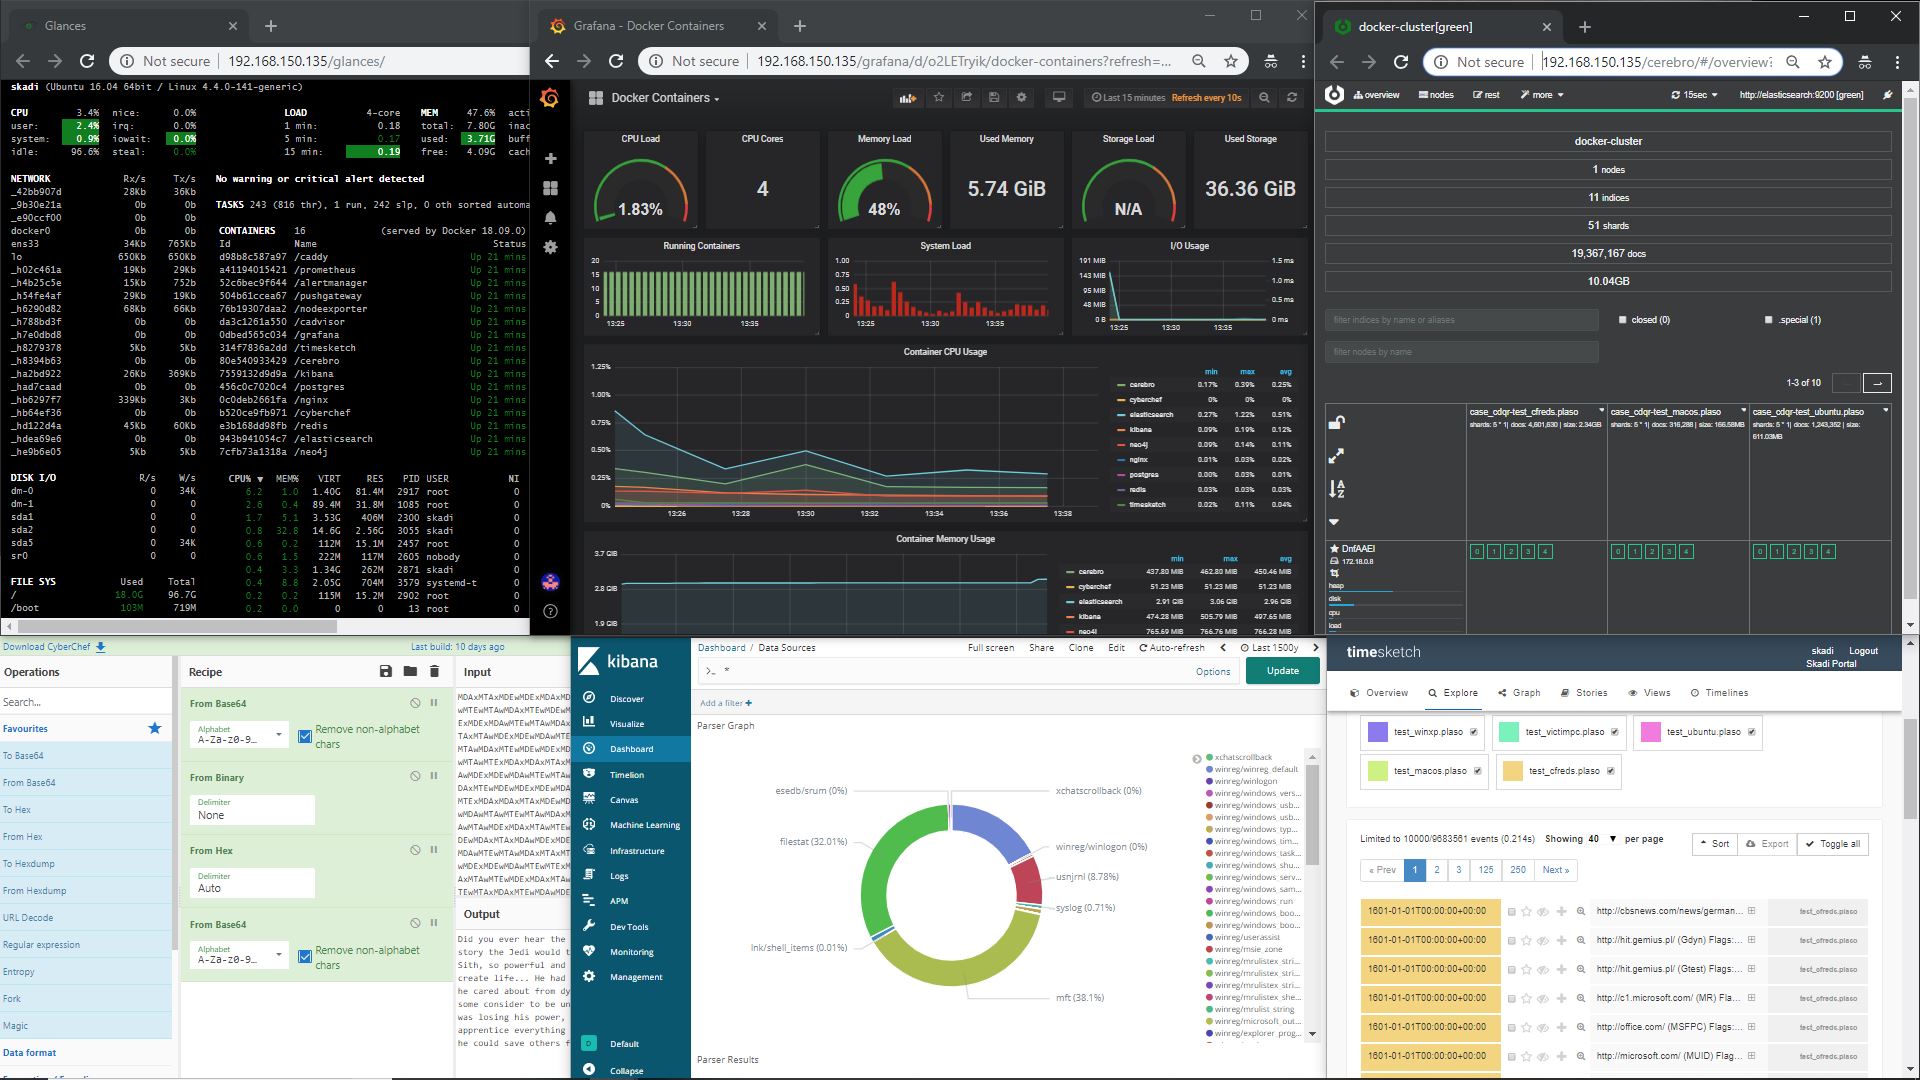
Skadi preview

Skadi

GitHuborlikoski/skadi

Raccogli, elabora e caccia con dati basati sull'host da MacOS, Windows e Linux
disk-forensicsosintmemory-forensics+9
5173 anni fa
tscopy preview

tscopy

GitHubtrustedsec/tscopy

Strumento Python che analizza la $MFT di NTFS per copiare file bloccati durante la risposta agli incidenti, bypassando i blocchi del sistema…
disk-forensicsforensicsdata-recovery+2
1034 anni fa
ddrescue preview

ddrescue

GitHubgnu-mirror-unofficial/ddrescue

Copia i dati da dispositivi di archiviazione danneggiati o guasti, gestisce gli errori di lettura ed esegue efficienti operazioni di salvataggio per…

disk-forensicsdata-recoverydigital-forensics
14 anni fa
scalpel preview

scalpel

GitHubsleuthkit/scalpel

Strumento di file carving e indicizzazione per l'informatica forense, che recupera file da immagini disco basandosi su corrispondenza di pattern…
disk-forensicssteganographydata-recovery+1
6905 anni fa
ATMMalScan preview

ATMMalScan

GitHubfboldewin/atmmalscan

Strumento DFIR da riga di comando per la scansione di sistemi Windows ATM per rilevare tracce di malware nella memoria dei processi e sul disco, con…

disk-forensicsmemory-forensicsmalware-analysis+2
565 anni fa
ir-rescue preview

ir-rescue

GitHubdiogo-fernan/ir-rescue

Uno script Batch per Windows e uno script Bash per Unix per raccogliere in modo completo i dati forensi dell'host durante la risposta agli incidenti.
disk-forensicsmemory-forensicsnetwork-forensics+6
4895 anni fa
Fastir_Collector preview

Fastir_Collector

GitHubsekoialab/fastir_collector

Strumento di acquisizione forense live per Windows che raccoglie artefatti di sistema (registro, memoria, disco, file) in CSV/JSON per il rilevamento…

disk-forensicsmemory-forensicsforensics+3
5215 anni fa
OSXAuditor preview

OSXAuditor

GitHubjipegit/osxauditor

OS X Auditor è uno strumento forense gratuito per computer Mac OS X.
disk-forensicsmemory-forensicsforensics+4
3.1k6 anni fa
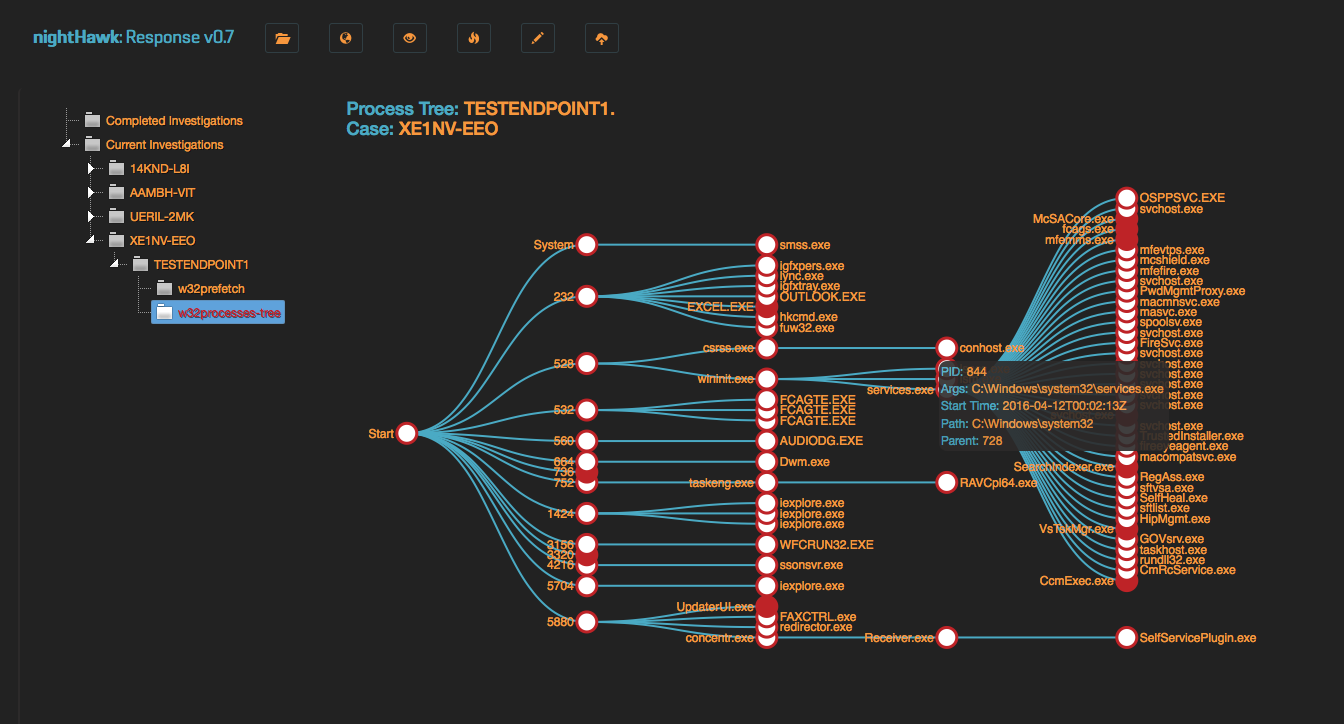
nightHawkResponse preview

nightHawkResponse

GitHubbiggiesmallsag/nighthawkresponse

Framework forense per la risposta agli incidenti

disk-forensicsioc-managementreconnaissance+7
6076 anni fa
mig preview
Archived

mig

GitHubmozilla/mig

Forensica digitale distribuita e in tempo reale alla velocità del cloud
disk-forensicsmemory-forensicsvulnerability-analysis+6
1.2k7 anni fa
ExtractUsnJrnl preview

ExtractUsnJrnl

GitHubjschicht/extractusnjrnl

Strumento per estrarre il $UsnJrnl da un volume NTFS
disk-forensicsforensicsdata-recovery+1
1107 anni fa
RawCopy preview

RawCopy

GitHubjschicht/rawcopy

Estrattore di file a basso livello da riga di comando per NTFS
disk-forensicsforensicsdata-recovery+1
3187 anni fa
osxcollector preview
Archived

osxcollector

GitHubyelparchive/osxcollector

Un toolkit per la raccolta e l'analisi di prove forensi per OS X

disk-forensicsosintmemory-forensics+3
1.9k7 anni fa
truehunter preview

truehunter

GitHubadoreste/truehunter

Truehunter

disk-forensicsencryption-decryption-toolsforensics+2
317 anni fa
usn_analytics preview

usn_analytics

GitHub4n6ist/usn_analytics

Non è solo un parser UsnJrnl (USN Journal Records/Change Journal Records).

disk-forensicsforensicsdata-recovery+1
248 anni fa
foremost preview

foremost

GitHubkorczis/foremost

Utilità di file carving che recupera file eliminati da immagini disco e unità raw abbinando intestazioni, footer e strutture interne tramite regole…
disk-forensicsforensicssteganography+2
3799 anni fa
extundelete preview

extundelete

GitHubcherojeong/extundelete

Recupera e ripristina file cancellati accidentalmente da filesystem ext3 ed ext4, utilizzando la scansione degli inode e il recupero dei blocchi per…


disk-forensicsdata-recoverydigital-forensics
5310 anni fa
Precedente12345Successivo