#1
Strumenti per l'analisi di hard disk, SSD e altri supporti di archiviazione per recuperare dati e artefatti.
Raccomandato da Kitploit

 adamwhitehat/judge-jury-and-executable
Uno scanner per l'analisi forense del file system e strumento di caccia alle minacce. Esegue scansioni dei file system a livello di MFT e sistema…
 fox-it/dissect
Dissect è un framework e set di strumenti per la digital forensics & incident response che consente di accedere rapidamente e analizzare artefatti…
 google/hashr
Costruisce set di hash forensi di file da immagini disco, pacchetti e archivi su GCP, AWS e sorgenti locali, con deduplicazione ed esportazione verso…
 fishermavis/bsod_bitlocker_recover
Script Python per il carving delle chiavi VMK di Bitlocker
 neo23x0/loki
Scanner basato su IOC e YARA per il rilevamento di indicatori di compromesso tramite regex su nomi di file, firme YARA, corrispondenza di hash e…
 dwmetz/cyberpipe
Uno script PowerShell facile da usare per raccogliere dati forensi di memoria e disco per indagini DFIR.
 kfallahi/underlaycopy
Toolkit PowerShell che estrae file Windows bloccati (SAM, SYSTEM, NTDS, ...) tramite parsing dell'MFT e letture raw del disco
 aburgh/disk-arbitrator
Una utility forense per Mac OS X che gestisce il montaggio del file system a supporto delle procedure forensi.
 rowingdude/analyzemft
analyzeMFT.py è progettato per analizzare completamente il file MFT da un filesystem NTFS e presentare i risultati nel modo più accurato possibile in…
 dfir-dd/dfir-toolkit
Strumenti CLI per l'investigazione forense di artefatti Windows
 gregwar/fatcat
Strumento forense per esplorare, estrarre e riparare filesystem FAT
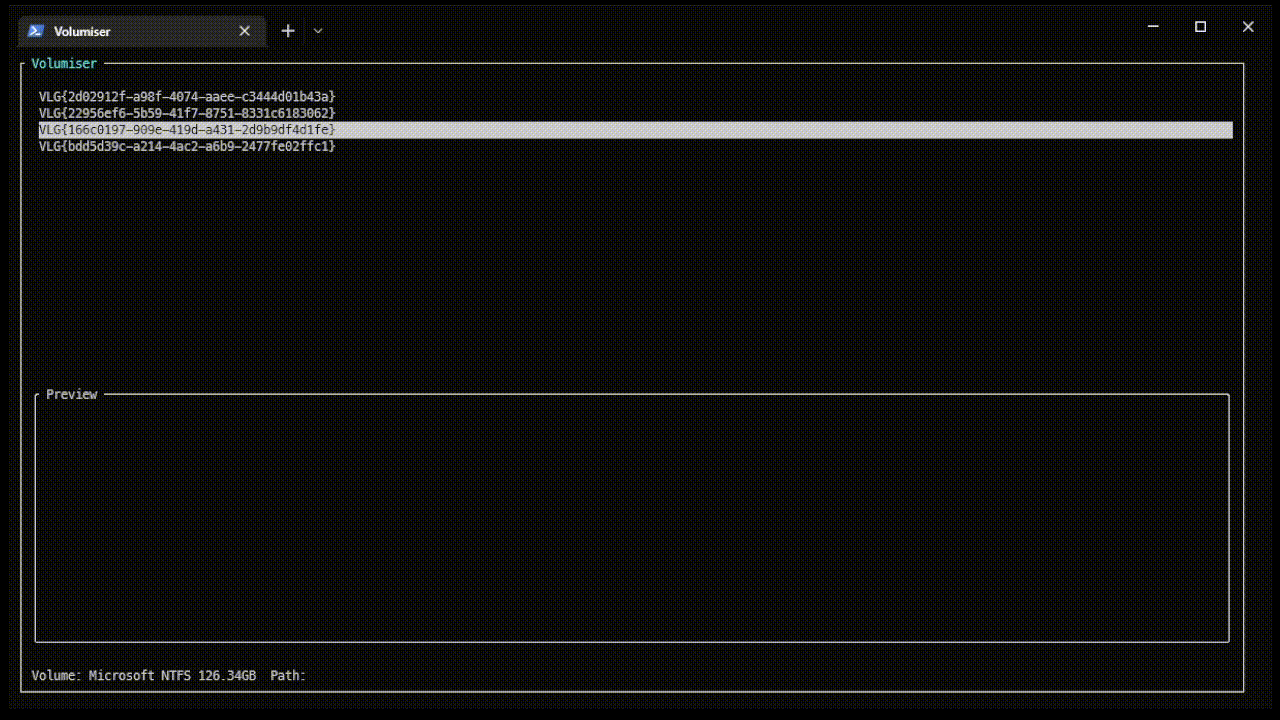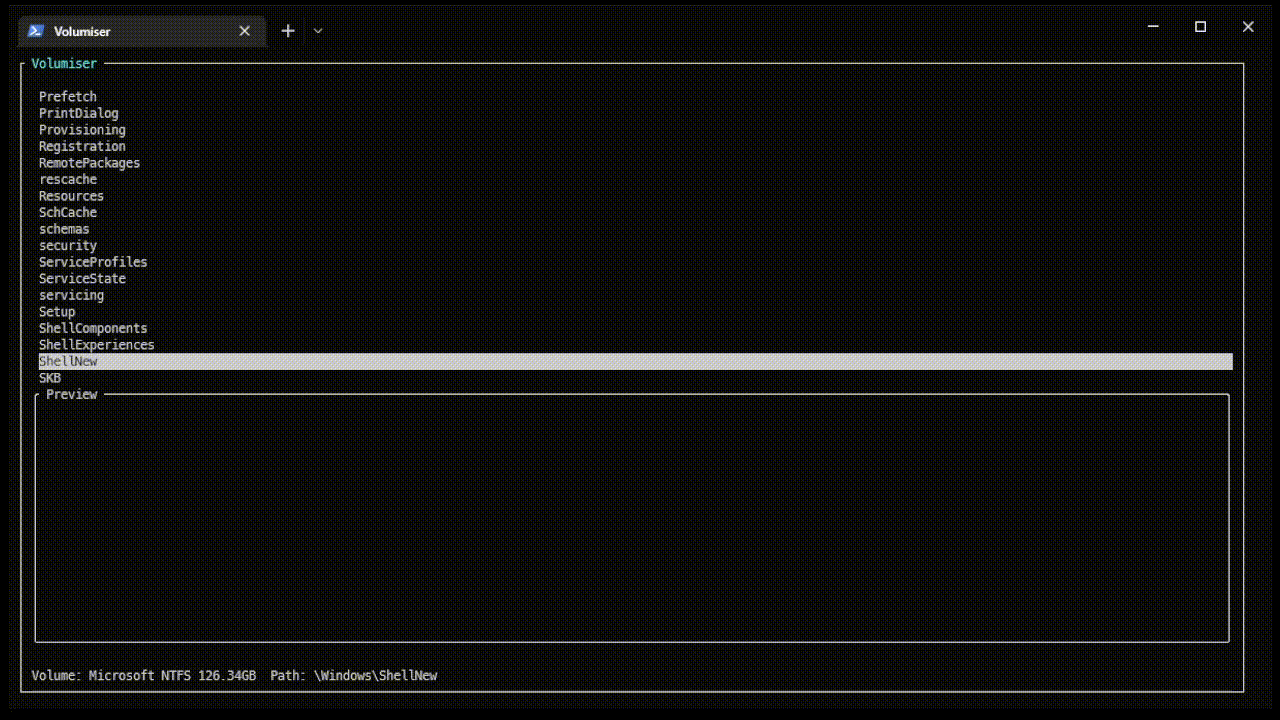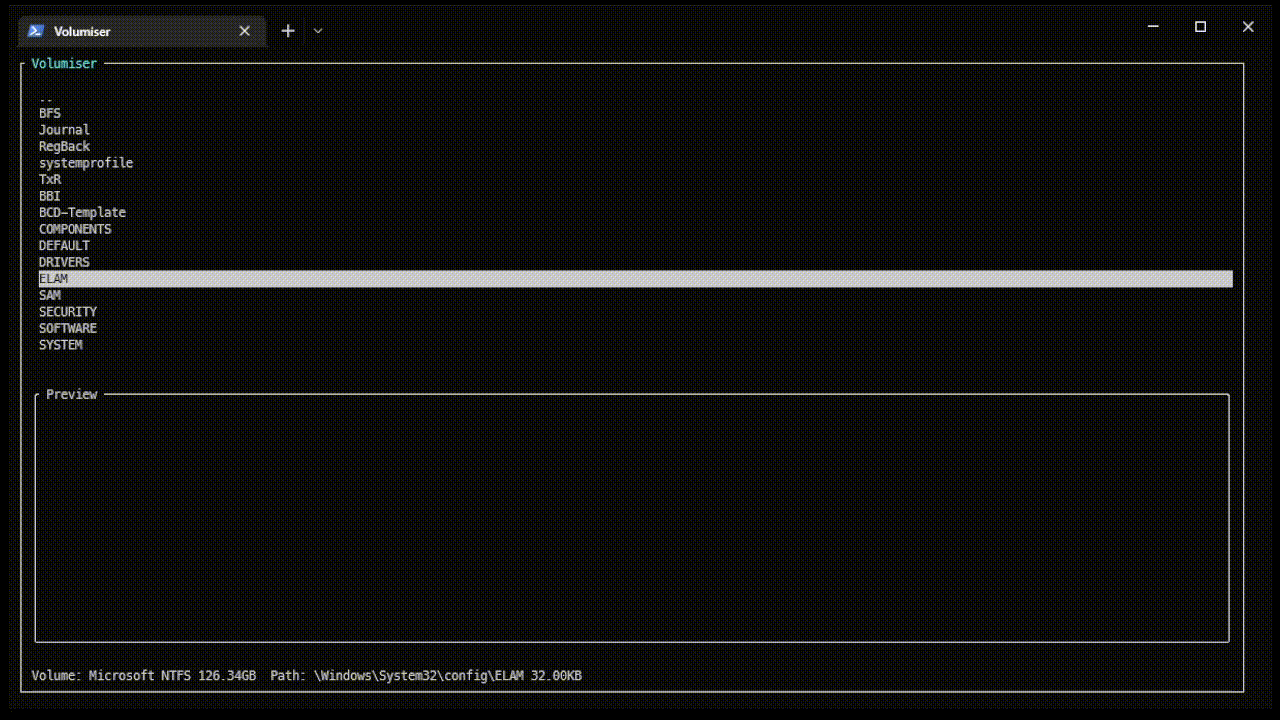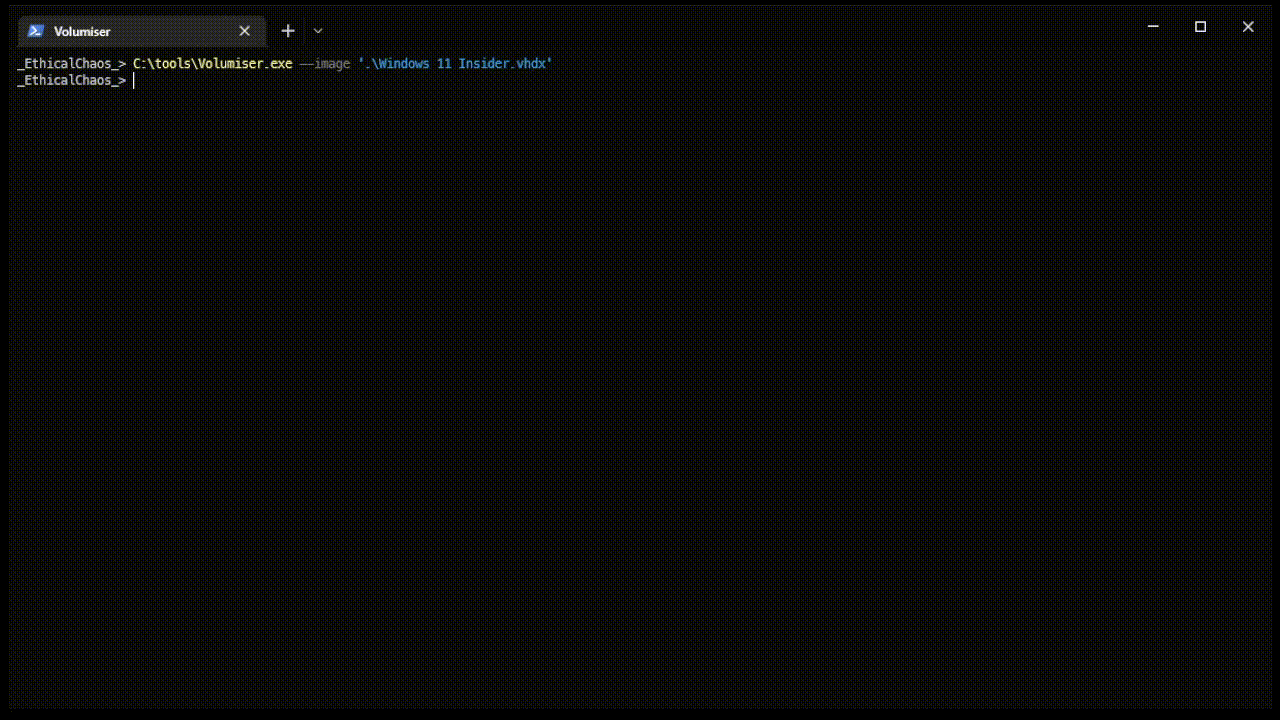 ccob/volumiser
CLI e console interattiva per elencare, esplorare ed estrarre file da immagini di dischi VM (VHDX, VMDK, snapshot EBS, dischi raw) per…
 securityjoes/forensicminer
Un'ottima automazione DFIR per la raccolta e l'analisi delle prove, progettata per professionisti della cybersecurity.
 alex-cart/leaf
Framework di Acquisizione di Prove per Linux
 ra3edaj/lab-dfir-cve-2023-38831
d
 synacktiv/veeam-velociraptor
Pack di artifact Velociraptor proof-of-concept per mostrare una pipeline di analisi forense Veeam remota.
 mattnotmax/cyberchef-recipes
Un elenco di ricette cyber-chef e link curati