
 #1
Strumenti per l'analisi di hard disk, SSD e altri supporti di archiviazione per recuperare dati e artefatti.
Raccomandato da Kitploit

 ghassan-elsman/crow-eye
Motore open source di analisi forense per Windows che acquisisce, analizza e correla gli artefatti (MFT, USN, Registry, ecc.) per ricostruire le…
 simsong/bulk_extractor
Questo è l'albero di sviluppo. I download di produzione si trovano su:
 xchwarze/magic-extractor
Strumento di estrazione universale per Windows che rileva i file sconosciuti e li indirizza al giusto estrattore incluso.
 cristianzsh/forensictools
Raccolta di strumenti forensi
 cgsecurity/testdisk
Recupera le partizioni perse e ripara i settori di avvio; estrae oltre 480 formati di file da dischi e file system danneggiati per il recupero dati e…
 lazza/recuperabit
Uno strumento per la ricostruzione forense del file system.
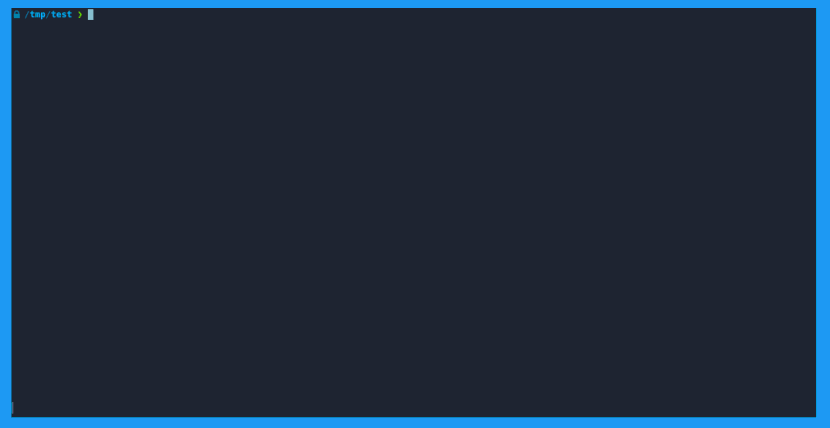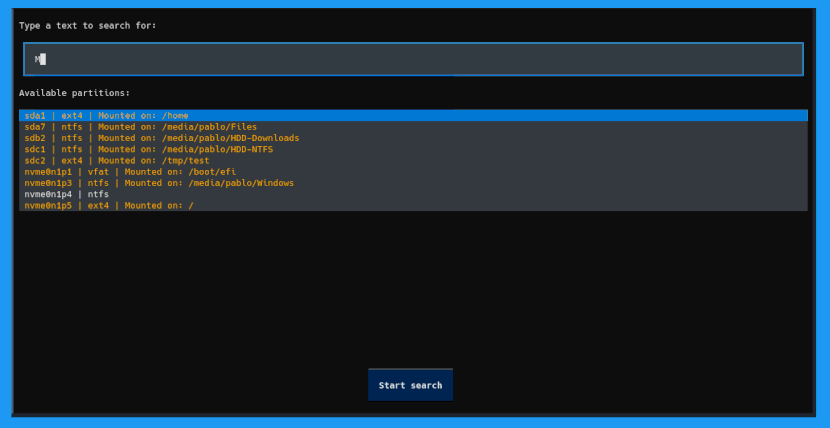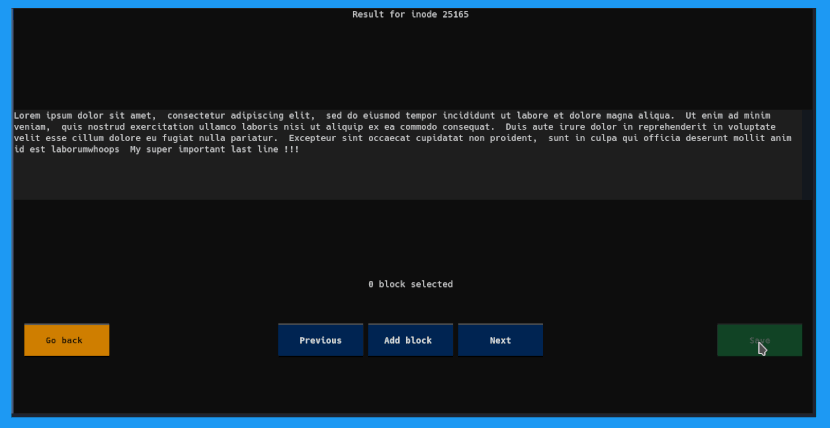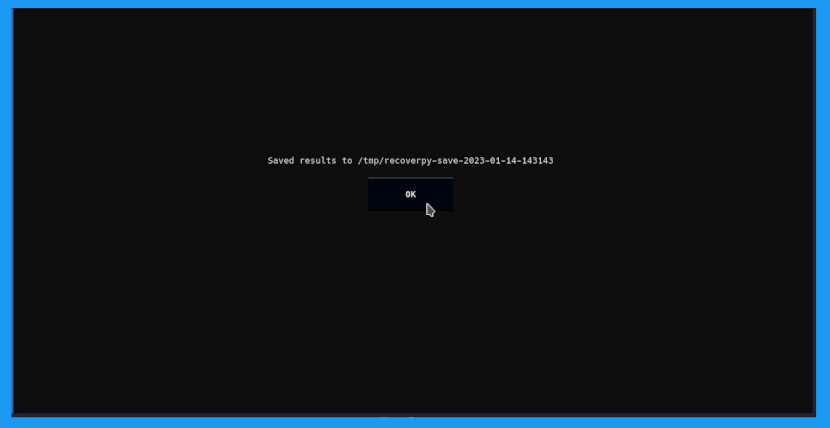 pablolec/recoverpy
Trova e recupera interattivamente file cancellati o :point_right: sovrascritti :point_left: dal tuo terminale
 agent-hellboy/ltm
ltm è un debugger della cronologia della macchina per Linux. Registra metadati di processi, file, rete, memoria e I/O a blocchi tramite eBPF, e poi…
 meirwah/awesome-incident-response
Indice curato di strumenti di risposta agli incidenti e DFIR, tra cui forensics di memoria e di disco, raccolta di prove, analisi dei log, playbook e…
 libyal/libqcow
Libreria e strumenti per accedere al formato immagine QEMU Copy-On-Write (QCOW)
 thewhiteninja/ntfstool
Strumento forense per NTFS (parser, mft, bitlocker, file cancellati)
 dmtrkovalenko/ffs
F*ck file system - strumento di ricerca file da CLI che bypassa il kernel del sistema operativo e legge il disco direttamente
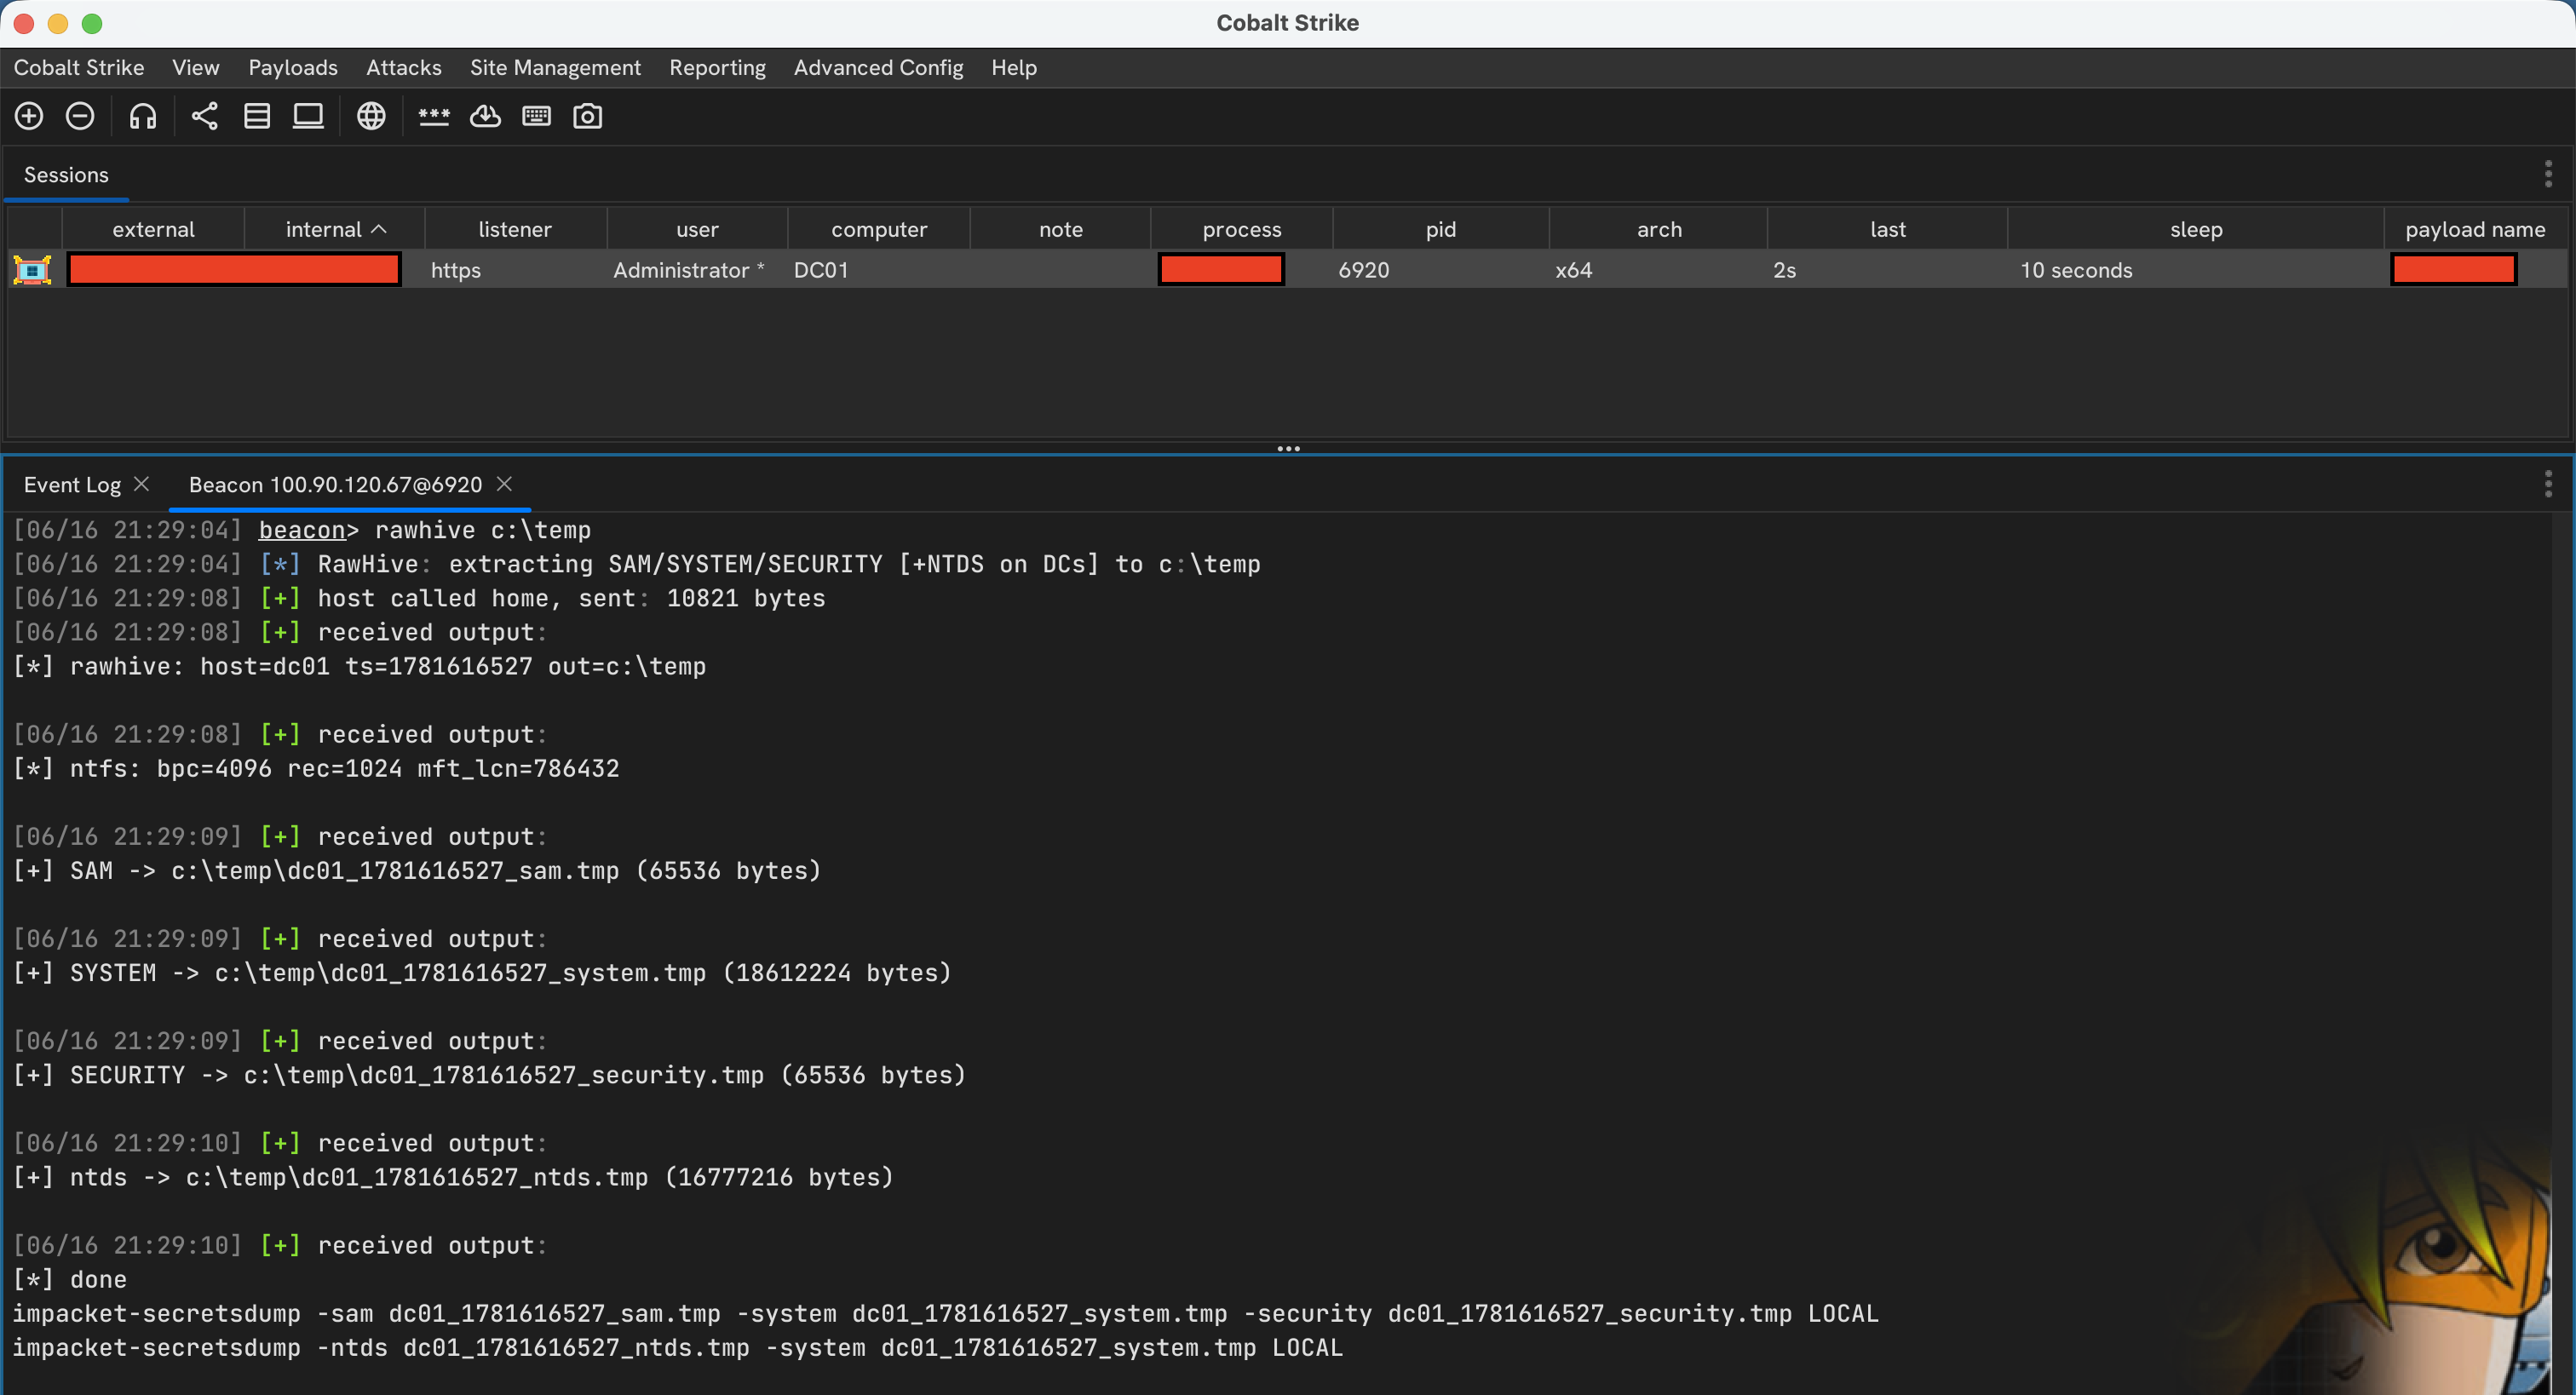 nmht3t/rawhive
Cobalt Strike BOF che estrae le hive del registro di Windows selezionate direttamente da un volume NTFS raw, analizzando i metadata NTFS e leggendo i…
 jschicht/logfileparser
Parser per $LogFile su NTFS
 bert-janp/incident-response-powershell
Toolkit di risposta agli incidenti basato su PowerShell che raccoglie oltre 25 artefatti forensi (processi, connessioni di rete, registro, cronologia…
sleuthkit/autopsyAutopsy® è una piattaforma di digital forensics e interfaccia grafica per The Sleuth Kit® e altri strumenti di digital forensics. Può essere…
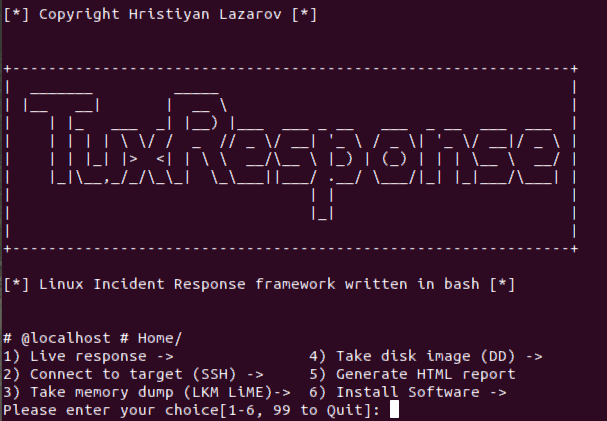 la3ar0v/tuxresponse
Script automatizzato di risposta agli incidenti Linux con triage live, acquisizione di memoria (LiME), imaging del disco, scansione YARA e…
 theevidencehunter/forensix
Framework di intelligence per l'informatica forense






