
 #1
Strumenti per integrazione sicurezza in pipeline CI/CD, shift-left e automazione sicurezza DevOps.
Raccomandato da Kitploit
 bridgecrewio/terragoat
Infrastruttura Terraform intenzionalmente vulnerabile per imparare il rilevamento di configurazioni errate nel cloud e le pratiche DevSecOps su AWS,…
 owasp/pytm
Un framework Pythonic per la modellazione delle minacce.
 archerysec/archerysec
ASOC, ASPM, DevSecOps, Gestione delle Vulnerabilità con ArcherySec.
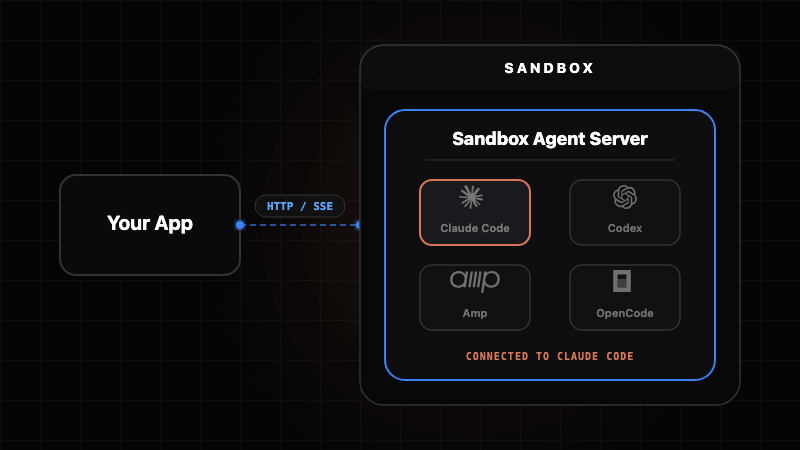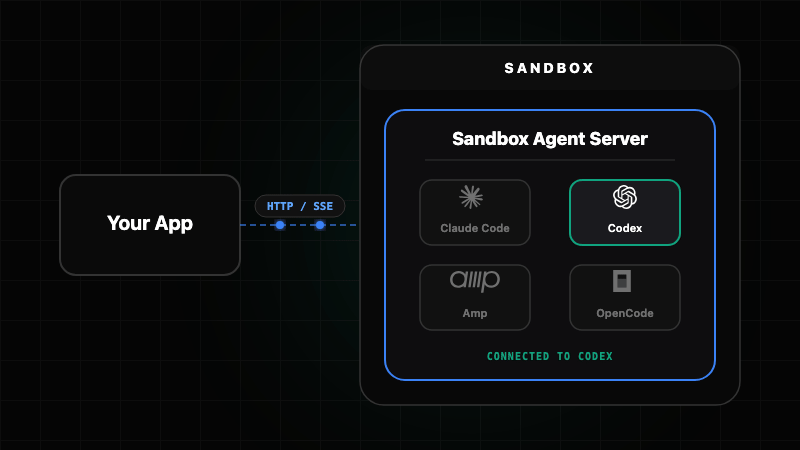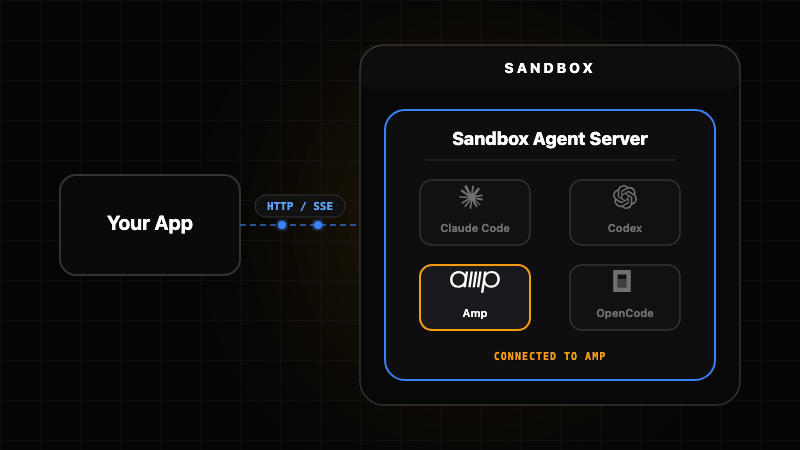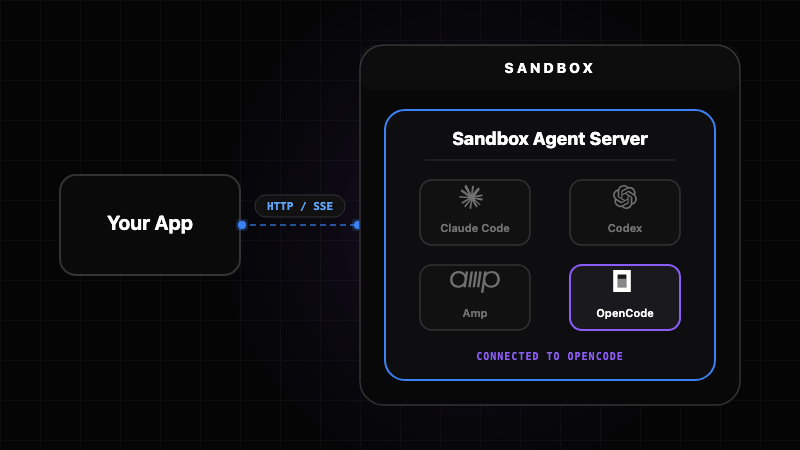 rivet-dev/sandbox-agent
Un processo durevole per agente, con memoria che sopravvive ai riavvii
 owasp-dep-scan/dep-scan
Scanner di vulnerabilità delle dipendenze di nuova generazione con analisi di raggiungibilità, generazione di SBOM, audit delle licenze e scansione…
 owasp-noir/noir
Dai la caccia a ogni Endpoint nel tuo codice, scopri le Shadow API, mappa la superficie d'attacco.
 controlplaneio/kubesec
Analisi dei rischi di sicurezza per le risorse Kubernetes
 tellerops/teller
Gestione dei segreti cloud native per sviluppatori - non lasciare mai la tua riga di comando per i segreti.
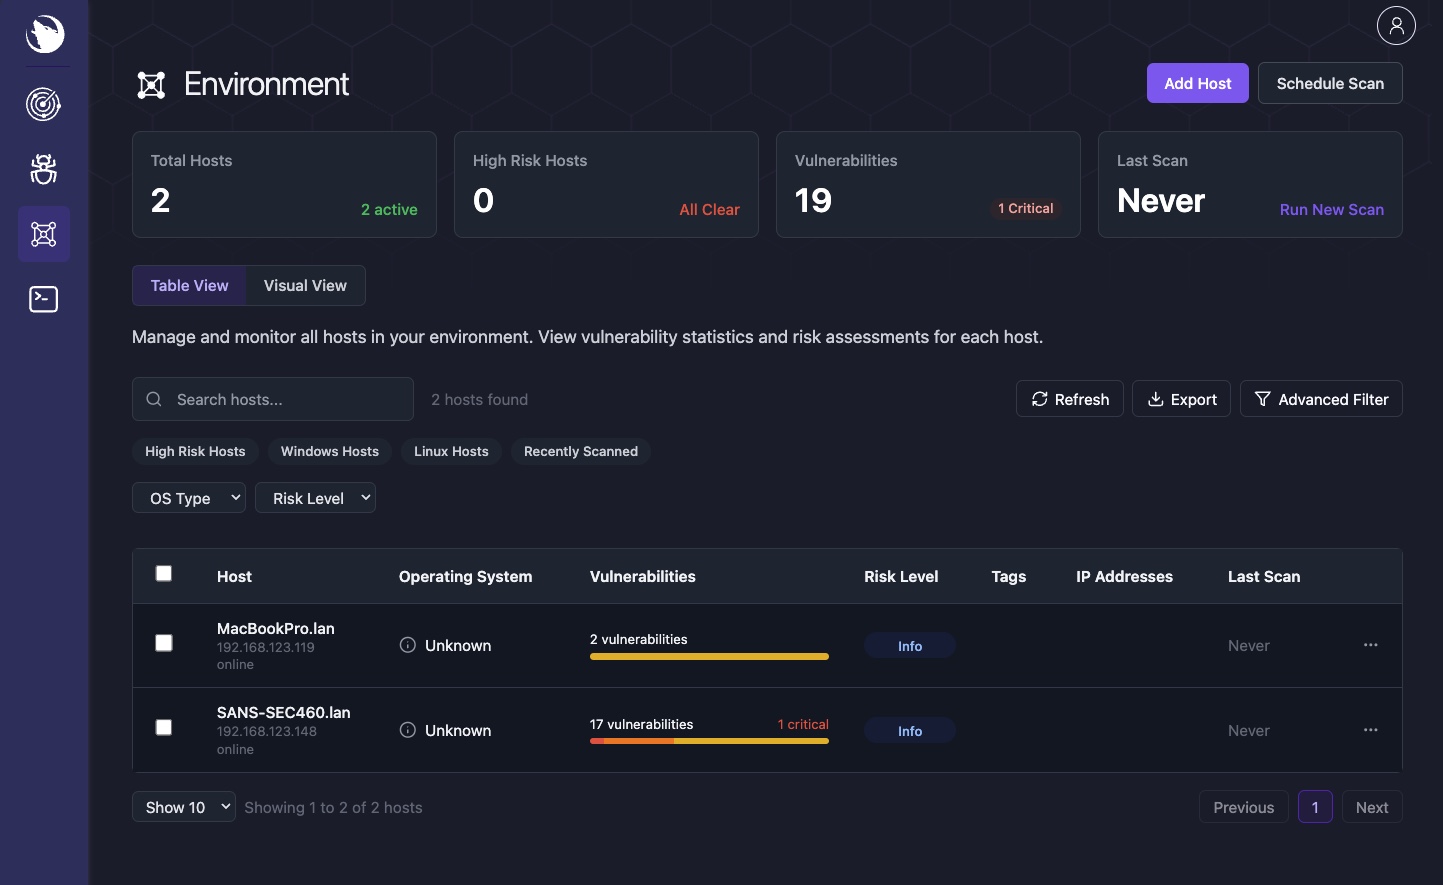 siriusscan/sirius
Scanner di vulnerabilità open-source con rilevamento automatico della rete, rilevamento basato su CVE, punteggio CVSS, dashboard di rischio, agenti…
 xalgord/xalgorix
Autonomous AI pentesting agents — real-time reconnaissance, vulnerability detection, and exploitation orchestration. Go + TypeScript.
 datadog/guarddog
🐍 🔍 GuardDog è uno strumento CLI per identificare pacchetti PyPI e npm malevoli
 securecodebox/securecodebox
Orchestratore di scansione della sicurezza nativo per Kubernetes che automatizza il rilevamento continuo delle vulnerabilità integrando più scanner…
 vicanso/pingap
Un proxy inverso come nginx, costruito su pingora, semplice ed efficiente.
 safedep/vet
Proteggiti da pacchetti open source dannosi 🤖
 ascit31/dark-moon
Motore di pentesting AI autonomo, sicurezza offensiva continua su web, cloud, AD e Kubernetes. Ragionamento agentico + esecuzione reale di exploit…
 mongodb/kingfisher
Rileva segreti + validazione live. Mappa il raggio d'impatto. Revoca rapidamente. Usa la CLI o integra in Rust e Python.
 cisco-ai-defense/defenseclaw
Security Governance for Agentic AI
 nozaq/terraform-aws-secure-baseline
Modulo Terraform per configurare il tuo account AWS con la configurazione di base sicura basata su CIS Amazon Web Services Foundations e AWS…








