
 #1
Strumenti per integrazione sicurezza in pipeline CI/CD, shift-left e automazione sicurezza DevOps.
Raccomandato da Kitploit
 brennhill/sloppy-joe
Shields against supply-chain, slopsquatting, and typosquatting attacks from dependencies and code.
 makerchecker/makerchecker
Gateway di sicurezza open-source e scanner statico per agenti AI. Applica il controllo degli accessi basato sui ruoli (RBAC), approvazioni con…
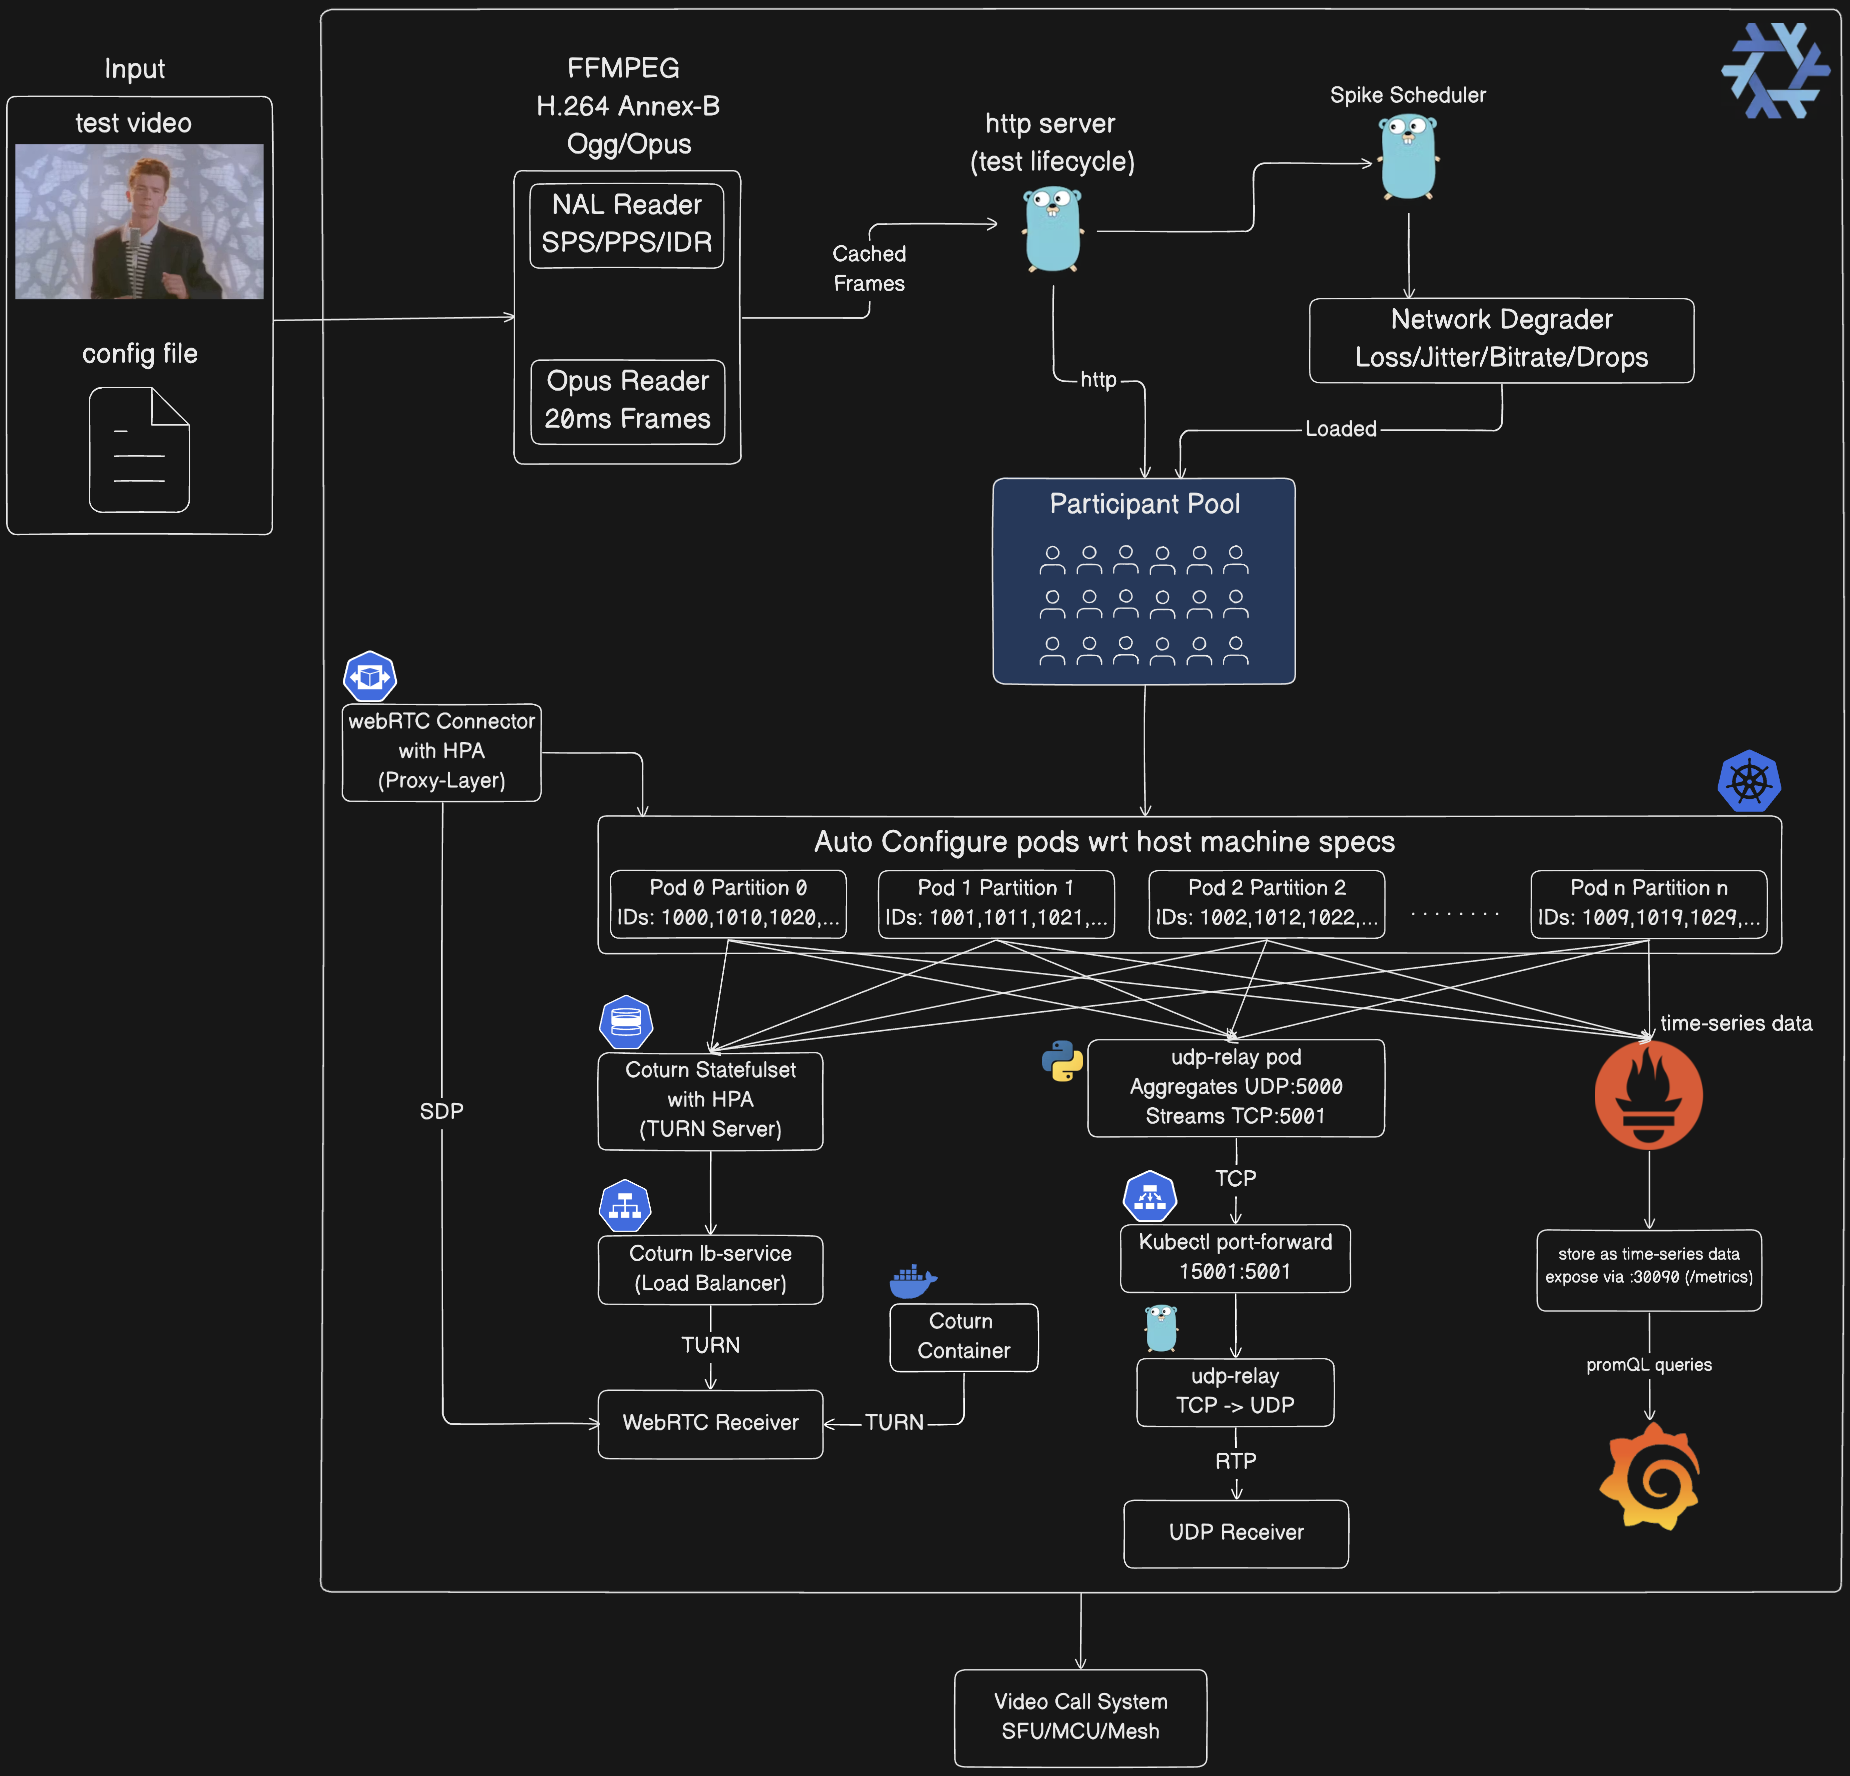 mdsadiqmd/av-chaos-monkey
Chaos Monkey ma per i test audio video (webRTC e UDP)
 tech4242/aquaman
🔱 L'unico proxy di credenziali indipendente per agenti AI: isolamento bring-your-own-vault e politiche di richiesta con privilegio minimo. Le tue…
 aquasecurity/trivy-plugin-aqua
Plugin per l'integrazione di Trivy con la piattaforma Aqua Security per la scansione di IaC, pipeline e dipendenze alla ricerca di vulnerabilità e…
 akanthed/secureai-scan
SecureAI-Scan is a CLI tool that scans TypeScript and JavaScript codebases for security issues specific to AI-powered apps — prompt injection, MCP…
 pigeonlabshq/pigeon
Applica la delega con privilegi minimi per gli agenti AI tramite credenziali firmate e con ambito limitato. Concedi ai sotto-agenti capacità e…
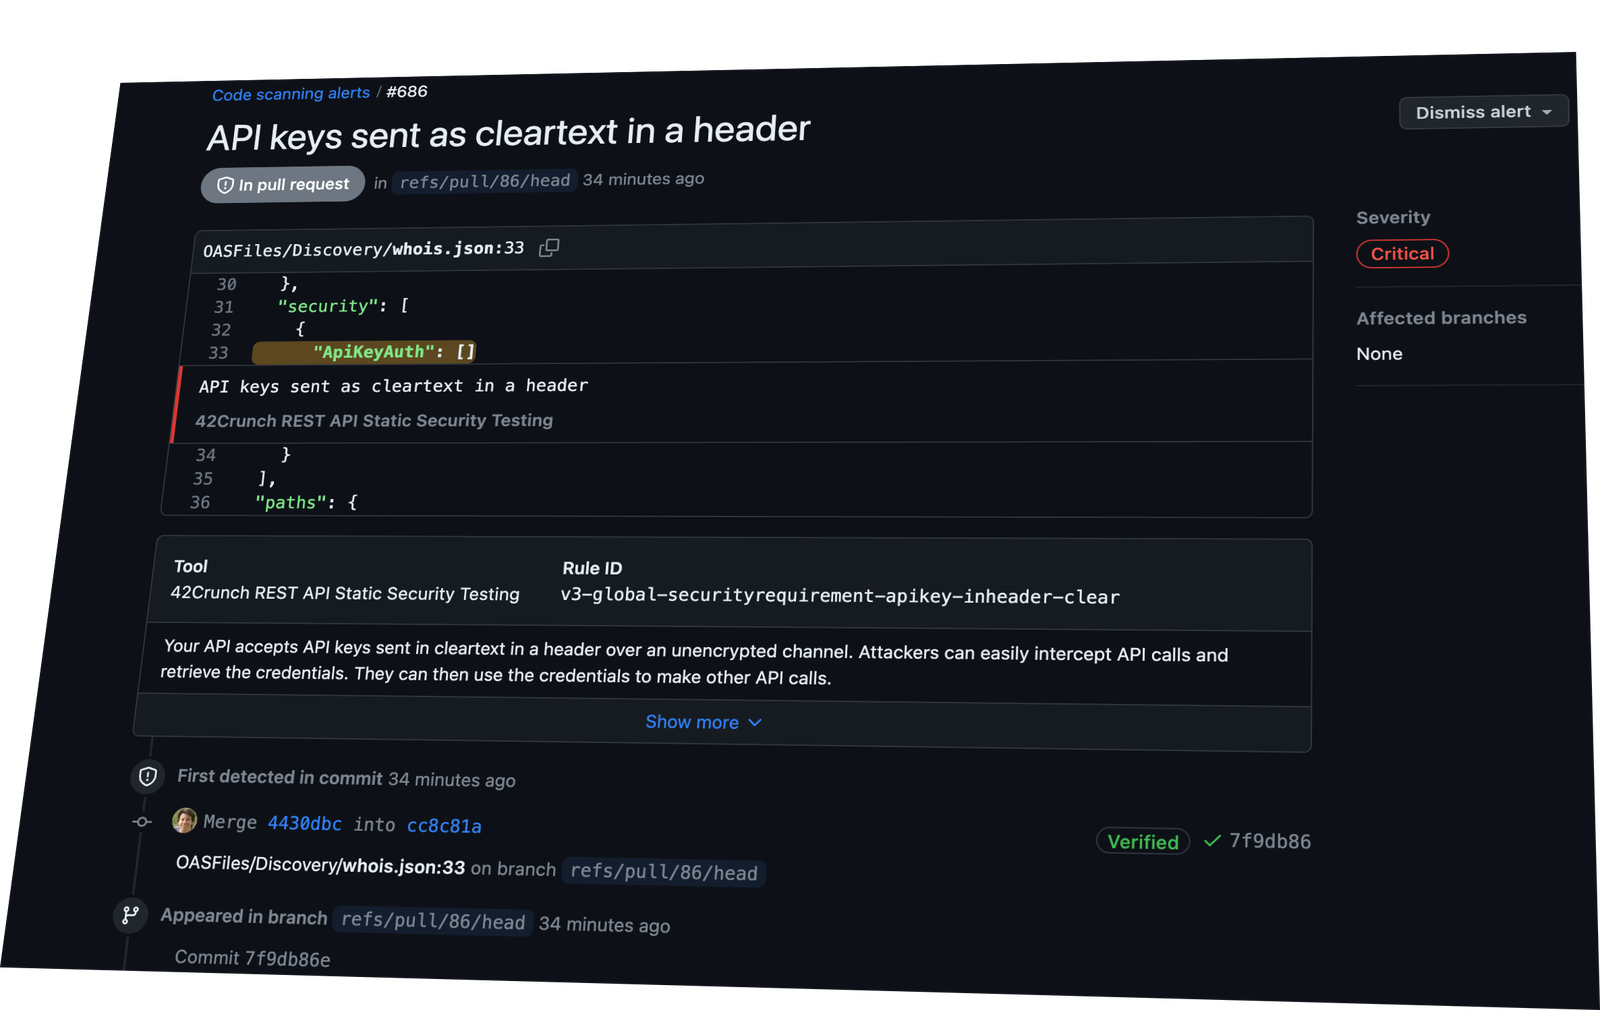 42crunch/api-security-audit-action
Automatizza il controllo statico della sicurezza delle API sui contratti OpenAPI in CI/CD, eseguendo oltre 300 controlli per autenticazione,…
 jas502n/database-spring-enc
sprint encode (testo semplice) ottieni password codificata
 lnfernux/log-horizon
Analizzatore di sorgenti di log per Microsoft Sentinel SIEM
 0xcyberstan/cve-2026-42533-config-scanner
Scanner statico di configurazione che segnala le configurazioni nginx vulnerabili al bug complex_value di capture-clobbering a due passaggi (regex…
 eskatos/creadur-rat-gradle
Apache RAT (Strumento di Audit delle Release) Plugin Gradle
 robert-auger/safer-dependencies
Livello di sicurezza automatico delle dipendenze per assistenti di codifica AI che controlla i pacchetti per CVE, typosquatting, abbandono, problemi…
 owasp/fiasse
Un framework per l'integrazione della sicurezza delle applicazioni nell'ingegneria del software (FIASSE) basato sul Securable Software Engineering…
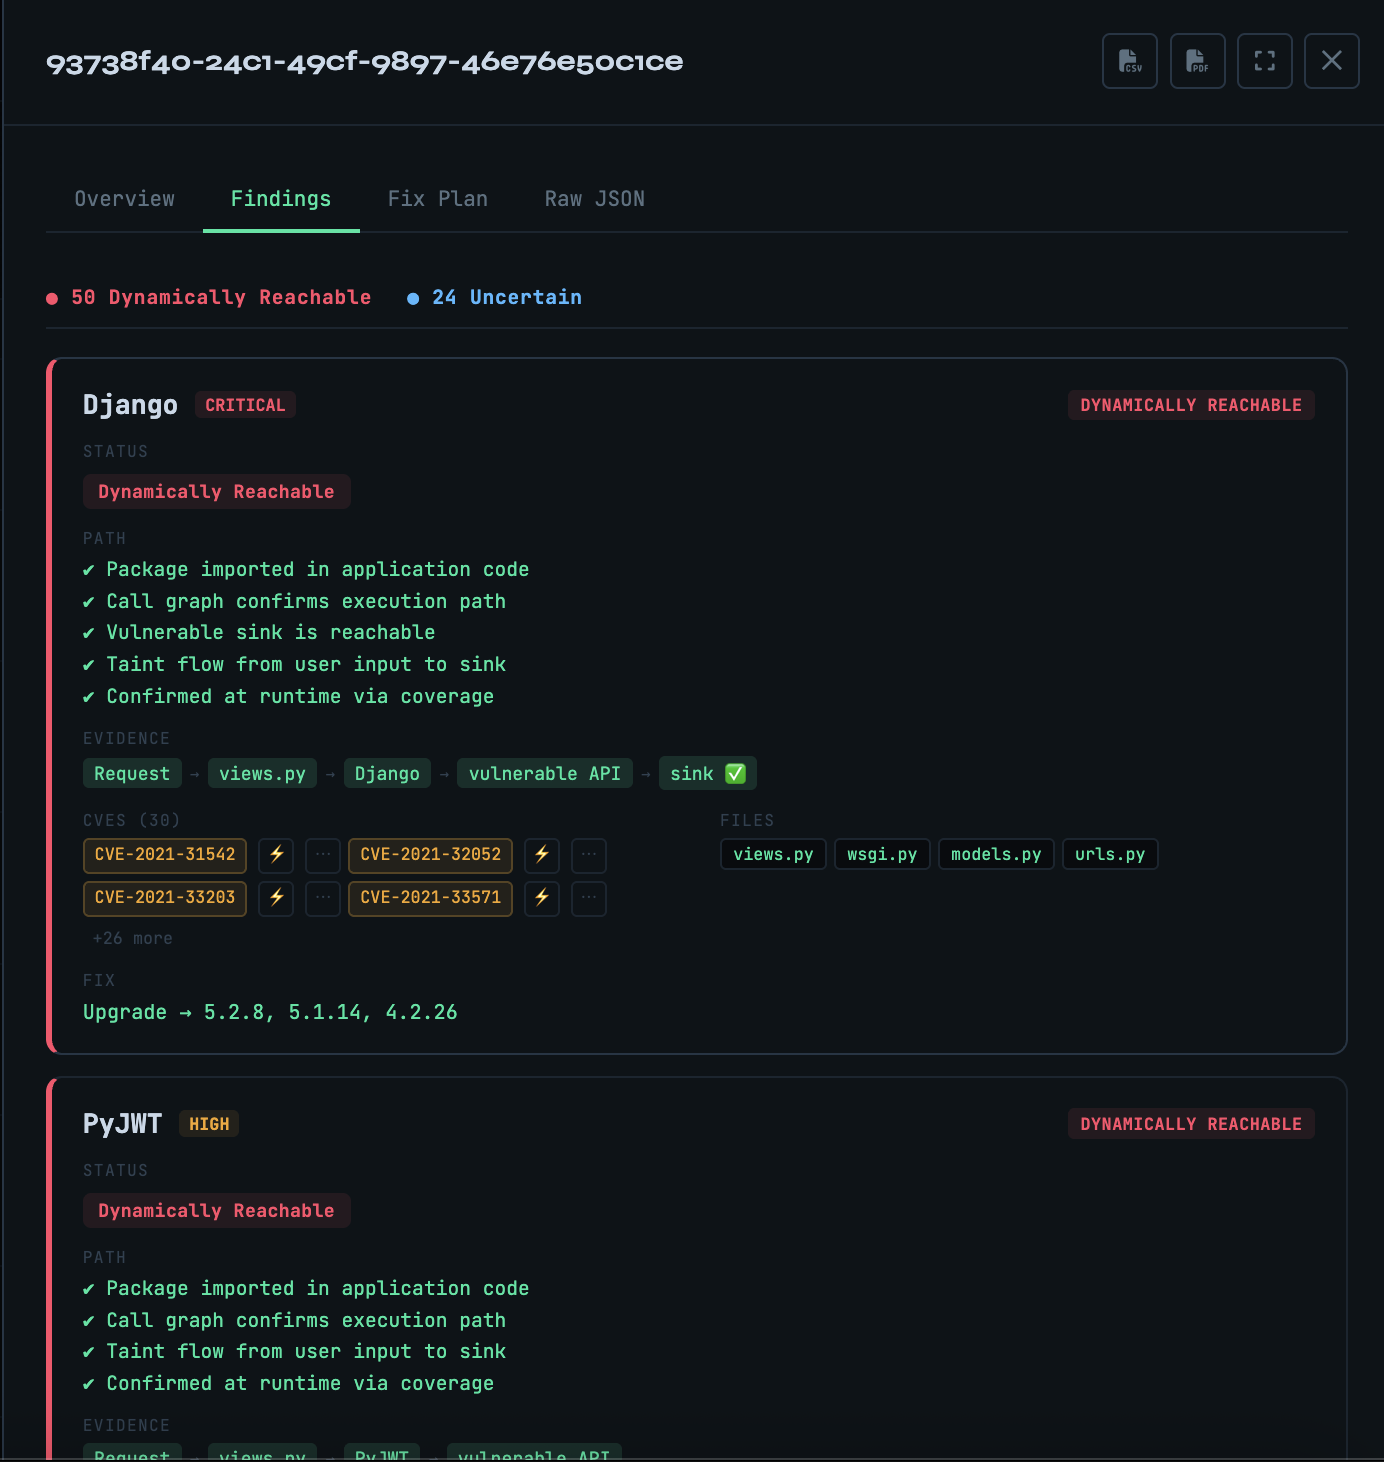 owasp/vulnreach
SCA consapevole del runtime — dimostra quali CVE sono effettivamente raggiungibili, non solo installati.
 bugbounty-site/gitsecure
Rileva chiavi API esposte nei commit di GitHub.
 mattijsmoens/intentshield
Verifica dell'intento pre-esecuzione per agenti AI. Controlla ciò che la tua IA sta per fare, non ciò che dice. Zero dipendenze, deterministico,…
 gensecaihq/cve-2024-3094-vulnerability-checker-fixer
Script shell e playbook Ansible per rilevare e correggere CVE-2024-3094 in xz-utils controllando le versioni dei pacchetti, aggiornando o declassando…








