
 #1
Strumenti per integrazione sicurezza in pipeline CI/CD, shift-left e automazione sicurezza DevOps.
Raccomandato da Kitploit

 gitlab-org/security-products/sast-rules
Repository di regole Semgrep curate per GitLab SAST, che fornisce pattern di analisi statica per rilevare vulnerabilità di sicurezza in diversi…

 coffeeandsecurity/dakshscra
Framework-aware static code analysis tool for automated source code review with platform-specific rules, taint analysis, effort estimation, and…
 s4dhulabs/vimana-framework
Vimana è un framework di sicurezza modulare per l'audit delle API Python e delle applicazioni Web. L'architettura basata su plugin consente ai…
 lijiejie/log4j2_vul_local_scanner
Script di rilevamento locale della vulnerabilità Log4j. Analizza tutti i processi Java sul tuo host per verificare se sono affetti dalla…
 preflightsh/preflight
Go-based CLI tool that scans codebases for launch readiness, detecting missing configuration, security hygiene issues, secret leaks, and integration…
 arsbr/veritensor
L'Antivirus per gli Artefatti AI e Firewall RAG. Uno strumento di analisi statica che scansiona Modelli e Notebook per RCE, Dataset e documenti RAG…
 dmdhrumilmistry/security-harness
Harness di revisione statica della sicurezza delle applicazioni multi-agente per agenti di coding AI: mappa le codebase, caccia classi di…
 farenhytee/database-sentinel
Audit di sicurezza open-source per Supabase: un server MCP in sola lettura, un agente CLI e una Claude Skill. Individua misconfigurazioni RLS, chiavi…
 msaad00/agent-bom
AI supply-chain BOM: every agent, MCP server and AI package, and what each one can reach. Open-source scanner and self-hosted control plane for code,…
 bomfather/agent
eBPF-based Linux agent that enforces executable-level access policies in kernel space, sandboxing processes and restricting file, network, and GPU…
 momenbasel/vulnhawk
Scanner SAST basato su AI che trova bypass di autenticazione, IDOR e bug logici che Semgrep e CodeQL non trovano. GitHub Action gratuito. Supporta…
 owasp/agent-security-regression-harness
Test di regressione della sicurezza eseguibili per applicazioni agentiche e sistemi integrati con MCP.
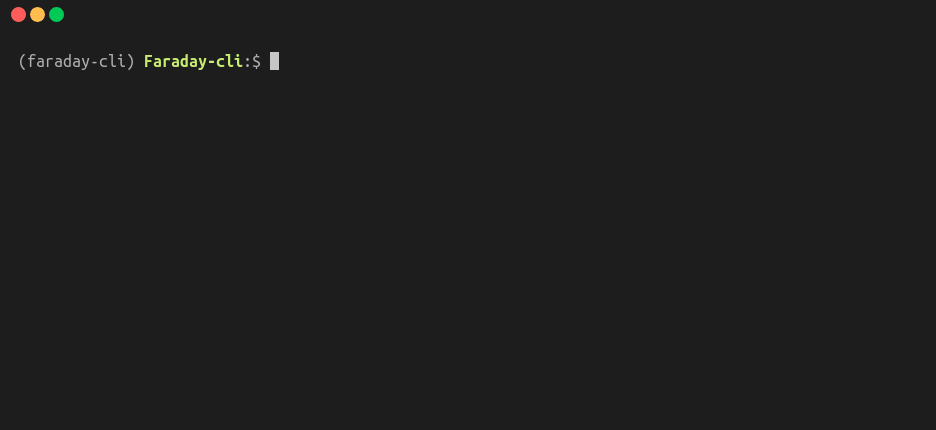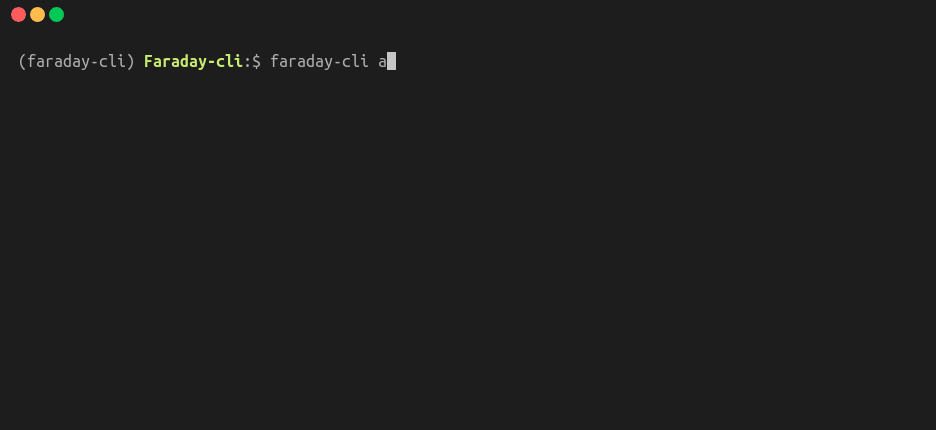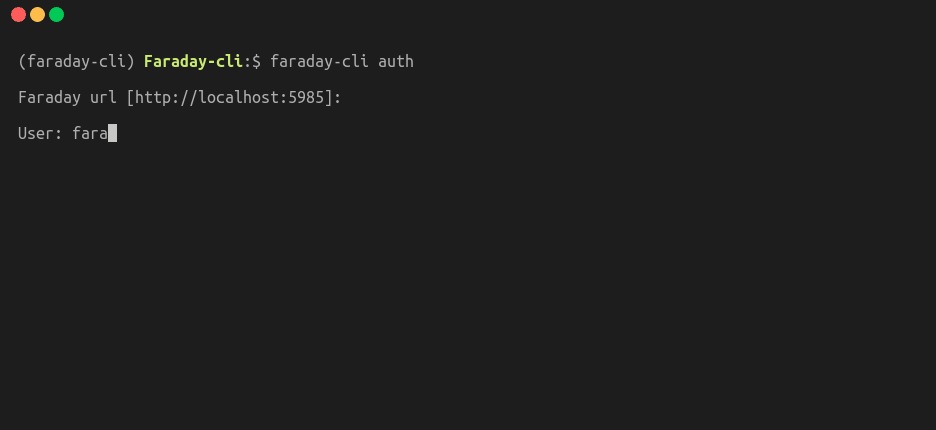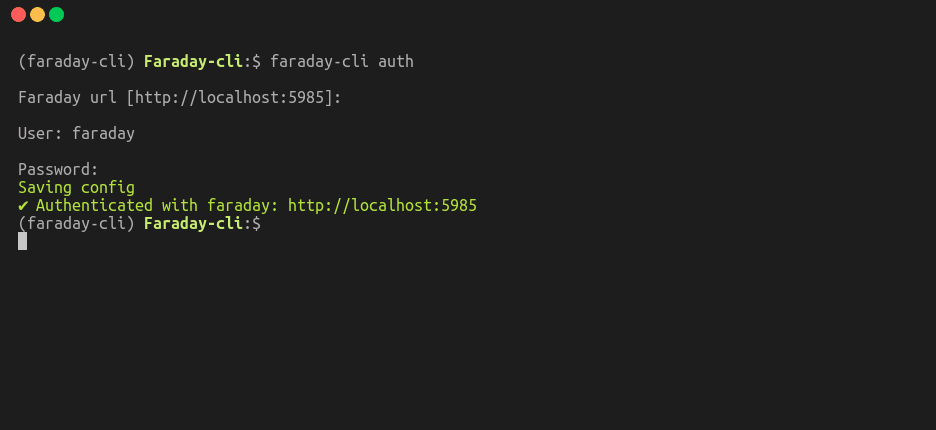 infobyte/faraday-cli
Interfaccia a riga di comando di Faraday
 armourbird/csf
ArmourBird CSF - Framework di Sicurezza per Container
 dev-sec/puppet-ssh-hardening
Questo modulo Puppet fornisce configurazioni sicure per ssh-client e ssh-server.
 clidey/deptrust
Server CLI e MCP che controlla le versioni dei pacchetti per vulnerabilità note in oltre 14 ecosistemi tra cui npm, PyPI, crates.io, Go modules e…
 offseq/threat-finder
Scanner di vulnerabilità runtime: individua le CVE nei servizi effettivamente in esecuzione su un host e le classifica in base all'esposizione di…
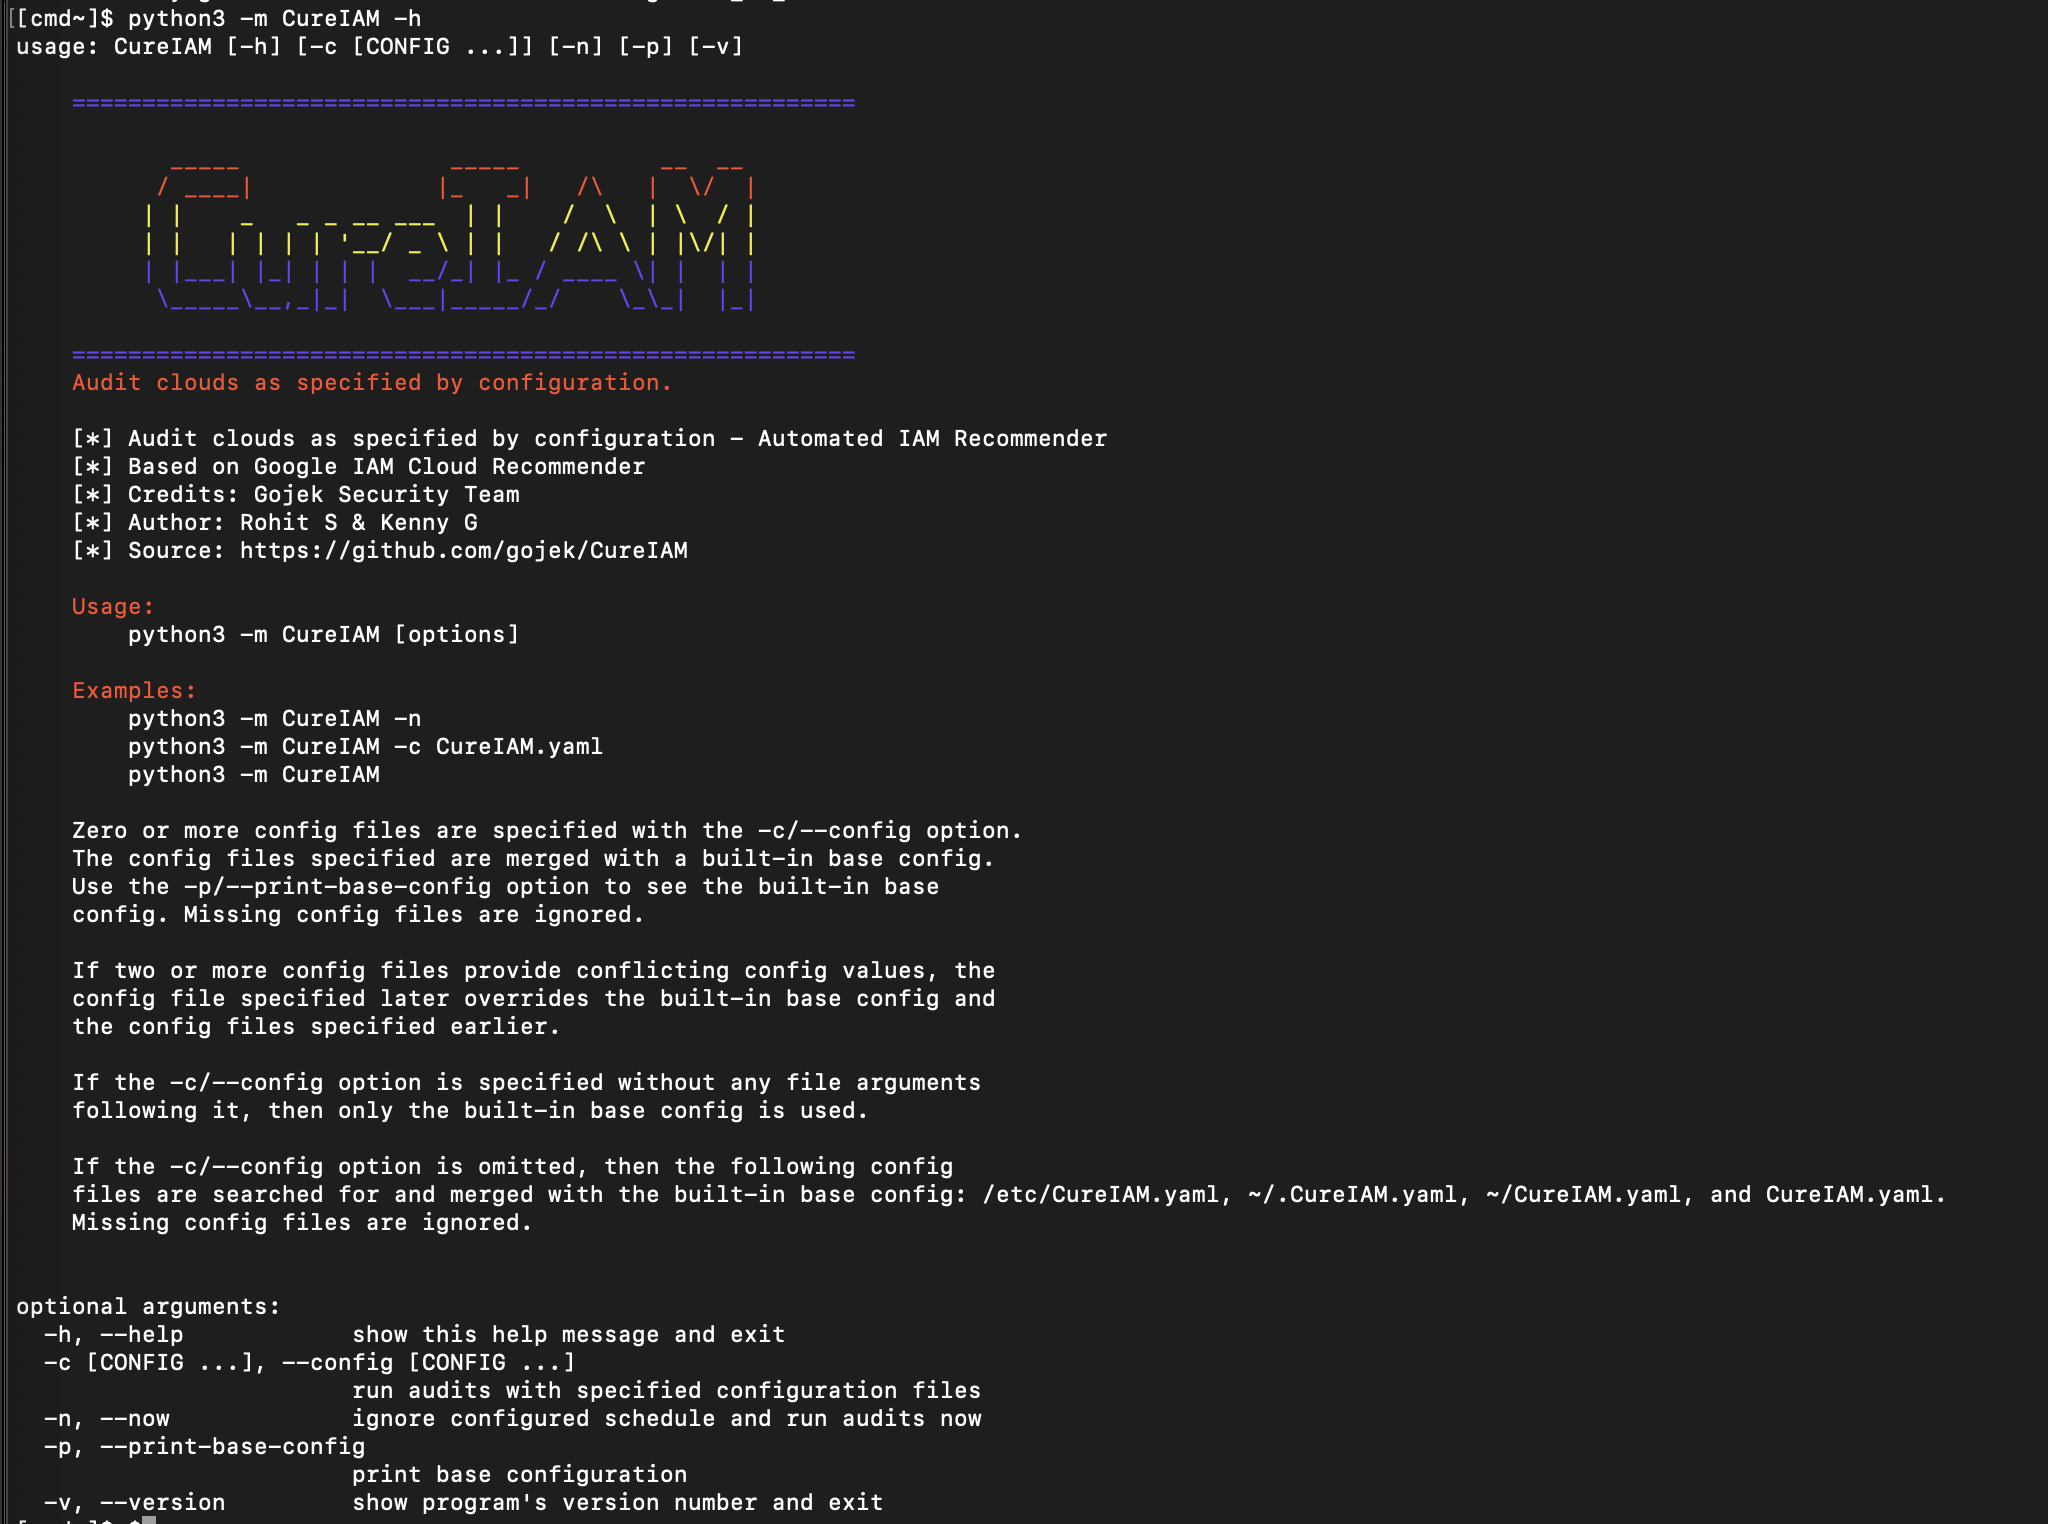 gojek/cureiam
Pulisci gli account per le autorizzazioni nell'infrastruttura GCP su larga scala








