
 #1
Strumenti per integrazione sicurezza in pipeline CI/CD, shift-left e automazione sicurezza DevOps.
Raccomandato da Kitploit
 aquasecurity/starboard
Sostituito da https://github.com/aquasecurity/trivy-operator
 google/capslock
Strumento CLI per analizzare le capacità dei pacchetti Go tracciando le chiamate transitive alle operazioni privilegiate della libreria standard,…
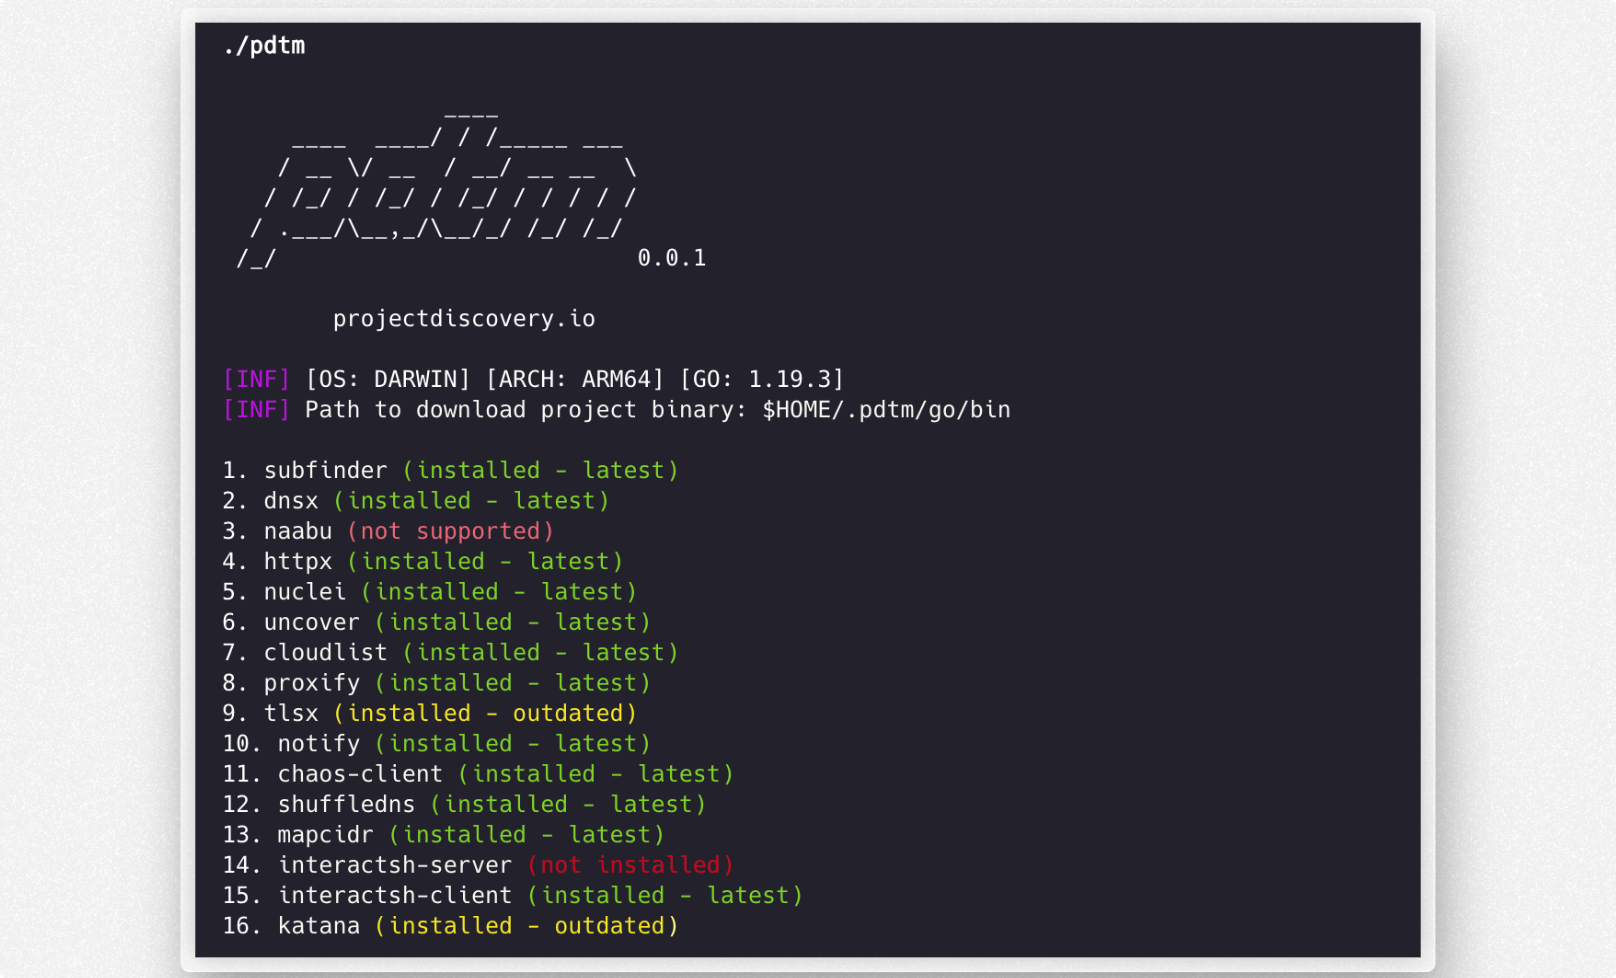 projectdiscovery/pdtm
Gestore di strumenti Open Source di ProjectDiscovery
 mukul975/cve-mcp-server
Server MCP di livello produzione che offre a Claude 27 strumenti di intelligence di sicurezza su 21 API — ricerca CVE, punteggio EPSS, CISA KEV,…
 jsitech/jshielder
Script di hardening per server Linux / Deployer sicuro di LAMP-LEMP / CIS Benchmark
 tmobile/pacbot
PacBot (Bot delle Policy come Codice)
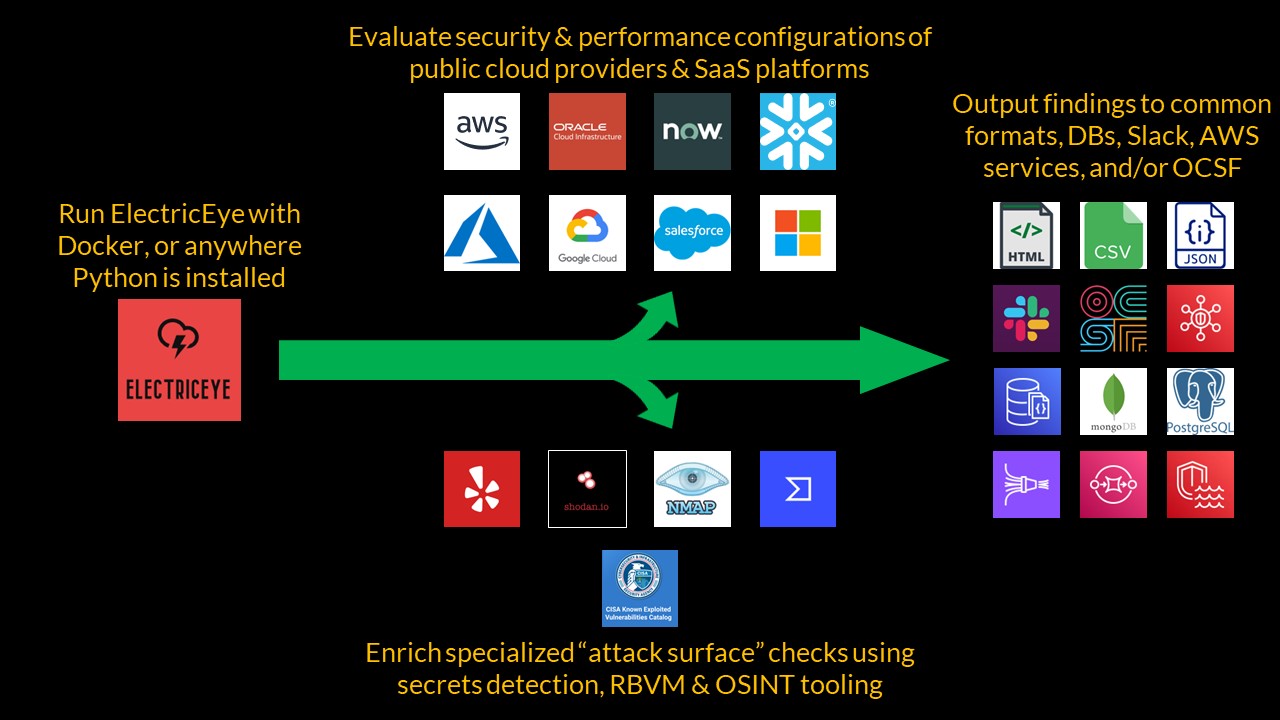 jonrau1/electriceye
ElectricEye è uno strumento CLI Python multi-cloud e multi-SaaS per la gestione degli asset, la gestione della postura di sicurezza e il monitoraggio…
 dev-sec/linux-baseline
Profilo di conformità basato su InSpec per il controllo dell'hardening dei sistemi Linux rispetto ai baseline di sicurezza, garantendo una…
 asamassekou10/ship-safe
L'agente di sicurezza indipendente per software scritto dall'IA. Trova i problemi, verifica se sono reali e ti mostra le prove. Nucleo…
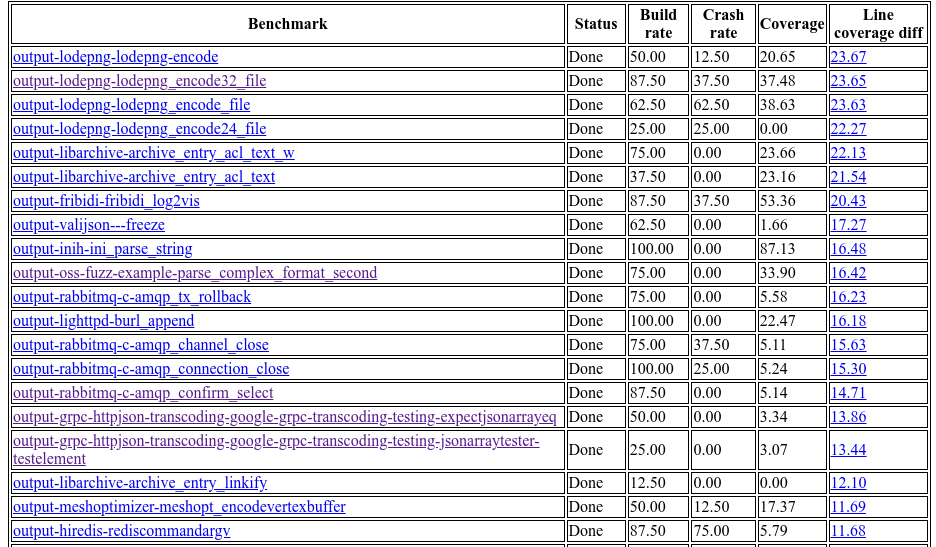 google/oss-fuzz-gen
Fuzzing potenziato da LLM tramite OSS-Fuzz.
 chainguard-dev/melange
Compila il codice sorgente in pacchetti APK firmati e verificabili utilizzando pipeline dichiarative per Wolfi/Alpine, con emulazione QEMU…
 zupit/horusec
Horusec è uno strumento open source che migliora l'identificazione delle vulnerabilità nel tuo progetto con un solo comando.
 powerfulseal/powerfulseal
Un potente strumento di testing per cluster Kubernetes.
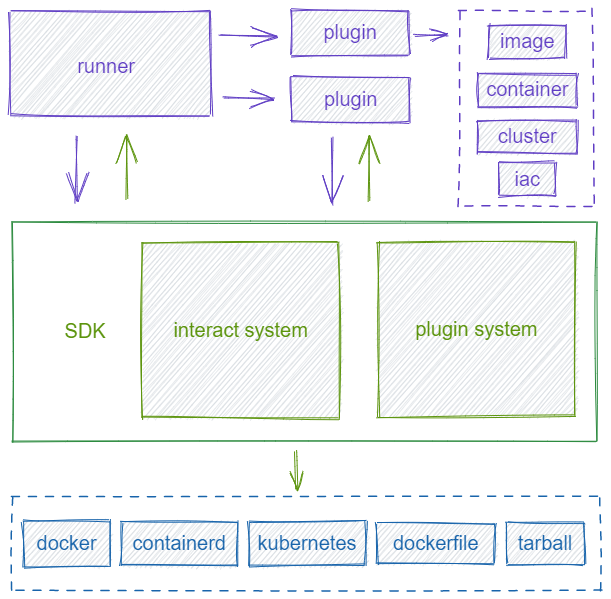 chaitin/veinmind-tools
veinmind-tools è un insieme di strumenti per la sicurezza dei contenitori sviluppato da Chaitin Technology, basato su veinmind-sdk.
 nealbridges/vulnhunter
Scanner di sicurezza per AI agentica che ragiona come un attaccante sul codice sorgente, conferma le vulnerabilità sfruttabili con PoC eseguibili e…
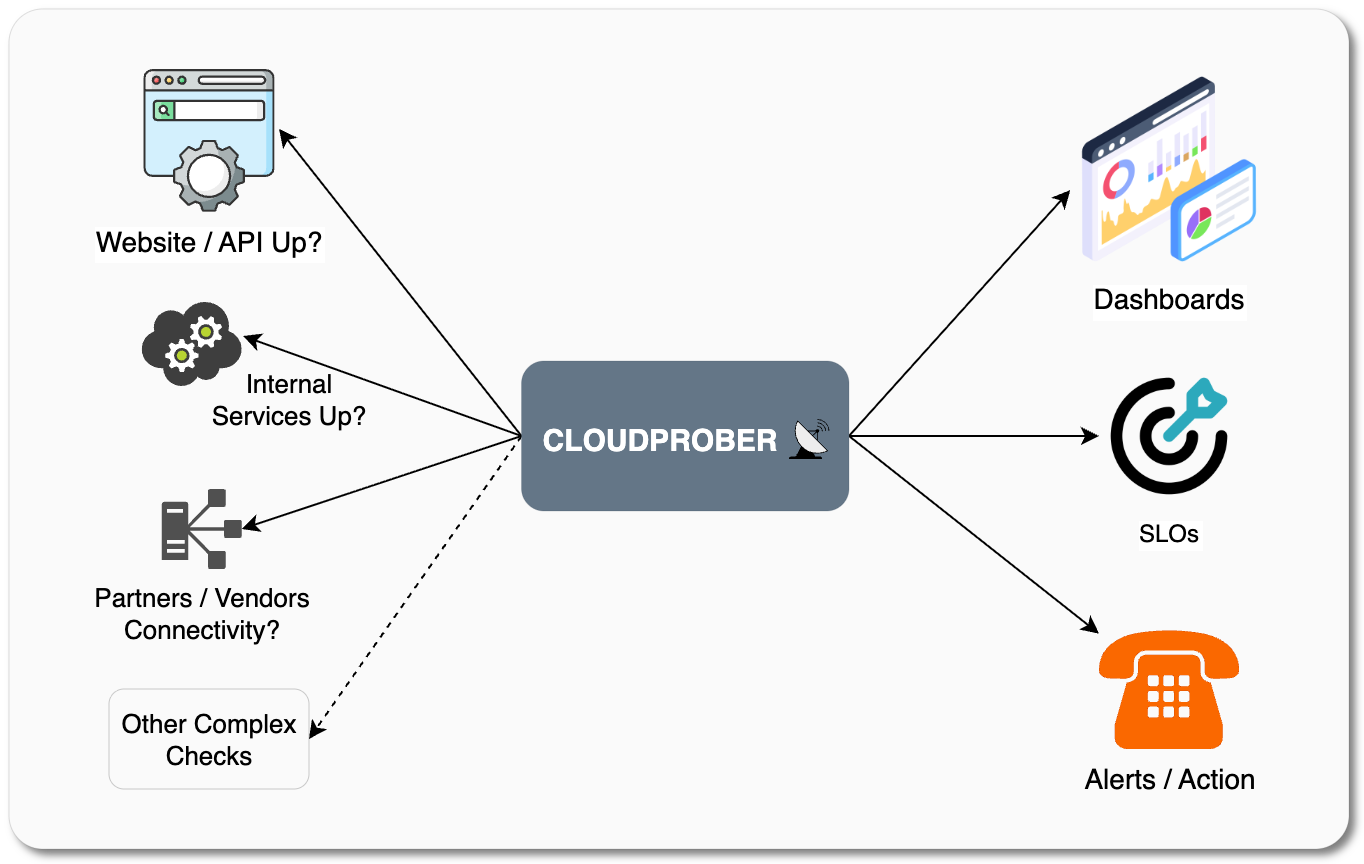 cloudprober/cloudprober
Un software di monitoraggio attivo per rilevare i guasti prima che lo facciano i tuoi clienti.
 paradigmxyz/iron-proxy
Un firewall di egress per carichi di lavoro non attendibili.
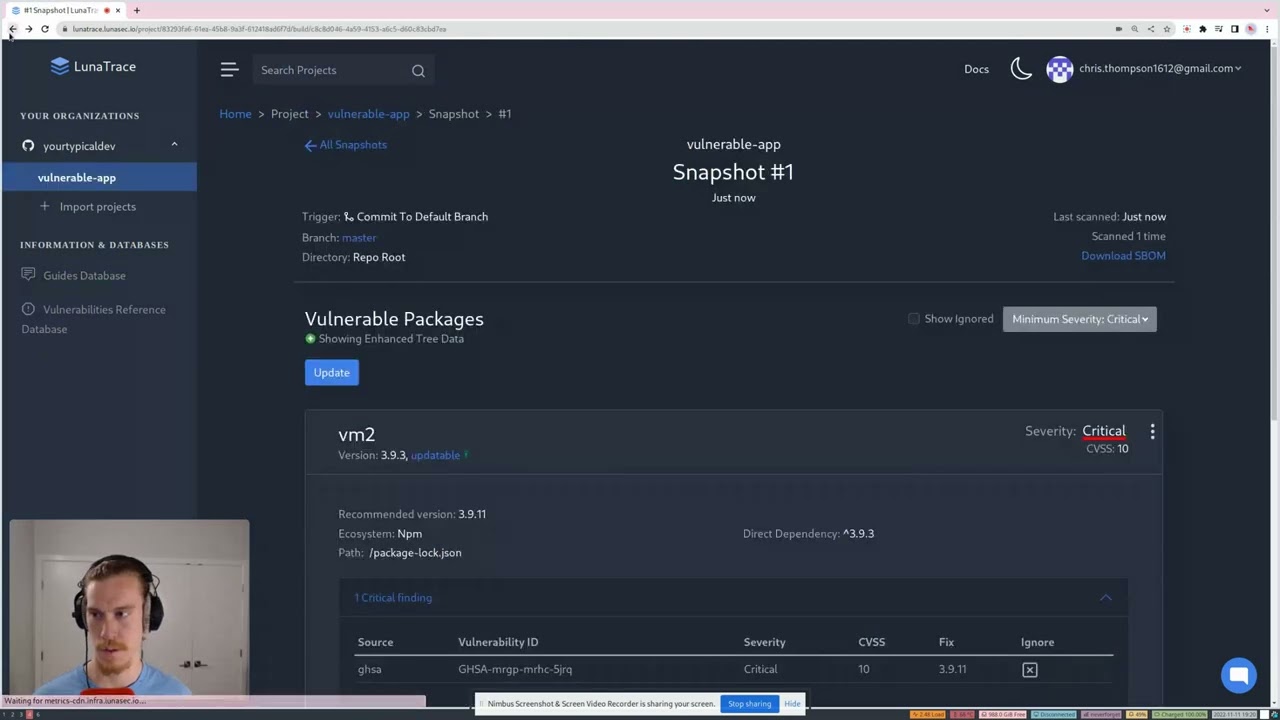 lunasec-io/lunasec
LunaSec - Scanner di sicurezza delle dipendenze che ti avvisa automaticamente delle vulnerabilità come Log4Shell o node-ipc nelle tue Pull Request e…








