
 #1
Strumenti di debug specifici per l'analisi del flusso di esecuzione del malware e l'identificazione delle vulnerabilità.
Raccomandato da Kitploit
 gmh5225/keypatchx
KeyPatch Enhanced — Plugin IDA Pro per il patching assembly x86/x64 consapevole dei simboli, basato su Keystone Engine. Fork di Keypatch con…
 structio-labs/n0xis
Reverse-engineering toolkit: disassembler, SSA decompiler, C++ class recovery and live-process analysis for PE and ELF. Scriptable CLI, every answer…
 sensepost/dotnethookertoolkit
Toolkit basato su Frida per iniezione in .NET Framework e hooking di metodi gestiti, per tracciamento runtime, risoluzione di punti di ingresso…
 icewall/cve-2016-2334
Exploit per CVE-2016-2334: heap overflow nel parser di archivi HFS+ di 7zip. Include un generatore di file HFS+ e script di analisi dell'heap di…
 malwareman007/cve-2022-21971
POC di CVE-2022-21971
 yv1ing/secbox
Conduzione di test di cybersecurity utilizzando l'agente pi in un ambiente sandbox preconfigurato.
 indalok/rizin-notebook
Un taccuino dove scrivere note mentre si utilizza Rizin & Cutter!
 m4rc0s-s3c/cve-2025-5548-freefloat-ftp-lab
Laboratorio accademico di analisi e sfruttamento di CVE-2025-5548 in FreeFloat FTP Server 1.0.
 yasharote/dll-injector
Uno strumento desktop che consente di iniettare DLL, effettuare hooking di funzioni WinAPI come CreateFileW e modificare il comportamento dei…
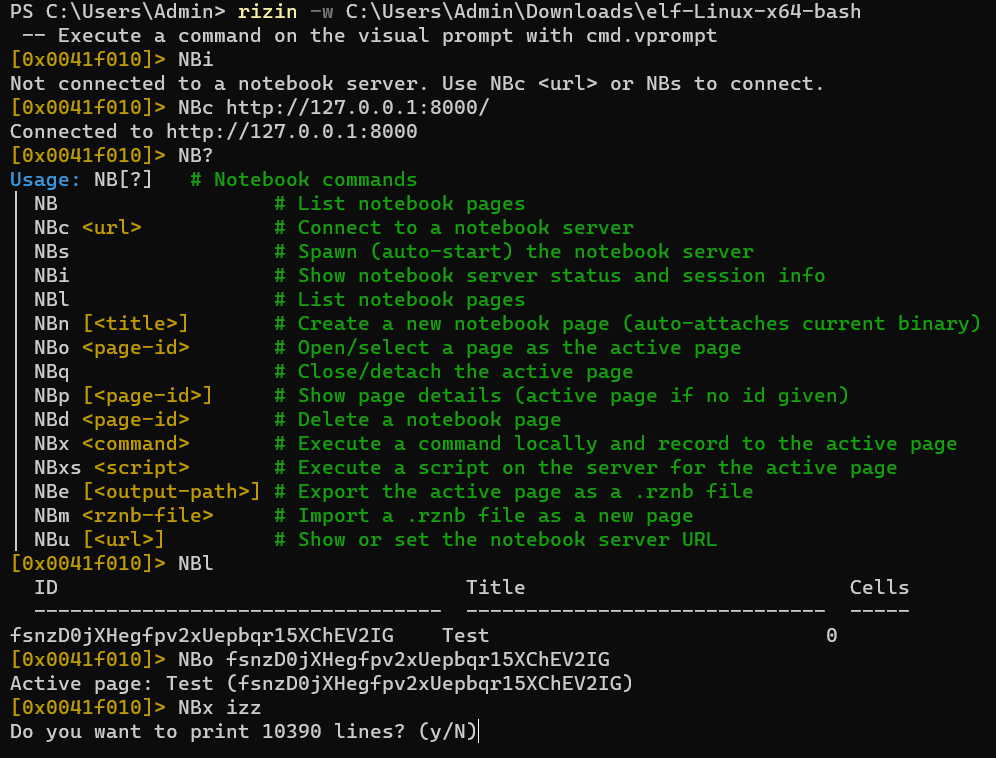 rizinorg/rizin-notebook
Un blocco note per scrivere appunti mentre si usa rizin!
 geamztheangrybirds727/transformers-forged-to-fight-offline-version
TRANSFORMERS: Forged to Fight è un gioco di combattimento 3D in cui prendi il controllo di alcuni dei più carismatici soldati direttamente…
 gmh5225/asm-obfuscator
Offusca l'assembly x86-64 con iniezione di istruzioni, codice spazzatura, offuscamento delle costanti e decrittazione a runtime per ostacolare il…
 piffd0s/ntoskrnl-metadata
estrattore di offset eprocess per offset di membri pertinenti e indirizzi di funzione per cve-2026-40369
 nazeeh111/capsulith
Esegui codice ARM64 preservato in Node o in un browser; ispeziona i pixel dell'immagine decodificata e la memoria inizializzata.
 vnik5287/cve-2016-6187-poc
cve-2016-6187
 gmh5225/memtools
Strumento di lettura e scrittura della memoria Windows Linux DMA, Dump, Direct, inject
 gmh5225/antidbg-unabomber
Idea migliorata VMP (vecchio AmogusPlugin)
 liyuxuan504-byte/cve-2026-14266
7-Zip XZ Decoder Heap Buffer Overflow - Analisi completa, causa principale, PoC e roadmap di sfruttamento RCE








