
 #1
Strumenti di debug specifici per l'analisi del flusso di esecuzione del malware e l'identificazione delle vulnerabilità.
Raccomandato da Kitploit
 hugsy/windbg_js_scripts
Script giocattolo per giocare con l'API JS di WinDbg
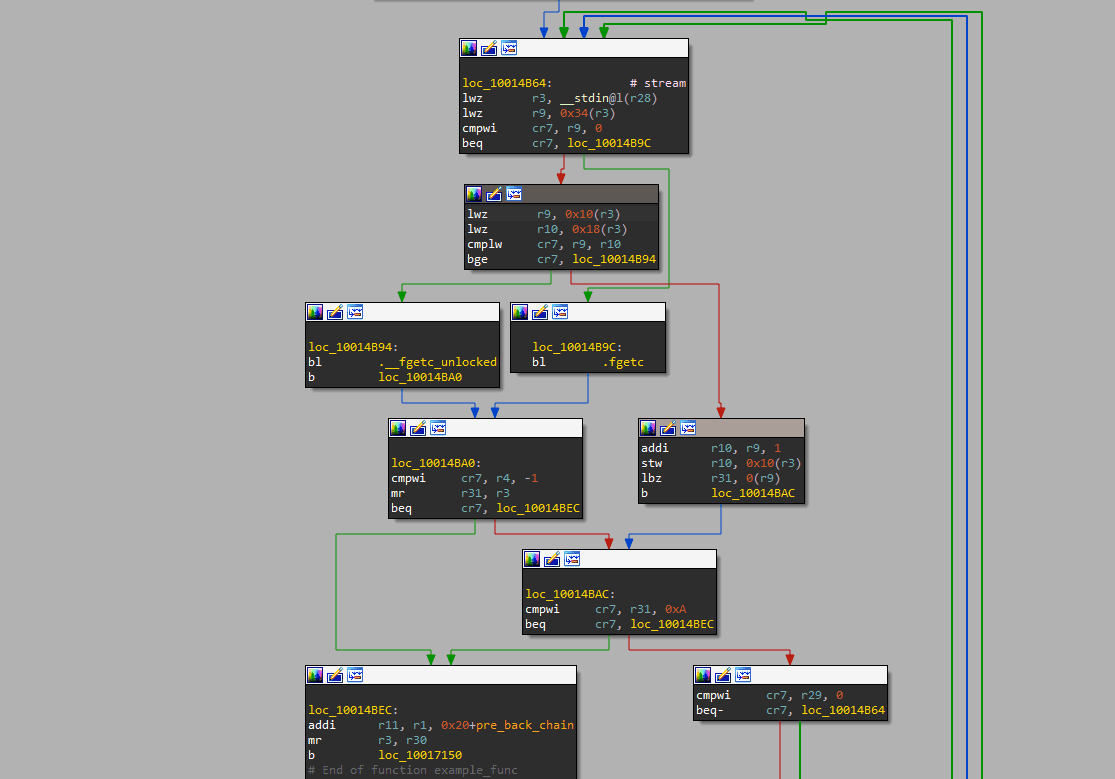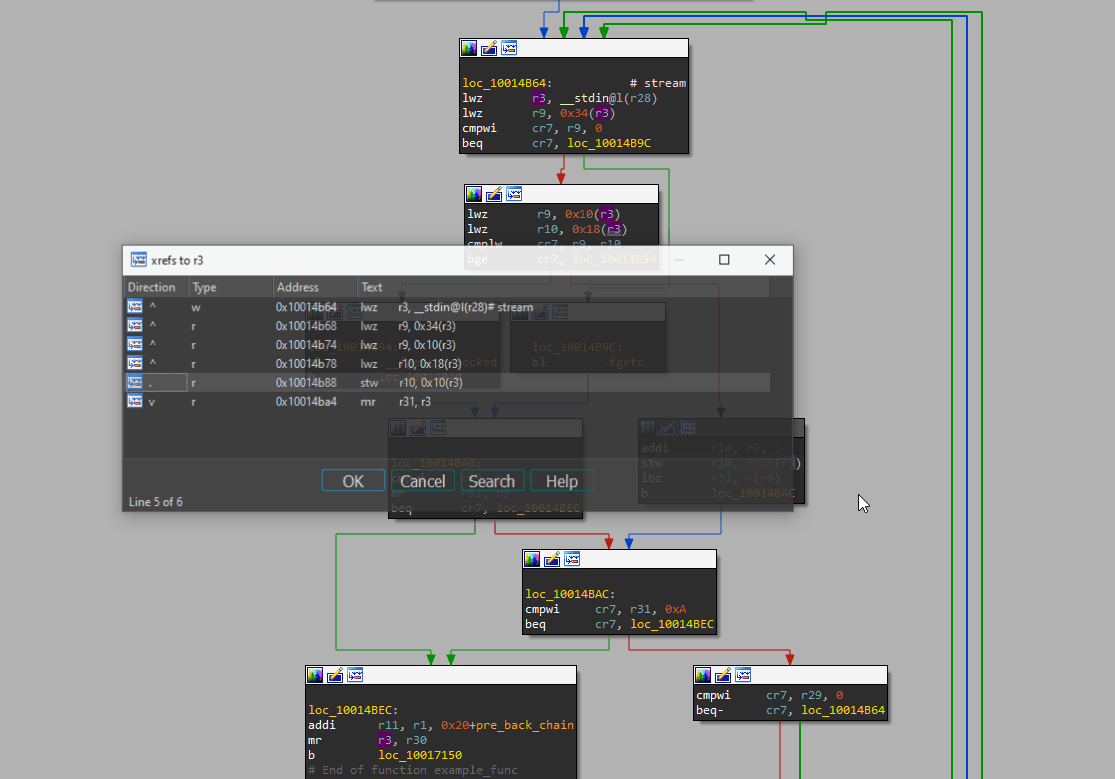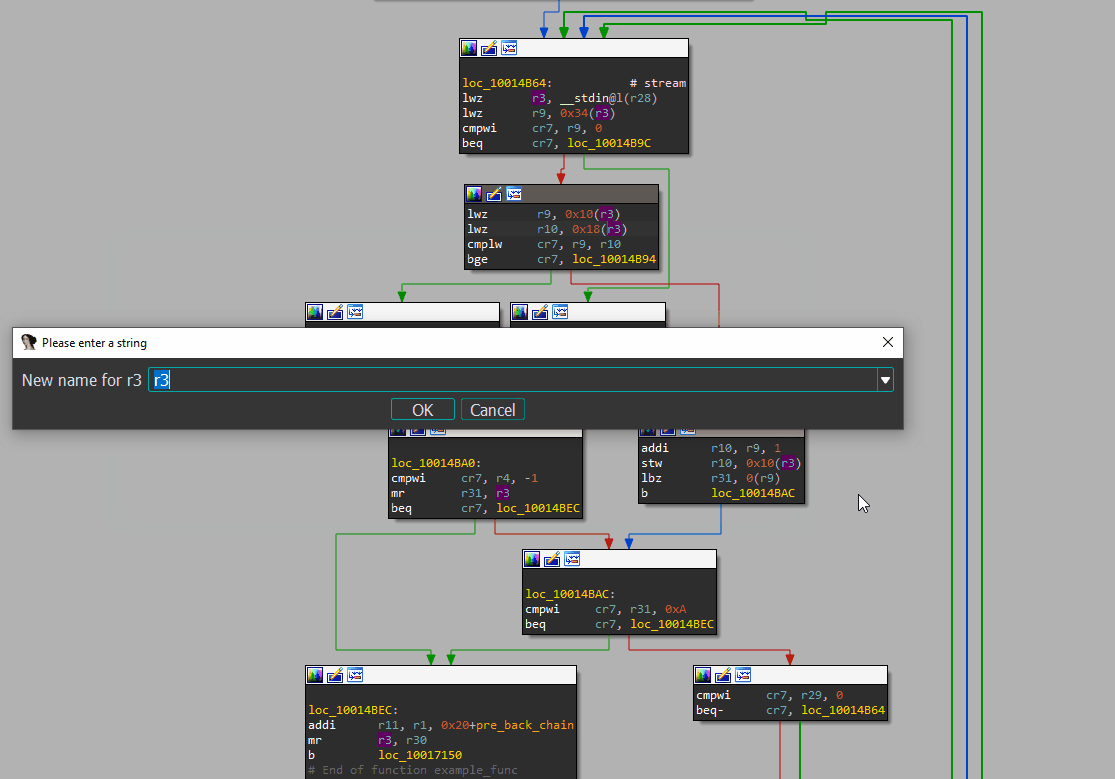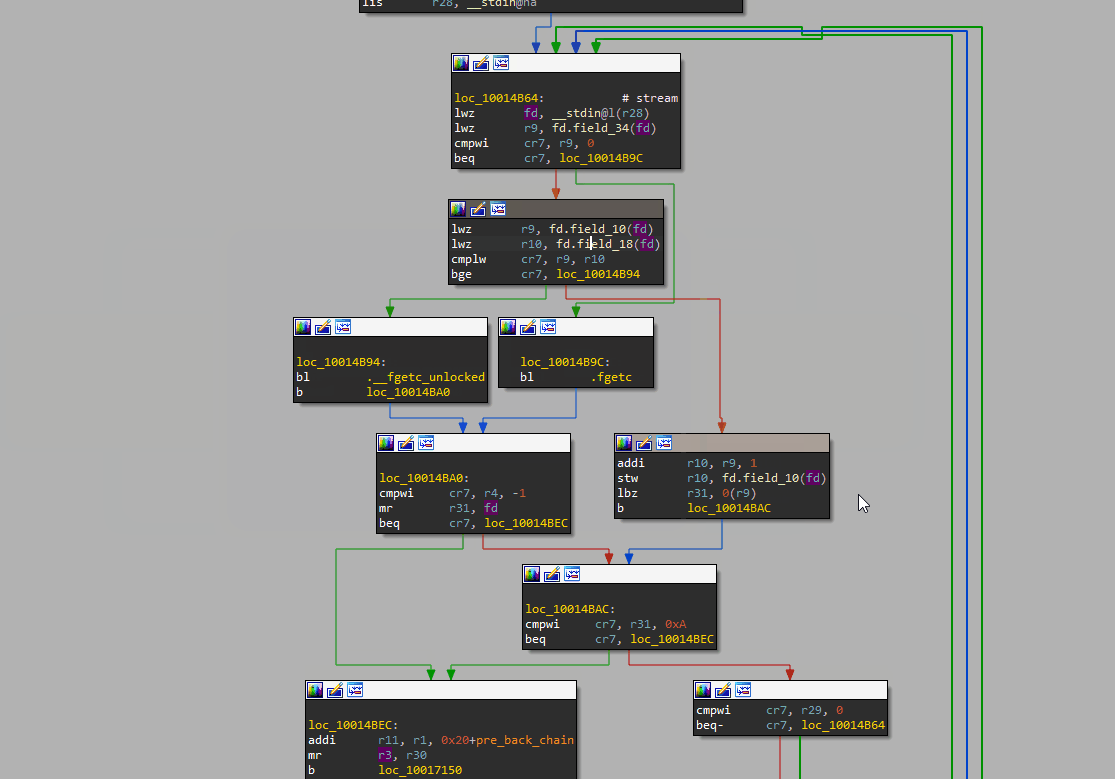 shemesh999/oregami
Plugin e script IDA per l'analisi del frame di utilizzo dei registri
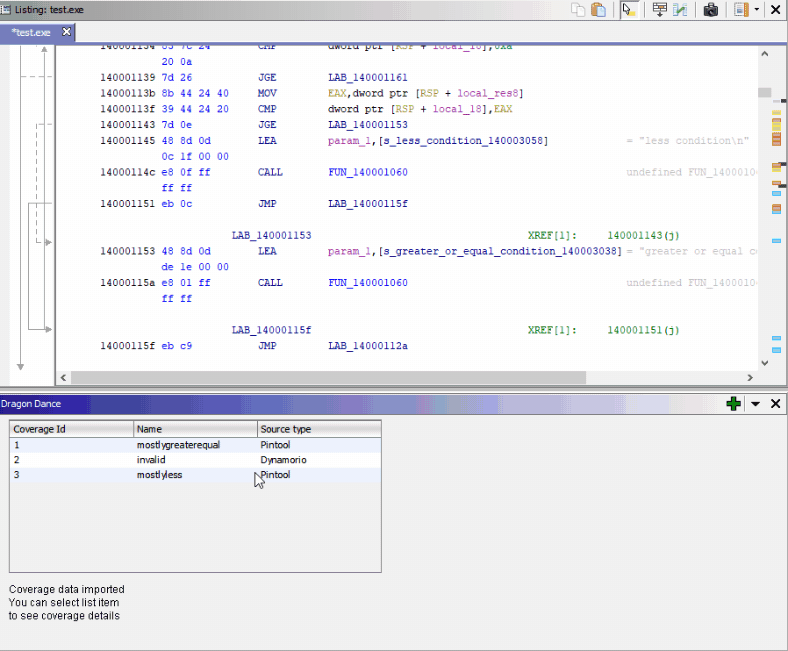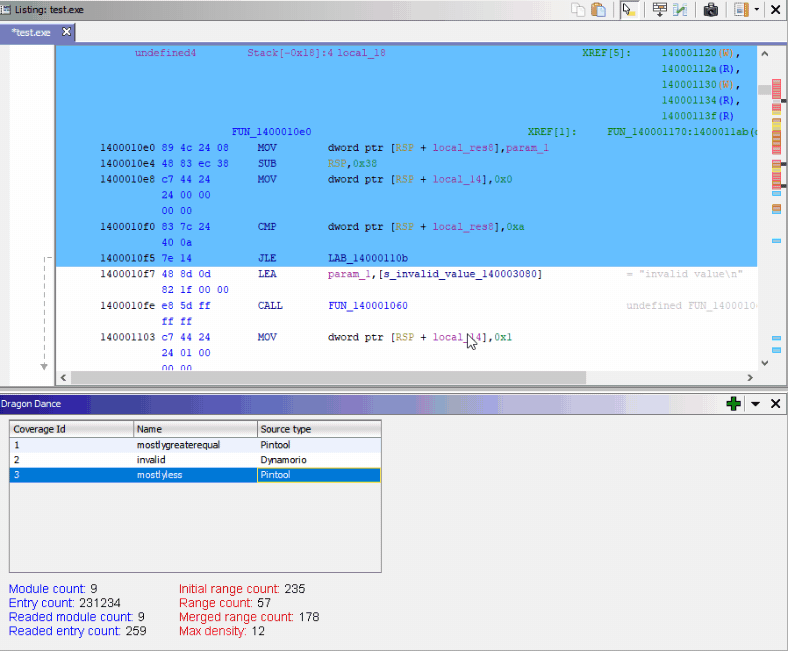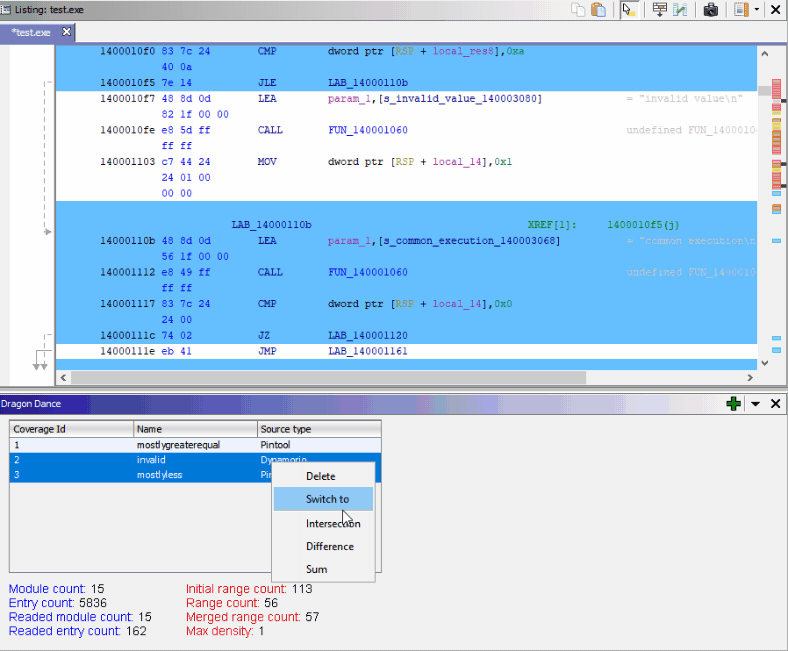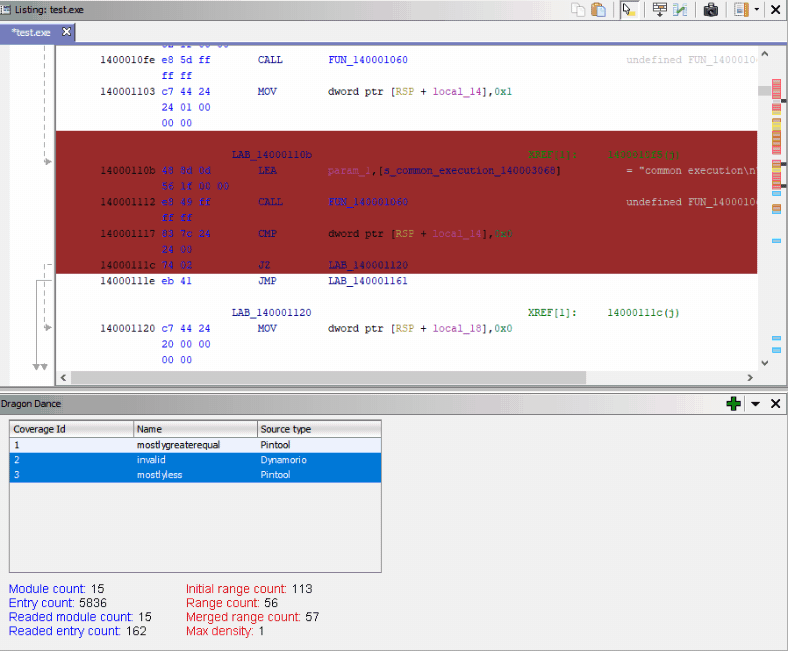 0ffffffffh/dragondance
Plugin per la visualizzazione della copertura del codice binario per Ghidra
 amossys/memitm
Strumento per effettuare un attacco man in the middle in memoria
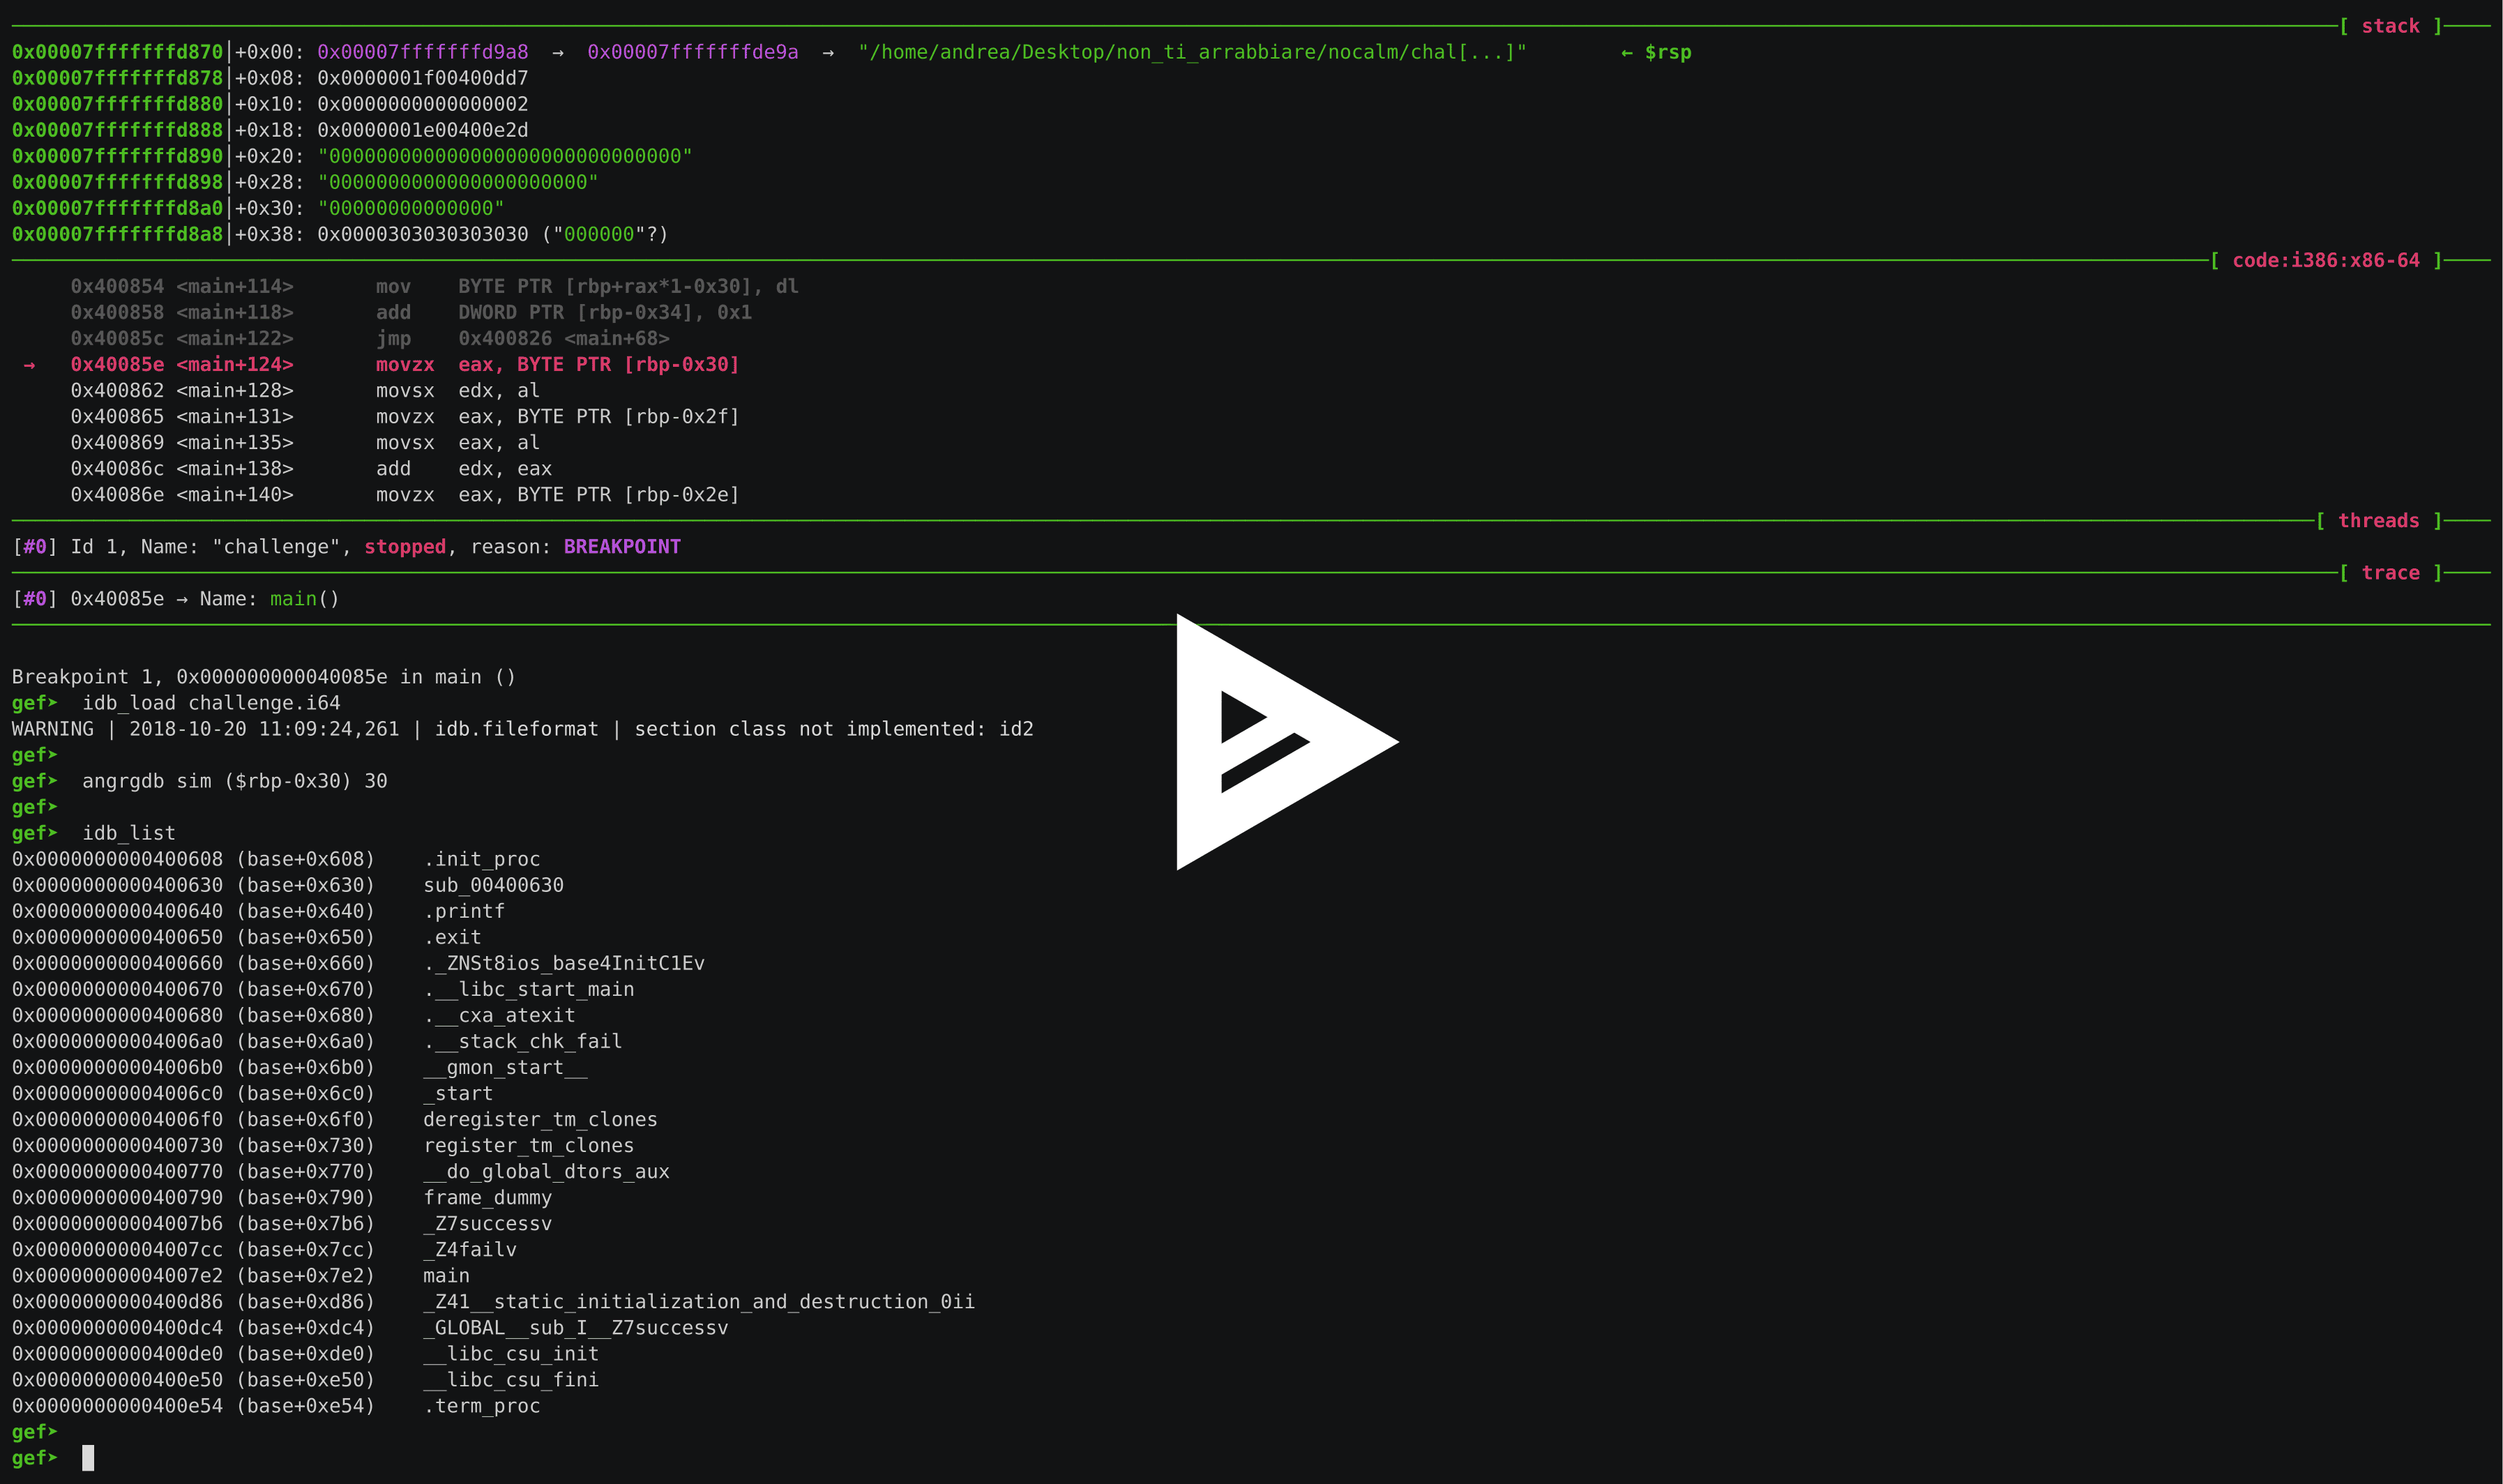 andreafioraldi/angrgdb
Usa angr all'interno di GDB. Crea uno stato di angr a partire dallo stato corrente del debugger.
 advdebug/brovan
Emulatore di binari x86_64 in modalità utente per l'analisi di malware e il reverse engineering. Supporta PE, ELF, dump di memoria e binari grezzi…
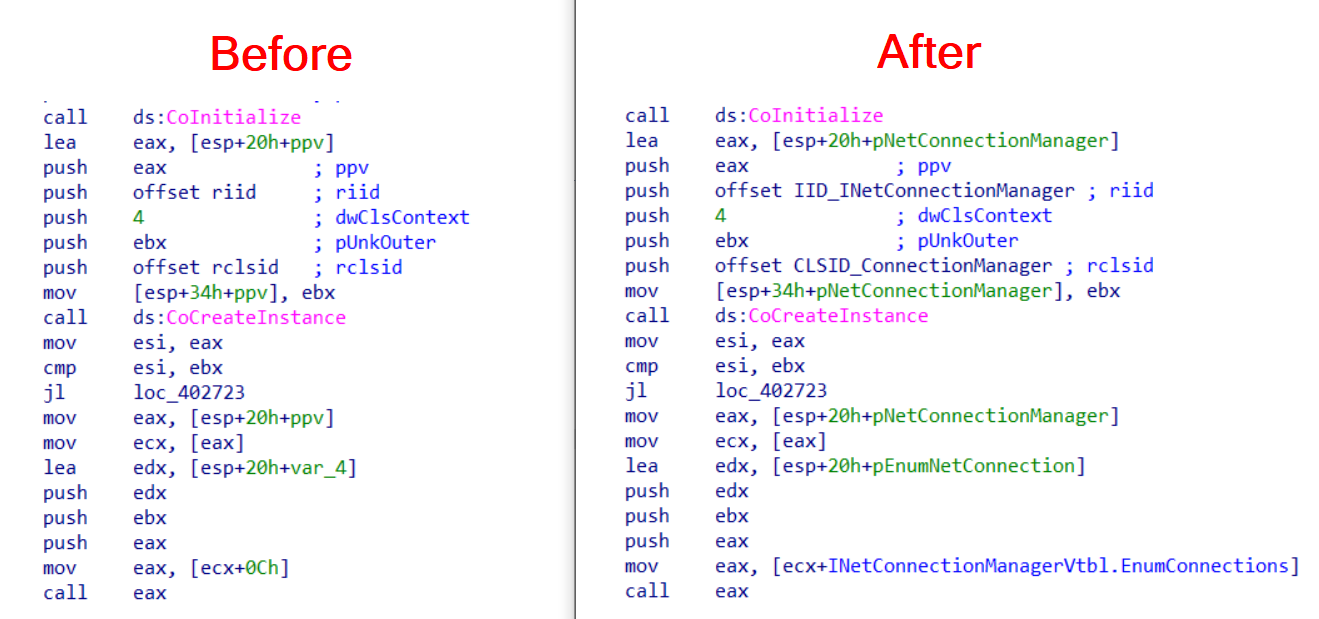 fboldewin/com-code-helper
Due script IDAPython ti aiutano a ricostruire codice Microsoft COM (Component Object Model).
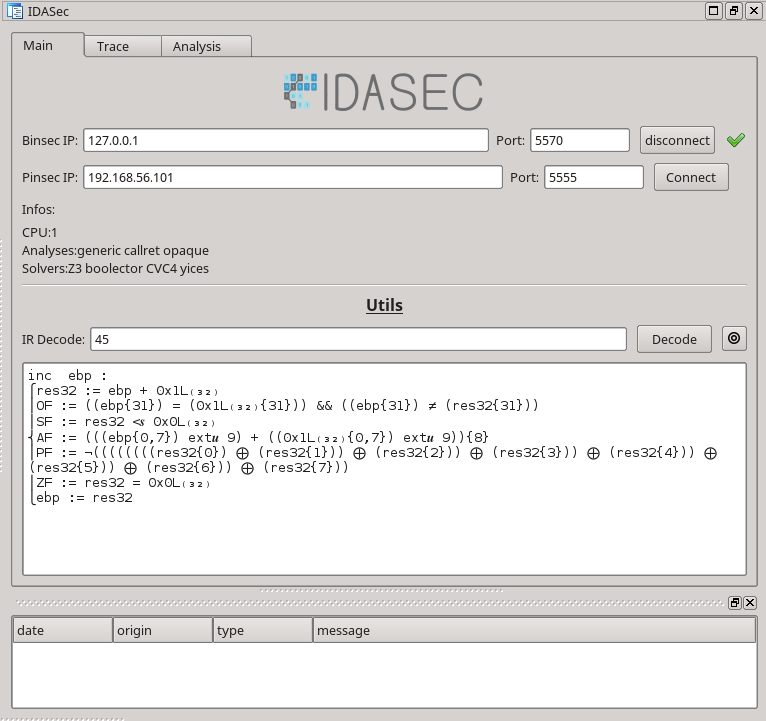 robindavid/idasec
Plugin IDA per reverse-engineering e interazioni dinamiche con la piattaforma Binsec
 takahiroharuyama/ida_haru
script/plugin per IDA Pro
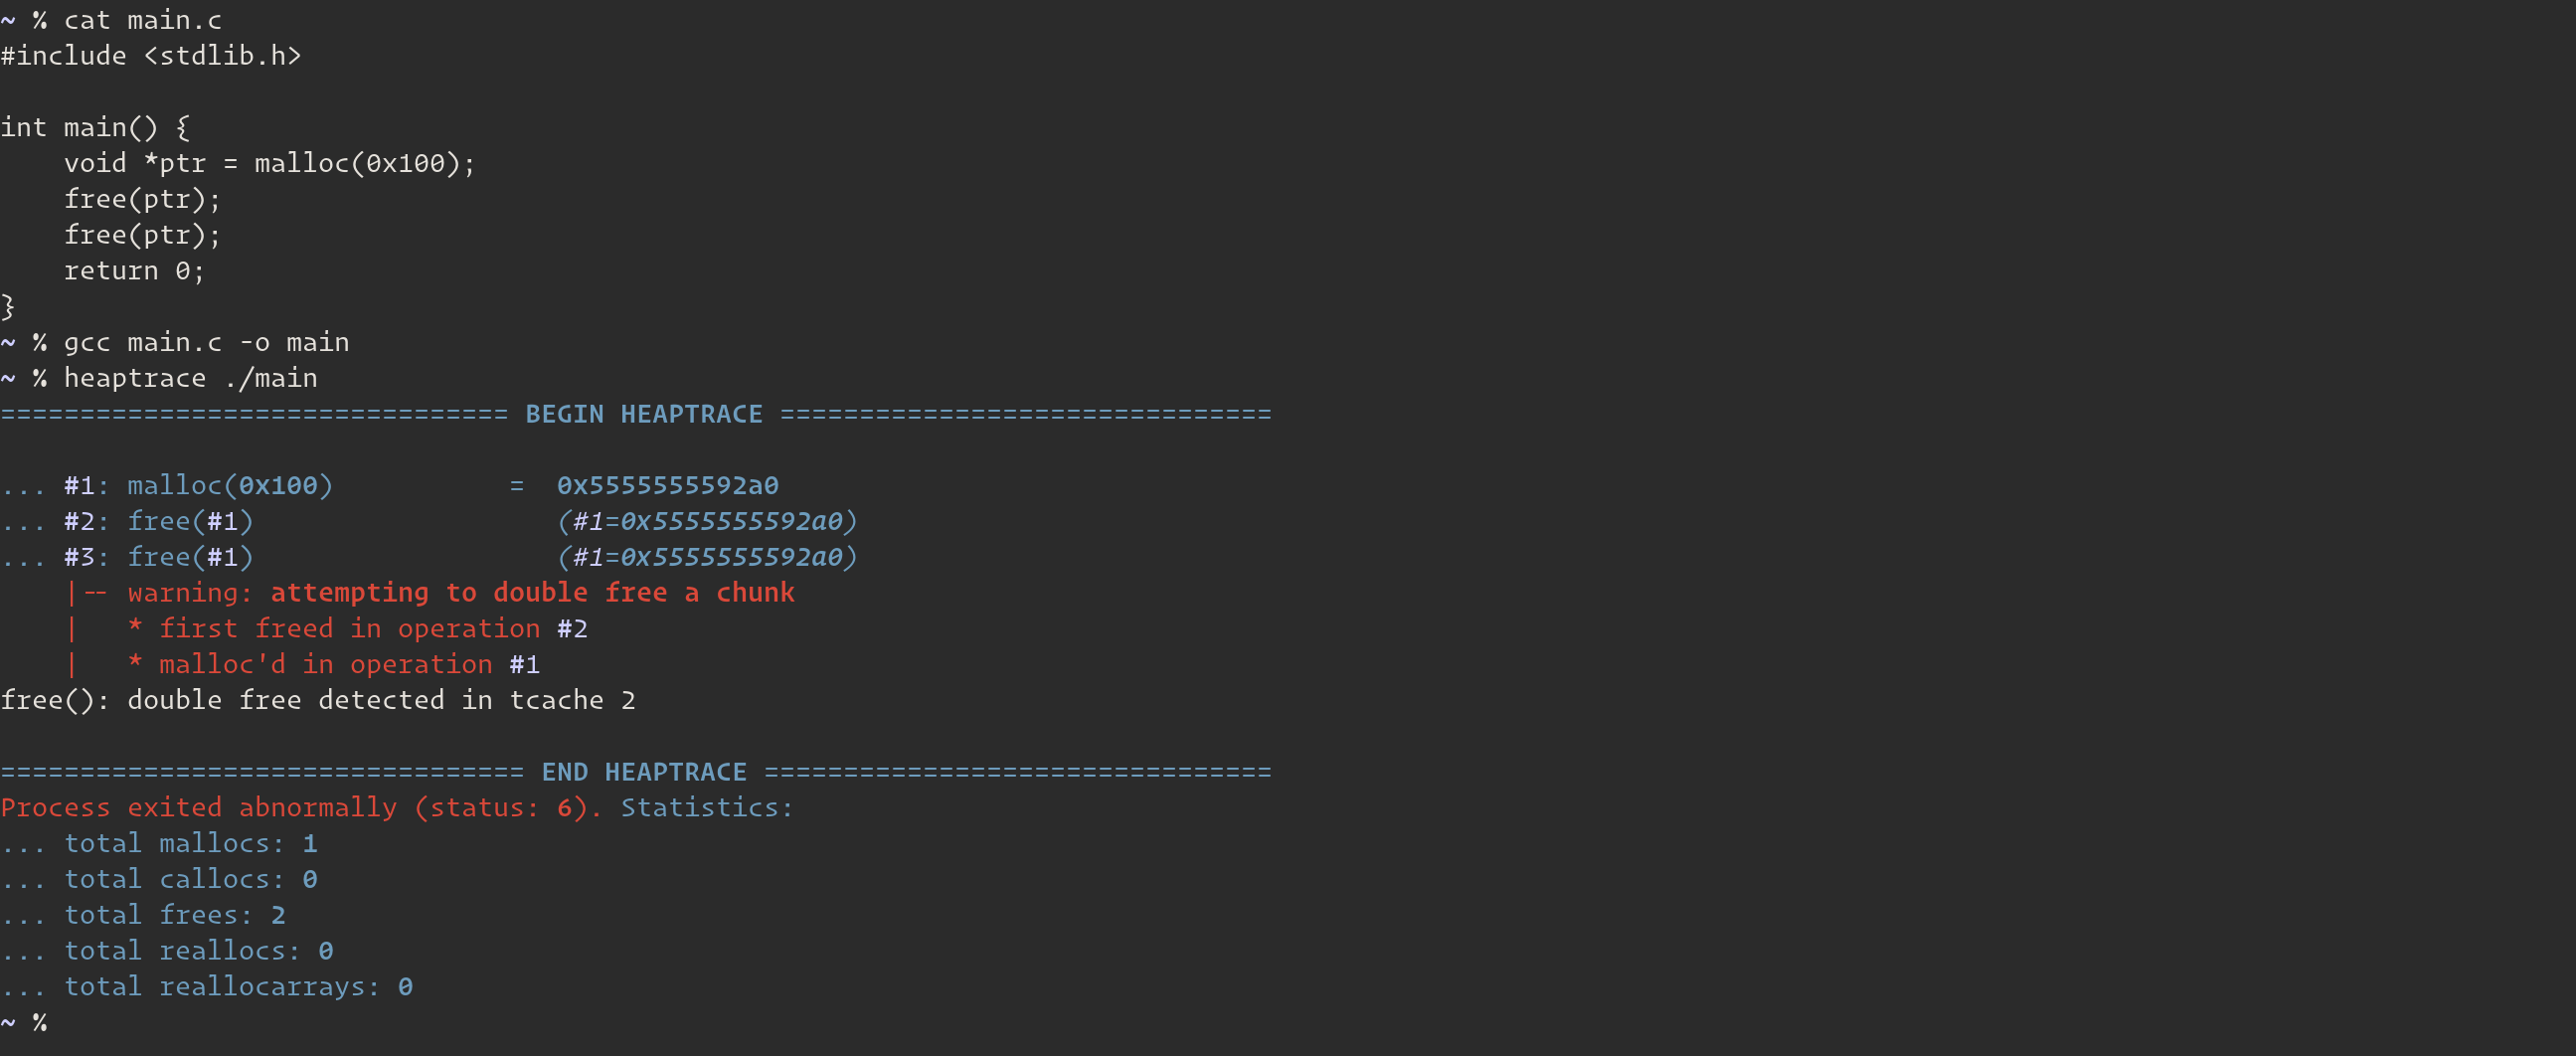 arinerron/heaptrace
aiuta a visualizzare le operazioni dell'heap per pwn e debugging
 kangtastic/cve-2019-2215
Temproot per Pixel 2 e Pixel 2 XL tramite CVE-2019-2215
 irsdl/burpsuitejsbeautifier
Burp Suite JS Beautifier
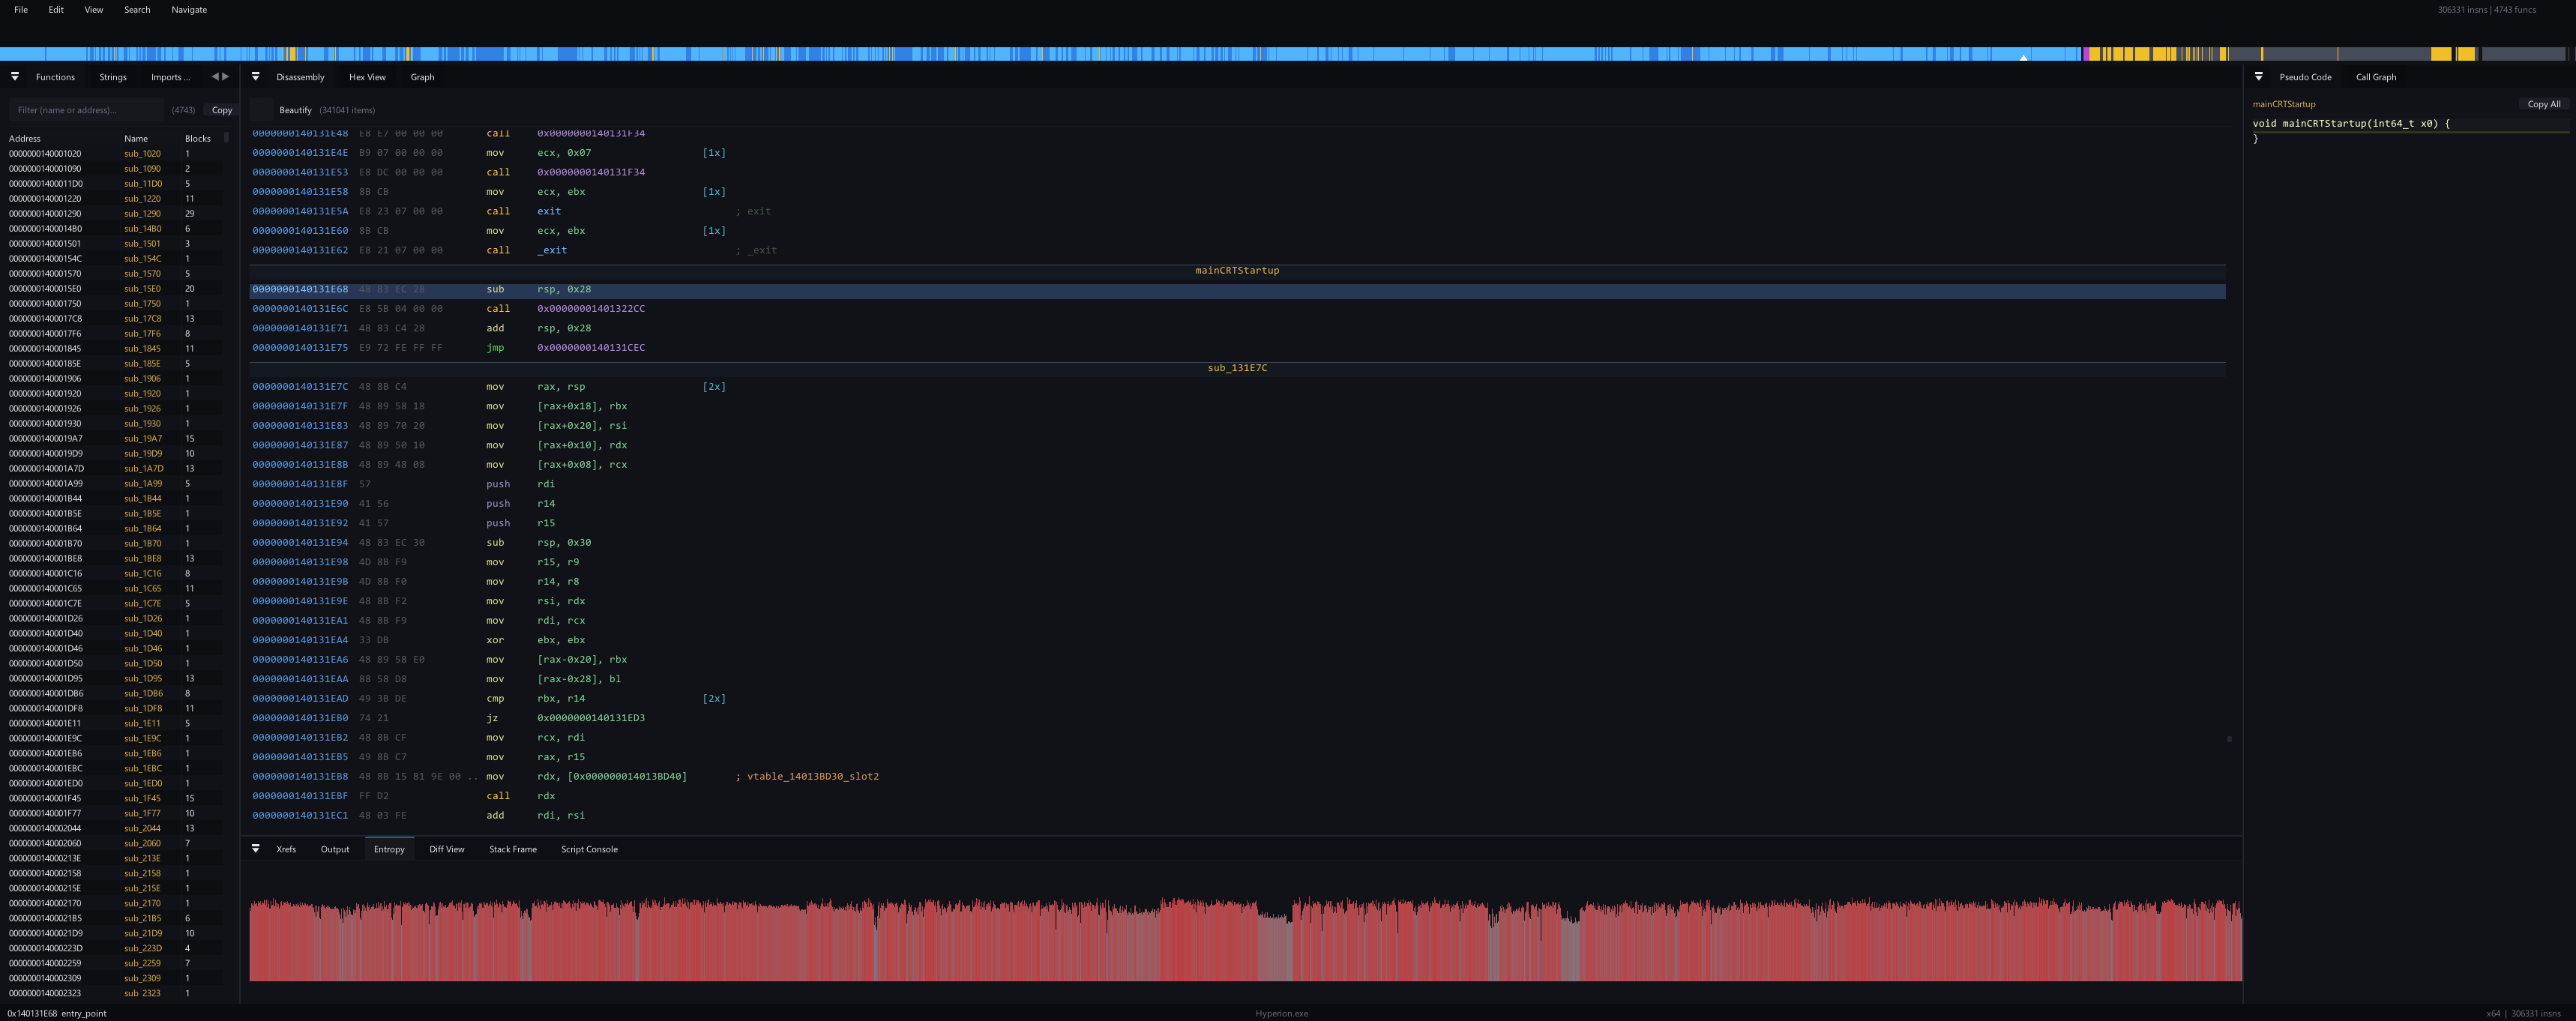 sidenai/hyperion-disassembler
Disassemblatore e decompilatore nativo multi-architettura - PE/ELF/Mach-O, x86/x64/ARM64, scripting Lua, recupero RTTI
 fortra/cve-2023-28252
Analisi tecnica e exploit proof-of-concept per CVE-2023-28252, una vulnerabilità di escalation dei privilegi nel driver Windows Common Log File…
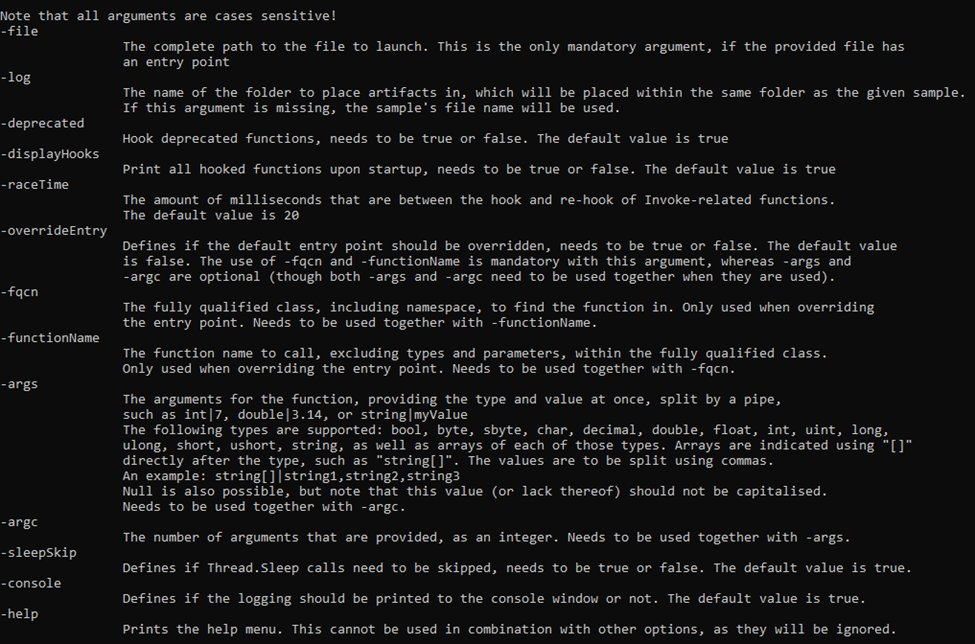 advanced-threat-research/dotdumper
Un unpacker e logger automatico per file destinati a DotNet Framework
 jhftss/ida2obj
Strumento di strumentazione binaria statica che estrae file oggetto COFF da eseguibili, consentendo l'inserimento di codice/dati in qualsiasi punto…
 ngwg/ceasta
Disassembler, decompilatore e debugger in stile x64dbg per binari PE/ELF con listing in stile IDA, grafi delle funzioni, plugin Lua, CLI e un server…








