
 #1
Strumenti di debug specifici per l'analisi del flusso di esecuzione del malware e l'identificazione delle vulnerabilità.
Raccomandato da Kitploit

 kevoreilly/capev2
Configurazione del Malware ed Estrazione del Payload
 mitmproxy/mitmproxy
Un proxy HTTP interattivo in grado di intercettare e gestire TLS, per penetration tester e sviluppatori di software.
 blacktop/ipsw
Coltellino svizzero per la ricerca iOS/macOS
 advdebug/brovan
Emulatore di binari x86_64 in modalità utente per l'analisi di malware e il reverse engineering. Supporta PE, ELF, dump di memoria e binari grezzi…
 sia-iotechnology/kittysploit-framework
Framework di sfruttamento in Python, Debugger del Motore V8, Intercettore Proxy, marketplace, post-sfruttamento, generatore di backdoor,....
 winsiderss/systeminformer
Monitor di sistema Windows in tempo reale con analisi avanzata di processi, rete e disco, debug dello stack trace, rilevamento malware e gestione dei…
 nationalsecurityagency/ghidra
Ghidra è un framework di reverse engineering del software (SRE)
 strace/strace
Tracer di syscall Linux usando ptrace per monitorare, eseguire debug e analizzare le syscall, le consegne di segnali e i cambiamenti di stato dei…
 gallopsled/pwntools
Framework CTF e libreria di sviluppo exploit
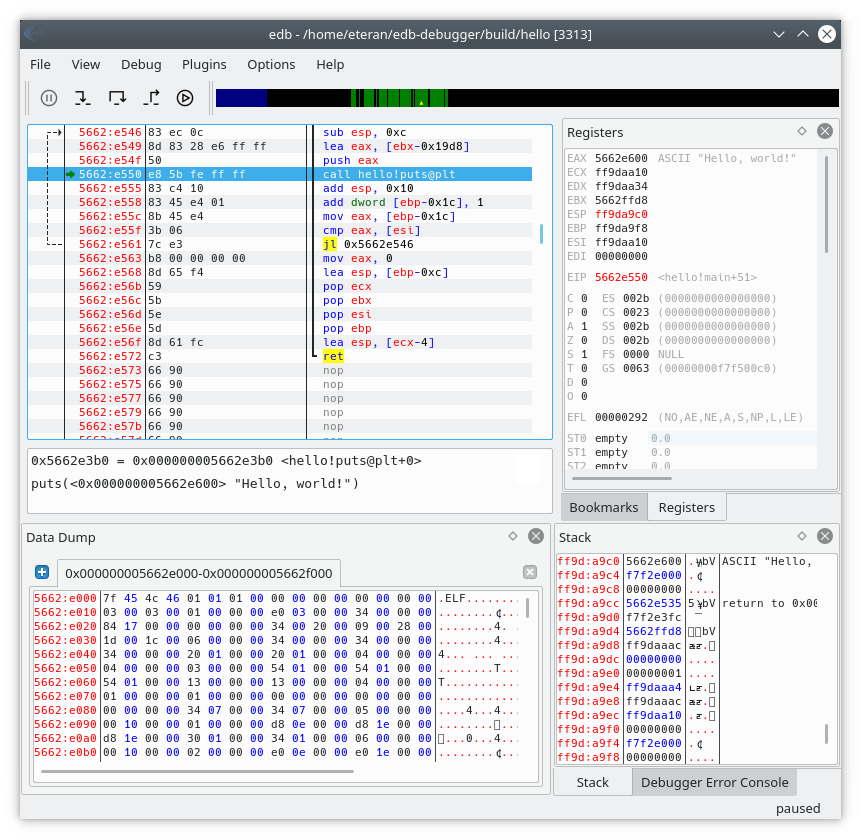 eteran/edb-debugger
edb è un debugger multipiattaforma per AArch32/x86/x86-64.
 rizinorg/rizin
Framework di reverse engineering e set di strumenti da riga di comando in stile UNIX.
 nazeeh111/capsulith
Esegui codice ARM64 preservato in Node o in un browser; ispeziona i pixel dell'immagine decodificata e la memoria inizializzata.
 x86rc/unthemidator
Uno strumento automatizzato di unpacking e correzione del dump per Themida / Code Virtualizer / WinLicense (v3.0-v4)
 nowsecure/r2frida
Radare2 e Frida meglio insieme.
 geo-tp/esp32-bit-pirate
Uno strumento per l'hacking hardware con CLI basata sul web che parla ogni protocollo.
 elderlypirate/bus_pirate
Firmware multi-protocollo per uno strumento di hacking hardware con supporto per SPI, I2C, JTAG, UART, 1-Wire, sniffing del bus, analisi logica e…
 revng/revng
Open source binary analysis framework and decompiler built on LLVM and QEMU, lifting binaries to a readable intermediate representation for reverse…
 lief-project/lief
Libreria cross-platform per analizzare, modificare e astrarre i formati eseguibili ELF, PE e MachO. Supporta API in C++, Python e Rust con…







