
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2025-10046 — exploit di SQL injection in ELEX WooCommerce Google Shopping | Kitploit

Strumenti/GitHubGitHub/bytereaper77/cve-2025-10046
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebSicurezza WebPenetration TestingSicurezza dei DatabaseArchived
GitHubbytereaper77/cve-2025-10046

CVE-2025-10046

exploit di SQL injection in ELEX WooCommerce Google Shopping

Vedi Repository
6401 anno faNon ancora revisionato
Condividi

CVE-2025-10046 - ELEX WooCommerce Google Shopping

Autore: Byte Reaper

Descrizione

CVE-2025-10046 è una vulnerabilità di iniezione SQL nel plugin ELEX WooCommerce Google Shopping (Product Feed) per WordPress, versioni 1.4.3 e precedenti. Il problema risiede nel file includes/elex-manage-feed-ajax.php, dove il parametro file_to_delete non viene adeguatamente sanitizzato prima di essere utilizzato in query SQL.

Vettore d'attacco: Autenticato (Amministratore)

Impatto: Un attaccante con privilegi di amministratore potrebbe iniettare istruzioni SQL arbitrarie, portando potenzialmente alla divulgazione o alla manomissione delle informazioni del database.

Gravità: Alta (Richiede privilegi di amministratore, ma può compromettere l'integrità del database).

Requisiti :

Linux x86_64
GCC 

Logica del codice (elex-manage-feed-ajax.php)

Codice logico

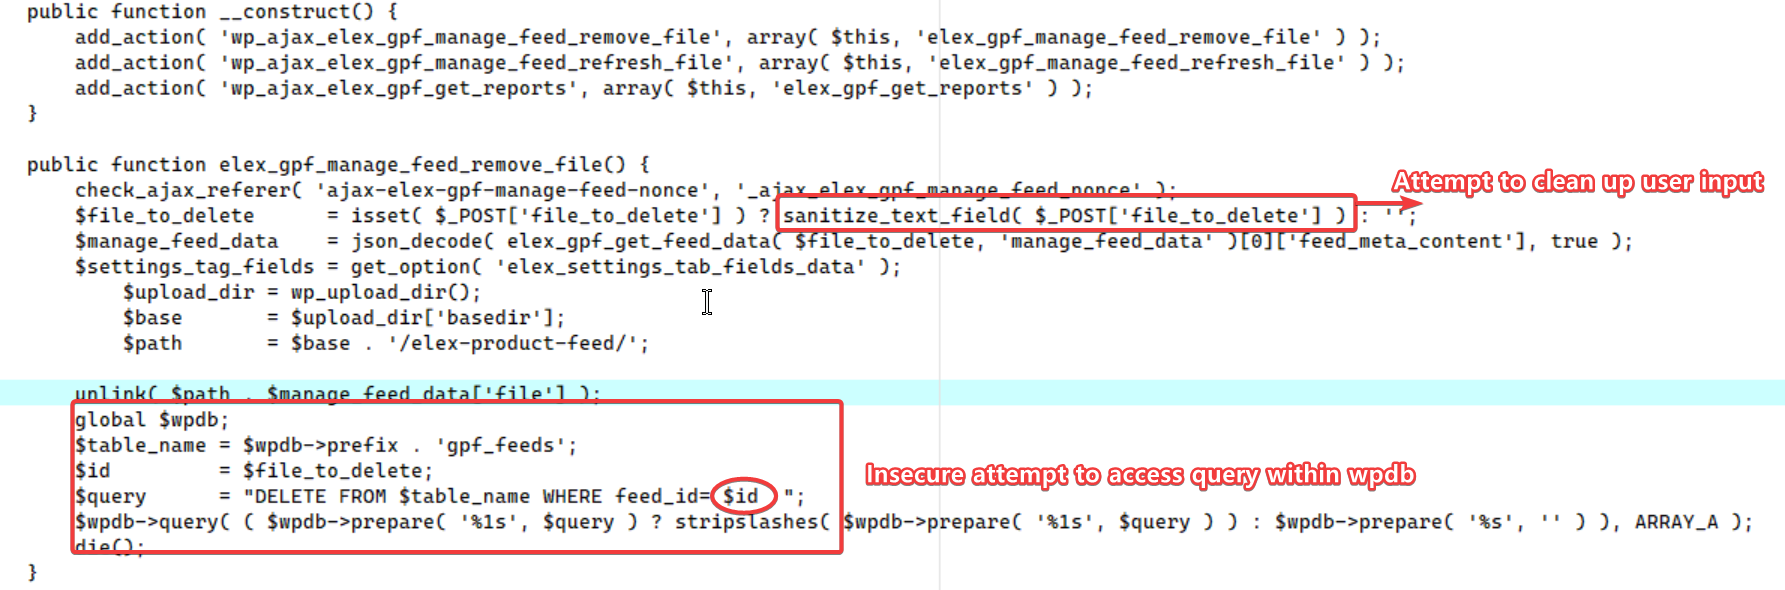
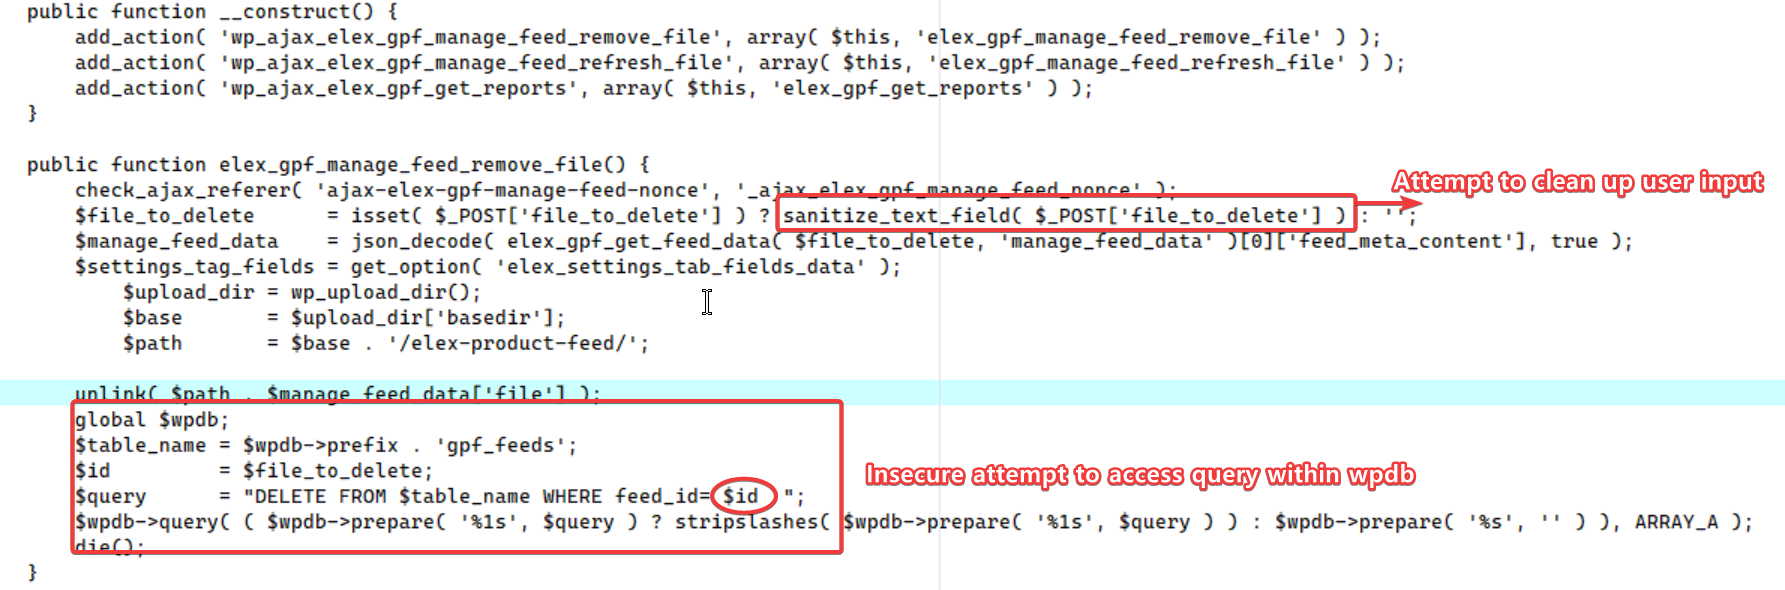
Questa immagine mostra l'area del codice nel file elex-manage-feed-ajax.php vulnerabile all'iniezione SQL. La funzione sanitize_text_field() viene applicata prima per sanitizzare l'input utente da tag HTML sospetti e garantire una corretta formattazione Unicode, ma ciò non è sufficiente per prevenire l'iniezione SQL. Successivamente, viene utilizzato un oggetto globale $wpdb per accedere alla tabella gpf_feeds, e il codice chiama $wpdb->query direttamente senza utilizzare istruzioni preparate o altri metodi di convalida. L'istruzione SQL DELETE FROM $table_name WHERE feed_id= $id esegue l'input utente sul database e, poiché file_to_delete non viene validato rigorosamente, ciò consente all'iniezione SQL di essere efficace.

Compilazione :

gcc exploit.c argparse.c -o CVE-2025-10046 -lcurl
./CVE-2025-10046 -u http://127.0.0.1 -v -c [Cookie file admin]

Riferimenti :

  • NVD : https://nvd.nist.gov/vuln/detail/CVE-2025-10046

Licenza :

MIT

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    259
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    257

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →