
 #1
Strumenti per valutazione database, test SQL injection, auditing, crittografia e monitoraggio attività.
Raccomandato da Kitploit
 gnosticplayers/solr-grab
Rubare le query di un'istanza Apache Solr con o senza nome utente e password.
 0xblackash/cve-2026-72898
CVE-2026-72898
 bongbongco/cve-2012-1675
Vulnerabilità dell'attacco di avvelenamento del TNS Listener di Oracle Database
 hawsec/ginger
Uno strumento di valutazione della sicurezza per la piattaforma Pentaho Business Analytics di Hitachi Vantara.
 qucklecrabik/cve-2026-23921
Proof-of-concept di exploit per CVE-2026-23921, un'iniezione SQL blind basata sul tempo nell'API di Zabbix tramite il parametro sortfield, che…
 onewinner/cve-2025-14847
Strumento di rilevamento della vulnerabilità di perdita di memoria di MongoDB (CVE-2025-14847)
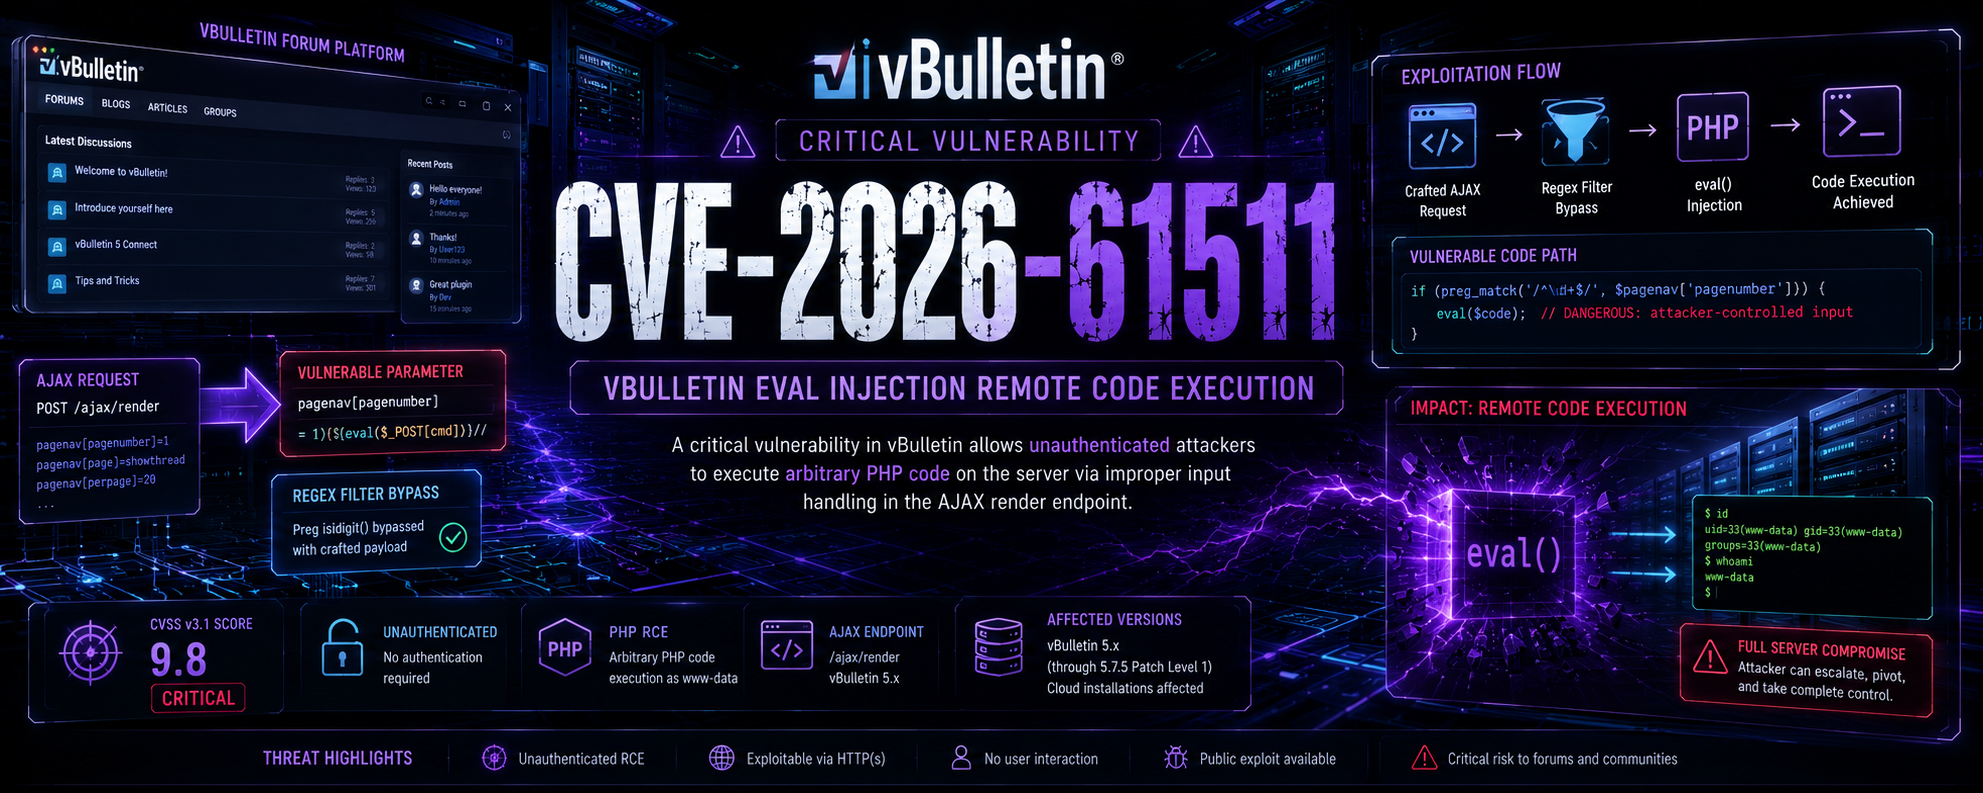 tc4dy/cve-2026-61511-poc-exploit
CVE-2026-61511 – vBulletin Pre-Auth RCE (CVSS 9.8). Vulnerabilità 5.x/6.x (non corrette). Multi-exploit tramite Endpoint Pool, AJAX, bypass WAF…
 fsecurelabs/cisco-ucm-sqli-scripts
Script che possono essere utilizzati per sfruttare la CVE-2019-15972, che era un problema di SQLi autenticato in Cisco Unified Call Manager (UCM).
 jas502n/sscms_decrypt
Decrittazione del database sscms
 ambionics/cve-2026-9082-drupal-postgresql-rce
Exploit per CVE-2026-9082, un'iniezione SQL PostgreSQL JSON:API di Drupal che scala a RCE tramite libreria preload, con un laboratorio locale per i…
 ofirhamam/oracleotm
Strumento Python per lo sfruttamento di CVE-2021-35616
 oscarbataille/cve-2025-26794
CVE-2025-26794: Blind SQL injection in Exim 4.98 (SQLite DBM)- exploit writeup
 gbrsh/cve-2024-1071
Ultimate Member Accesso non autorizzato al database / SQLi
 ishwardeepp/cve-2025-1094-poc-postgre-sqli
Emulazione e analisi proof-of-concept di CVE-2025-1094, una vulnerabilità critica di SQL injection in PostgreSQL. Include configurazione di…
 rbowes-r7/refreshing-mcp-tool
Un'implementazione del protocollo `mcp` di F5, che include strumenti MitM per intercettare il traffico durante la caccia alle vulnerabilità.
 4minx/cve-2026-48842
PoC Python per CVE-2026-48842, un'SQL injection pre-auth nel plugin virtuser_query di Roundcube. Conferma la vulnerabilità tramite differenziale…
 ianxtianxt/dbscanner
Rilevamento batch di accessi non autorizzati e password deboli
 abraxas/mysql-set-role-leftover
MySQL Community Server 26.7.0 - Alta - SET ROLE ALL EXCEPT residuo FILE - scrittura UID mysqld








