
 #1
Strumenti per valutazione database, test SQL injection, auditing, crittografia e monitoraggio attività.
Raccomandato da Kitploit
 rafaelchriss/redteambrasil-cve-2025-64459
NEO-SQLi — sfrutta la SQL Injection di Django _connector (CVE-2025-64459) | canale RedTeam Brasil
 q1uf3ng/cve-2025-51458-exp
CVE-2025-51458 - PoC di iniezione SQL pre-autenticazione in DB-GPT
 pedrocruz2202/pedrocruz2202.github.io
🛡️ Rileva istanze MongoDB vulnerabili con lo scanner MongoBleed ad alte prestazioni per CVE-2025-14847, garantendo sicurezza della rete e protezione…
 microwaveabi/pharmacy-sqli-cve-2026-7392
SourceCodester Pharmacy Sales and Inventory System 1.0 - Codice sorgente vulnerabile per CVE-2026-7392 SQL Injection
 lukasz-rybak/cve-2025-69216
Repository proof-of-concept per CVE-2025-69216, una SQL injection autenticata nel template di stampa Scadenzario di OpenSTAManager, che consente…
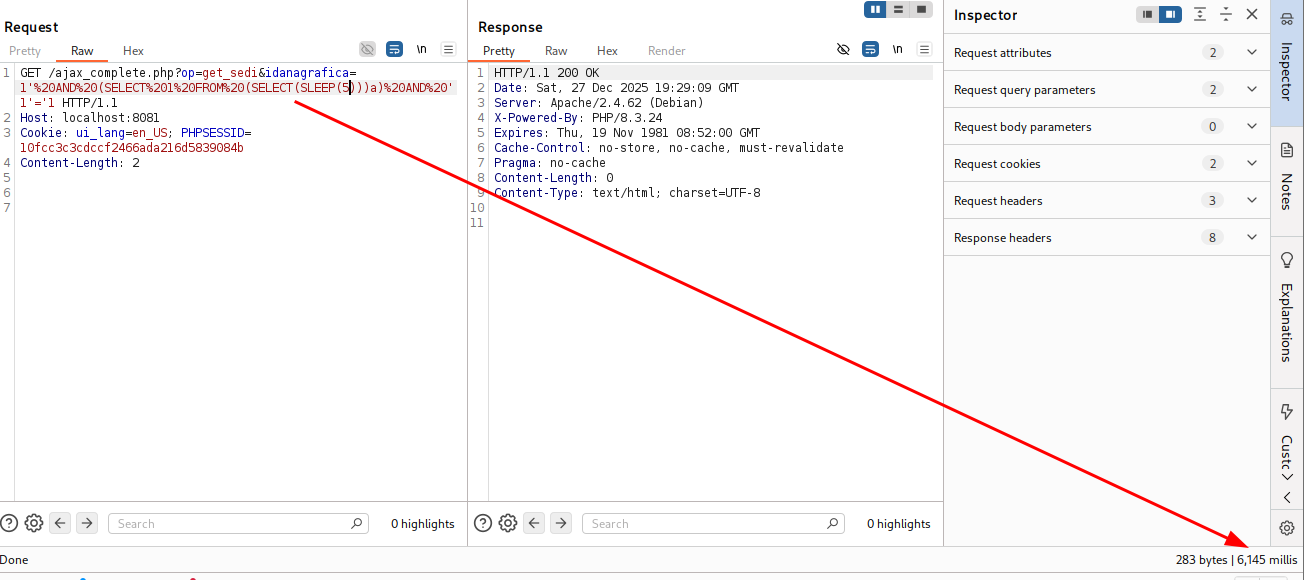 lukasz-rybak/cve-2025-69213
Repository proof-of-concept per CVE-2025-69213, che dimostra una vulnerabilità di SQL injection nell'endpoint ajax_complete.php di OpenSTAManager con…
 joshualent/django-cve-2025-64459
applicazione demo che mostra un exploit di SQL Injection in django 5.2.7
 iltosec/cve-2026-54596
Exploit proof-of-concept per CVE-2026-54596: SQL injection autenticata nel parametro recurring_invoice_frequency di ITFlow che consente…
 erengozaydin/college-management-system-course_code-sql-injection-authenticated
Proof-of-concept che dimostra SQL injection autenticata in College Management System 1.0 tramite il parametro 'course_code', con payload blind basato…
 emad-almousa/cve-2021-35576
Exploit proof-of-concept per CVE-2021-35576 che dimostra il bypass della policy di audit unificato Oracle tramite una vulnerabilità di sicurezza…
 drkbcn/lblfixer_cve_2022_31181
Modulo per PrestaShop 1.6.1.X/1.7.X per correggere la vulnerabilità CVE-2022-31181 / CVE-2022-36408 (SQL Injection a catena)
 dovankha/cve-2024-34226
Proof-of-concept per SQL injection in SourceCodester Visitor Management System 1.0 tramite il parametro id, che consente l'esecuzione arbitraria di…
 xmyronn/cve-2026-10290-sqli
Prova di concetto per SQL injection non autenticata in Hotel and Tourism Reservation System 1.0, che dimostra l'estrazione del database tramite il…
 wailyacoubi9/cve-2025-26198
Riproduzione didattica dell'iniezione SQL CVE-2025-26198 in CloudClassroom-PHP-Project, che dimostra quattro tecniche di sfruttamento (boolean,…
 security-avs/-cve-2021-26904
LMA ISIDA Retriever 5.2 consente l'iniezione SQL.
 deepingh0st/cve-2022-28346
Django QuerySet.annotate(), aggregate(), extra() SQL injection
 redfr0g/cve-2023-20110
Script PoC per CVE-2023-20110 - Vulnerabilità di SQL Injection in Cisco Smart Software Manager On-Prem
 gbrsh/cve-2024-1071
Ultimate Member Accesso non autorizzato al database / SQLi








