
 #1
Strumenti per valutazione database, test SQL injection, auditing, crittografia e monitoraggio attività.
Raccomandato da Kitploit
 sjzar/chatlog
strumento per cronologia chat, usa facilmente i tuoi dati di chat. 聊天记录工具,轻松使用自己的聊天数据
 wattocyber/custom-oscp-tooling
OSCP-focused toolkit for read-only network, SMB, AD, DNS, web, and database enumeration; privesc scanning, hash identification, and…
 rapid7/metasploit-framework
Framework di exploitation open-source con sistema modulare di payload, encoder e ausiliari per penetration testing, validazione delle vulnerabilità e…
 checkmarx/kics
Scanner di analisi statica per infrastruttura come codice che rileva vulnerabilità di sicurezza, violazioni della conformità e configurazioni errate…
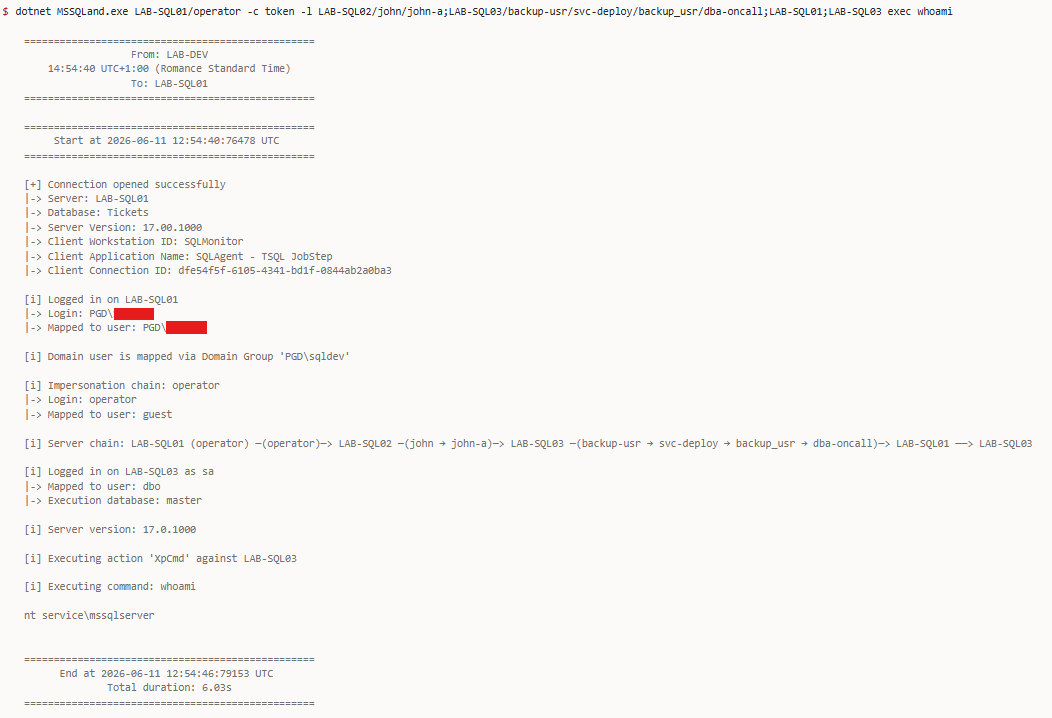 n3rada/mssqland
Strumento di post-exploitation in C# per Microsoft SQL Server (MS SQL / MSSQL) che attraversa catene di server collegati di qualsiasi profondità con…
 oscarbataille/cve-2025-26794
CVE-2025-26794: Blind SQL injection in Exim 4.98 (SQLite DBM)- exploit writeup
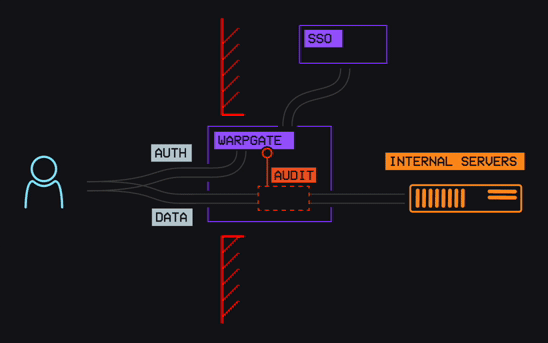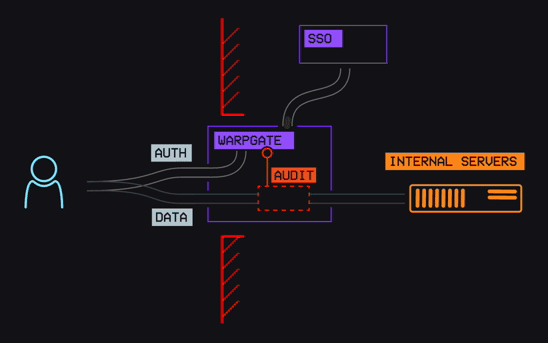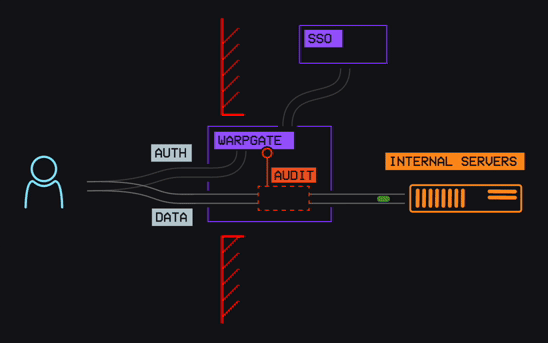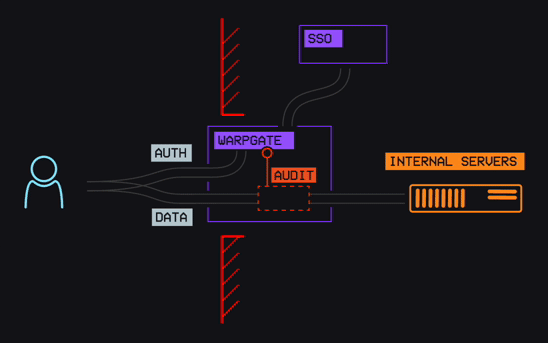 warp-tech/warpgate
Fully transparent SSH, HTTPS, Kubernetes, database e bastion/PAM RDP/VNC che non richiede software aggiuntivo lato client
 adamwhitehat/judge-jury-and-executable
Uno scanner per l'analisi forense del file system e strumento di caccia alle minacce. Esegue scansioni dei file system a livello di MFT e sistema…
 trailofbits/cvedb
Libreria e utility per l'interrogazione di CVE che utilizza un archivio locale sincronizzato direttamente con il National Vulnerability Database
 fortra/impacket
Libreria Python per la manipolazione di protocolli di rete a basso livello, con implementazioni di SMB, MSRPC, Kerberos e WMI e strumenti per…
 betterdb-inc/monitor
Real-time monitoring and slowlog analysis for Valkey and Redis databases with anomaly detection, ACL auditing, and Prometheus metrics export.
 aboutcode-org/vulnerablecode
Database di vulnerabilità open-source che aggrega dati CVE da più fonti con un'interfaccia web e un'API. Mappa le vulnerabilità a pacchetti software…
 qianlijaingshan/milvus-auth-audit
Script di rilevamento della sicurezza dell'autenticazione Milvus: CVE-2025-64513 (backdoor sourceid) / CVE-2026-26190 (token debole /expr) / porta…
 geraldoalcantara/cve-2023-49970
Customer Support System 1.0 - Vulnerabilità SQL Injection nel parametro "subject" durante l'operazione "save_ticket"
 0xwhoami35/cve-2024-4879
Script di exploit per ServiceNow CVE-2024-4879 che consente l'esecuzione remota di codice non autenticata, con funzionalità di scansione di massa dei…
 scorpioneslabs/mssqlpwner
Strumento avanzato di penetration testing per MSSQL per movimento laterale, esecuzione di comandi, relay NTLM e attacchi brute-force tramite server…
 joe-desimone/mongobleed
Exploit proof-of-concept per CVE-2025-14847, una vulnerabilità di decompressione zlib di MongoDB che perde memoria del server non inizializzata…
 nanaao/cve-2021-29442-nacos-derby-rce-exp
Script di sfruttamento della vulnerabilità di esecuzione di comandi di Nacos Derby







