


Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Categorie

Recupero Dati

Strumenti per recupero file, dischi, ripristino dati cancellati e carving forense.

Raccomandato da Kitploit

Migliori strumenti

10 selezionati
testdisk preview#1

testdisk

GitHubcgsecurity/testdisk
2.6k18 giorni fa
autopsy preview#2

autopsy

GitHubsleuthkit/autopsy
3.3k5 mesi fa
sleuthkit preview#3

sleuthkit

GitHubsleuthkit/sleuthkit
3.2k2 giorni fa
bulk_extractor preview#4

bulk_extractor

GitHubsimsong/bulk_extractor
1.4k10 giorni fa
foremost preview#5

foremost

GitHubkorczis/foremost
3819 anni fa
scalpel preview#6

scalpel

GitHubsleuthkit/scalpel
6905 anni fa
libewf preview#7

libewf

GitHublibyal/libewf
31810 giorni fa
libfsntfs preview#8

libfsntfs

GitHublibyal/libfsntfs
23811 giorni fa
libvshadow preview#9

libvshadow

GitHublibyal/libvshadow
11910 giorni fa
libqcow preview#10

libqcow

GitHublibyal/libqcow
623 mesi fa
Più recentiRilevanzaPiù popolariAggiornati di recente
155 risultati
velociraptor preview

velociraptor

GitHubvelocidex/velociraptor

Scavare più a fondo....

defensive-toolsdisk-forensicsmemory-forensics+8
4.2k2h 20m fa
yara-x preview

yara-x

GitHubvirustotal/yara-x

Una riscrittura di YARA in Rust.

defensive-toolsdisk-forensicsioc-management+14
1.2k18h 53m fa
androidqf preview

androidqf

GitHubmvt-project/androidqf

androidqf (Android Quick Forensics) helps quickly gathering forensic evidence from Android devices, in order to identify potential traces of…
android-securityforensicsmobile-forensics+4
2301 giorno fa
usbsas preview

usbsas

GitHubcea-sec/usbsas

Strumento e framework per leggere in modo sicuro dispositivi di archiviazione USB non affidabili.

defensive-toolsdata-recoverydigital-forensics+1
3731 giorno fa
plaso preview

plaso

GitHublog2timeline/plaso

Motore di digital forensics che analizza log, file e artefatti di sistema per costruire super timeline, consentendo la correlazione cronologica degli…

disk-forensicsioc-managementforensics+5
2.2k2 giorni fa
sleuthkit preview

sleuthkit

GitHubsleuthkit/sleuthkit

Libreria forense e toolkit CLI per analizzare immagini di dischi e file system, recuperare dati cancellati, generare timeline e validare le prove…

disk-forensicshash-analysisforensics+3
3.2k2 giorni fa
remove-ai-watermarks preview

remove-ai-watermarks

GitHubwiltodelta/remove-ai-watermarks

Remove visible and invisible AI watermarks from images and video, and AI provenance metadata from images, video, and audio. Python library, CLI, and…

general-purpose-utilitiesosintforensics+6
4.5k2 giorni fa
unblob preview

unblob

GitHubonekey-sec/unblob

Estrai file da qualsiasi tipo di formato contenitore
embedded-systems-securityreverse-engineeringforensics+3
2.5k3 giorni fa
mboxshell preview

mboxshell

GitHubdcarrero/mboxshell

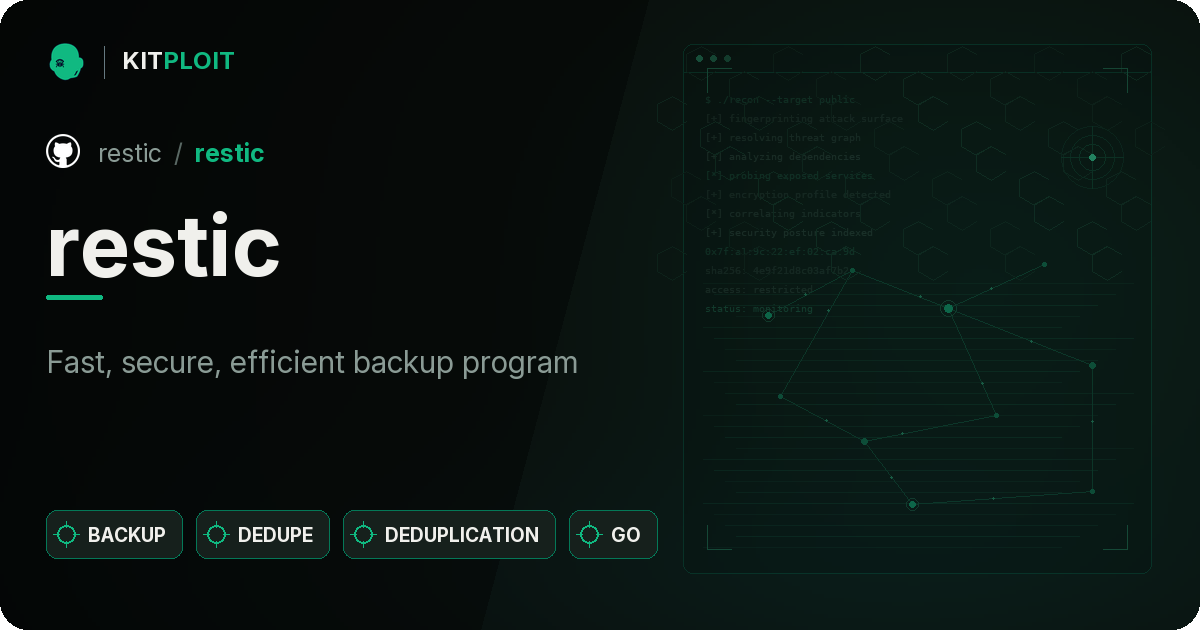
mboxShell. Fast terminal viewer for MBOX files of any size. Open, search and export emails from Gmail Takeout backups (50GB+) without loading them…
general-purpose-utilitiesscripting-automationforensics+4
313 giorni fa
restic preview

restic

GitHubrestic/restic

Programma di backup veloce, sicuro ed efficiente
general-purpose-utilitiesencryption-decryption-toolsdata-recovery+3
35.5k3 giorni fa
pgbackrest preview

pgbackrest

GitHubpgbackrest/pgbackrest

Parallel backup and restore solution for PostgreSQL with encryption, delta restore, and multi-cloud object store support for enterprise disaster…
encryption-decryption-toolsconfiguration-auditingdata-recovery+3
4.3k3 giorni fa
phantomdrive preview

phantomdrive

GitHubo7-machinehum/phantomdrive

Unità USB dall'aspetto normale con una funzione di sicurezza nascosta

embedded-systems-securityencryption-decryption-toolsdata-recovery+3
7164 giorni fa
ESLockDecryptor preview

ESLockDecryptor

GitHubpiotr-kniaz/eslockdecryptor

Tool for recovering and decrypting ES File Explorer encrypted files (.eslock)

android-securityencryption-decryption-toolsforensics+3
145 giorni fa
IPED preview

IPED

GitHubsepinf-inc/iped

IPED Digital Forensic Tool. È un software open source che può essere utilizzato per elaborare e analizzare prove digitali, spesso sequestrate sulla…
disk-forensicsioc-managementosint+9
2.7k6 giorni fa
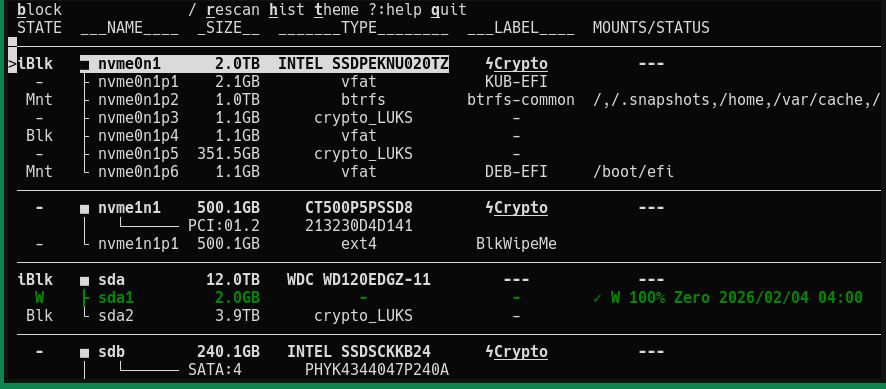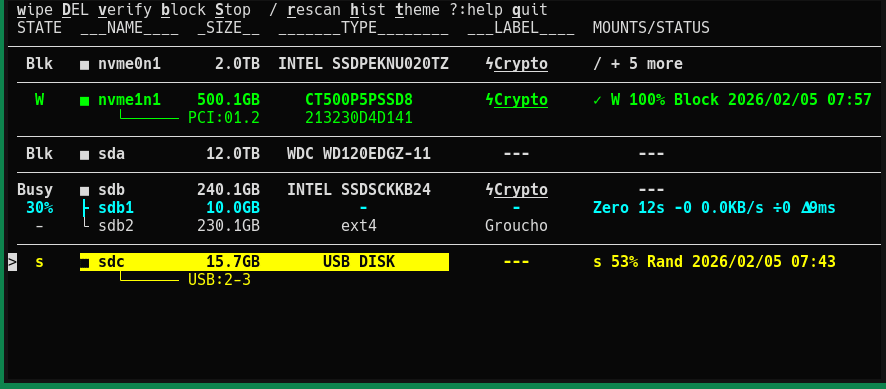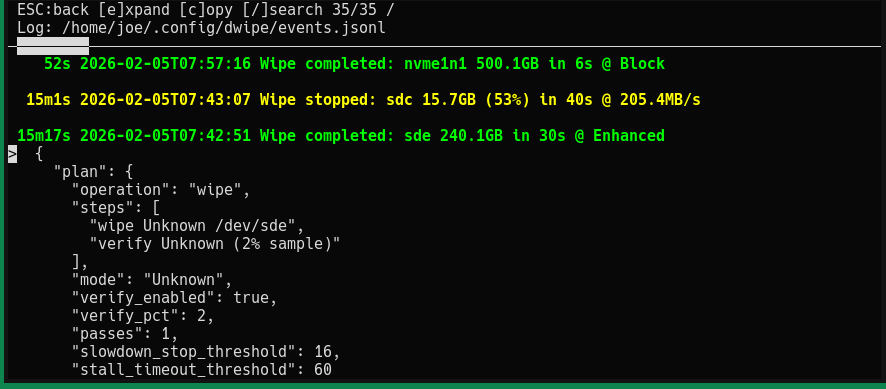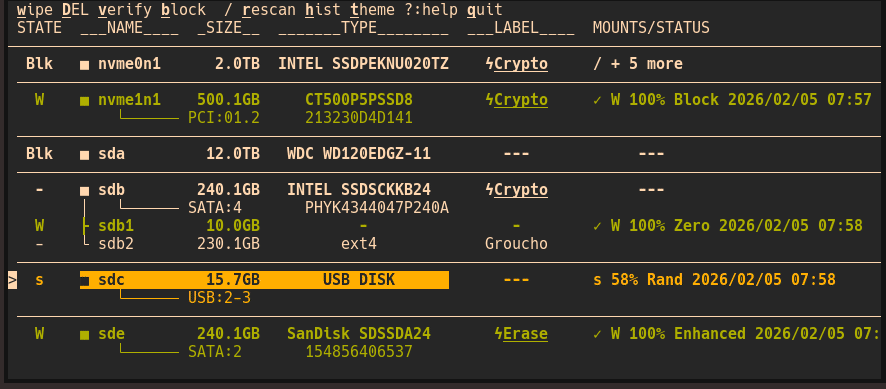
dwipe preview

dwipe

GitHubjoedefen/dwipe

Strumento per cancellare in modo sicuro ed efficiente dispositivi e partizioni per Linux.

general-purpose-utilitiesencryption-decryption-toolsforensics+3
1647 giorni fa
timesketch preview

timesketch

GitHubgoogle/timesketch

Piattaforma collaborativa di analisi delle timeline forensi per l'acquisizione, la ricerca e l'annotazione dei log degli eventi, a supporto delle…

disk-forensicsioc-managementmemory-forensics+7
3.4k7 giorni fa
aws-firmware-dump preview

aws-firmware-dump

GitHubradkawar/aws-firmware-dump

Acquisisce i dischi EBS di un'AMI AWS che puoi avviare, trasmettendo in streaming gli snapshot tramite le API dirette EBS verso un bucket S3 privato…

cloud-infrastructure-securitydisk-forensicsscripting-automation+5
279 giorni fa
libvmdk preview

libvmdk

GitHublibyal/libvmdk

Libreria e strumenti per accedere al formato VMware Virtual Disk (VMDK)

disk-forensicsdata-recoverydigital-forensics
1879 giorni fa
Precedente12…9Successivo
Recupero Dati | Kitploit







