
 #1

 xchwarze/magic-extractor
Strumento di estrazione universale per Windows che rileva i file sconosciuti e li indirizza al giusto estrattore incluso.
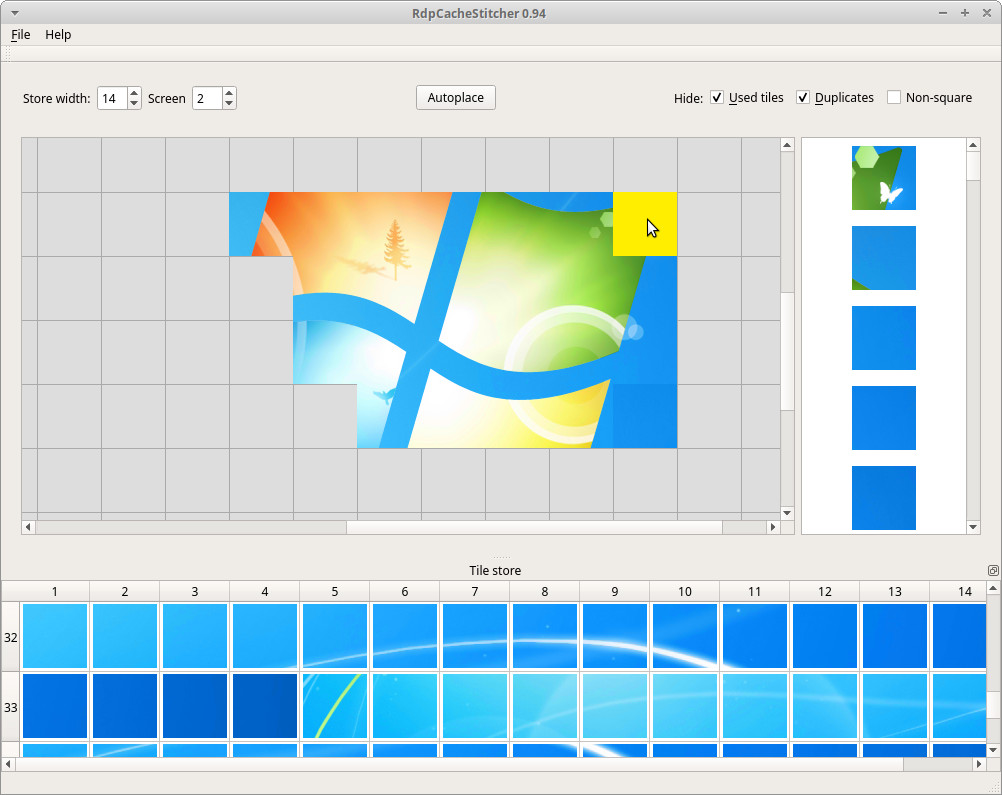 bsi-bund/rdpcachestitcher
RdpCacheStitcher è uno strumento che supporta gli analisti forensi nella ricostruzione di immagini utili dalle bitmap della cache RDP.
 jfarley248/meat
Questo toolkit mira ad aiutare i forensi a eseguire diversi tipi di acquisizioni su dispositivi iOS.
 telegrip/telegrip
Strumento forense GUI per acquisire e analizzare dati Telegram da dispositivi Android. Analizza messaggi, media e metadati; genera report con…
 thewhiteninja/ntfstool
Strumento forense per NTFS (parser, mft, bitlocker, file cancellati)
 onekey-sec/unblob
Estrai file da qualsiasi tipo di formato contenitore
 cea-sec/usbsas
Strumento e framework per leggere in modo sicuro dispositivi di archiviazione USB non affidabili.
 battalkoc/kalici-dosya-silme-araci
Elimina in modo sicuro i file sovrascrivendoli con iterazioni specificate dall'utente di dati casuali, quindi rimuove il file per impedirne il…
 ang13t/dronextract
Suite di digital forensics per droni DJI che analizza file di telemetria, estrae dati nascosti tramite steganografia, visualizza traiettorie di volo…
 nelenkov/android-backup-extractor
Estrai e ricrea i backup ADB Android (ICS+). Supporta archivi crittografati, conversione in tar e I/O standard per analisi forensi o recupero dati.
 cristianzsh/forensictools
Raccolta di strumenti forensi
 jessek/hashdeep
Set di strumenti di hashing multipiattaforma per il calcolo di digest di messaggi (MD5, SHA-1, SHA-256, Tiger, Whirlpool) con attraversamento…
 fox-it/dissect
Dissect è un framework e set di strumenti per la digital forensics & incident response che consente di accedere rapidamente e analizzare artefatti…
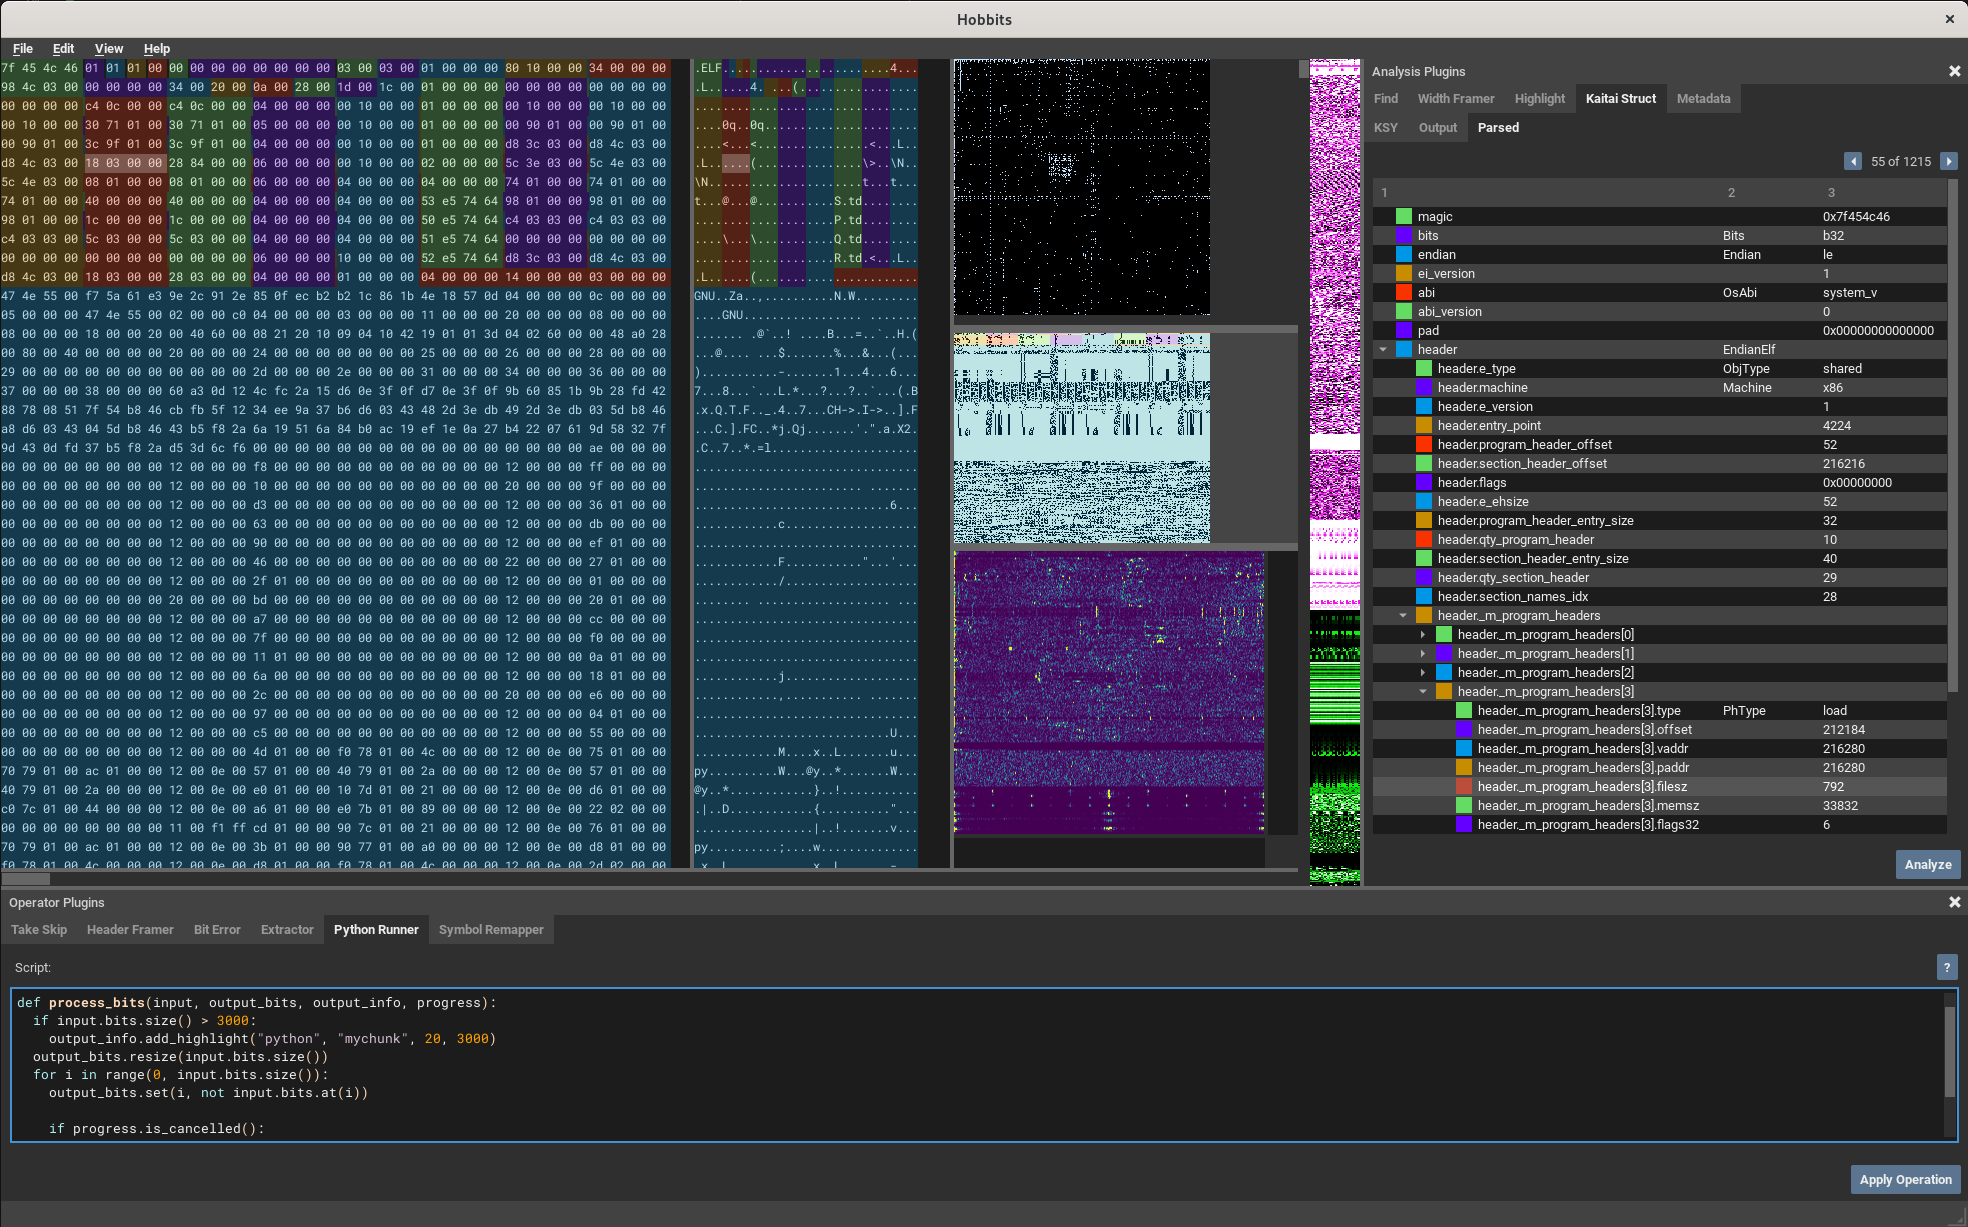 mahlet-inc/hobbits
Una GUI multipiattaforma per analisi, elaborazione e visualizzazione basate su bit.
 pablolec/recoverpy
Trova e recupera interattivamente file cancellati o :point_right: sovrascritti :point_left: dal tuo terminale
 jschicht/extractusnjrnl
Strumento per estrarre il $UsnJrnl da un volume NTFS
 jschicht/rawcopy
Estrattore di file a basso livello da riga di comando per NTFS









