
 #1
Strumenti per l'estrazione di dati sensibili da sistemi compromessi senza essere rilevati.
Raccomandato da Kitploit
 octoberfest7/memfiles
Un toolkit per CobaltStrike che scrive in memoria, invece che su disco, i file prodotti da Beacon.
 incidedigital/mistica
Un coltellino svizzero open source per la comunicazione arbitraria su protocolli applicativi
 nccgroup/crosssitecontenthijacking
Proof-of-concept di content hijacking tramite Flash, PDF e Silverlight
 tvdstaaij/telegram-history-dump
Backup dei log delle chat Telegram con supporto incrementale, formati di output multipli (JSON, HTML, testo semplice) e download dei media tramite…
 yunuscadirci/callstranger
Verificatore di vulnerabilità per Callstranger (CVE-2020-12695)
 mazen160/shennina
Automazione dello sfruttamento degli host con l'IA
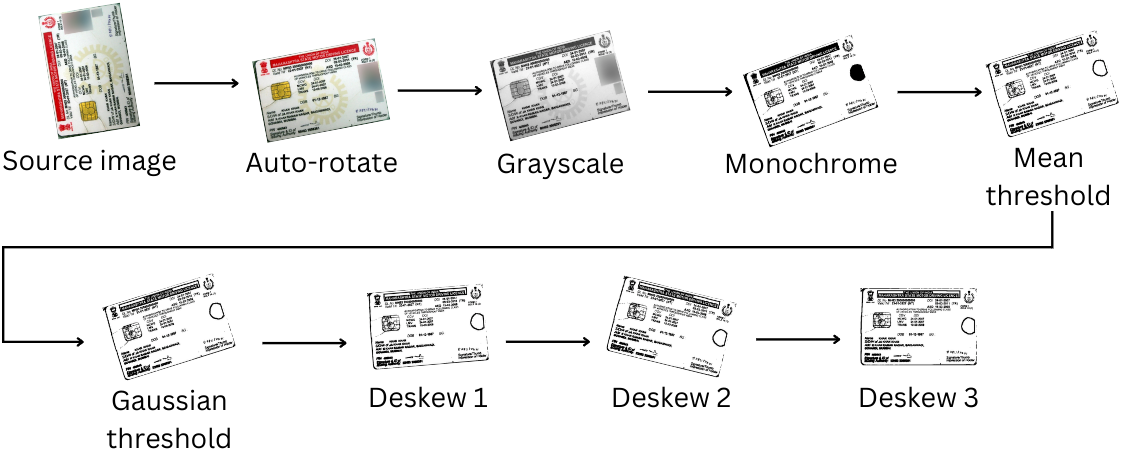 redhuntlabs/octopii
Uno scanner di Informazioni Personalmente Identificabili (PII) basato sull'intelligenza artificiale.
 mthbernardes/gtrs
GTRS - Reverse Shell con Google Traduttore
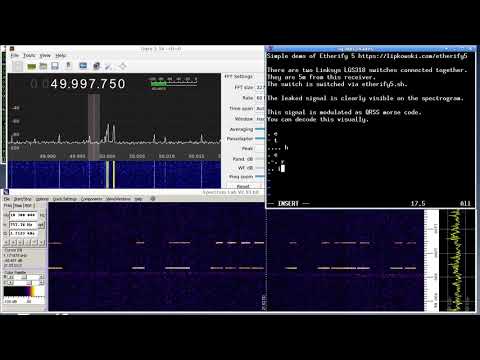 sq5bpf/etherify
Etherify - riportando l'etere nell'ethernet
 earthquake/xfltreat
XFLTReaT framework di tunneling
 fbkcs/thunderdns
Questo strumento può inoltrare il traffico TCP tramite protocollo DNS. Client non compilati + supporto Socks5.
 priyansh-anand/steganographer
Nascondi file all'interno di immagini: cifrati, firmati, negabili e robusti al JPEG. CLI e libreria Python con steganalisi integrata e una demo nel…
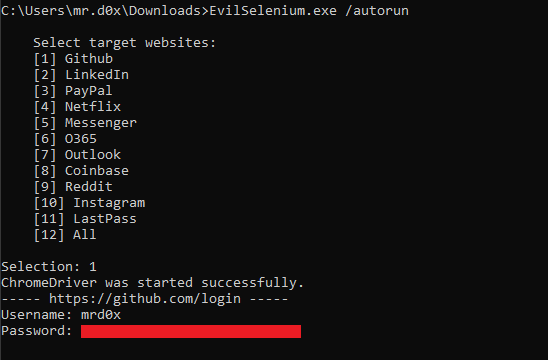 mrd0x/evilselenium
Armare Selenium per automatizzare il furto di credenziali, il dumping dei cookie, l'esfiltrazione di email e l'estrazione di file dai browser…
 jas502n/grafana-cve-2021-43798
Vulnerabilità di lettura arbitraria di file non autorizzata in Grafana
 globalpolicy/phonemonitor
Uno strumento di amministrazione remota per dispositivi Android
 joelgmsec/leaksearch
Cerca e analizza password in chiaro da database di violazioni pubbliche (ProxyNova COMB) per parola chiave (utente/dominio/password), con supporto…
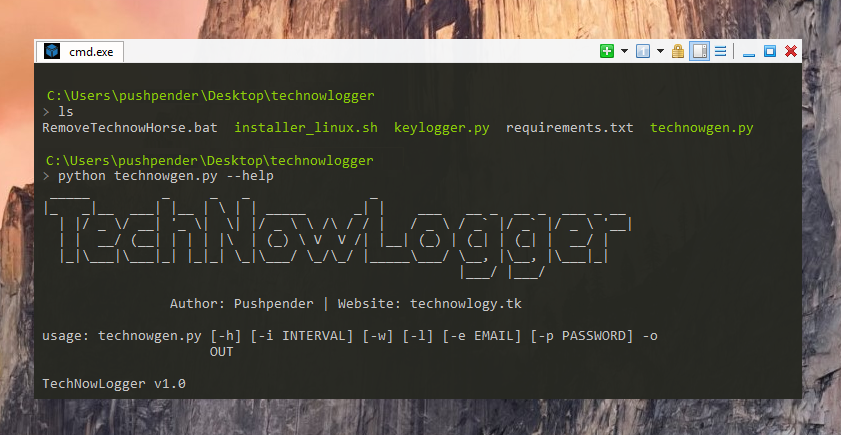 pushpenderindia/sinister
Sinister è un generatore di keylogger per Windows/Linux che invia i tasti premuti via email insieme ad altre interessanti informazioni sul target.
 wack0/cve-2022-21894
baton drop (CVE-2022-21894): Vulnerabilità di bypass delle funzionalità di sicurezza di Secure Boot








