#1
Strumenti per l'estrazione di dati sensibili da sistemi compromessi senza essere rilevati.
Raccomandato da Kitploit
 jet-pentest/cve-2021-27187
Prova di concetto per CVE-2021-27187: archiviazione di credenziali in chiaro nel file login.sav del client terminale FX Aggregator, permettendo il…
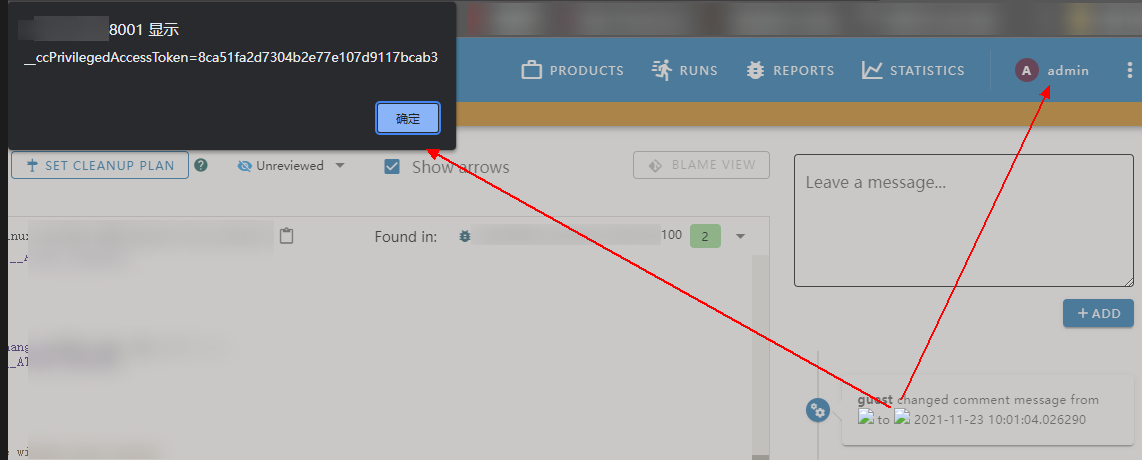 hyperkopite/cve-2021-44217
Proof-of-concept per una vulnerabilità XSS memorizzata (CVE-2021-44217) nel componente commenti di Ericsson CodeChecker, che consente il furto di…
 spiralbl0ck/lame_old_keylogger
semplice vecchio keylogger
 flojboj/cve-2022-44268
ImageMagick 7.1.0-49 vulnerabile a divulgazione di informazioni
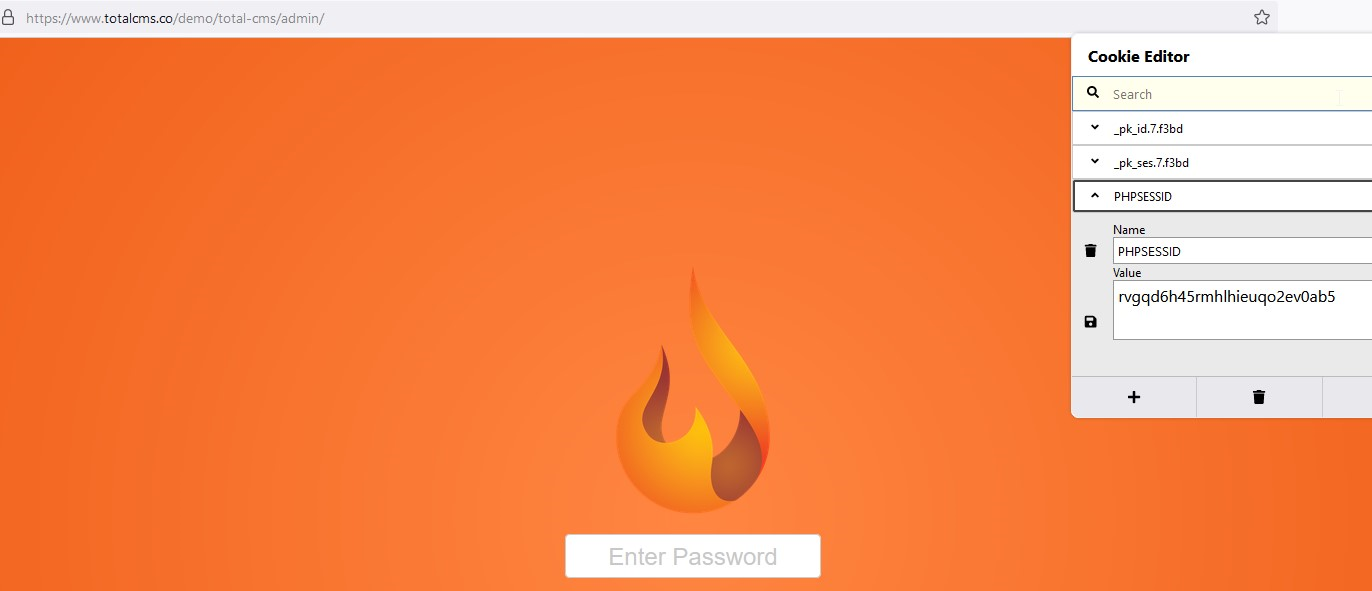 sromanhu/totalcms-arbitrary_file-upload--xss_steal_cookies---totaldepot
TotalCMS è affetto da una vulnerabilità Arbitrary File Upload - XSS che consente Cross-Site Scriting (XSS) Stored e anche il furto dei cookie di…
 abraxas/jellyfin-playlist-itemids
Jellyfin Server 12.2 - Alta - Remoto - IDOR - ItemIds residui della playlist pubblica di GHSA-9x85 poi streaming non autenticato
 oscerd/cve-2026-78164
Proof-of-concept eseguibile per CVE-2026-78164, che dimostra la fuga di segreti quando i producer HTTP di Apache Camel risolvono i segnaposto delle…
 owasp/piihunter
Scansiona database PostgreSQL e issue Jira alla ricerca di PII utilizzando regex, NER/ML e rilevamento opzionale tramite LLM self-hosted, con report…
 abraxas/pfsense-api-acme-key-dump
pfSense Plus MIM API toolkit b4acd7ca - Alta - Remoto - Privilegio residuo - GET /services/acme espone le chiavi
 abraxas/pfsense-api-acb-userkey
pfSense Plus MIM API toolkit b4acd7ca - Alta - Remoto - IDOR - URL di capacità userkey ACB
 gmh5225/logineo-scraper
Script rapido per estrarre informazioni personali dalle istanze Logineo
 isec-tugraz/meltdown
Demo proof-of-concept e libreria libkdump che dimostrano l'attacco microarchitetturale Meltdown, con fuga di memoria kernel e fisica su CPU Intel…
 solivaquaant/cve-2026-85706-poc
PoC per CVE-2026-85706: lettura arbitraria di file locali non autenticata in GitLab CE/EE
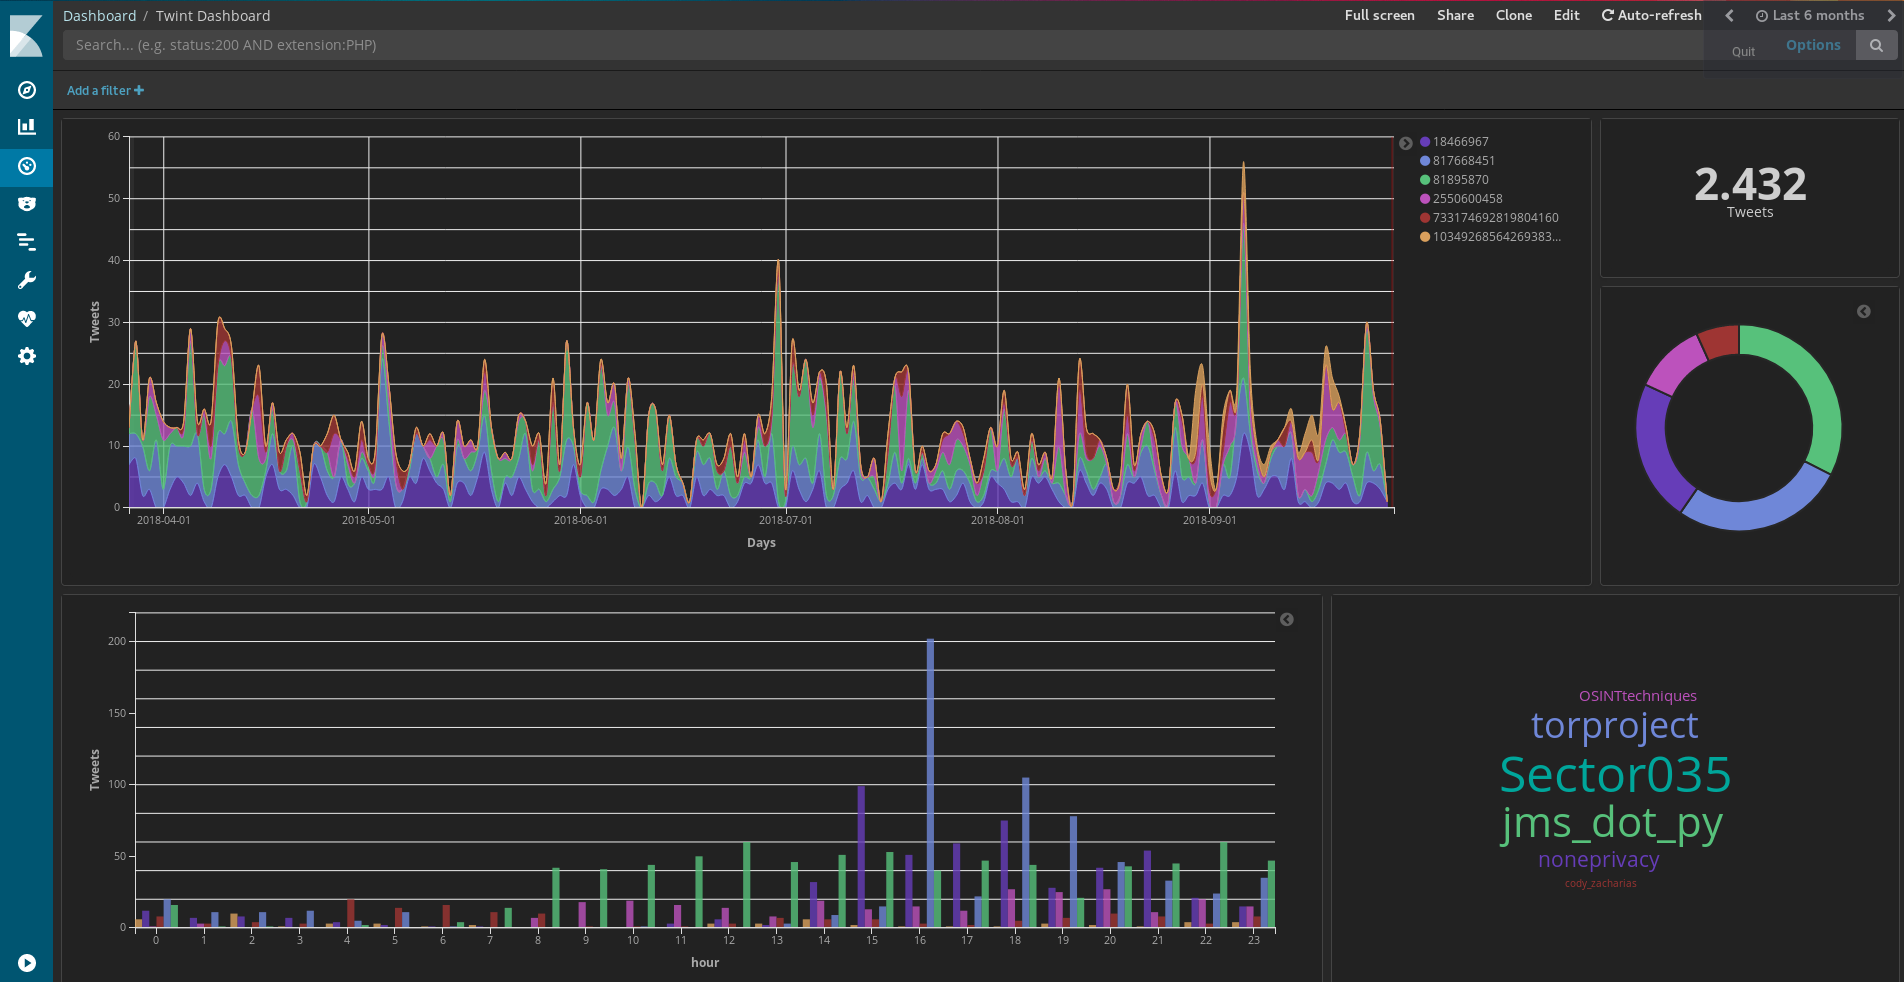 twintproject/twint
Uno strumento avanzato di scraping di Twitter e OSINT scritto in Python che non utilizza l'API di Twitter, permettendoti di fare scraping dei…
 thespeedx/tbomb
Questo è un SMS e Call Bomber per Linux e Termux
 th3unkn0n/telegram-scraper
strumento di scraping per gruppi Telegram. recupera tutte le informazioni sui membri del gruppo
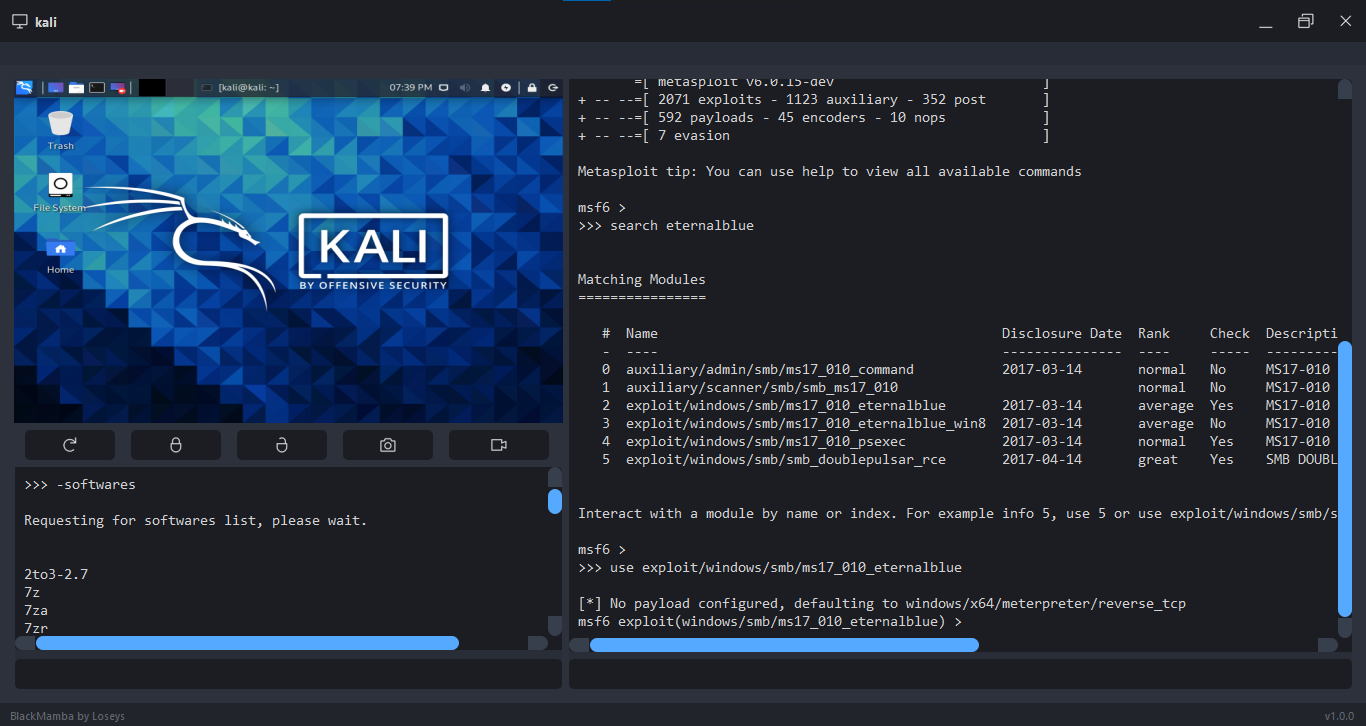 loseys/blackmamba
Framework C2/post-exploitation