
 #1
Strumenti per implementare, analizzare, rompere e implementare sistemi e algoritmi crittografici.
Raccomandato da Kitploit
 keepassxreboot/keepassxc
Archiviazione sicura offline delle credenziali con vault crittografati, generatore di password, supporto TOTP, YubiKey/OnlyKey, integrazione con il…
 neo23x0/signature-base
Database di firme YARA e IOC per i miei scanner e strumenti
 freeipa/freeipa
Centralizza identità, autenticazione e controllo degli accessi per ambienti Linux/UNIX utilizzando LDAP, Kerberos, PKI, DNS e trust di Active…
 jawadasghar471600-dot/wi-fi-fortress-auditor
Guida 2026 all'audit di sicurezza Wi-Fi e ai test delle password WPA2: padroneggiare la modalità monitor

 ritwick7/sudostamp
Approve sudo on a Linux workstation with a fingerprint on your Android phone. LAN only; the ECDSA key never leaves the phone's TEE and speaks the…
 nextdns/nextdns
Client e proxy DNS-over-HTTPS da riga di comando per una risoluzione DNS crittografata e resistente a manomissioni; funziona con qualsiasi provider…
 owasp/owasp-java-encoder
The OWASP Java Encoder è una classe encoder ad alte prestazioni, semplice da usare e integrabile direttamente, compatibile con Java 1.5+, senza…
 dnscrypt/dnscrypt-proxy
Proxy DNS flessibile con supporto per protocolli crittografati (DNSCrypt v2, DoH, ODoH, DNS anonimizzato), caching, filtraggio, bilanciamento del…
 joedefen/dwipe
Strumento per cancellare in modo sicuro ed efficiente dispositivi e partizioni per Linux.
 wolfssl/wolfcose
Un'implementazione COSE + CBOR veloce, portatile e leggera per sistemi embedded. Supporta PQC, FIPS 140-3, DO-178 e MISRA C. Realizzata con wolfSSL.
 himitsushell/himitsushell
shell script protector (obfuscation, embedded interpreter, DRM) - invisible to kernel tracing
 cloud-gouv/securix
SécurixOS è un sistema operativo sicuro basato su NixOS, progettato per team di piccole e medie dimensioni. Fornisce un ambiente minimo e rinforzato…
 asterisk/asterisk
Il repository ufficiale del progetto Asterisk.
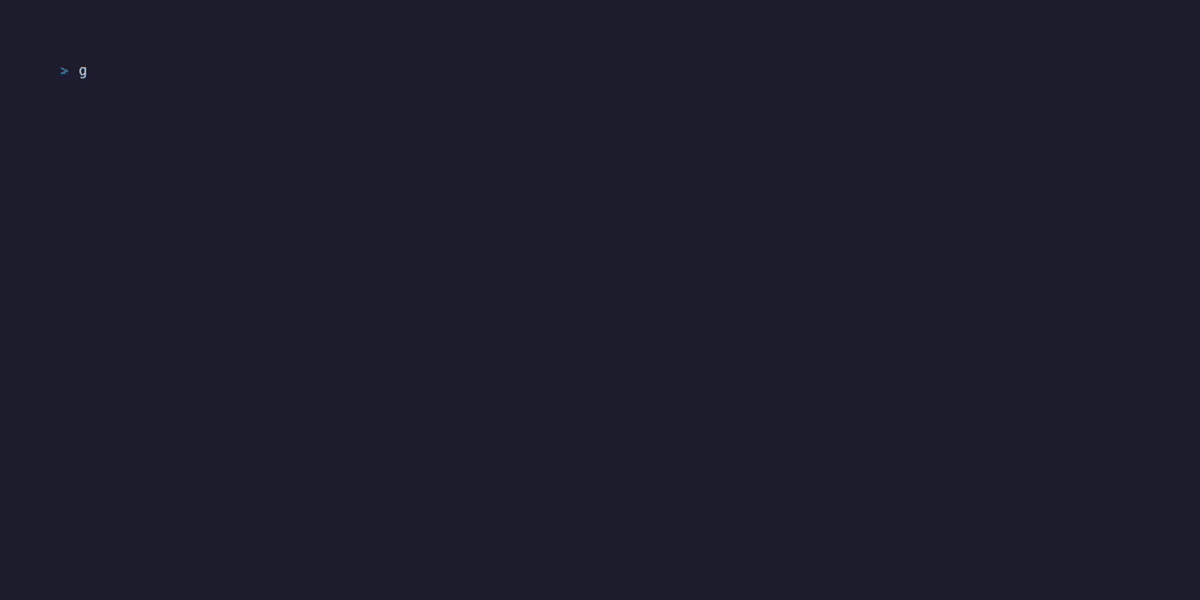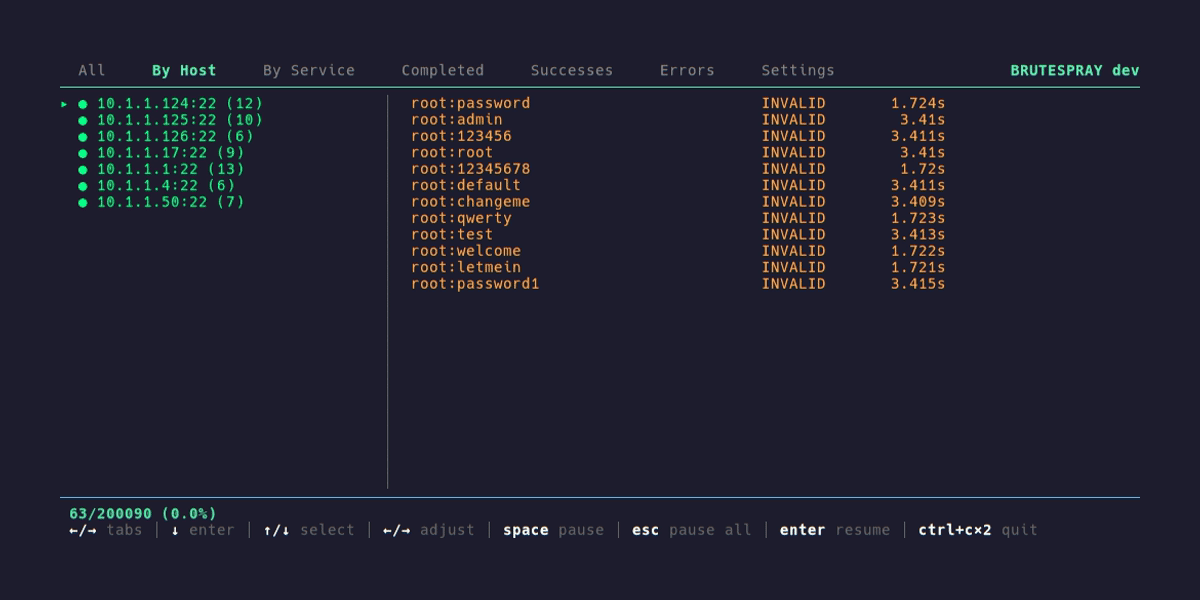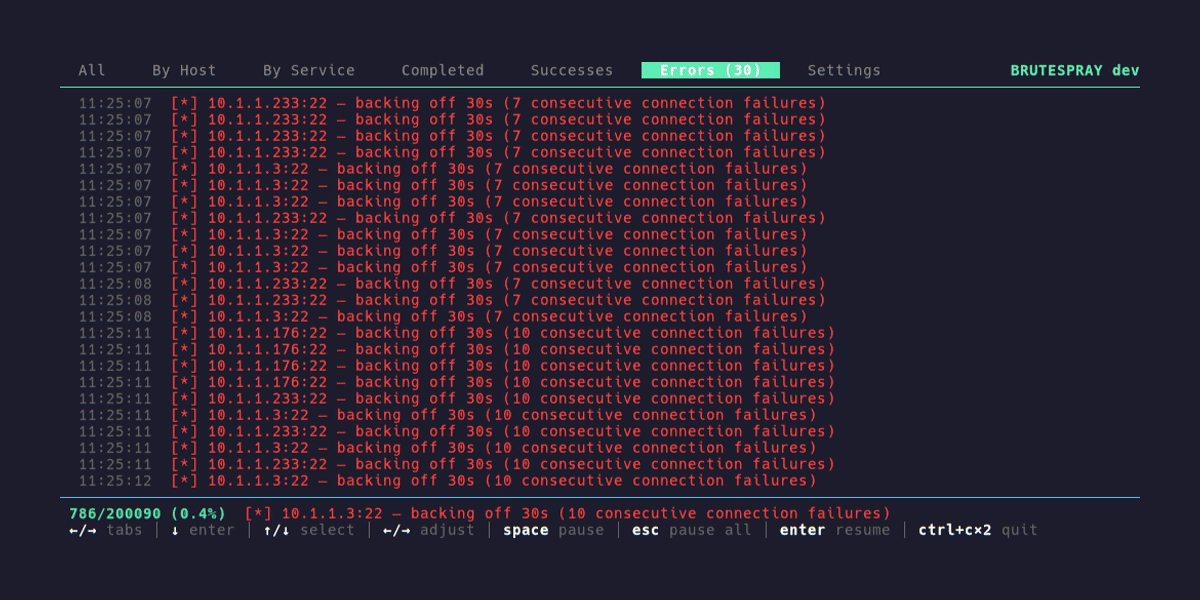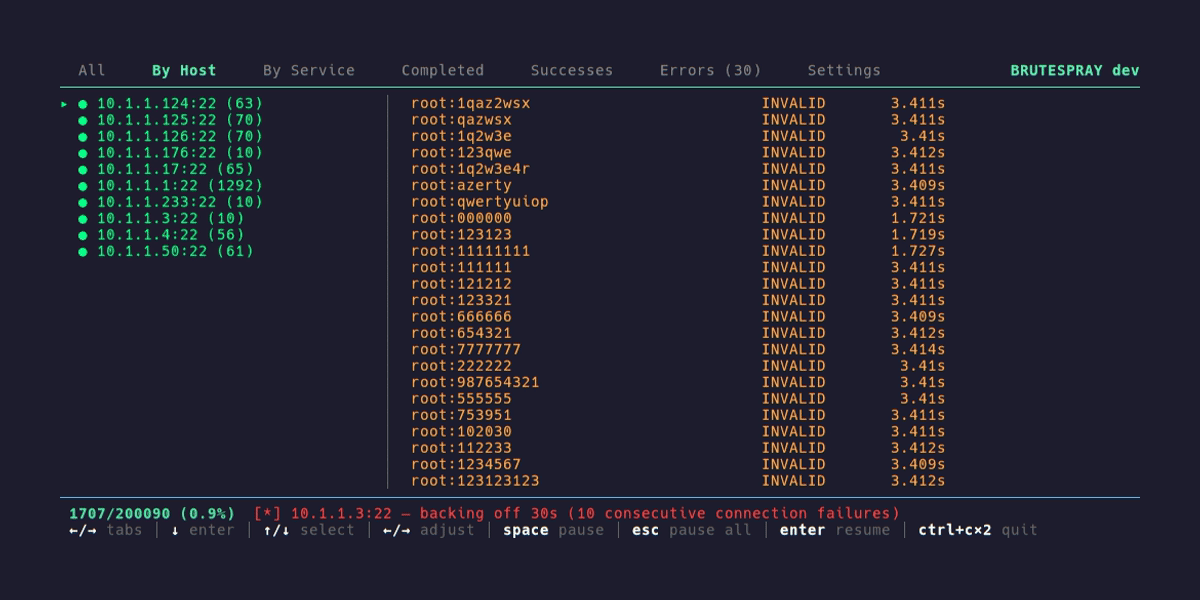 x90skysn3k/brutespray
Fast, multi-protocol credential brute-forcer. Parses Nmap, Nessus, and Nexpose output to automatically test default and custom credentials across 30+…
 zerkereod/krakenhashes
Piattaforma distribuita per il cracking delle password che coordina agenti GPU/CPU tramite Hashcat per il recupero rapido degli hash, con gestione…
 wvllxe/cve-2026-104356-pictshare-weak-delete-code
Eliminazione prevedibile di delete_code tramite rand() in PictShare < 3.7.1 (CWE-338). PoC + analisi dell'advisory.
 muhammad-usama-sardar/intra-handshake-fail
Bozza Internet-Draft IETF che analizza i rischi di attestazione precoce negli handshake TLS attestati, documentando CVE-2026-33697 e proponendo…
 bluez/bluez
Stack di protocolli Bluetooth di Linux con daemon, client da riga di comando, monitor HCI e supporto per BR/EDR, LE, Mesh e profili audio, che…








