
 #1
Strumenti per la scansione, la protezione e l'indurimento di Docker, Kubernetes e ambienti containerizzati.
Raccomandato da Kitploit
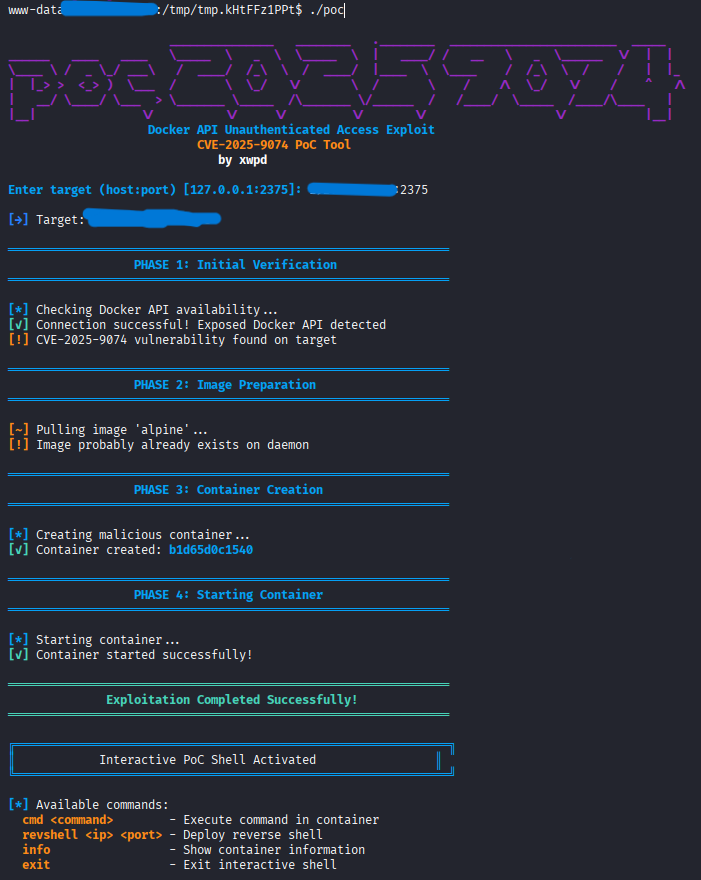
 xwpdx0/poc-2025-9074
PoC Docker API CVE-2025-9074 (Proof-Of-Concept). Un framework di exploitation sofisticato per CVE-2025-9074, che prende di mira endpoint Docker API…
 ycdxsb/log4shell-cve-2021-44228-env
Log4Shell Docker Env
 h3ck13r/cve-2026-35204
Proof-of-concept che dimostra una vulnerabilità di path traversal (CVE-2026-35204) nell'installazione del plugin Helm, consentendo la scrittura…
 chanbakjsd/cve-2019-18634
Riproduzione di CVE-2019-18634, uno sfruttamento dell'escalation dei privilegi di sudo tramite buffer overflow in pwfeedback. Include un ambiente…
 ssst0n3/kata-cve-2020-2023-poc
Exploit proof-of-concept per l'escape di container Kata Containers (CVE-2020-2023) che utilizza mknod per modificare il filesystem guest e…
 laremontada12/cve-2026-39987-marimo-preauth-rce
CVE-2026-39987 Marimo Pre-auth RCE research, Docker lab reproduction, root cause analysis, and patch validation.
 nu11secur1ty/cve-2021-44228-vuln-app
Applicazione web vulnerabile in Docker che dimostra la vulnerabilità di esecuzione remota di codice Log4j CVE-2021-44228 per sfruttamento e analisi…
 karthikuj/cve-2023-23752-docker
# Dockerized proof-of-concept per la vulnerabilità di accesso non autorizzato a Joomla (CVE-2023-23752) che consente l'estrazione delle credenziali…
 cheese-hub/heartbleed
Laboratorio educativo basato su Docker che dimostra il bug Heartbleed (CVE-2014-0160) con contenitori hacker, vittima e server per lo sfruttamento…
 vanigori/cve-2023-38545-sample
Dockerfile contenente tutti i file di configurazione necessari per dimostrare l'exploit
 mauroeldritch/vancleef
Exploit per CVE-2019-11881 (Rancher 2.1.4 - Manomissione dei parametri web)
 douglasmun/pagecache-lpe-containment-kit
Kit didattico e difensivo per due LPE di corruzione della page cache di Linux (DirtyClone CVE-2026-43503, pedit COW CVE-2026-46331): hardening,…
 boreas37/cve-2026-44848-poc
PoC per CVE-2026-44848: autorizzazione mancante di Portainer sugli endpoint dei plugin Docker -> RCE sull'host (GHSA-rrmm-9v76-h3p4). Python basato…
 boreas37/cve-2026-58455-poc
PoC per CVE-2026-58455: Dockwatch <=0.6.567 RCE non autenticato. Python solo stdlib.
 franksec42/mongobleed-exploit-cve-2025-14847
Explot, Lab, Scanner - container esterno e docker, per SMongobleed-CVE-2025-14847 più phoenix security uploader
 crackercat/cve-2020-11492
Proof-of-concept per l'escalation di privilegi di Docker Desktop per Windows (CVE-2020-11492). Usa l'impersonificazione di named pipe per rubare il…
 felipecosta09/cve-2024-3094
Tutorial passo-passo per rilevare CVE-2024-3094 (XZ Backdoor) nelle immagini container utilizzando Trend Micro Vision One TMAS CLI, con script di…
 ksnnd32/redis_exploit
🔍 Esplora e testa la vulnerabilità CVE-2025-49844 (RediShell) in Redis con questo ambiente di laboratorio pratico per un'istruzione e una ricerca…








