
 #1
Strumenti per la scansione, la protezione e l'indurimento di Docker, Kubernetes e ambienti containerizzati.
Raccomandato da Kitploit
 cgwalters/container-cve-2021-22555
Riproduttore containerizzato per l'escalation dei privilegi Linux CVE-2021-22555, con profili di mitigazione seccomp e indicazioni di distribuzione…
 saina15/cve-2020-14343-lab
Laboratorio controllato di ricerca e riproduzione di vulnerabilità per CVE-2020-14343 in PyYAML
 abraxas/spark-proxyuser-classpath
Apache Spark 4.2.0 - Alta - Remoto - Privilegio residuo - proxy-user defaultExtraClassPath
 apaonum/brotli-cve-check
Competenza per agenti + script per analizzare i progetti alla ricerca di CVE-2026-111497 (Brotli), valutarne la criticità e suggerire correzioni
 mc493/linux-kernel-zero-day-mitigation-zero-downtime-kernel-defense-
Caso di studio sulla difesa da zero-day del kernel Linux senza downtime. Per la CLI automatizzata e il framework notarile a doppia testimonianza,…

 kavryxdev-group/sandboxed-untrusted-code-execution-runner
Esegue Python, JavaScript e Bash non attendibili in una jail rafforzata con limiti di 5 secondi, 128 MB, 0,5 core, PID e output.
 discordianfish/cve-2022-0185-crash-poc
Contenitore Docker che esegue un crash proof-of-concept per CVE-2022-0185, una vulnerabilità del kernel Linux. Progettato per l'esecuzione senza…
 ashardev002/cve-2025-32463_chwoot
🔍 Dimostra la vulnerabilità di escalation dei privilegi CVE-2025-32463 nella funzione chroot di sudo con questo ambiente minimale e riproducibile di…
 v0wkeep3r/cve-2024-21626-runcpoc
Proof-of-concept per CVE-2024-21626, una vulnerabilità di fuga dal container runc. Include script di verifica, due metodi di sfruttamento (reverse…
 nu0l/nginx-rift
CVE-2026-42945 Strumento di scansione e verifica della vulnerabilità di heap overflow di NGINX
 r0binak/cve-2024-0132
CVE-2024-0132 – Exploit completamente armato per NVIDIA Container Toolkit
 thodoristsampouris/agentguard
Sandbox a fiducia zero per agenti AI con jail del filesystem a livello kernel, proxy di rete trasparente e motore di policy basato su YAML per…
 cdxiaodong/cve-2024-21626
Exploit proof-of-concept per CVE-2024-21626, fuga dal container runc tramite file descriptor divulgati e manipolazione di process.cwd, consentendo…
 cyberhades/hardening-k8s-containers
Laboratorio pratico che dimostra l'hardening dei container Kubernetes confrontando le distribuzioni predefinite con quelle potenziate per la…
 j3r1ch0123/cve-2025-9074
Nuova vulnerabilità trovata in Docker. Il merito per aver trovato la vulnerabilità va a Felix Boulet.
 leitwacht/leitwacht
Leitwacht control plane — sicurezza runtime per CI/CD di GitLab Runner: authoring di policy, multi-tenancy, audit, integrazione con GitLab
 aquasecurity/trivy-module-wordpress
Modulo di esempio Trivy per WordPress
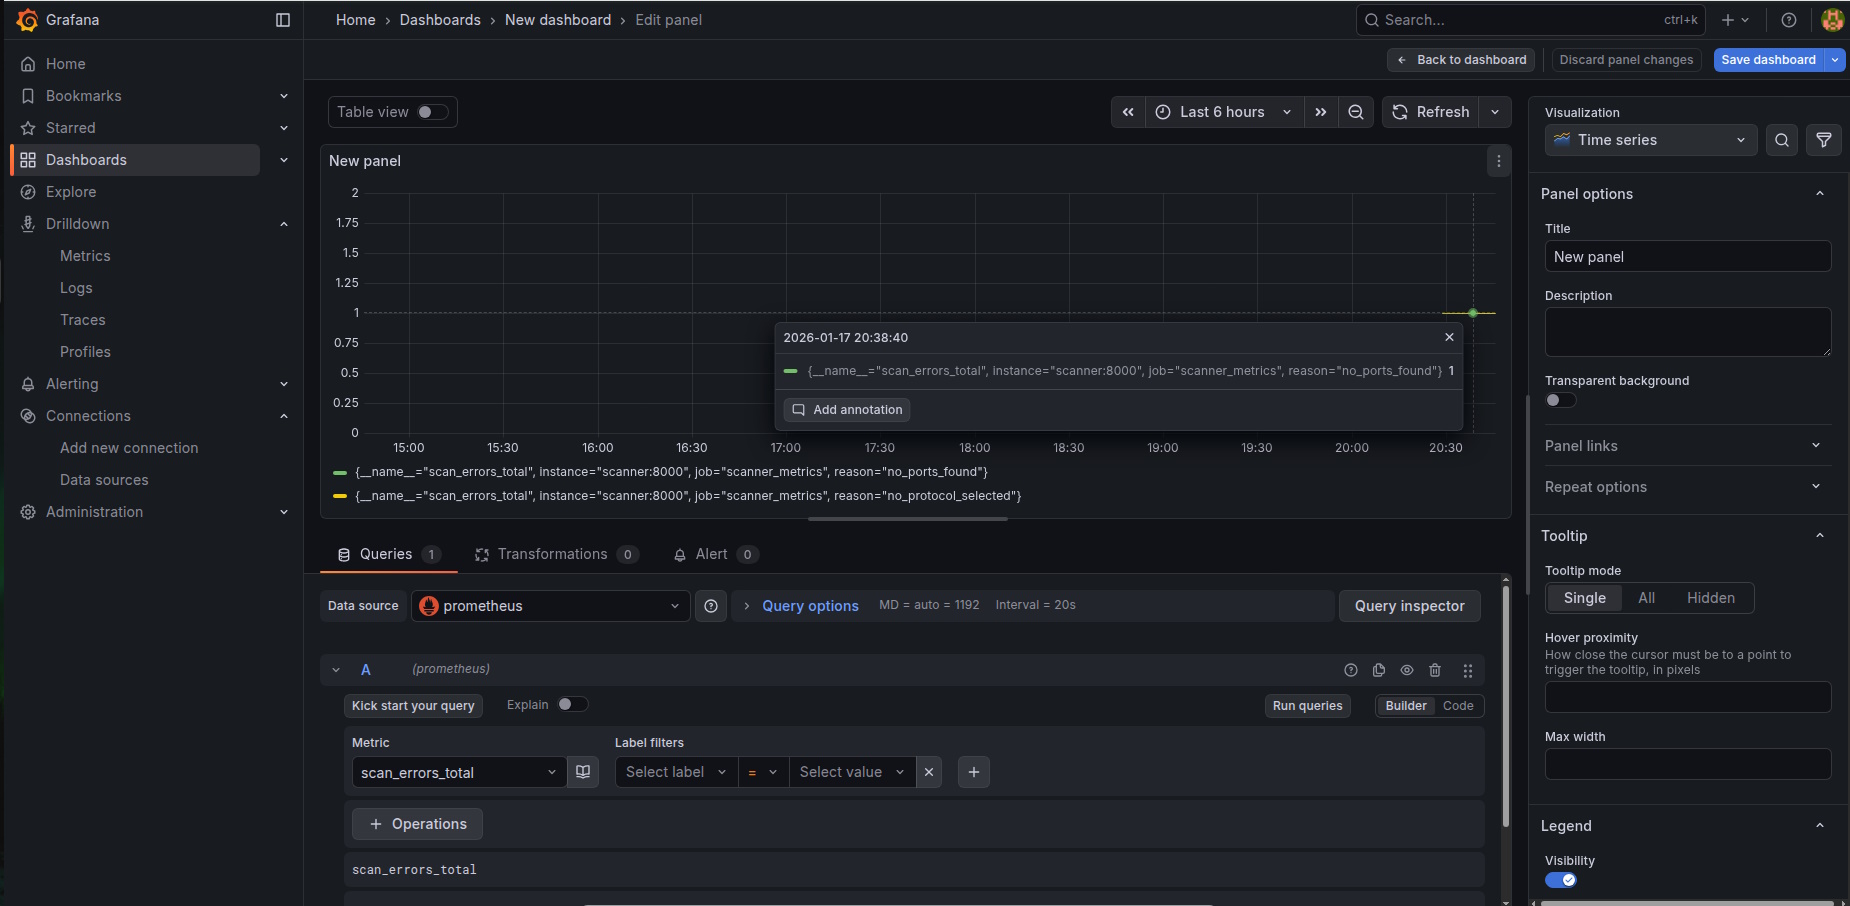 znakar/sharktooth
Scanner di porte con integrazione Docker e Prometheus + Grafana. Uno strumento per l'audit di rete con supporto multithreading e monitoraggio in…








