
 #1
Strumenti per la scansione, la protezione e l'indurimento di Docker, Kubernetes e ambienti containerizzati.
Raccomandato da Kitploit
 opsxcq/exploit-cve-2016-8016-25
McAfee Virus Scan for Linux, molteplici vulnerabilità remote (CVE 2016-8016, CVE 2016-8017, CVE 2016-8018, CVE 2016-8019, CVE 2016-8020, CVE…
 mauroeldritch/gevaudan
Exploit per Red Hat / GlusterFS CVE-2018-1088 & CVE-2018-1112, presentato @ DEFCON 26, Las Vegas!
 brompwnie/cve-2019-1002101-helpers
Script di supporto PoC e Dockerfile per CVE-2019-1002101
 joaovicdev/exploit-cve-2026-87902
Lab vulnerabile (Docker) + PoC Python per la CVE-2026-87902 — path traversal non autenticato in WordPress Core (page-template -> LFI -> RCE…
 atlasvector/kestra-cve-2026-53576
Riproduzione end-to-end e rilevamento cross-layer di CVE-2026-53576, la RCE non autenticata in Kestra - portata oltre il PoC di base per mostrare…
 cmnatic/dockerized-cve-2019-14287
Uso containerizzato e distribuibile della vulnerabilità CVE-2019-14287. Vedi README.md per maggiori informazioni.
 sorami-consulting-au/ai-kubernetes-helm-chart-security
Prove e dati per il rapporto tecnico Sorami sui valori predefiniti di sicurezza di 15 Helm chart per AI serving, database vettoriali e MCP su…
 damnkrishna/cve-2025-32433-lab
Una falla nella gestione dei messaggi del protocollo SSH: un attore malintenzionato potrebbe ottenere accesso non autorizzato ai sistemi interessati…
 murrez/cve-2026-100835
PoC Python per CVE-2026-100835: analizza i manifest Contrast per AllowedChipIDs/AllowedPIIDs, rileva le versioni e sonda gli endpoint del Coordinator…
 abhaybansal16/cve-2025-55182-lab
Lab basato su Docker che riproduce CVE-2025-55182 (React2Shell), un RCE non autenticato nel React Server Components Flight Protocol, con exploit PoC…
 cirocosta/lighty-sqlinj-demo
Dimostrazione educativa dello sfruttamento dell'iniezione SQL CVE-2014-2323 in mod_mysql_vhost di lighttpd, con laboratorio basato su Docker per…
 sdodson/cve-2026-46595-proof
Proof-of-concept in Go che dimostra CVE-2026-46595 in golang.org/x/crypto/ssh, utilizzando l'ispezione dei simboli di binari stripped e scansioni di…
 grepular/foxcage
Run Firefox in a rootless Podman container with dropped capabilities, isolated networking, and ephemeral storage to contain sandbox escapes and…
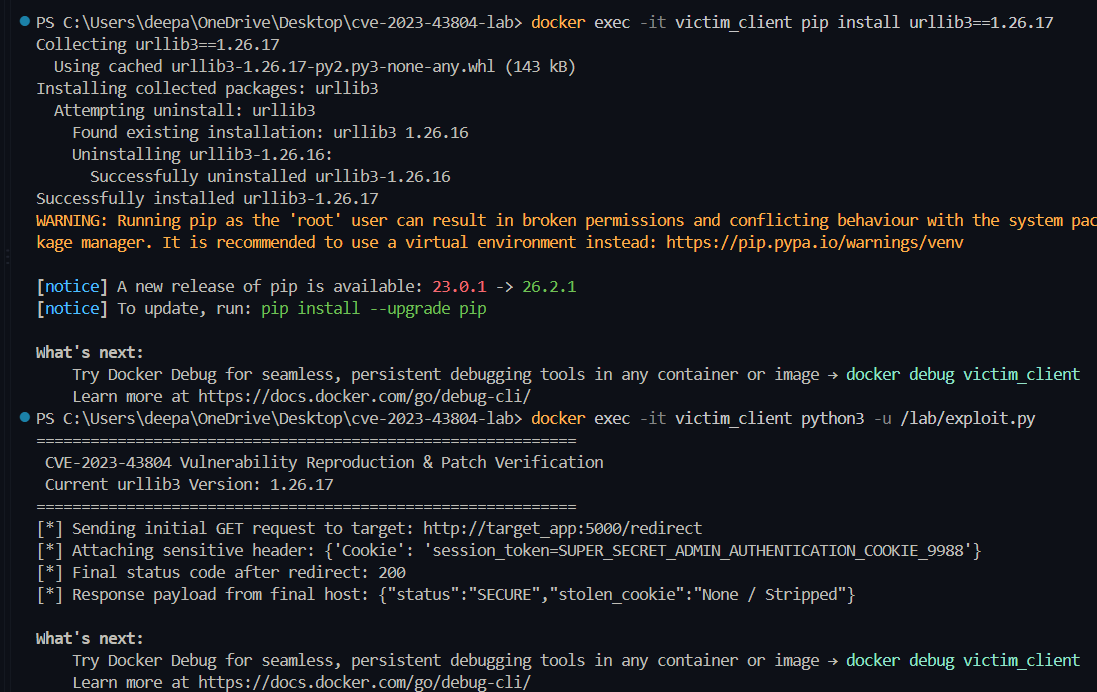 deepanshu-khurana/cve-2023-43804
Lab containerizzato a tre livelli che riproduce la fuga di cookie di urllib3 CVE-2023-43804 tramite redirect cross-origin, con script di exploit e…
 ankur-katiyar/log4j-docker
Immagini Docker e YAML k8s per il POC della vulnerabilità Log4j (Log4j (CVE-2021-44228 Vulnerabilità RCE))
 shambhavim18/cve-2019-15107-lab
Lab basato su Docker che dimostra CVE-2019-15107, la RCE non autenticata di Webmin, coprendo distribuzione, sfruttamento, rilevamento e correzione.
 pbxqdown/portclue
Spiega perché una porta TCP Linux può essere o meno raggiungibile
 amulyakaushik/cve-2023-27163-lab
Lab basato su Docker che riproduce la SSRF CVE-2023-27163 in Request-Baskets, con verifica dell'exploitation, script di rilevamento e remediation…








