
 #1
Strumenti per tecniche di evasione container, escalation dei privilegi e test di evasione sandbox.
Raccomandato da Kitploit
 likekabin/cve-2019-5736
Exploit distruttivo per la fuga dal container Docker per CVE-2019-5736, che sovrascrive /usr/bin/docker-runc sull'host con un payload attivato…
 swsmith2391/cve-2024-29510
Codice POC per CVE-2024-29510 e demo VulnApp
 louisliunova/cve-2019-14271_exploit
Uno script automatico comodo e che fa risparmiare tempo per creare l'ambiente e sfruttarlo.
 krish-foren6/cve-2026-31431-report-copy-fail-vulnerability-
Analisi dettagliata della vulnerabilità Copy Fail (CVE-2026-31431) nel kernel Linux, inclusi il meccanismo di corruzione della memoria, il flusso di…
 vrtlbob/linux-kernel-vulnerabilities-cve-2026-23111
Vulnerabilità LPE ad alta gravità nel kernel Linux, con un punteggio CVSS di 7.8. Un controllo invertito da parte dell'utente consente a un processo…
 davidrxchester/cve-2026-5817
POC di Esecuzione Remota di Codice da Container Docker a Host tramite vllm-metal trust_remote_code=True
 strikoder-premium/cve-2024-21626-runc-1.1.11-escape
PoC per CVE-2024-21626: runc perde un fd interno che fa riferimento alla CWD dell'host prima di pivot_root, consentendo l'escape del container…
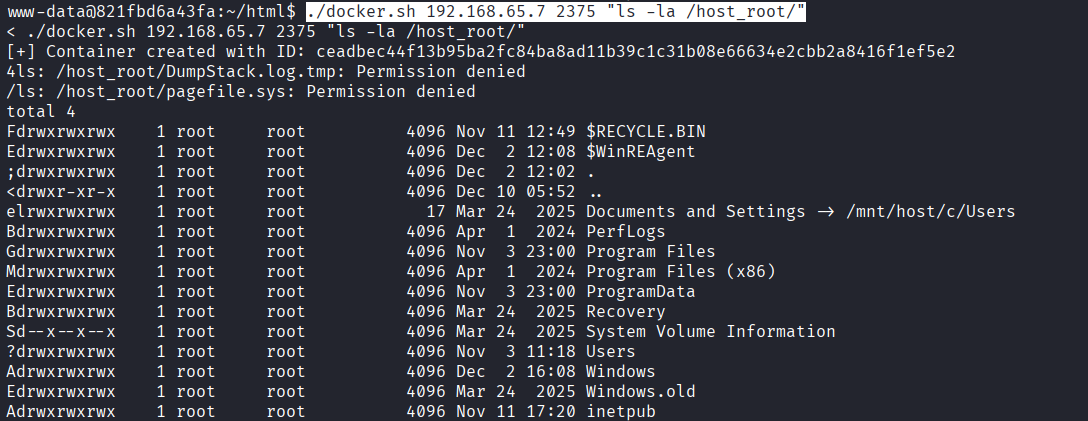 pppxo/cve-2025-9074-poc-bash
Exploit proof-of-concept basato su Bash per CVE-2025-9074 che consente la fuga dal container Docker montando l'unità C: di Windows host tramite…
 louisliunova/cve-2022-1227_exploit
Uno script per lo sfruttamento di CVE-2022-1227
 giverofgifts/cve-2019-5736-custom-runtime
CVE-2019-5736 implementato in un runtime container scritto da sé per comprendere l'exploit.
 locus-x64/cve-2025-61765_poc
Prova di concetto di una vulnerabilità di deserializzazione pickle non sicura in Socket.IO
 mindasy/cve-2025-23266-migration-bypass
cve-2025-23266-migration-bypass
 ihsansencan/react2shell-cve-2025-55182
* React2Shell-CVE-2025-55182
 rubby2001/cve-2025-1974-go
Sfrutta CVE-2025-1974 con un singolo file.
 scumfrog/cve-2025-55130
POC per CVE-2025-55130
 0xrakan/coolify-cve-2025-66209-66213
Avviso di sicurezza pubblico per CVE-2025-66209, CVE-2025-66210, CVE-2025-66211, CVE-2025-66212 e CVE-2025-66213
 followboy1999/cve-2022-25365
Exploit proof-of-concept per CVE-2022-25365, una vulnerabilità di escalation dei privilegi in Docker Desktop for Windows tramite named pipe…
 megadimenex/megahidocker
Questo progetto è un exploit per alcuni contenitori Docker con codice di vulnerabilità simile: CVE-2020-35191








