
 #1
Strumenti per la revisione delle configurazioni di sistemi e applicazioni per debolezze di sicurezza e conformità.
Raccomandato da Kitploit

 adherzog/ansible-cve-2015-0235-ghost
Playbook Ansible, per verificare la vulnerabilità CVE-2015-0235 (GHOST)
 blue0x1/sqlwinds
SQLWinds - Toolkit per la valutazione della sicurezza e post-exploitation di SQL Server
 sebinxavi/cve-checker-2026
Multi-OS vulnerability checker per CVE-2026-31431 (kernel Linux) e CVE-2026-41940 (cPanel)
 jyyjw/msxml4-remediation
Script PowerShell per correggere CVE-2013-0007 annullando la registrazione e rinominando DLL MSXML 4.0 non supportate, sopprimendo i risultati dello…
 surri/audit-axios
Scansiona i repository locali per versioni vulnerabili di axios (CVE-2026-40175) e applica la patch in modo interattivo
 indoushka/context-aware-offensive-intelligence
Framework di ricerca che ridefinisce la post-exploitation attraverso l'intelligenza decisionale.
 cyberdudebivash/cyberdudebivash-servicenow-ai-agent-audit-script
Questo script controlla gli agenti AI di ServiceNow per vulnerabilità come CVE-2025-12420, lacune di governance e rischi di conformità. Offerto da…
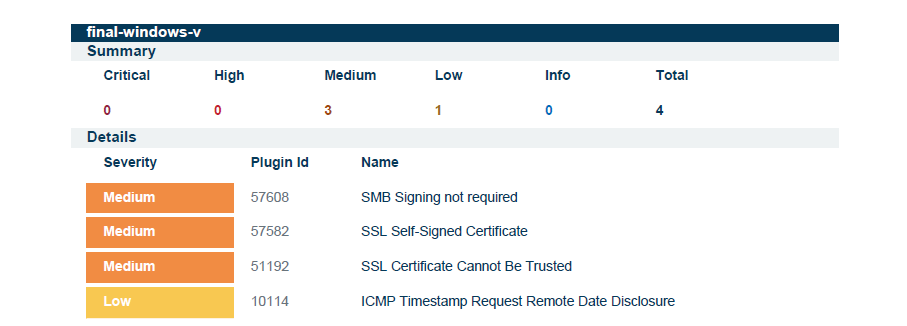 sdimitri05/cve-2013-3900-winverifytrust-mitigation
Correzione tramite PowerShell per CVE-2013-3900 (WinVerifyTrust) / Tenable Plugin 166555 utilizzando EnableCertPaddingCheck.

 0warn/defender
Questo è uno script bash incentrato sull'hardening di Linux. È un'idea personalizzata simile a Windows Defender ma diversa per quanto riguarda i…
 shoucheng3/apache__jspwiki_cve-2019-10077_2-11-0-m3
Modulo di exploit per Apache JSPWiki CVE-2019-10077, che prende di mira una piattaforma wiki basata su Java con autenticazione JAAS e controllo degli…
 nrnw/cve-2026-24061-gnu-inetutils-telnet-detector
Uno strumento di rilevamento passivo per identificare una potenziale esposizione a CVE-2026-24061 nelle installazioni telnet di GNU inetutils
 jdormannn/secureops-lab
È stata eseguita una valutazione di cybersecurity in tempo reale su un server Linux universitario. Durante l'analisi, è stata identificata attività…
 titus-soc/-cve-2024-3094-vulnerability-checker-fixer-public
Un'utilità leggera progettata per rilevare e correggere i sistemi affetti da CVE-2024-3094, una vulnerabilità critica che impatta [inserire il…

 atlassian/git-secrets-scan
Esegue la scansione dei repository Git alla ricerca di segreti, chiavi e password hardcoded utilizzando Gitleaks, integrando la sicurezza nelle…
 mrarianet/cpanel-fix
Uno script security-remediation.sh per CVE-2026-41940 (cPanel), CVE-2026-31431 (kernel "Copy Fail"), CSF, pulizia opzionale di domini/proxy e…
 shoucheng3/yamcs__yamcs_cve-2023-45277_5-8-6
Framework di controllo missione basato su Java con configurazione YAML, che supporta telemetria, comando e simulazione per operazioni di veicoli…
 shoucheng3/apache__jspwiki_cve-2019-10078_2_11_0_m4_fixed
Repository di test per exploit per Apache JSPWiki CVE-2019-10078, che dimostra una vulnerabilità di cross-site scripting in una piattaforma wiki…
 yusufdalbudak/cve-2026-42945
Laboratorio dockerizzato per l'addestramento sulla vulnerabilità del rewrite di NGINX (CVE-2026-42945) con istanze vulnerabili e patchate, script di…








