
 #1
Strumenti per la revisione delle configurazioni di sistemi e applicazioni per debolezze di sicurezza e conformità.
Raccomandato da Kitploit
 xfhg/intercept
INTERCEPT / Audit di Policy as Code
 nicholasjackson/cnitch
Container Snitch esamina i processi in esecuzione sotto Docker Engine e segnala se vengono trovati in esecuzione come root.
 synacktiv/shh
Systemd Hardening Helper - Mirror di https://github.com/desbma/shh
 nccgroup/s3_objects_check
Valutazione whitebox dei permessi effettivi degli oggetti S3, per identificare file accessibili pubblicamente.
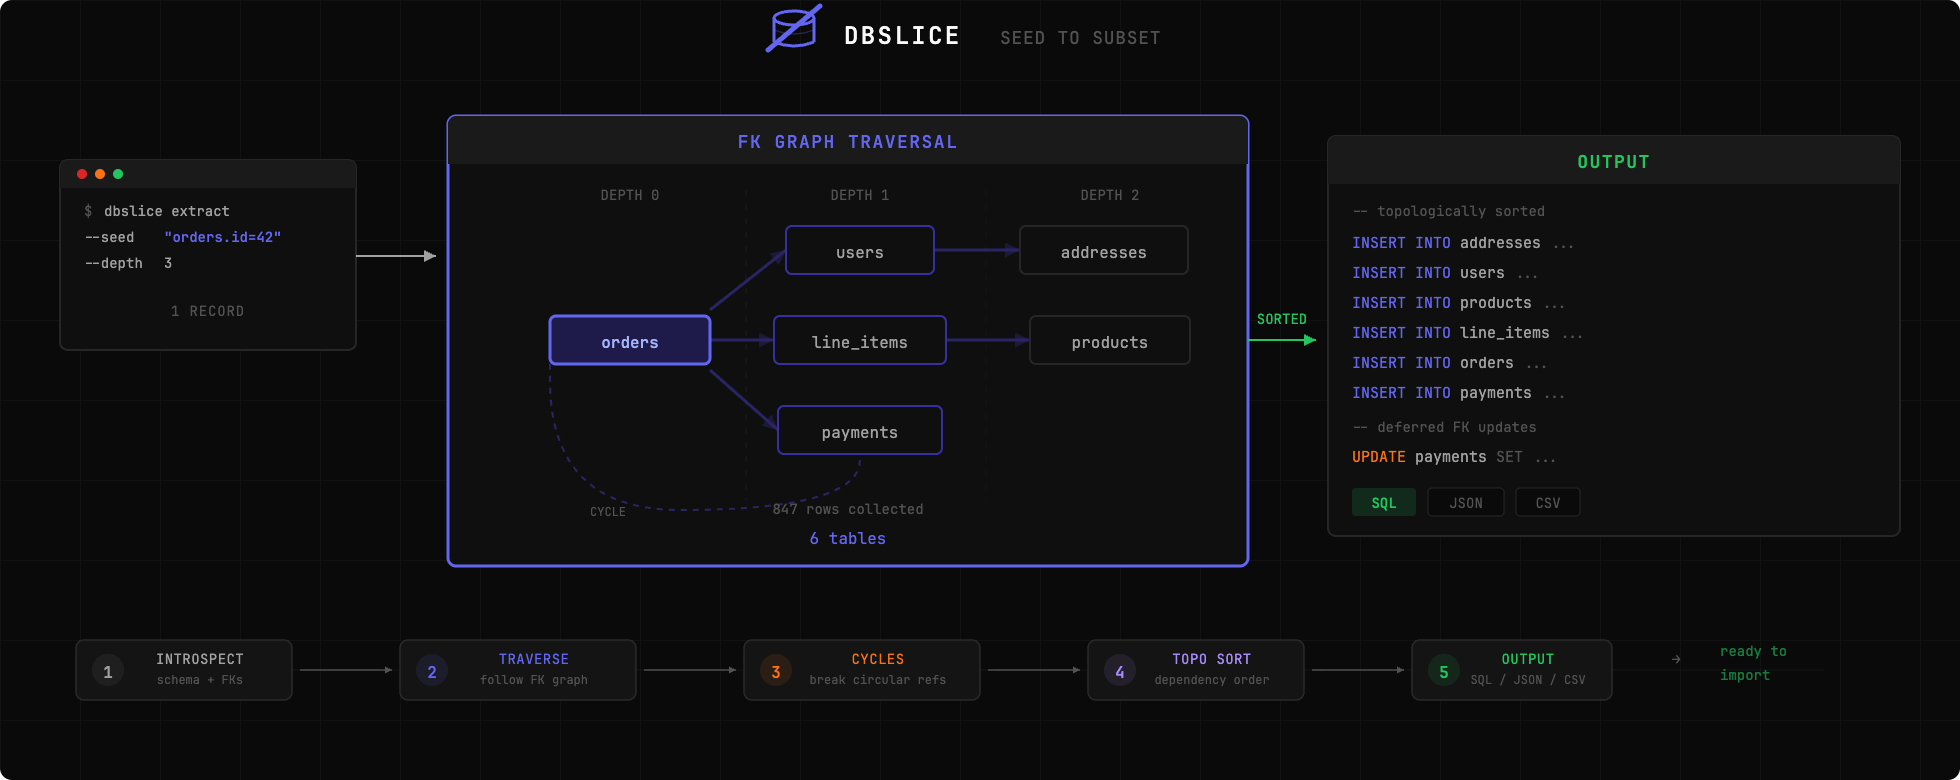 nabroleonx/dbslice
Estrai una fetta del tuo database di produzione per riprodurre bug in locale. Punta dbslice a un record, segue le chiavi esterne e ti fornisce un…
 karimhabush/cis-vsphere
Uno strumento per valutare la conformità di un ambiente VMware vSphere rispetto al CIS Benchmark.
 dev-sec/mysql-baseline
DevSec MySQL Baseline - Profilo InSpec
 deadjakk/reg1c1de
Scanner di permessi del registro scritto in C# per trovare potenziali vie di privesc all'interno del registro
 connectedlucy/plague
Rilevamenti predefiniti per EDR
 intrinsec/comission
Scanner di sicurezza CMS white-box che verifica le versioni di core, plugin e temi, rileva modifiche non autorizzate e incrocia le vulnerabilità note…
 farenhytee/database-sentinel
Audit di sicurezza open-source per Supabase: un server MCP in sola lettura, un agente CLI e una Claude Skill. Individua misconfigurazioni RLS, chiavi…
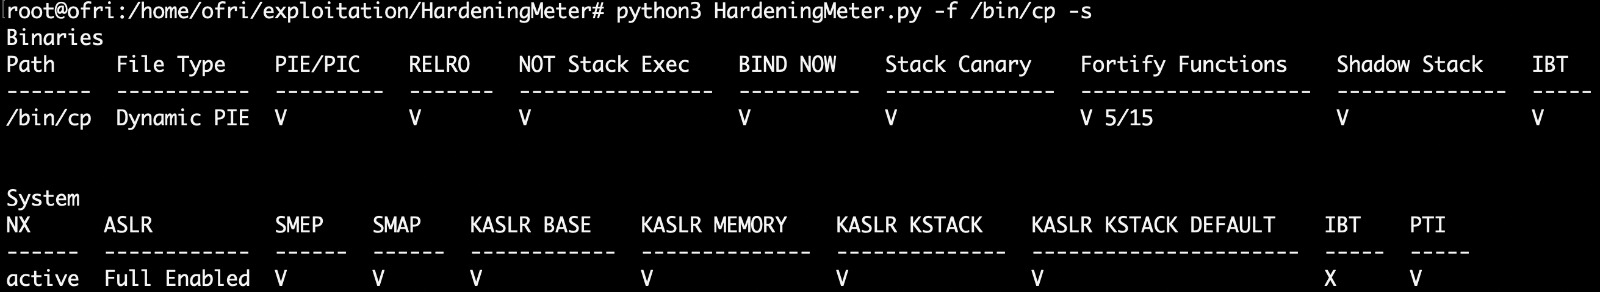 ofriouzan/hardeningmeter
HardeningMeter è uno strumento Python open source progettato con cura per valutare in modo completo l'indurimento della sicurezza di binari e sistemi.
 olafhartong/mde-auditcheck
MDE dipende dall'abilitazione di alcune impostazioni di Audit.
 preflightsh/preflight
Go-based CLI tool that scans codebases for launch readiness, detecting missing configuration, security hygiene issues, secret leaks, and integration…
 bomfather/agent
eBPF-based Linux agent that enforces executable-level access policies in kernel space, sandboxing processes and restricting file, network, and GPU…
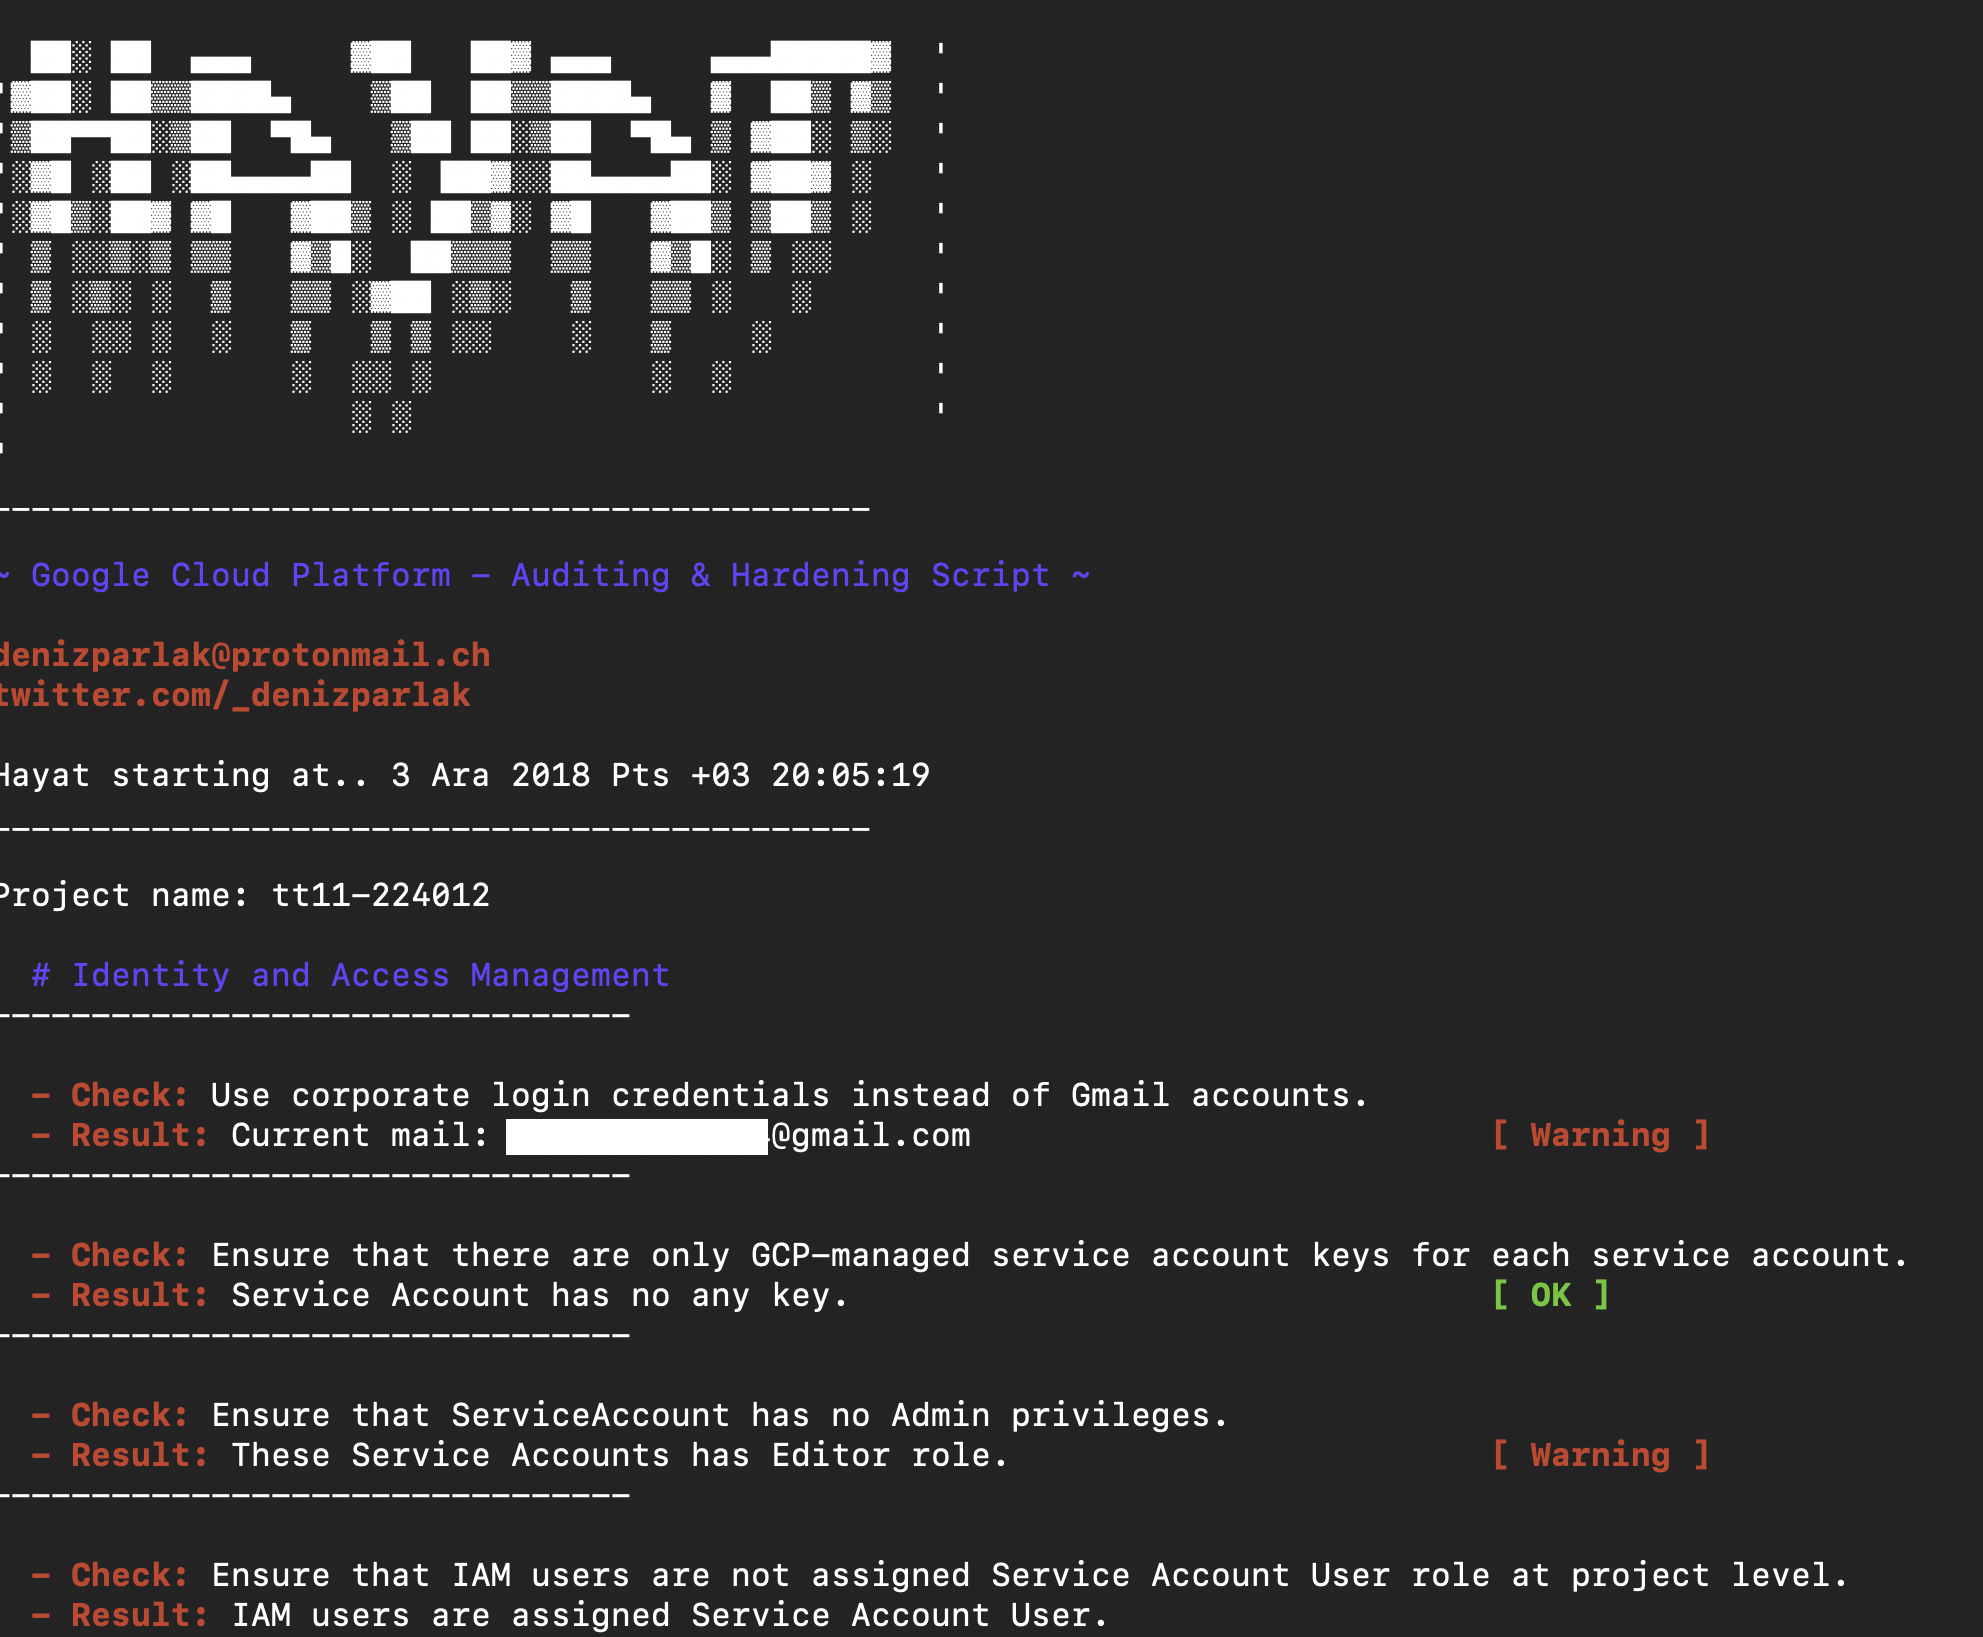 denizparlak/hayat
Hayat è uno script per segnalare e analizzare le risorse di Google Cloud Platform.
 armourbird/csf
ArmourBird CSF - Framework di Sicurezza per Container
 anvilsecure/dawgmon
dawg the hallway monitor - monitora le modifiche del sistema operativo e analizza la superficie d'attacco introdotta durante l'installazione del…








