
 #1

 invaderslabs/regresshion-cve-2024-6387-
Fornisce istruzioni per utilizzare lo script per verificare se la tua installazione di OpenSSH è vulnerabile a CVE-2024-6387
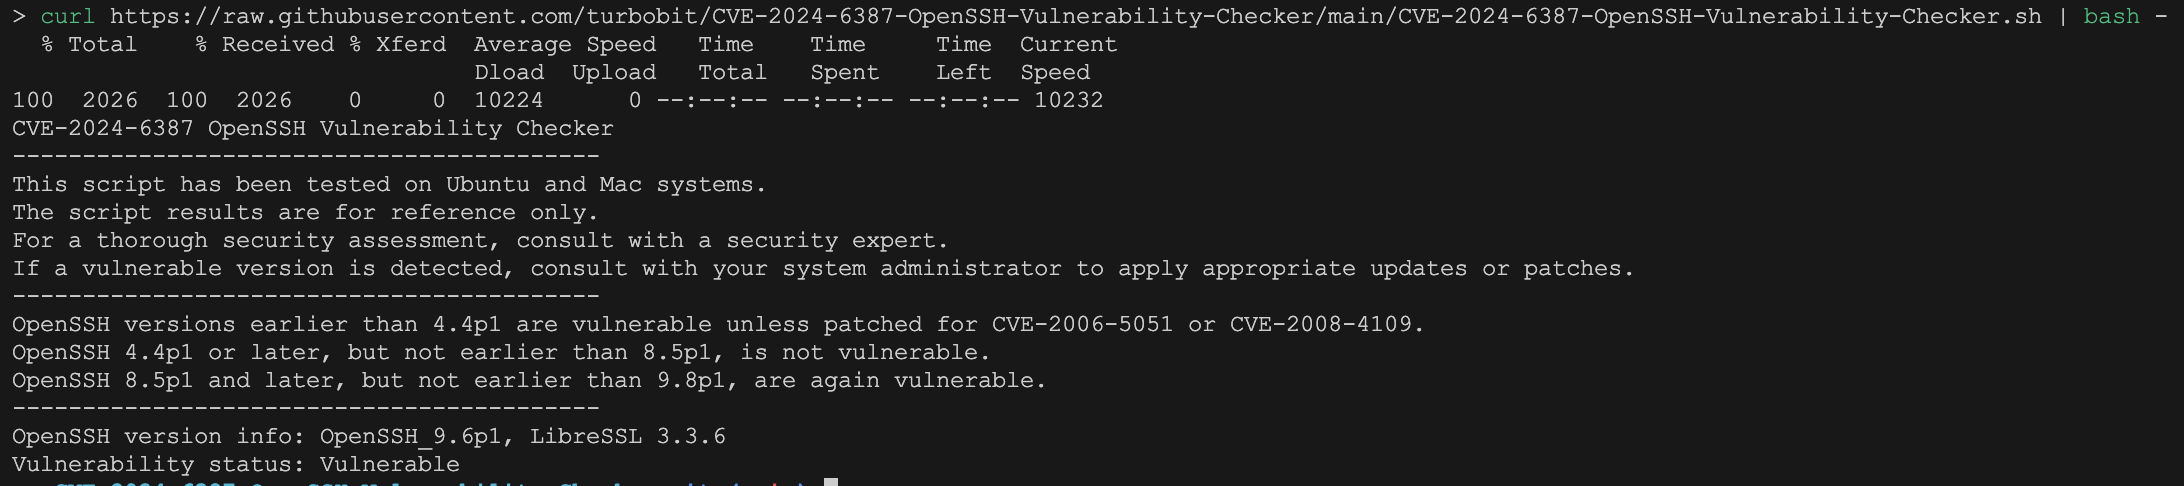 turbobit/cve-2024-6387-openssh-vulnerability-checker
Benvenuti nel repository di CVE-2024-6387 OpenSSH Vulnerability Checker! Questo progetto offre più script per controllare la versione installata di…
 grupooruss/cve-2024-6387
Script Python per scansionare e proteggere le configurazioni SSH contro la vulnerabilità di race condition CVE-2024-6387, con regolazione…
 rumochnaya/openssh-cve-2024-6387.sh
openssh-cve-2024-6387.sh
 zenzue/cve-2024-6387-mitigation
Guida alla mitigazione per CVE-2024-6387 in OpenSSH
 daniel-odrinski/cve-2024-6387-mitigation-ansible-playbook
Un Playbook Ansible per mitigare il rischio di RCE (CVE-2024-6387) fino a quando le piattaforme aggiornano OpenSSH a una versione non vulnerabile.
 muyuanlove/cve-2024-6387fixshell
Script bash automatizzato per correggere CVE-2024-6387 compilando e installando OpenSSH 9.8p1 dai sorgenti su sistemi Debian/Ubuntu.
 srlabs/certiception
Un honeypot ADCS per catturare gli attaccanti nella tua rete interna.
 graphenex/graphenex
Framework automatizzato per l'hardening del sistema
 rams3sh/aaia
Visualizzatore e Rilevatore di Anomalie di AWS Identity and Access Management
 claranet/ansible-role-log4shell
Ruolo Ansible per rilevare Log4Shell (CVE-2021-44228) scansionando il filesystem e i file aperti alla ricerca di file JAR/WAR vulnerabili, riportando…
 al0ne/linuxcheck
Strumento di risposta alle emergenze Linux/raccolta informazioni/rilevamento vulnerabilità, supporta oltre 70 controlli in 13 categorie come…
 blacksnufkin/invoke-dumpmdeconfig
Script PowerShell per estrarre la configurazione di Microsoft Defender, la cronologia delle protezioni e la cronologia delle protezioni di Exploit…
 password123456/setup-wordpress-with-security-best-practice
Guida completa per l'hardening delle installazioni WordPress: copre modifiche all'utente amministratore, applicazione di HTTPS, sicurezza dei plugin,…
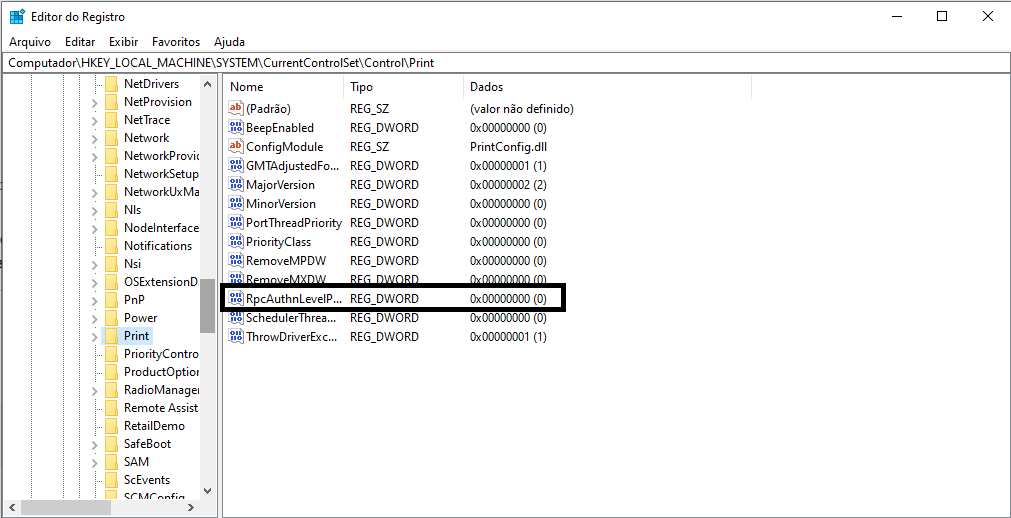 alvaciroliveira/rpcauthnlevelprivacyenabled
Risolve la CVE-2021-1678 - RpcAuthnLevelPrivacyEnabled
 nccgroup/scoutsuite
Strumento di audit di sicurezza multi-cloud che sfrutta le API dei provider cloud per raccogliere dati di configurazione, valutare la postura di…
 azuread/azureadassessment
Strumentazione per valutare lo stato e la configurazione di un tenant Azure AD
 owasp/software-component-verification-standard
Standard di verifica dei componenti software (SCVS)








