
 #1
Strumenti per la revisione delle configurazioni di sistemi e applicazioni per debolezze di sicurezza e conformità.
Raccomandato da Kitploit

 portswigger/oauth-scan
Estensione di Burp Suite utile per verificare la sicurezza di OAUTHv2 e OpenID
 ofriouzan/hardeningmeter
HardeningMeter è uno strumento Python open source progettato con cura per valutare in modo completo l'indurimento della sicurezza di binari e sistemi.
 blackhillsinfosec/eventlogging
Script di automazione per distribuire Windows Event Forwarding, Sysmon e criteri di audit personalizzati in un ambiente Active Directory.
 op7ic/blueteam.lab
Laboratorio di rilevamento Blue Team creato con Terraform e Ansible su Azure.
 zyn3rgy/ldaprelayscan
Verifica le protezioni LDAP relative al relay dell'autenticazione NTLM
 trimstray/otseca
Strumento di audit di sicurezza open source per cercare e scaricare la configurazione di sistema. Ti consente di generare report in formato HTML o…
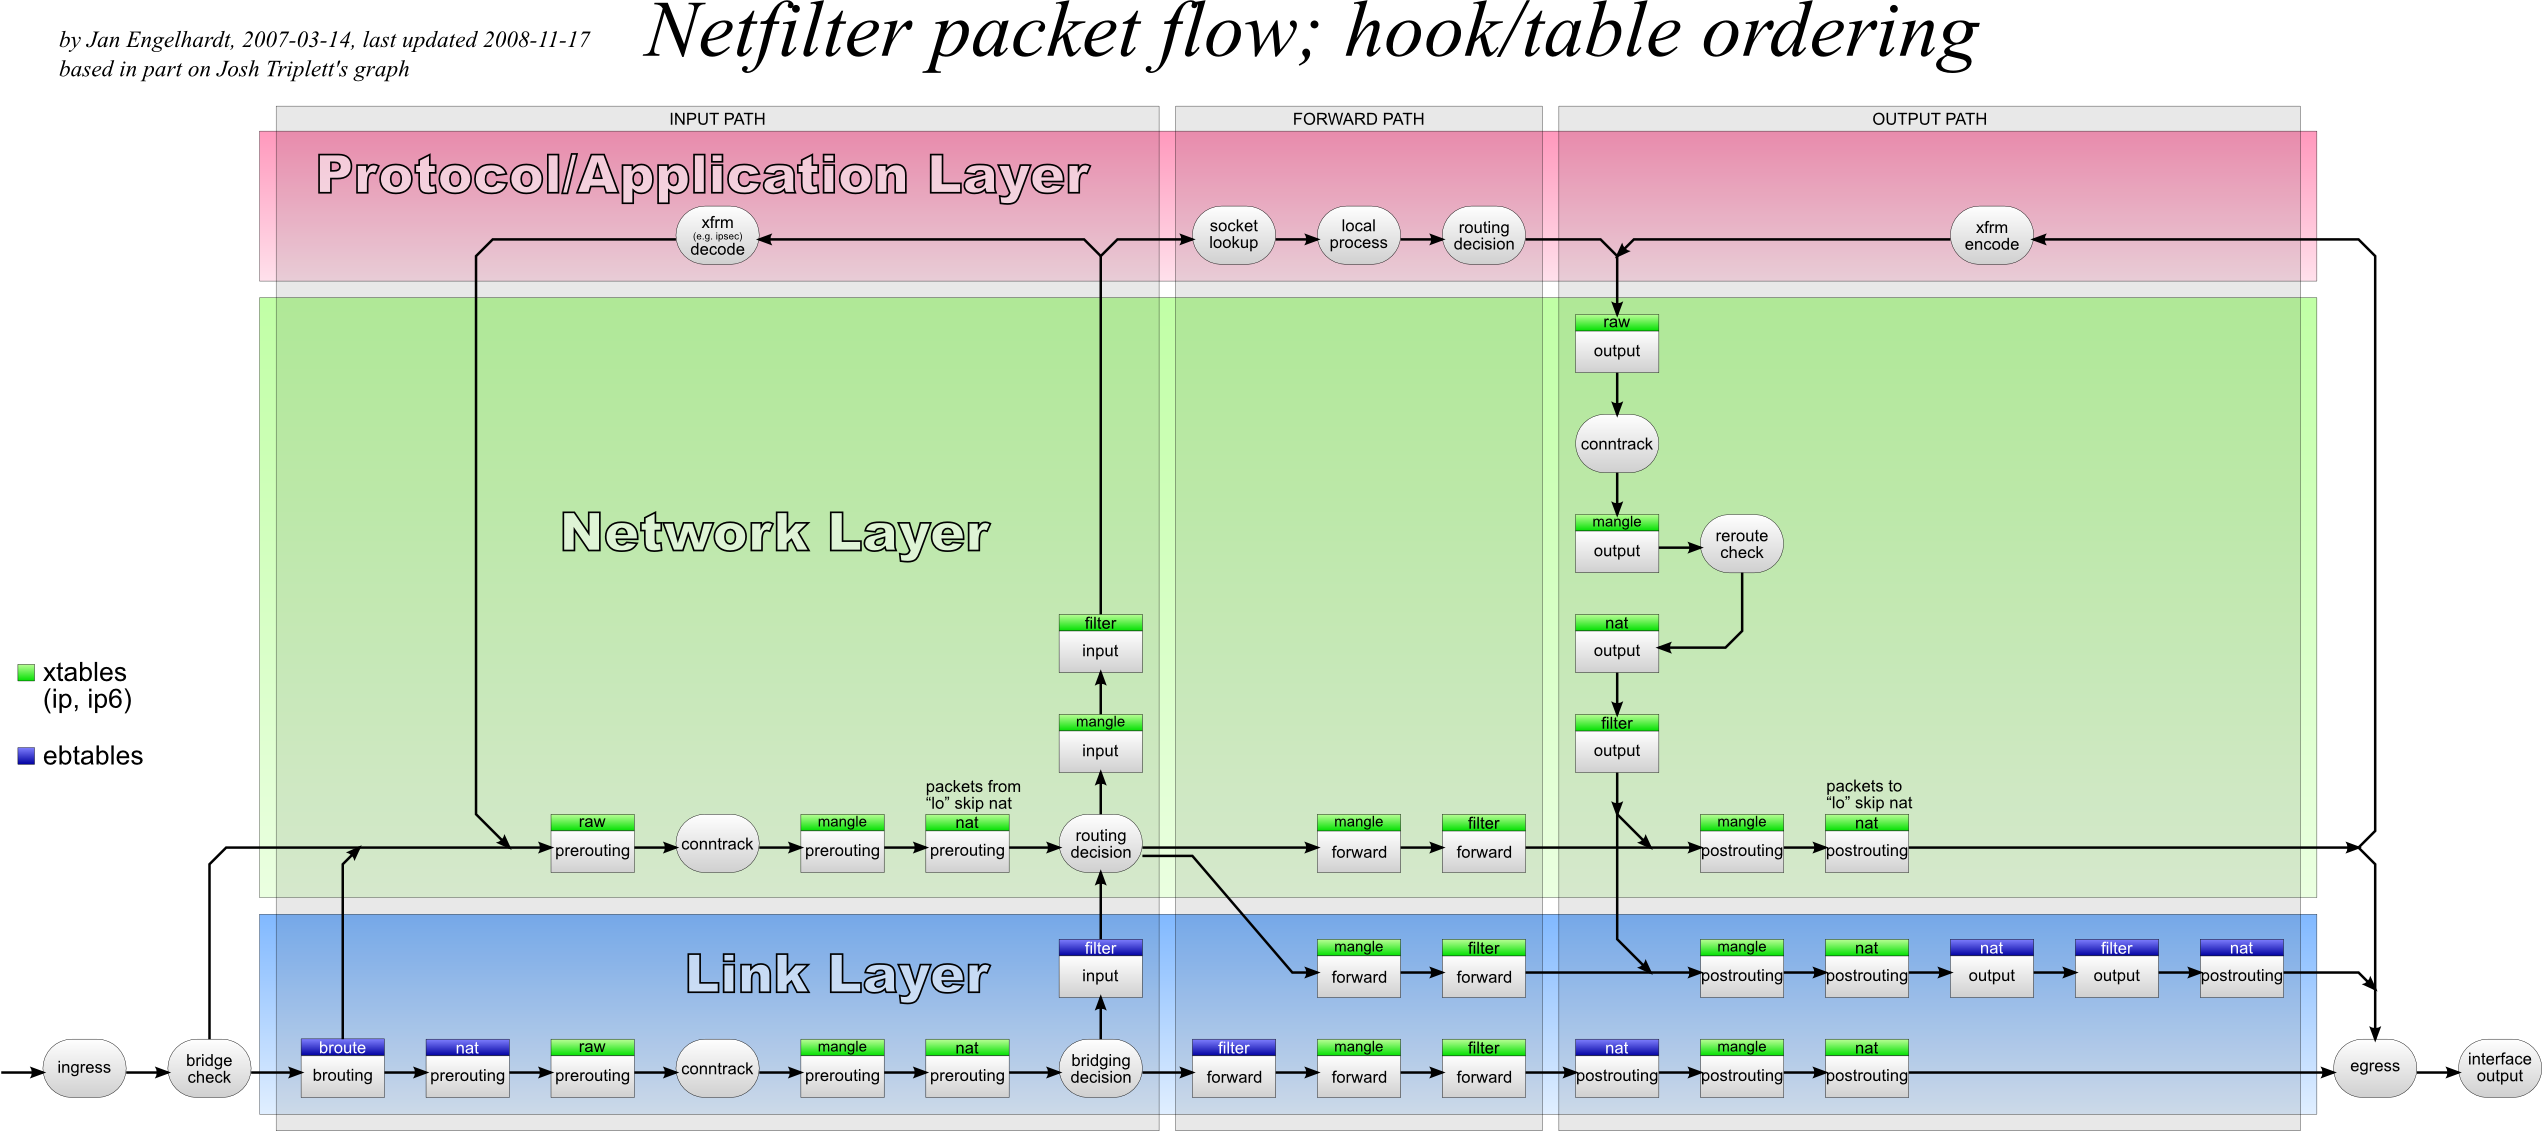 trimstray/iptables-essentials
Iptables Essenziali: Regole e Comandi Comuni per il Firewall.
 anssi-fr/dfir4vsphere
Modulo Powershell per l'analisi forense di VMWare vSphere
 dev-sec/puppet-os-hardening
Questo modulo Puppet fornisce numerose configurazioni relative alla sicurezza, offrendo una protezione di base a tutto tondo.
 metablaster/windowsfirewallruleset
Script PowerShell per creare automaticamente regole per il firewall di Windows
 akabe1/oauthscan
Estensione Burp Suite utile per verificare la sicurezza di OAUTHv2 e OpenID
 openclarity/kubeclarity
KubeClarity è uno strumento per il rilevamento e la gestione del Software Bill of Materials (SBOM) e delle vulnerabilità delle immagini container e…
 archerysec/archerysec
ASOC, ASPM, DevSecOps, Gestione delle Vulnerabilità con ArcherySec.

 atlassian/bitbucket-iac-scan
Scansiona i file Infrastructure as Code per individuare configurazioni di sicurezza errate e vulnerabilità utilizzando KICS, con reporting tramite…
 digitalocean/nginxconfig.io
⚙️ Generatore di configurazioni NGINX a steroidi 💉
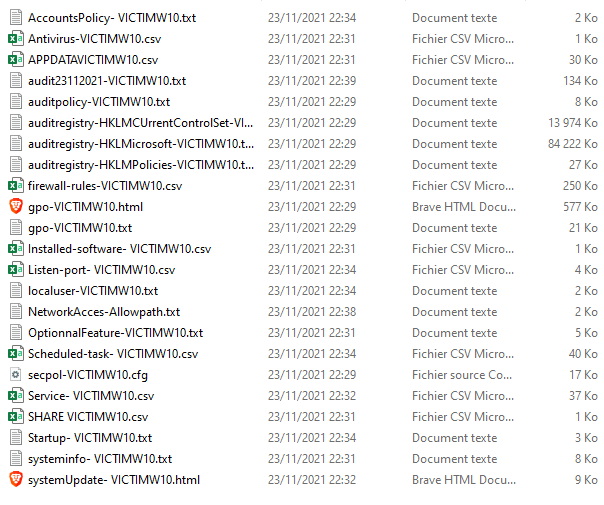 sneakysecdoggo/wynis
Audit della sicurezza di Windows con le migliori pratiche
 legit-labs/legitify
Rileva e correggi configurazioni errate e rischi di sicurezza su tutte le tue risorse GitHub e GitLab.
 sec-consult/msiscan
Strumento di scansione per identificare problemi di escalation dei privilegi locali in installatori MSI vulnerabili








