
 #1
Strumenti per la revisione delle configurazioni di sistemi e applicazioni per debolezze di sicurezza e conformità.
Raccomandato da Kitploit

 liamromanis101/cifswitch-check
Script di rilevamento per CIFSwitch - CVE-2026-46243
 ikarolaborda/cve2026-42926
Laboratorio controllato di iniezione di frame HTTP/2 NGINX per la validazione della patch CVE-2026-42926 e la ricerca difensiva.
 docker/docker-bench-security
Docker Bench for Security è uno script che verifica decine di buone pratiche comuni relative alla distribuzione di container Docker in produzione.
 simota/nginx-rift-scanner
Scanner solo di rilevamento per CVE-2026-42945 (NGINX Rift), un heap overflow in ngx_http_rewrite_module. Rilevamento della versione + analisi dei…
 areebashoaib42/keepass-cve-2023-32784-exploitation-and-defense
Strategie di sfruttamento e mitigazione difensiva in profondità per la vulnerabilità di perdita di memoria di KeePass (CVE-2023-32784).
 heroku/heroku-cve-2013-0333
Scansiona le applicazioni Heroku per una vulnerabilità critica di esecuzione remota di codice in Rails (CVE-2013-0333) e identifica le istanze non…
 heroku/heroku-cve-2013-0156
Ispeziona tutte le tue app heroku per verificare se stanno eseguendo una versione vulnerabile di Rails
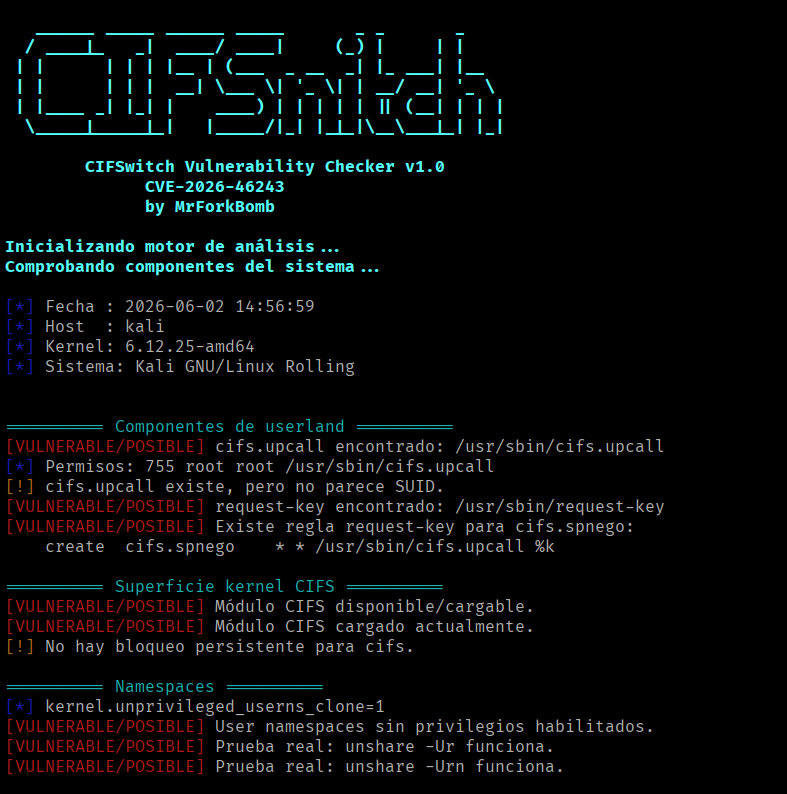 mrforkbomb/cifswitch-checker-cve-2026-46243
Script per verificare se la vulnerabilità Linux CIFSwitch (CVE-2026-46243) ci riguarda. Rileva configurazioni potenzialmente vulnerabili e…
 amirmuhammadmarvi/network-security-lab
Laboratorio virtuale controllato di attacco e difesa — sfruttamento di CVE-2011-2523, ricognizione Nmap, scansione Nikto, rafforzamento UFW su…
 aquasecurity/starboard
Sostituito da https://github.com/aquasecurity/trivy-operator
 merill/awesome-entra
😎 Awesome list di tutto ciò che riguarda Microsoft Entra
 code-msga/hikvisionexploiter_fixed
HikvisionExploiter è un'utilità Python progettata per automatizzare la scansione e la verifica dell'accesso diretto alle reti di telecamere…
 nedlir/dasel-hardened-container
Pacchetto e immagine dasel v3.3.1 induriti, costruiti tramite Melange e apko. Patch per la CVE-2026-33320.
 0xblackash/cve-2026-45585
CVE-2026-45585
 jenderal92/s3-bucket-take-0v3r
Scanner e strumento di rivendicazione per il takeover di bucket AWS Amazon S3
 califio/ngxray
ngxray — scanner di sicurezza per configurazioni nginx
 fevar54/cve-2026-48172---litespeed-cpanel-plugin-version-auditor
Auditor di versioni per CVE-2026-48172: verifica localmente se il plugin LiteSpeed di cPanel è vulnerabile, senza sfruttarlo.
 friparia/nginx_rift_scan_cve_2026_42945
Scansione CVE di riscrittura Nginx (CVE-2026-42945 nginx-rift CVE-2026-9256)








